
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen
 abraxas/sonic-gnmi-noauth
Dokumentiert und reproduziert eine Fail-Open-Authentifizierungsschwachstelle in SONiC gNMI, bei der eine leere UserAuth-Map unauthentifizierte gNMI…
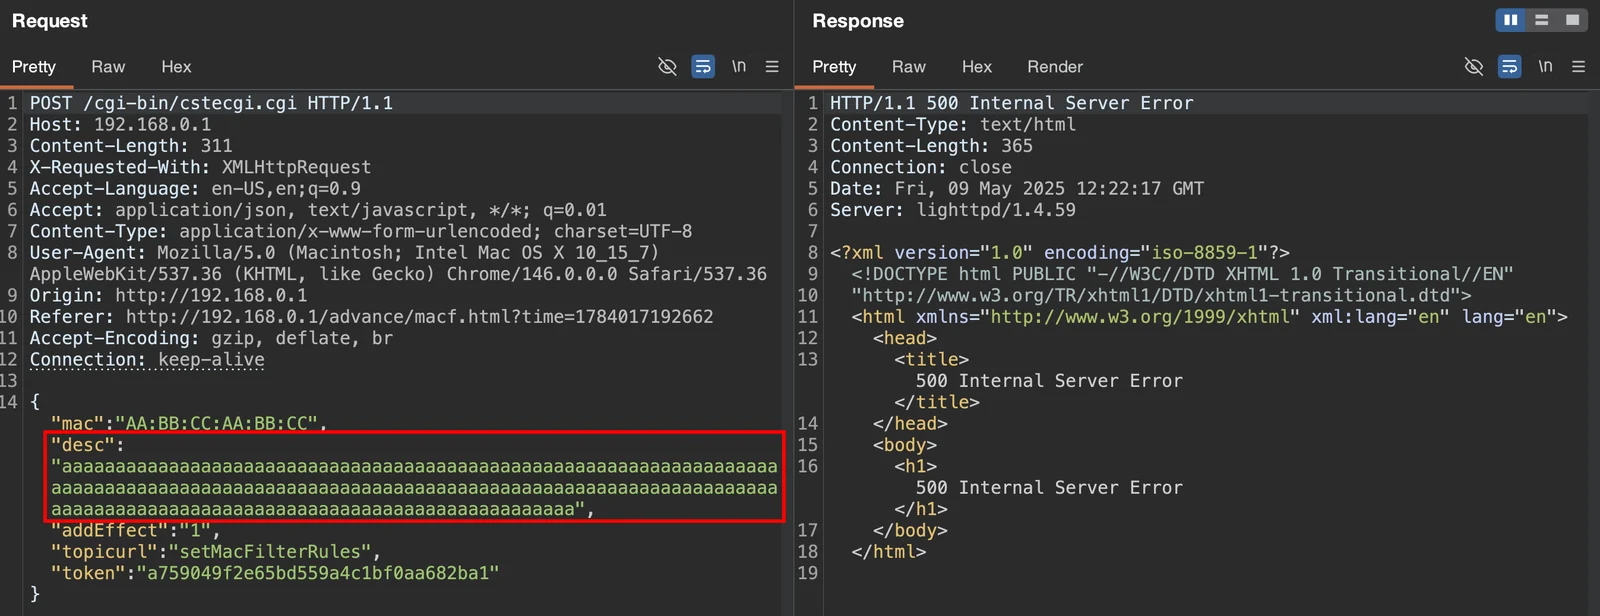 xernary/cve-2026-82539
Sicherheitshinweis zur TOTOLINK a720r Pufferüberlauf-Schwachstelle
 manucuf/cve202015808
Ein Proof of Concept des Exploits für die Schwachstelle CVE-2020-15808 auf dem STM32F4 Discovery Board
 qcomms/cqptoolkit
Framework zur Steuerung von QKD-Geräten und Verwaltung symmetrischer Schlüssel. Siehe die [Projektseite hier](https://qcomms.gitlab.io/cqptoolkit/)
 tonixtoolkitofficial-afk/esp32-blue-ducky
ESP32 firmware that emulates a Bluetooth HID keyboard to auto-pair with Android phones and inject scripted keystrokes for authorized security testing.
 cyber-defence-campus/netgear_r6700v3_circled
Demonstriert einige Funktionen von Morion durch die Generierung eines Exploits für CVE-2022-27646 (Stack-Buffer-Overflow auf Netgear R6700v3-Routern).
 boredpentester/abl_rop
Experimentieren mit CVE-2022-20120 (Pixel Bootloader / ABL) mit Unicorn, abgeleitet vom Emulator von eShard unter…
 owasp/robotics-security-testing-guide
OWASP-Leitfaden, der eine standardisierte Penetrationstest-Methodik für humanoide, industrielle und autonome Roboter definiert und ROS/ROS2, DDS,…
 szymonh/android-gadget
CVE-2022-20009 - Beschreibung und Beispiel-Exploit für Android-USB-Gadgets
 mutur4/unisocbootroms
Dies ist eine Sammlung von Unisoc-BootROMs, die über CVE-2022-38694 aus verschiedenen Unisoc-Chipsätzen ausgelesen wurden.
 dpfkdlemtp/epson-eh-tw5350-advisories
Sicherheitshinweise für CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 pro-me3us/cve_2022_38181_gazelle
CVE-2022-38181 PoC für FireTV 3. Generation Cube (gazelle)
 eternityforest/lazymesh
Proof-of-Concept-Mesh-Netzwerk für IoT/Amateurfunk mit globalem Routing über das Internet
 9lyph/cve-2022-43704
Sinilink XY-WFTX WiFi-Fern-Thermostat-Modul Temperaturregler
 khaleedbt/netis-cve-2026-36539
Python-Skript, das Netis-Router auf CVE-2026-36539 prüft und gefährdete Geräte in einem Netzwerk erkennt.
 nikameru/nxboot
Tool zum Einschleusen von Payloads für Nintendo Switch Konsolen, die anfällig für CVE-2018-6242 („Fusée Gelée“) sind.
 engrbilal992/deaddialect
Eine sitzungseinmalige RISC-V ISA — jeder Boot spricht einen anderen Dialekt. Alte Binärdateien werden ungültig. Malware kann nicht bestehen.
 yt2w/cve-2025-9961
Exploit für TP-Link AX10/AX1500 Stack-Pufferüberlauf in CWMP (TR-069), der Remote-Code-Ausführung via ret2libc mit ASLR-Umgehung ermöglicht. Enthält…








