
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen
 yt2w/cve-2025-9961
Exploit für TP-Link AX10/AX1500 Stack-Pufferüberlauf in CWMP (TR-069), der Remote-Code-Ausführung via ret2libc mit ASLR-Umgehung ermöglicht. Enthält…
 419066074/cve-2021-40859
Auerswald COMpact 8.0B Backdoors-Exploit
 lakwsh/cve-2020-8597
Exploit für CVE-2020-8597, der auf RM2100-Router abzielt und Proof-of-Concept-Code für Remote-Code-Ausführung über einen Pufferüberlauf in der…
 retr0reg/tenda-ac8v4-rop
Exploits für den stapelbasierten Überlauf bei Tenda Ac8v4 zur Remote-Code-Ausführung per Mipsel-Ropping (CVE-2023-33669 - CVE-2023-33675)
 xun404/spd_dump-macos
UNISOC BootROM/FDL-Flasher für macOS: gepatchter spd_dump mit CVE-2022-38694 exec_addr2, Protokollreferenz, Partitionsregeln, Backup-Verifizierung…
 dgh05t/zer0con_2026_attacking_apple_dcp
Forschungsrepository, das Exploitation-Techniken gegen Apples Display-Co-Prozessor (DCP) detailliert beschreibt, einschließlich Firmware-Analyse und…
 pqsec/uboatdemo
Ein Demo-Server für CVE-2016-3955 (UBOAT)
 rianhanft/marauderbox
A fork of the marauder firmware with Nyan box capabilities
 nikitapbst/cve-2019-6260
Low-Level-Hardware-Debugging- und Sicherheitsbewertungstool für ASPEED-BMC-AHB-Schnittstellen. Untersucht PCIe-, LPC- und UART-Schnittstellen, um…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Firmware-Reverse-Engineering der Philips PM5139 / PM5138A / PM5136 Funktionsgeneratoren: 8051-Emulatoren als Messinstrumente, 35 Abschnitte…
 elevenpaths/devicepairedtool
Werkzeug zum Testen und Überprüfen der Sicherheit von Bluetooth-Gerätekopplungen, zur Identifizierung von Schwachstellen in drahtlosen…
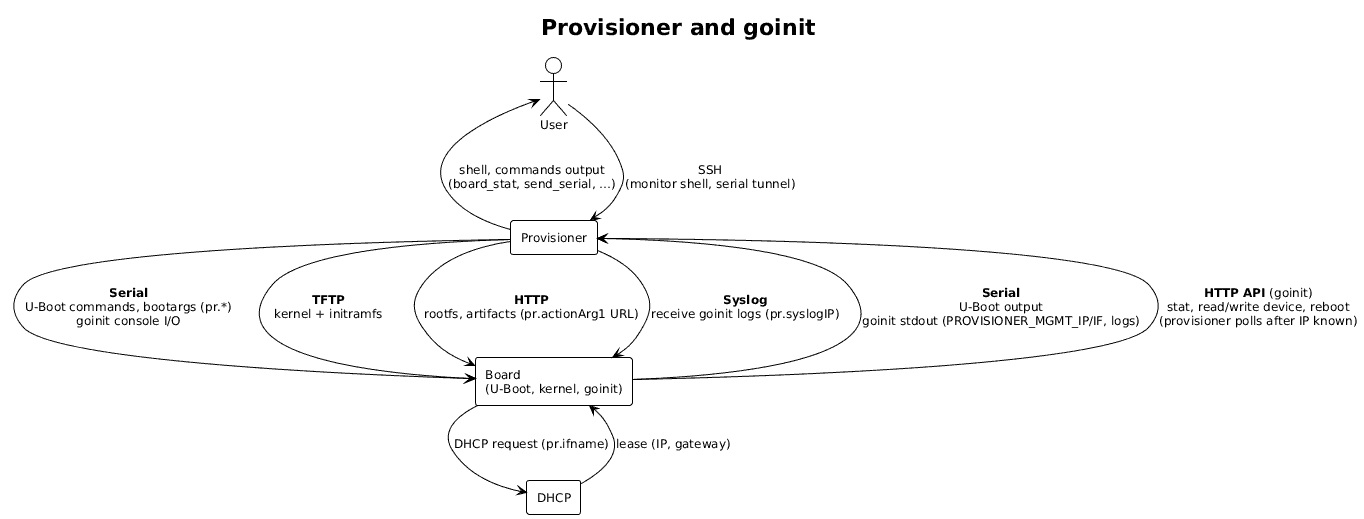 alessandrocarminati/provisioner
Bereitstellungs- und Freigabesystem für SBCs
 babyshen/routeros-cve-2018-14847-bytheway
By the Way ist ein Exploit, der eine Root-Shell auf Mikrotik-Geräten mit RouterOS-Versionen ermöglicht:
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit für nicht authentifizierte Remote-Code-Ausführung.
 sunrayvision/vision-msi-thermal-control
MSI Modern 15H AI C1MGT-096IT Linux Thermomanagement – Reverse-engineerte EC-Steuerung mit Lüfterprofilen und Akku-Schwelle
 murrez/cve-2026-100740
Python-PoC für CVE-2026-100740, einen Out-of-Bounds-Schreibzugriff im L2TP Host Name AVP in D-Link DIR-895L A1_102b07 tunnel_set_params.…
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Analyse der Offenlegung von Super-Admin-Anmeldeinformationen in Zyxel-CPE-/ONT-/LTE-/5G-Firmware, mit einem angepassten VMG8825-B50B-genpass-Lab.
 austinhartzheim/fusee-gelee
Rust-Implementierung des Fusée Gelée Exploits (CVE-2018-6242) für Tegra-Prozessoren.








