Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Esp32-Blue-Ducky — ESP32-Firmware, die eine Bluetooth-HID-Tastatur emuliert, um sich automatisch mit Android-Smartphones zu koppeln und für autorisierte Sicherheitstests skriptgesteuerte Tastatureingaben einzuschleusen. | Kitploit
Tools/GitHubGitHub/tonixtoolkitofficial-afk/esp32-blue-ducky
Embedded-System-SicherheitBluetooth-SicherheitPayload-GenerierungDrahtlose SicherheitHardware-HackingPenetrationstestsHardware- & IoT-SicherheitRed Teaming
Teilen
GitHubtonixtoolkitofficial-afk/esp32-blue-ducky

Esp32-Blue-Ducky

ESP32-Firmware, die eine Bluetooth-HID-Tastatur emuliert, um sich automatisch mit Android-Smartphones zu koppeln und für autorisierte Sicherheitstests skriptgesteuerte Tastatureingaben einzuschleusen.

Repository anzeigenWebseite
21105vor 10 TagenNoch nicht geprüft

"ESP32 BLUEDECKY" 🦆

⚠️ HAFTUNGSAUSSCHLUSS ⚠️ NUR FÜR BILDUNGSZWECKE UND CYBERSICHERHEITSTESTS. Dieses Projekt wurde ausschließlich für Bildungszwecke, Sicherheitsforschung und Tests erstellt. Die unbefugte Nutzung auf Geräten ohne ausdrückliche Genehmigung ist strengstens verboten und illegal. Der Entwickler übernimmt keine Verantwortung oder Haftung für jeglichen Missbrauch oder Schaden, der durch diese Software verursacht wird.
image


🌟 NEU IN DIESEM UPDATE (v2.0.0)

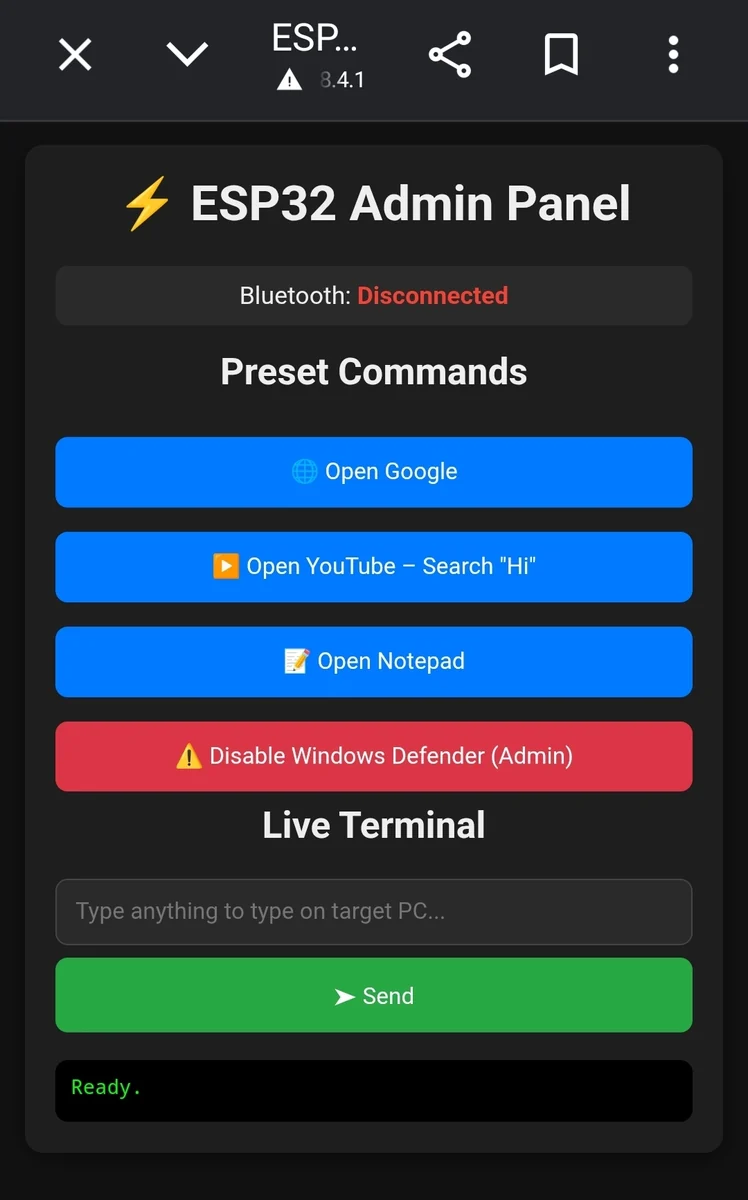
  • Wi-Fi-Admin-Panel (http://192.168.4.1): Verbinde dich mit dem Wi-Fi-Access-Point des Geräts und greife über den Browser unter 192.168.4.1 auf das Admin-Panel zu.
  • Automatischer Keylogger: Die Firmware betreibt im Hintergrund einen automatischen Keylogger.
  • Benutzerdefinierte Payload-Steuerung: Passe vordefinierte Skripte einfach an und sende Live-Befehle direkt über das Admin-Panel.

image

Funktionsweise & Installation

🌏 Firmware flashen: 📥 Flashe/installiere die .bin-Dateien mit deinem bevorzugten ESP-Flash-Tool auf dein ESP32-Board.

⚡ Einschalten: Flashe den .bin-Code jetzt mit diesem Web-Flasher: https://esptool.spacehuhn.com/


FLASH-ANLEITUNG

DateinameOffset
bootloader.bin0x1000
partitions.bin0x8000
firmware.bin0x10000

Funktionen & Verwendung

⚙️ 1. Stromversorgung & Bluetooth-Verbindung: 📱🔗

  • Versorge das ESP32-Board über USB oder eine externe Batteriequelle mit Strom.
  • Aktiviere Bluetooth auf deinem Mobilgerät und verbinde dich mit dem Gerät namens "Bluedecky".

⚙️ 2. Automatische Ausführung & Keylogger: 🤖

  • Kopple dein Android-Smartphone mit dem ESP32 BlueDecky (Bluetooth-Gerätename: "Bluedecky").
  • Das Gerät führt automatisch vorkonfigurierte automatisierte Aufgaben auf deinem verbundenen Gerät aus.
  • Gleichzeitig läuft im Hintergrund eine Logik zur Aufzeichnung von Tastatureingaben (Keylogger).

🌐 3. Zugriff auf das Wi-Fi-Admin-Panel: 💻

  • Aktiviere Wi-Fi auf deinem Smartphone oder PC und verbinde dich mit dem Wi-Fi-Hotspot-Netzwerk des ESP32.
  • Öffne einen beliebigen Webbrowser und rufe auf: http://192.168.4.1
  • Über das Admin-Panel kannst du:
    • Aufgezeichnete Tastatureingaben anzeigen.
    • Vordefinierte Konfigurationsskripte verwalten.
    • Angepasste Rubber-Ducky-Codes direkt an das Gerät senden.

Voraussetzungen

⚙️ ESP32-Entwicklungsboard
⚙️ Stromkabel / Batteriequelle 🔋
⚙️ Smartphone (Android) 📱
⚙️ Webbrowser (Chrome/Firefox für den Zugriff auf 192.168.4.1)
⚙️ IDE (Windows-Arbeitsumgebung)


ENTWICKLER

@TONIX

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →