
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen
 0alex1010/freeko
Machen Sie den Miko-Roboter frei.
 fakeshell/cve-2021-1931-bbry-key2
Proof of Concept CVE-2021-1931 Exploit für das blackberry key2 (le), das es ermöglicht, vorübergehend unsignierte Images zu flashen.
 supermagnum/galdralag-firmware
Ein kryptografisches Framework für Baochip-1x.
 secforce/cve-2021-37748
Exploit-Code für CVE-2021-37748, der das Grandstream HT801 ATA angreift und Remote-Codeausführung über präparierte HTTP-Anfragen demonstriert.
 seifallahhomrani1/cve-2023-0861-poc
Analysieren und Reproduzieren der Befehlseinschleusung-Schwachstelle (CVE-2023-0861) in NetModule Routern
 makelinux/cve-2015-0235-workaround
Ein Wrapper für gemeinsam genutzte Bibliotheken mit zusätzlichen Prüfungen für anfällige Funktionen gethostbyname2_r gethostbyname_r (GHOST…
 nccgroup/ghidra-mtk-loader
Ghidra-Loader für das MediaTek-md1img-Modem-Firmware-Image-Format
 jeromeyoung/cve-2021-40154
POC zum Testen der BootROM-Sicherheitslücke, die in der LPC55S69- und K82-Serie gefunden wurde.
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 kosmokato/bad-dicom
Exploitation-Framework für CVE-2019-11687
 shlln/cve-2026-90847
Proof-of-Concept für CVE-2026-90847, eine authentifizierte RCE in iux_set.cgi über einen bösartigen .cfg-Tar-Upload, der Befehle in crontab schreibt,…
 synacktiv/netgear_pwn2own2021
Exploit, der beim Pwn2Own Austin 2021 gegen den Netgear R6700v3 eingesetzt wurde.
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
 joshuapassos/cmf-watch-pro-2-ble-protocol
Reverse-engineertes BLE-Protokoll für die CMF Watch Pro 2, das das GATT-Layout, AES-128-CBC-verschlüsselte Befehlsframes, den…
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom-Exploit - SM-G985F
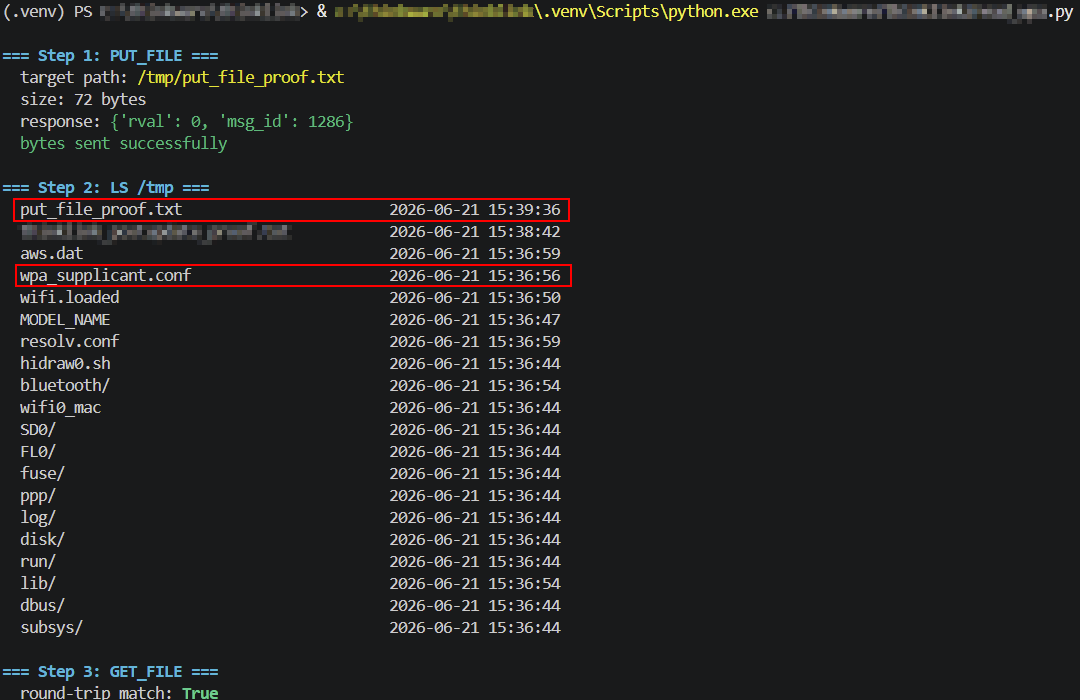 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 cryptoadvocate/dcsgonefirm
Das Firmware-Engineering-Heimat des ersten elektronischen Badge-Projekts der Circuit Crafters.
 analyticeth/tesla-security-research
Sicherheitsforschung zu den Infotainmentsystemen von Tesla Model 3/Y. 6 Schwachstellen, 4 CVEs (CVE-2022-42005 bis CVE-2022-42008). Root-Shell,…








