
 #1
Tools für E-Mail-Filterung, DKIM/DMARC/SPF, Anti-Spam, Phishing-Erkennung und E-Mail-Gateway.
Kitploit empfohlen
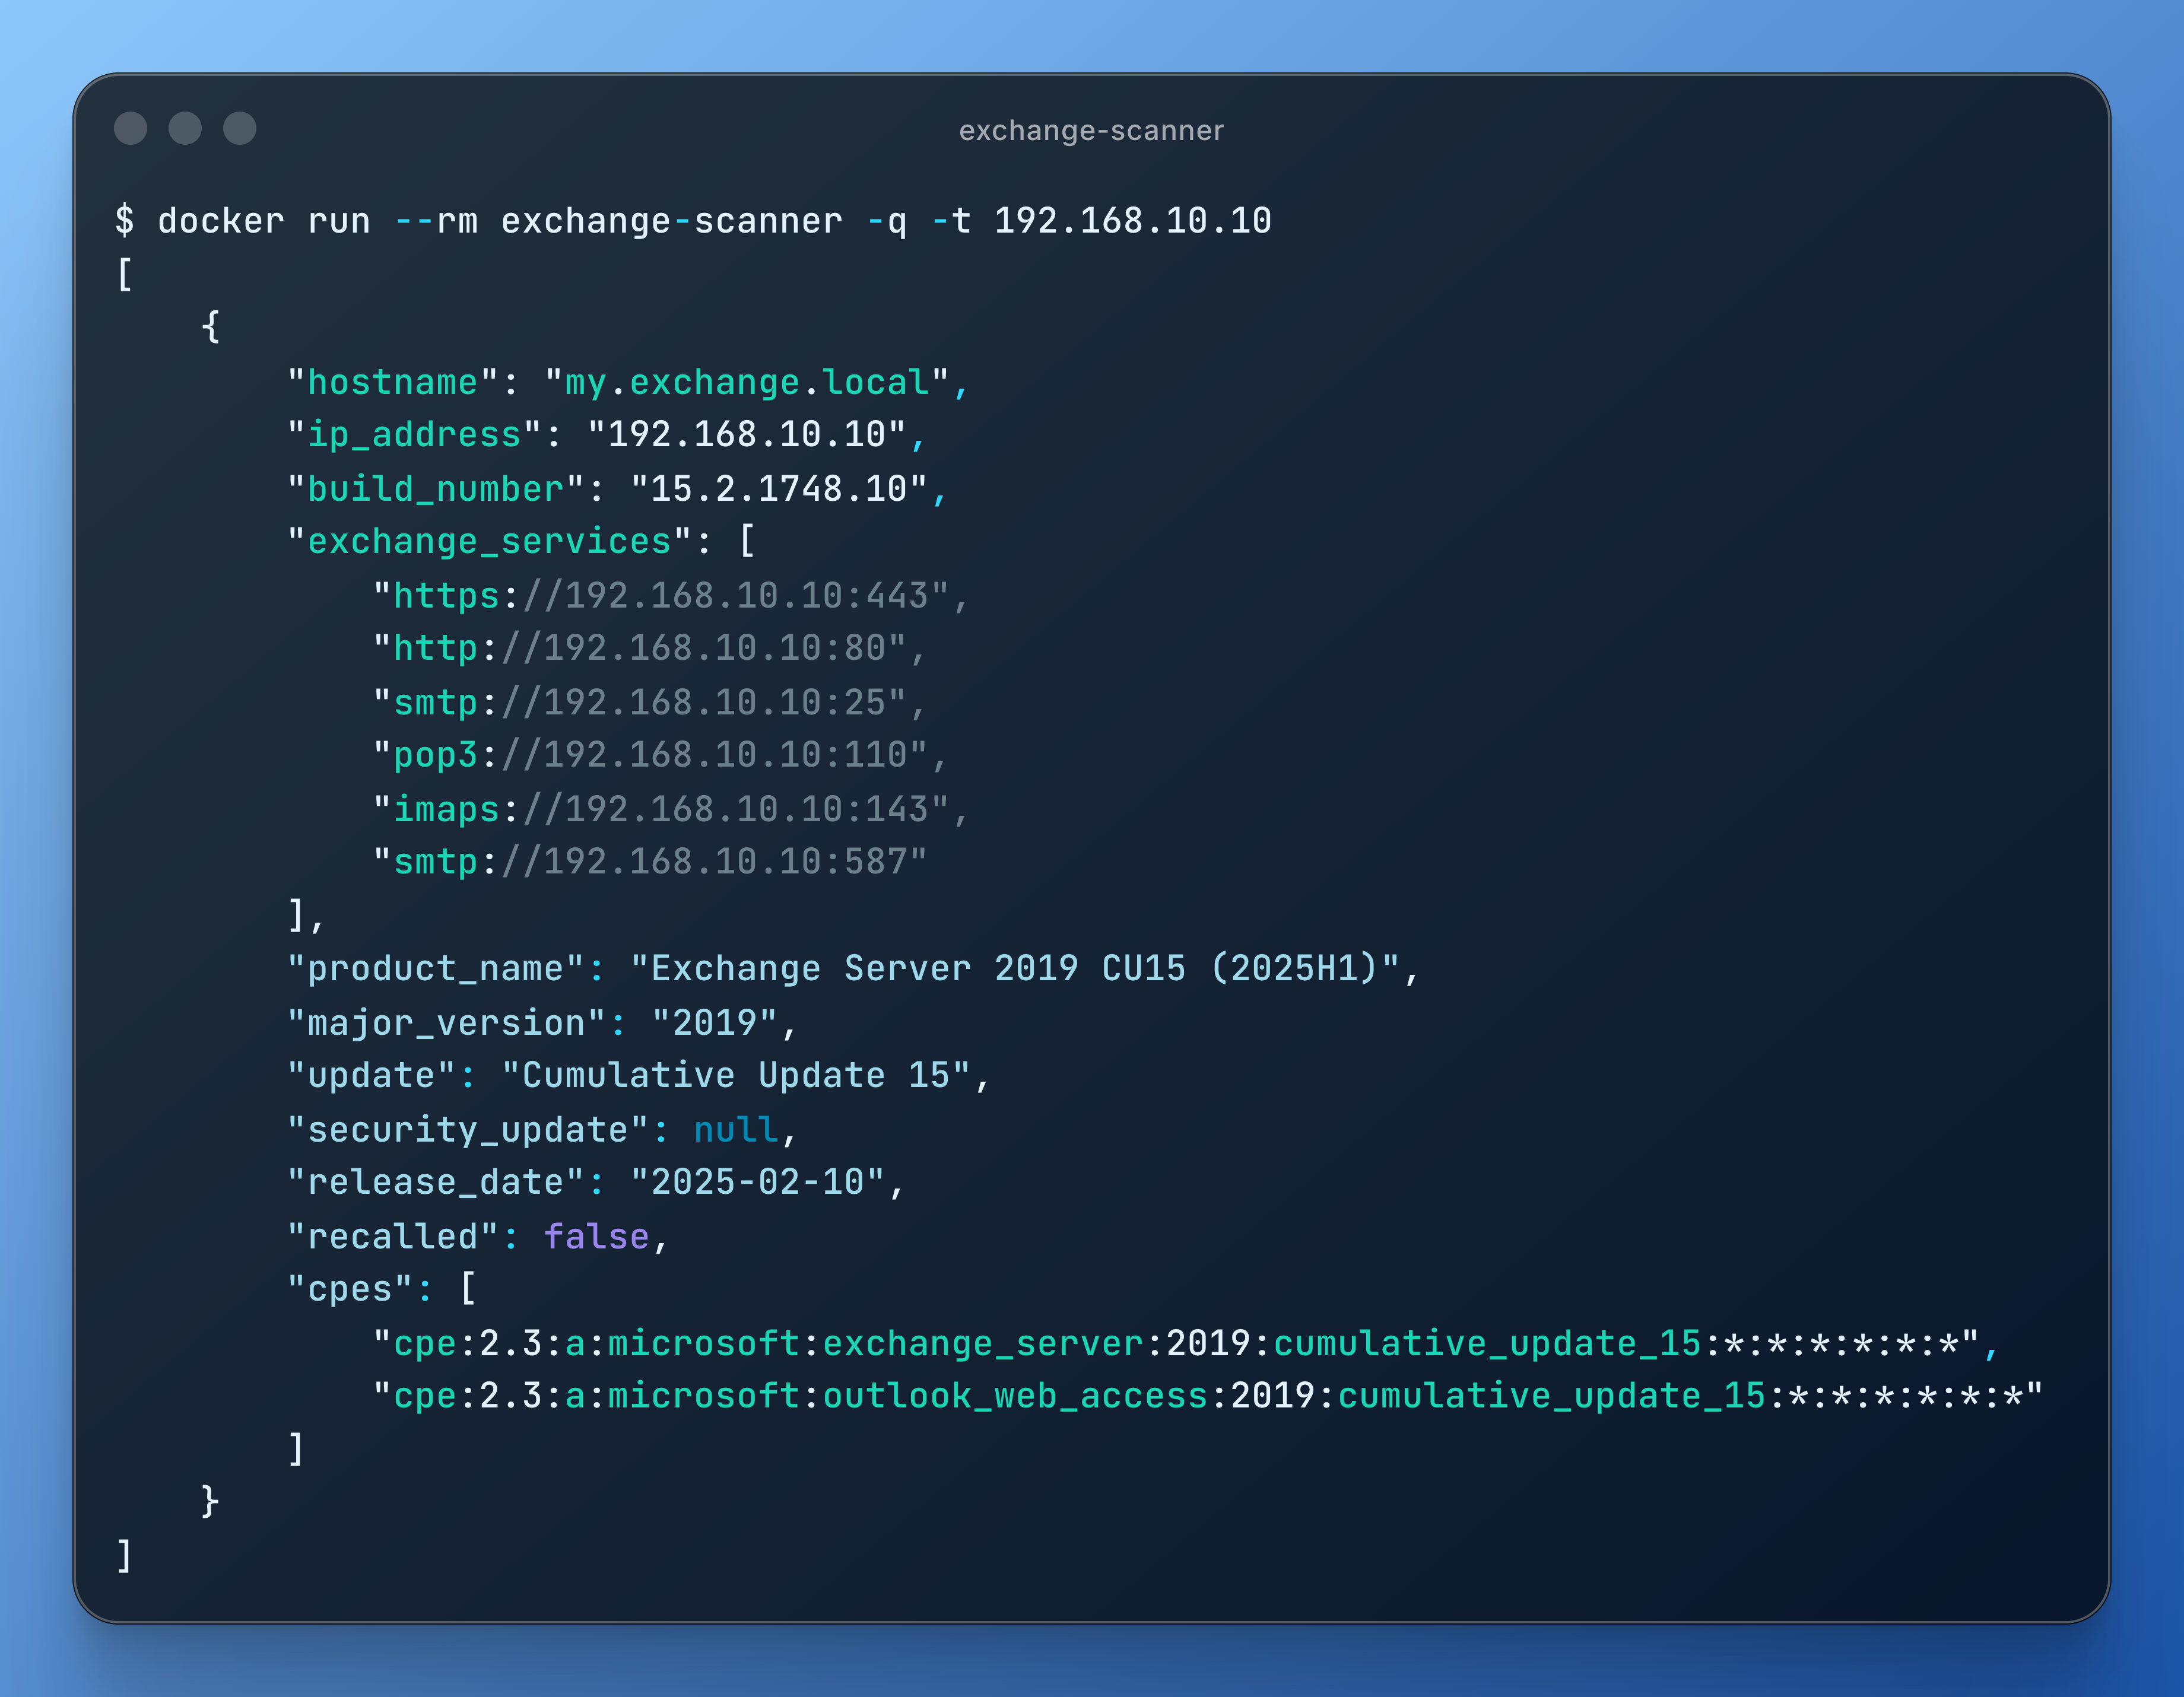
 bishopfox/exchange-scanner
Öffentlich zugängliche Microsoft Exchange-Server identifizieren und deren Softwareversionen ermitteln
 simonschoeni/cve-2020-7247-poc
Proof-of-Concept für CVE-2020-7247 zu Bildungszwecken.
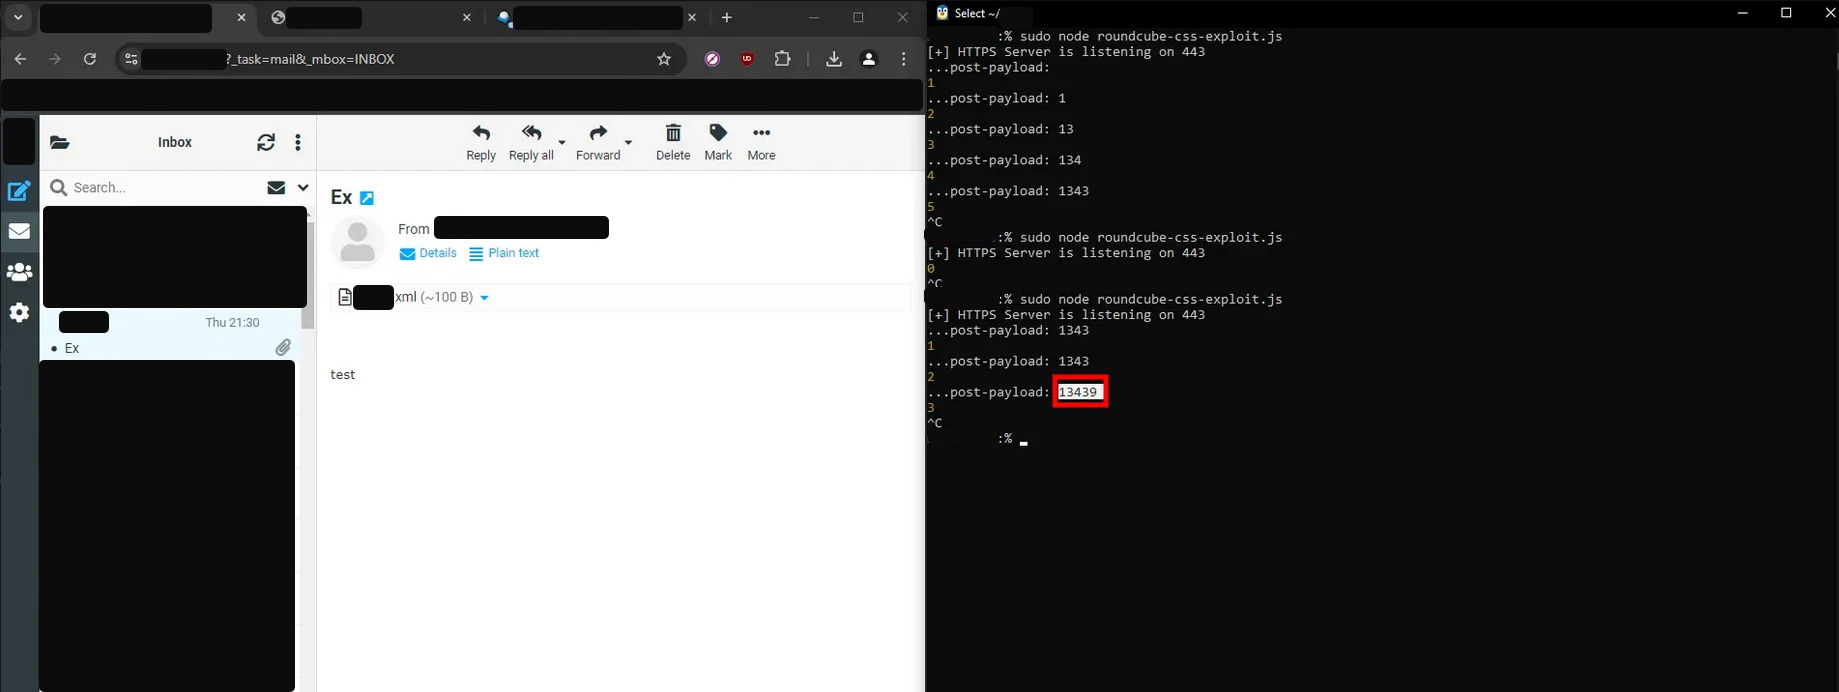 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
POC für Roundcube-Schwachstellen CVE-2024-42008 und CVE-2024-42010
 natasaka/cve-2025-30349
Horde IMP (bis 6.2.27) Sicherheitslücke – Verschleierung durch HTML-Kodierung – XSS-Payload
 jump-wang-111/amzword
Eine automatisierte Angriffskette basierend auf CVE-2022-30190, einer E-Mail-Backdoor und Bildsteganografie.
 theunknownsoul/cve-2023-23397-pow
Arbeitsnachweis von CVE-2023-23397 für die anfällige Microsoft Outlook-Clientanwendung.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Ein Tool für die Sicherheitsforschung zur Simulation gezielter Phishing-Kampagnen mittels CVE-2024-21413 (Moniker Link).
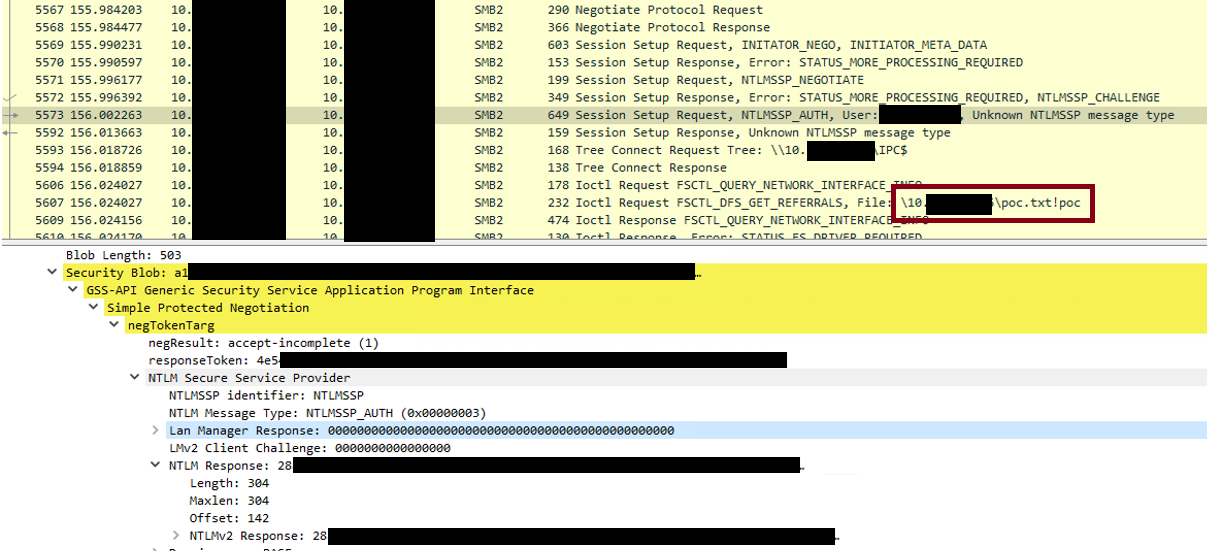 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-Concept-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Zeigt NTLM-Anmeldeinformationsleck…
 fevar54/cve-2026-76461-detection-kit-
Defensives Erkennungskit für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, mit Sigma- und YARA-Regeln, IOCs und…
 aykhan32/cve-2026-51788
Detaillierter CVE-2026-51788-Sicherheitshinweis für eine DoS-Sicherheitslücke in cleverange_auth v0.1.10, mit technischer Analyse, CVSS-Bewertung und…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) Walkthrough
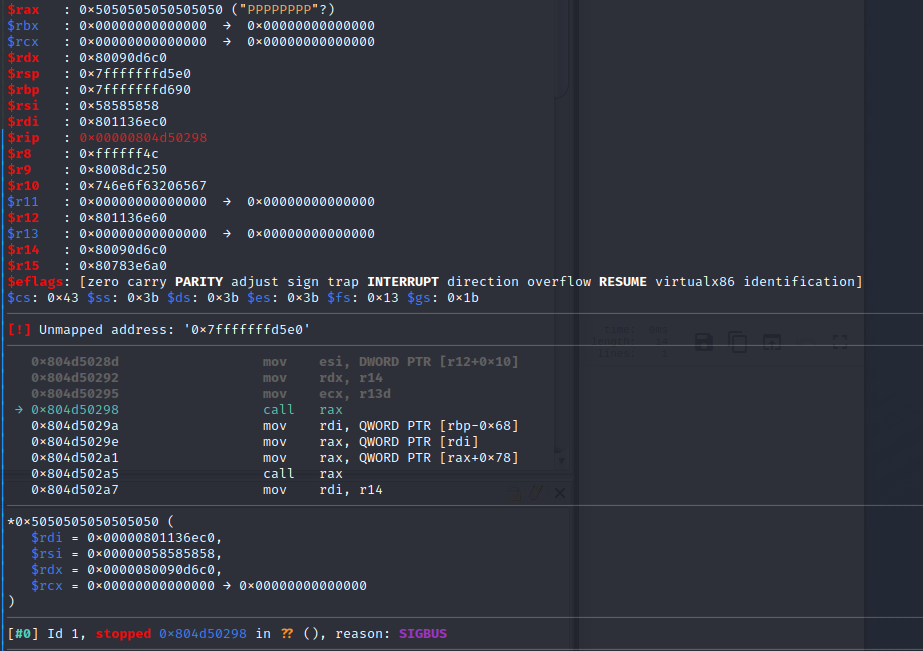 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: E-Mail zu zero-click RCE als Root - Remote Code Execution/Speicherkorruption/ROP-chain
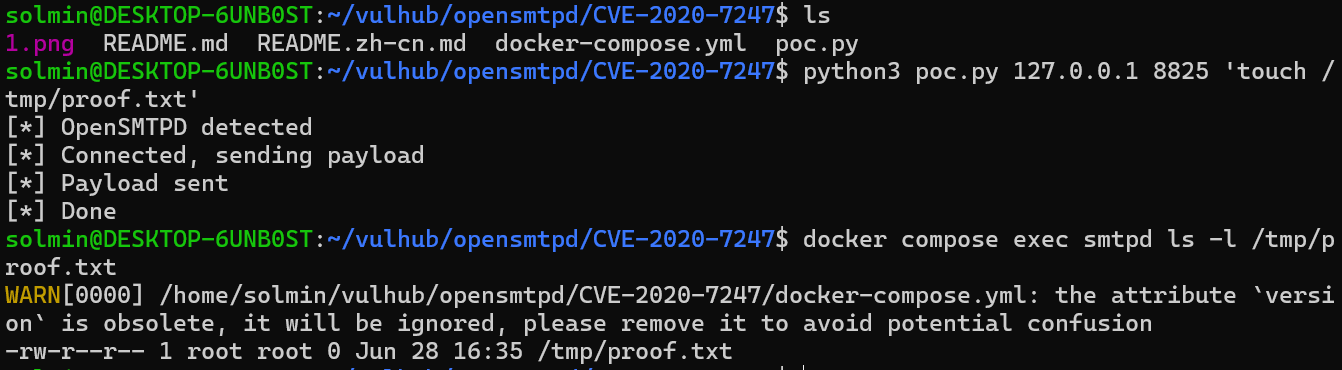 solmin111/opensmtpd-cve-2020-7247-
Docker-basiertes Labor, das die Remote-Code-Ausführung von CVE-2020-7247 in OpenSMTPD 6.6.1p1 mit einem Python-PoC zu Bildungszwecken im…
 bhatbhupendra/moniker-link--cve-2024-21413-
Bildungsleitfaden zu CVE-2024-21413, der Outlook-Zero-Click-Moniker-Link-Schwachstelle, der Angriffsablauf, NTLM-Anmeldeinformationserfassung,…
 osintnet/osintnet-public
OsintNET ist eine browserbasierte OSINT-Plattform für Domain-Intelligence, Website-Risikoscanning, SERP-Erkennung, Bild-Intelligence und…
 jenderal92/shadow-vault
# Shadow Vault – Schattenbenutzer mit SHA-512-Hash hinzufügen, automatischem Alterungsabgleich und mehreren Schreib-Fallbacks.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
LetsDefend SOC336-Fallstudie zu CVE-2025-21298
 derrickschoen/laravel-framework
Fork von laravel/framework 10.50.2 mit CVE-2026-48019 (CRLF-Injection in der Standard-E-Mail-Regel) zurückportiert in…








