Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) Walkthrough | Kitploit

Tools/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SchwachstellenanalyseExploitationLaterale BewegungReverse EngineeringForensikPhishingMalware-AnalyseCommand and ControlBedrohungsanalyse
Lernen & Bildung
Incident Response
E-Mail-Sicherheit
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) Walkthrough
Repository anzeigenWebseite
59vor 5 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

LinkedIn Gmail Instagram Alt Discord Reddit


SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298) – Walkthrough

Phishing-E-Mail

🔎 Inhaltsverzeichnis
  1. Situation
  2. Alarmübersicht
  3. Verwendete Tools
  4. Analyse
    • E-Mail-Sicherheit
    • Log-Management
      • Proxy-Log
    • Endpunktsicherheit
      • Terminalverlauf
      • Netzwerkaktion
      • Prozesse
      • CVE-2025-21298
  5. Playbook
  6. Analysten-Notiz
  7. Referenz

(Zurück zum Anfang)

Situation

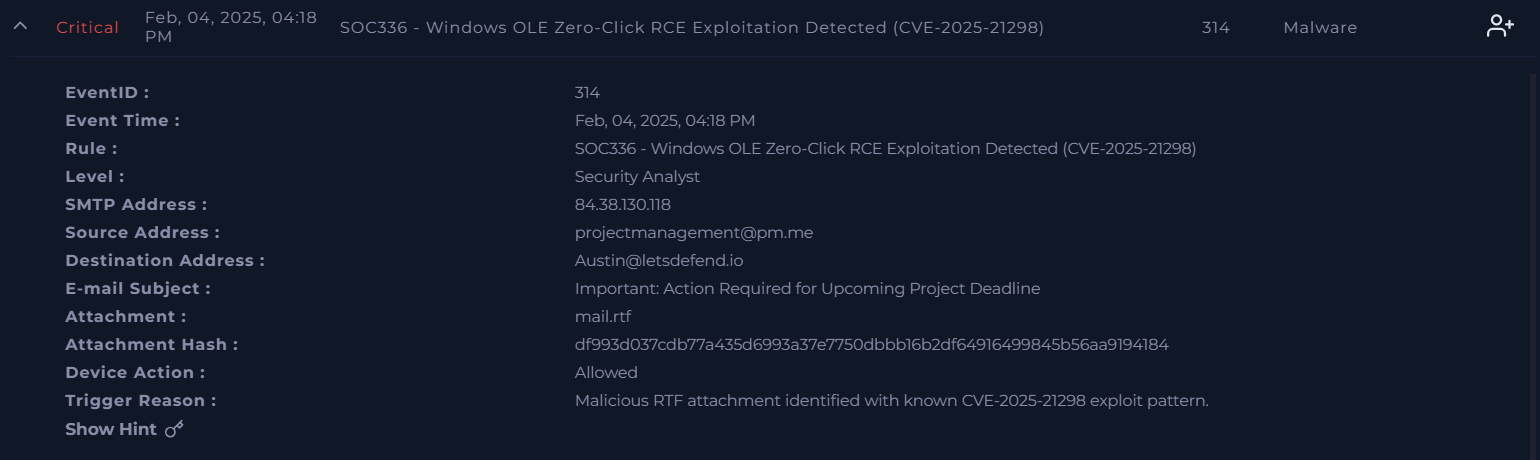
Einer unserer Mitarbeiter, Austin, erhielt eine Phishing-E-Mail von einem verdächtigen Absender. Ein Alarm wurde ausgelöst, nachdem er die E-Mail in Outlook geöffnet hatte, am 04. Februar 2025 um 16:18 Uhr. Der Auslösegrund war "Bösartiger RTF-Anhang mit bekanntem CVE-2025-21298-Exploit-Muster identifiziert" .
(Zurück zum Anfang)

Alarmübersicht

image

EventID : 314

Ereigniszeit : 04. Februar 2025, 16:18 Uhr (ich denke, es war falsch)

Regel : SOC336 - Windows OLE Zero-Click RCE Exploitation erkannt (CVE-2025-21298)

Level : Sicherheitsanalyst

SMTP-Adresse : 84.38.130.118

Quelladresse : [email protected]

Zieladresse : [email protected]

E-Mail-Betreff : Important: Action Required for Upcoming Project Deadline

Anhang : mail.rtf

Anhang-Hash : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

Geräteaktion : Erlaubt

Auslösegrund : Bösartiger RTF-Anhang mit bekanntem CVE-2025-21298-Exploit-Muster identifiziert.

(Zurück zum Anfang)

Verwendete Tools

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(Zurück zum Anfang)

Analyse

Lassen Sie uns in die E-Mail-Sicherheit, das Log-Management und die Endpunkt-Sicherheitsprotokolle für das Alarm-Triage eintauchen.
E-Mail-Sicherheit

Screenshot 2026-05-27 151659

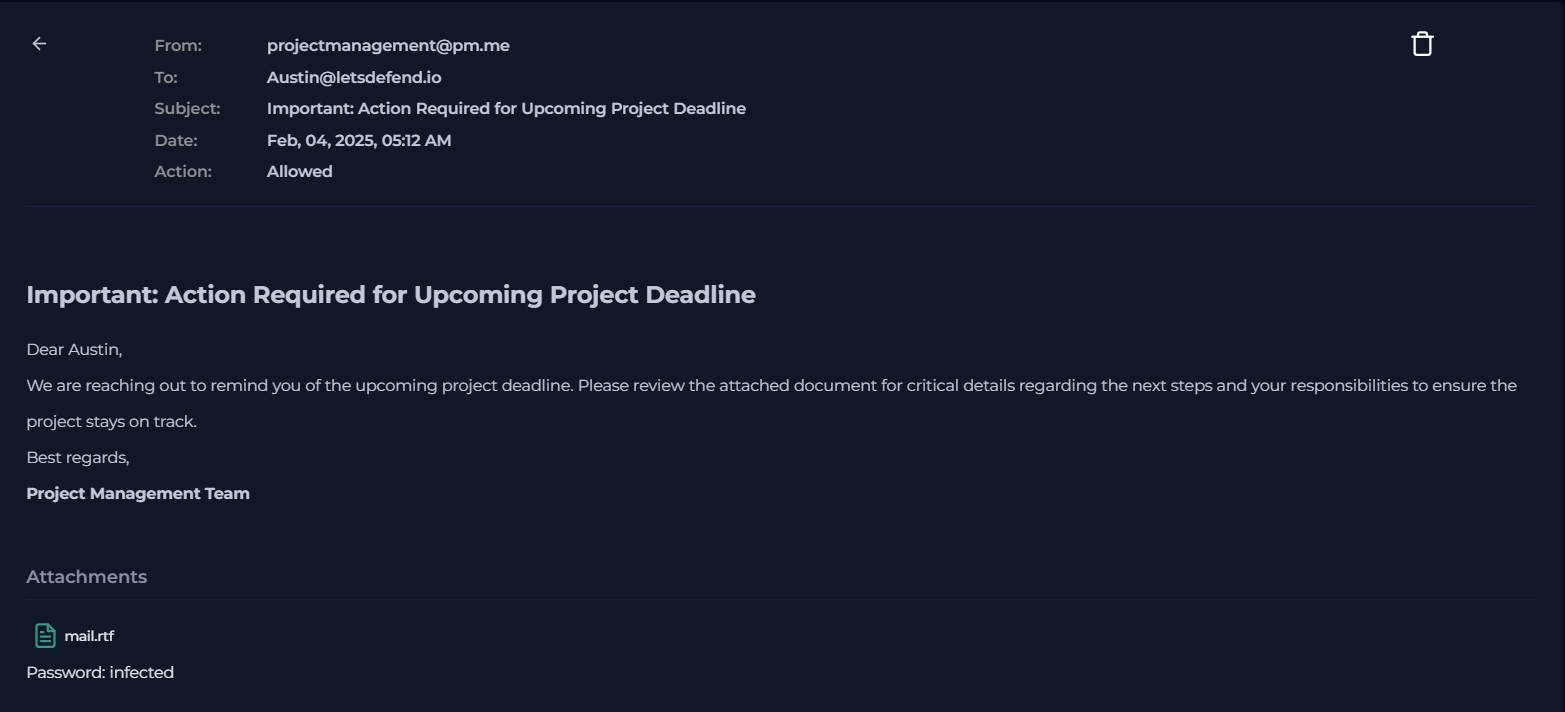
Ich suchte nach der Absenderadresse projectmanagement@pm[.]me und klickte auf die E-Mail "Important: Action Required for Upcoming Project Deadline", gesendet um 05:12 Uhr am selben Tag, was mir seltsam vorkam, weil die dringenden Töne und Formulierungen wie "Important" und "Action Required" mir einen Hinweis auf eine Phishing-E-Mail gaben.


Screenshot 2026-05-27 175944

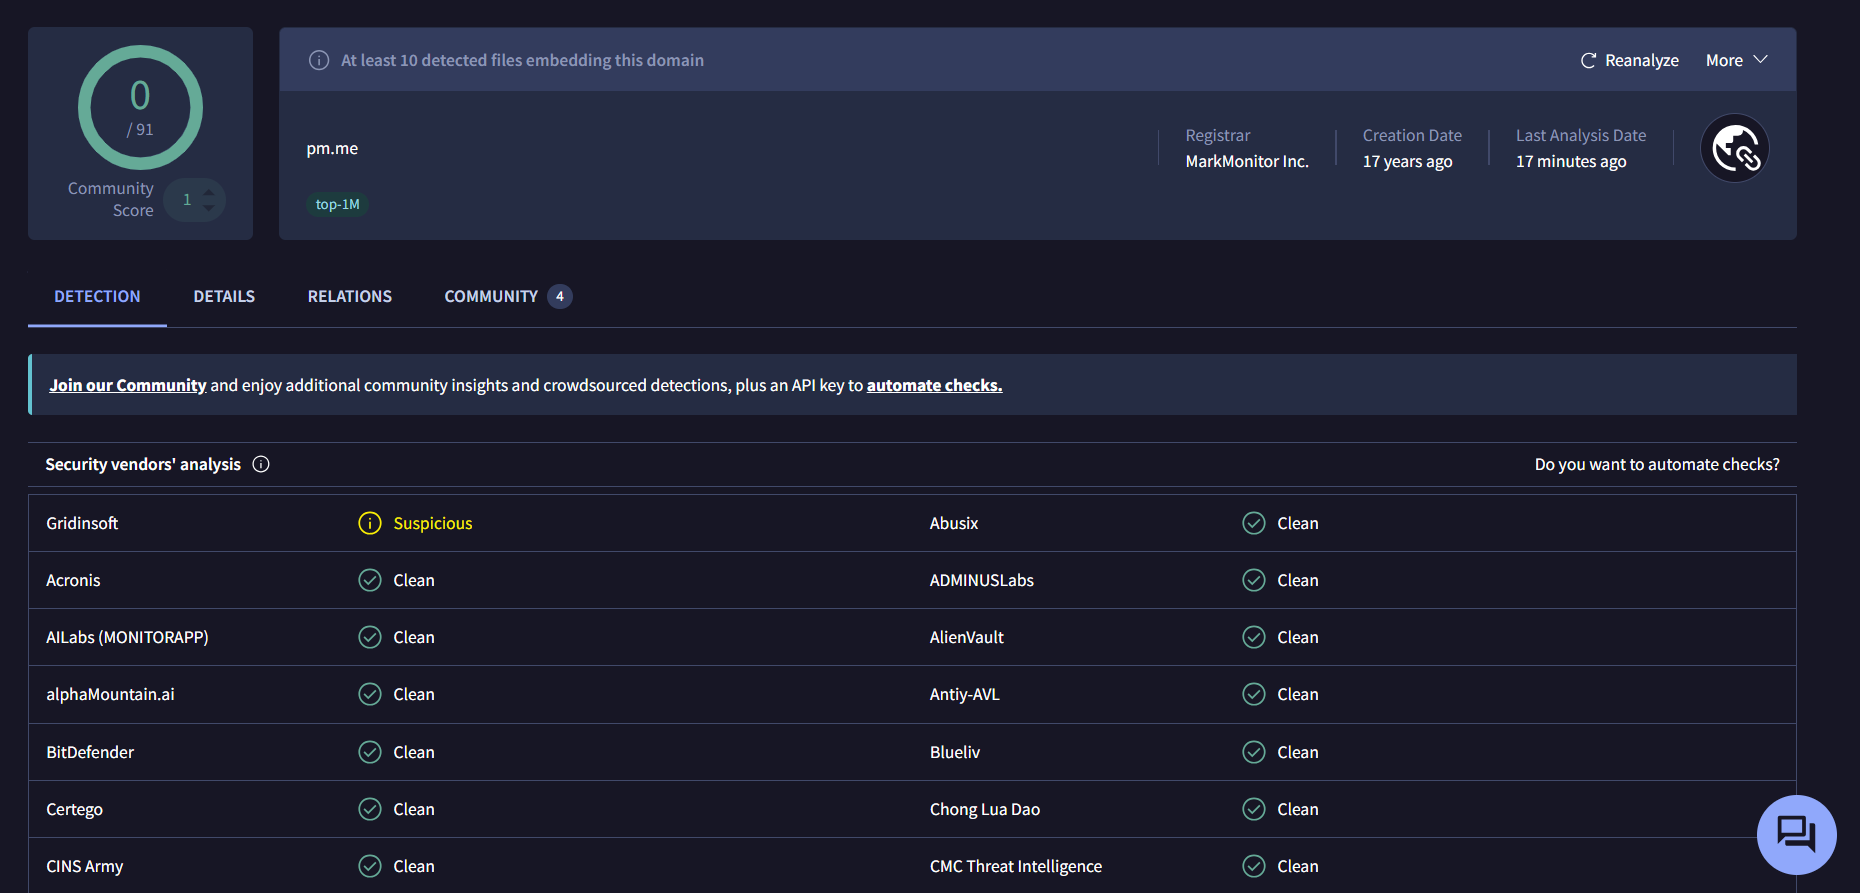
Ich suchte die Domain pm[.]me auf VirusTotal und nur ein Anbieter stufte sie als verdächtig ein.


Screenshot 2026-05-27 151915

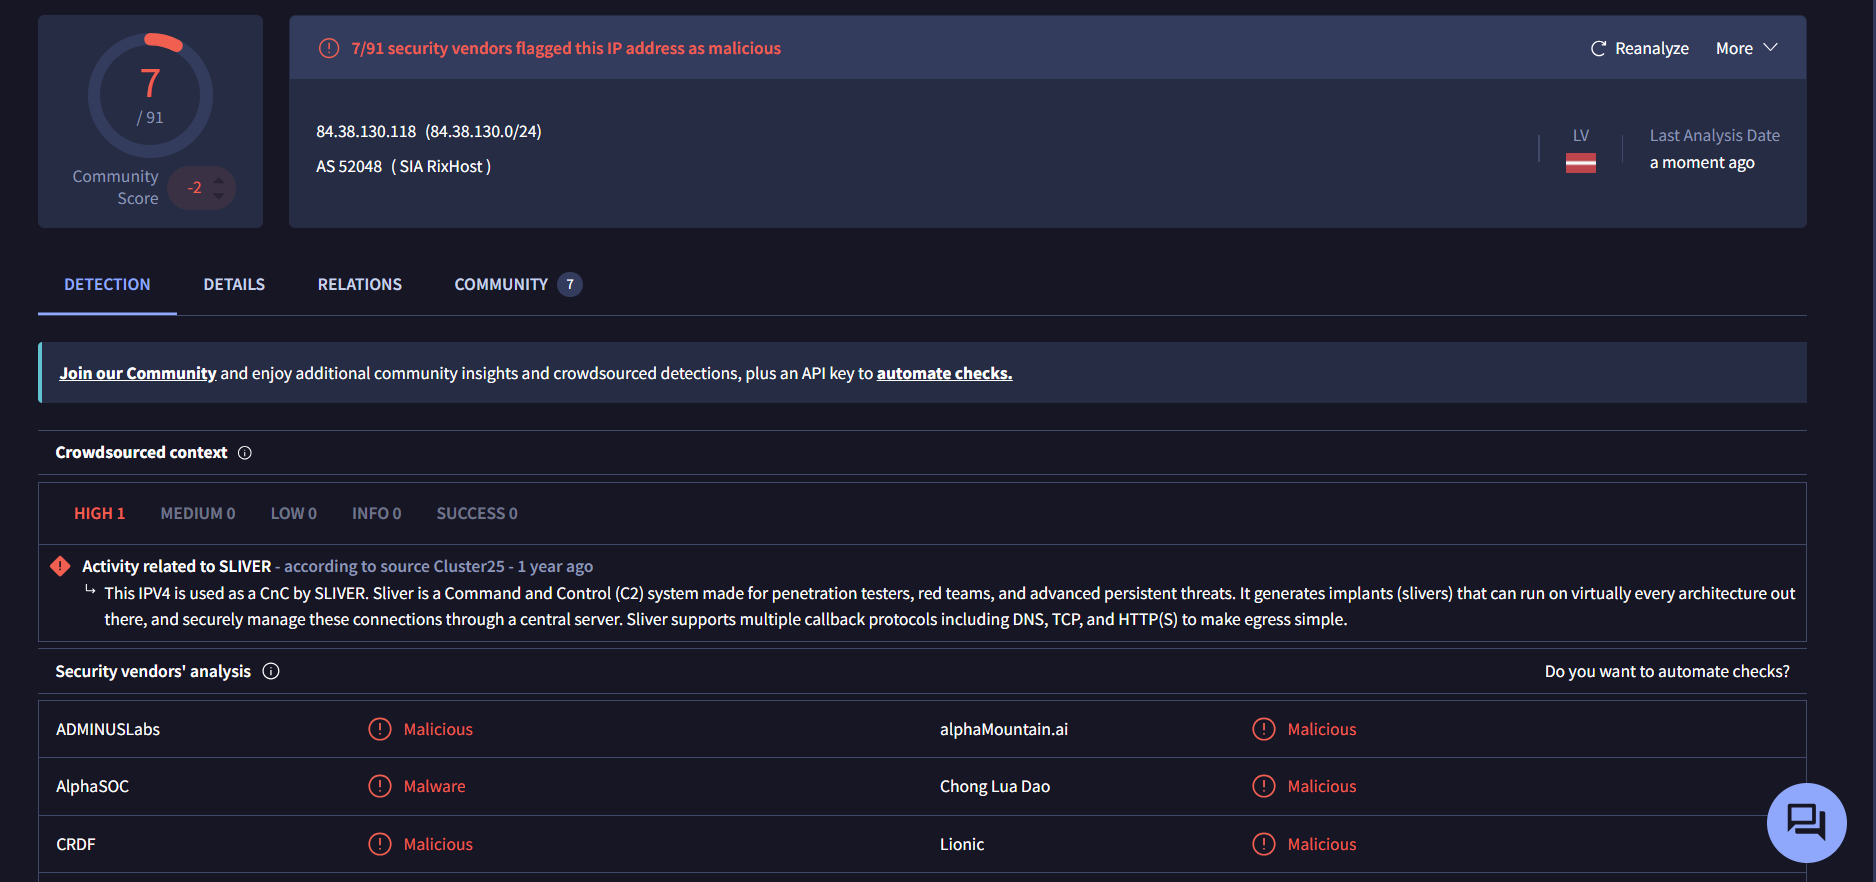
Als ich jedoch die SMTP-Adresse 84[.]38[.]130[.]118 suchte, markierten 7 Anbieter sie als bösartig und Schadsoftware, und sie war mit einem SILVER C2-Server verbunden.

Screenshot 2026-05-27 180753 Screenshot 2026-05-27 180810

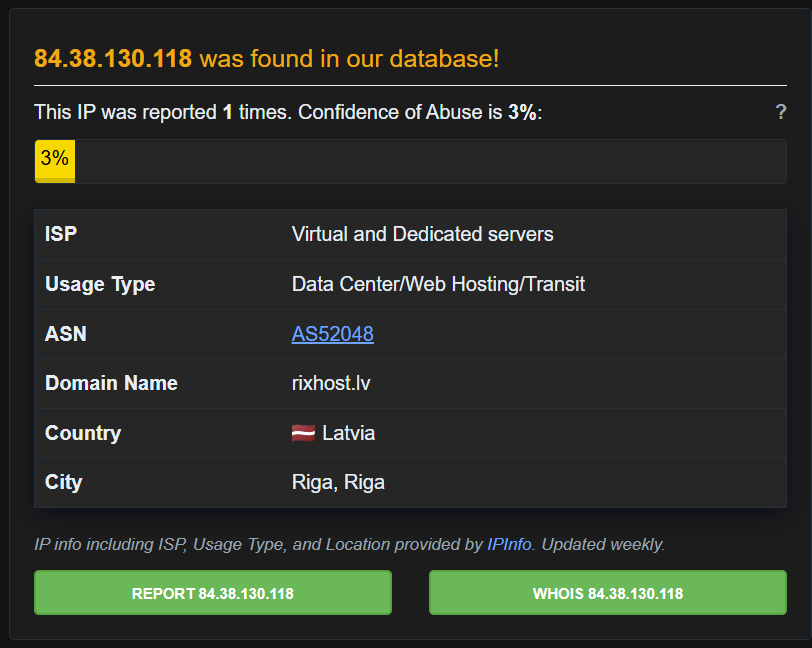
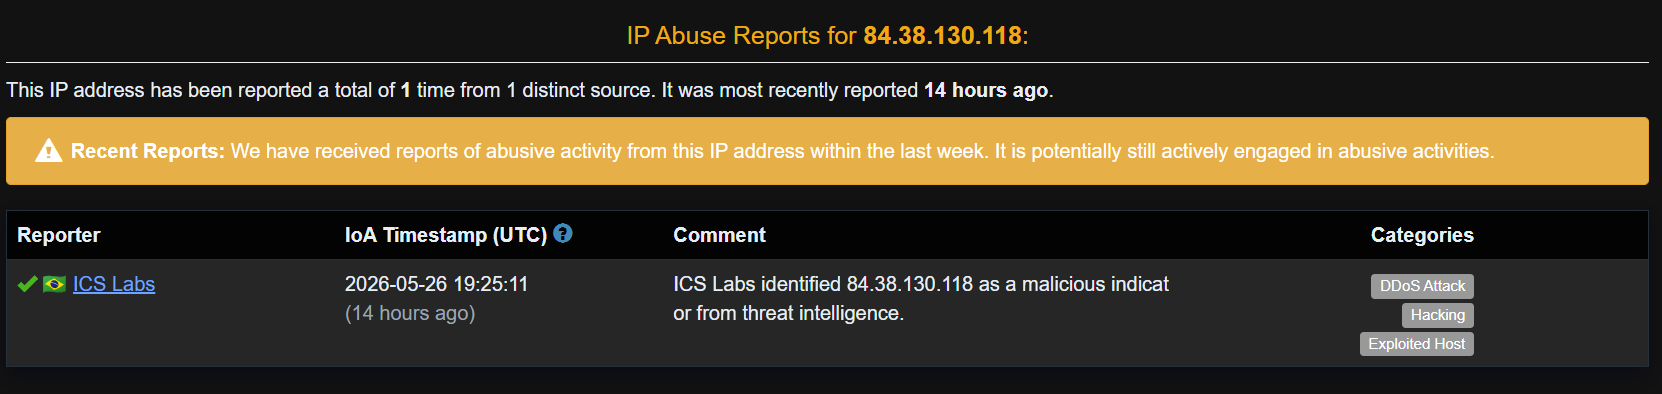
84[.]38[.]130[.]118 wurde auch in der AbuseIPDB-Datenbank gefunden. Sie befindet sich in Riga, Riga, Lettland, gehört zum Domainnamen rixhost.lv und wird als DDoS-Angriff, Hacking und Exploited Host kategorisiert.


Screenshot 2026-05-27 152243

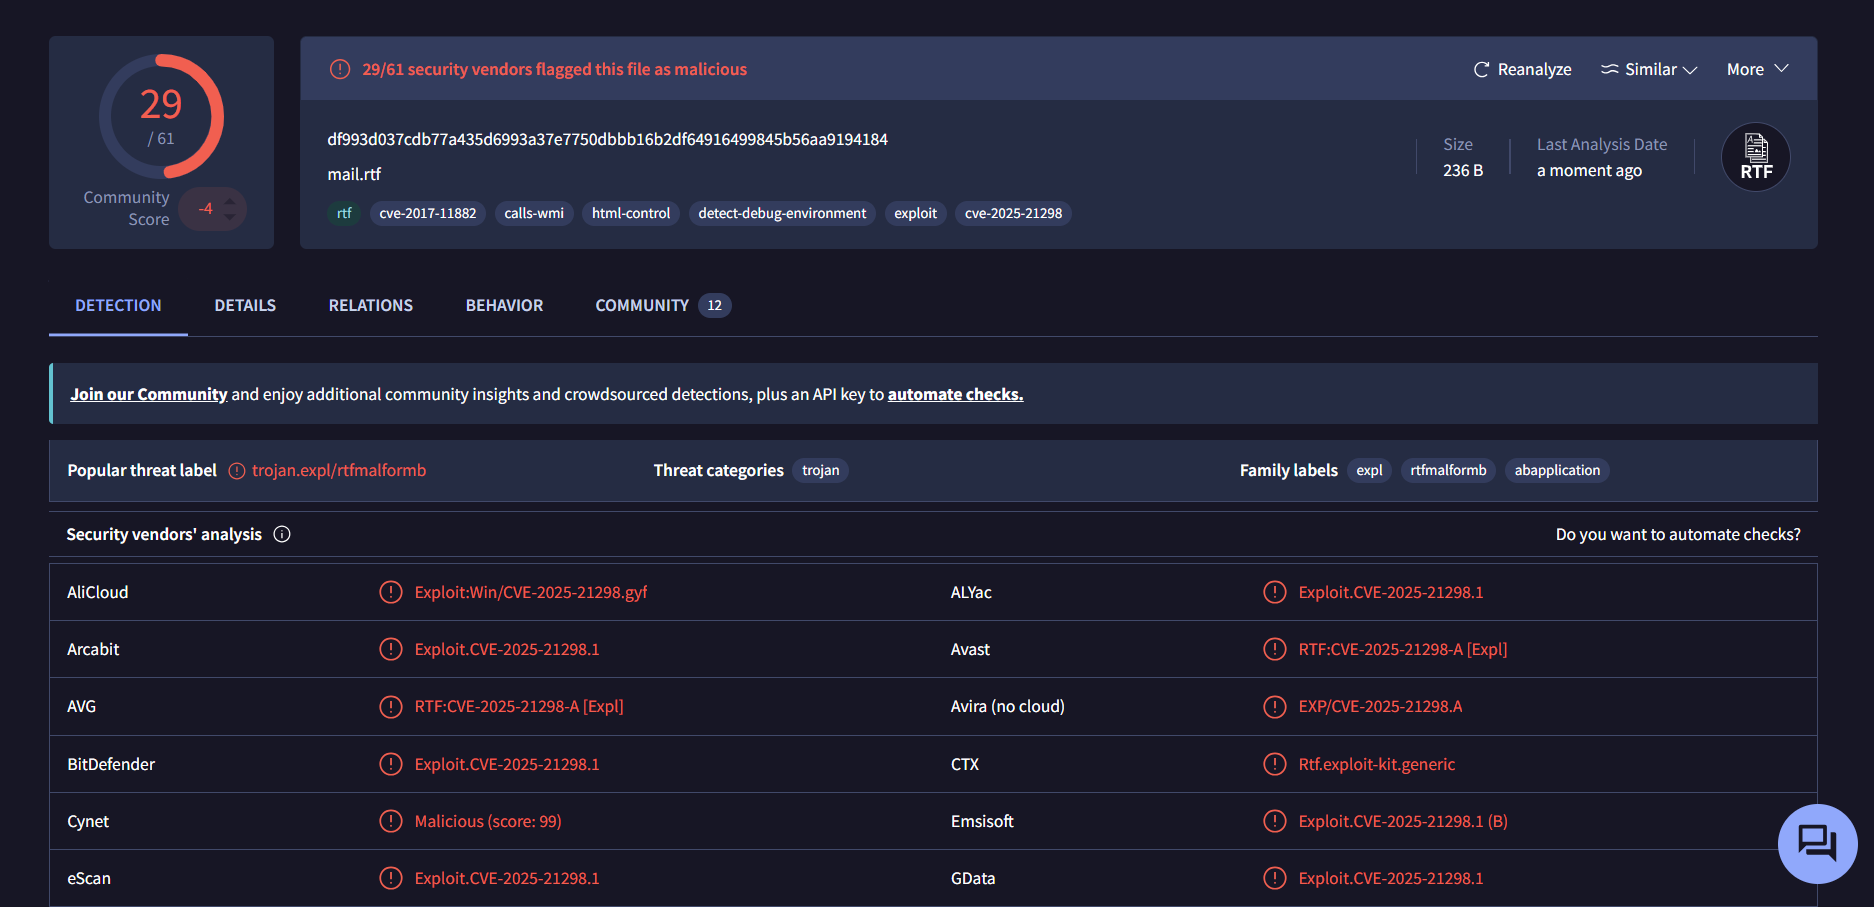
Schließlich suchte ich den Hash df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 des Anhangs mail.rtf auf VirusTotal und 29 von 61 Anbietern stuften den Anhang als bösartig ein. Er gehört zur Malware-Familie rtfmalformb und war mit der Schwachstelle CVE-2025-21298 verbunden.

Es wurde bestätigt, dass eine Phishing-E-Mail mit einem bösartigen Anhang an Austin gesendet wurde.


(Zurück zum Anfang)

Tool herunterladen