
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
 karthikuj/cve-2022-42889-text4shell-docker
Dockerisierter Proof-of-Concept für CVE-2022-42889 (Text4Shell) mit Skript-, DNS- und URL-Lookup-basierten RCE-Payloads für Sicherheitstests und…
 owasp/packman
Ein Dokumentations- und Tracking-Projekt mit dem Ziel, Paketverwaltungssysteme sicherer zu machen.
 xh4h/satellian-cve-2020-7980
PoC-Skript, das eine RCE-Sicherheitslücke im Intellian-Satelliten-Controller aufzeigt
 makuga01/cve-2024-48990-poc
PoC für CVE-2024-48990
 dinosn/wp2shell-lab
Nicht-destruktiver Detektor + Docker-Labor für wp2shell (CVE-2026-63030 REST /batch/v1 route confusion + CVE-2026-60137 author__not_in SQLi) im…
 arsolutioner/fortigate-belsen-leak
Forschungs-Repository zur Verfolgung betroffener IPs aus dem Fortigate CVE-2022-40684-Konfigurationsleck der Belsen Group
 nextcloud/security-advisories
👮 Sicherheitshinweise von Nextcloud
 nova-hunting/nova-tracer
NOVA - Claude Code-Schutzsystem gegen Prompt-Injection-Angriffe
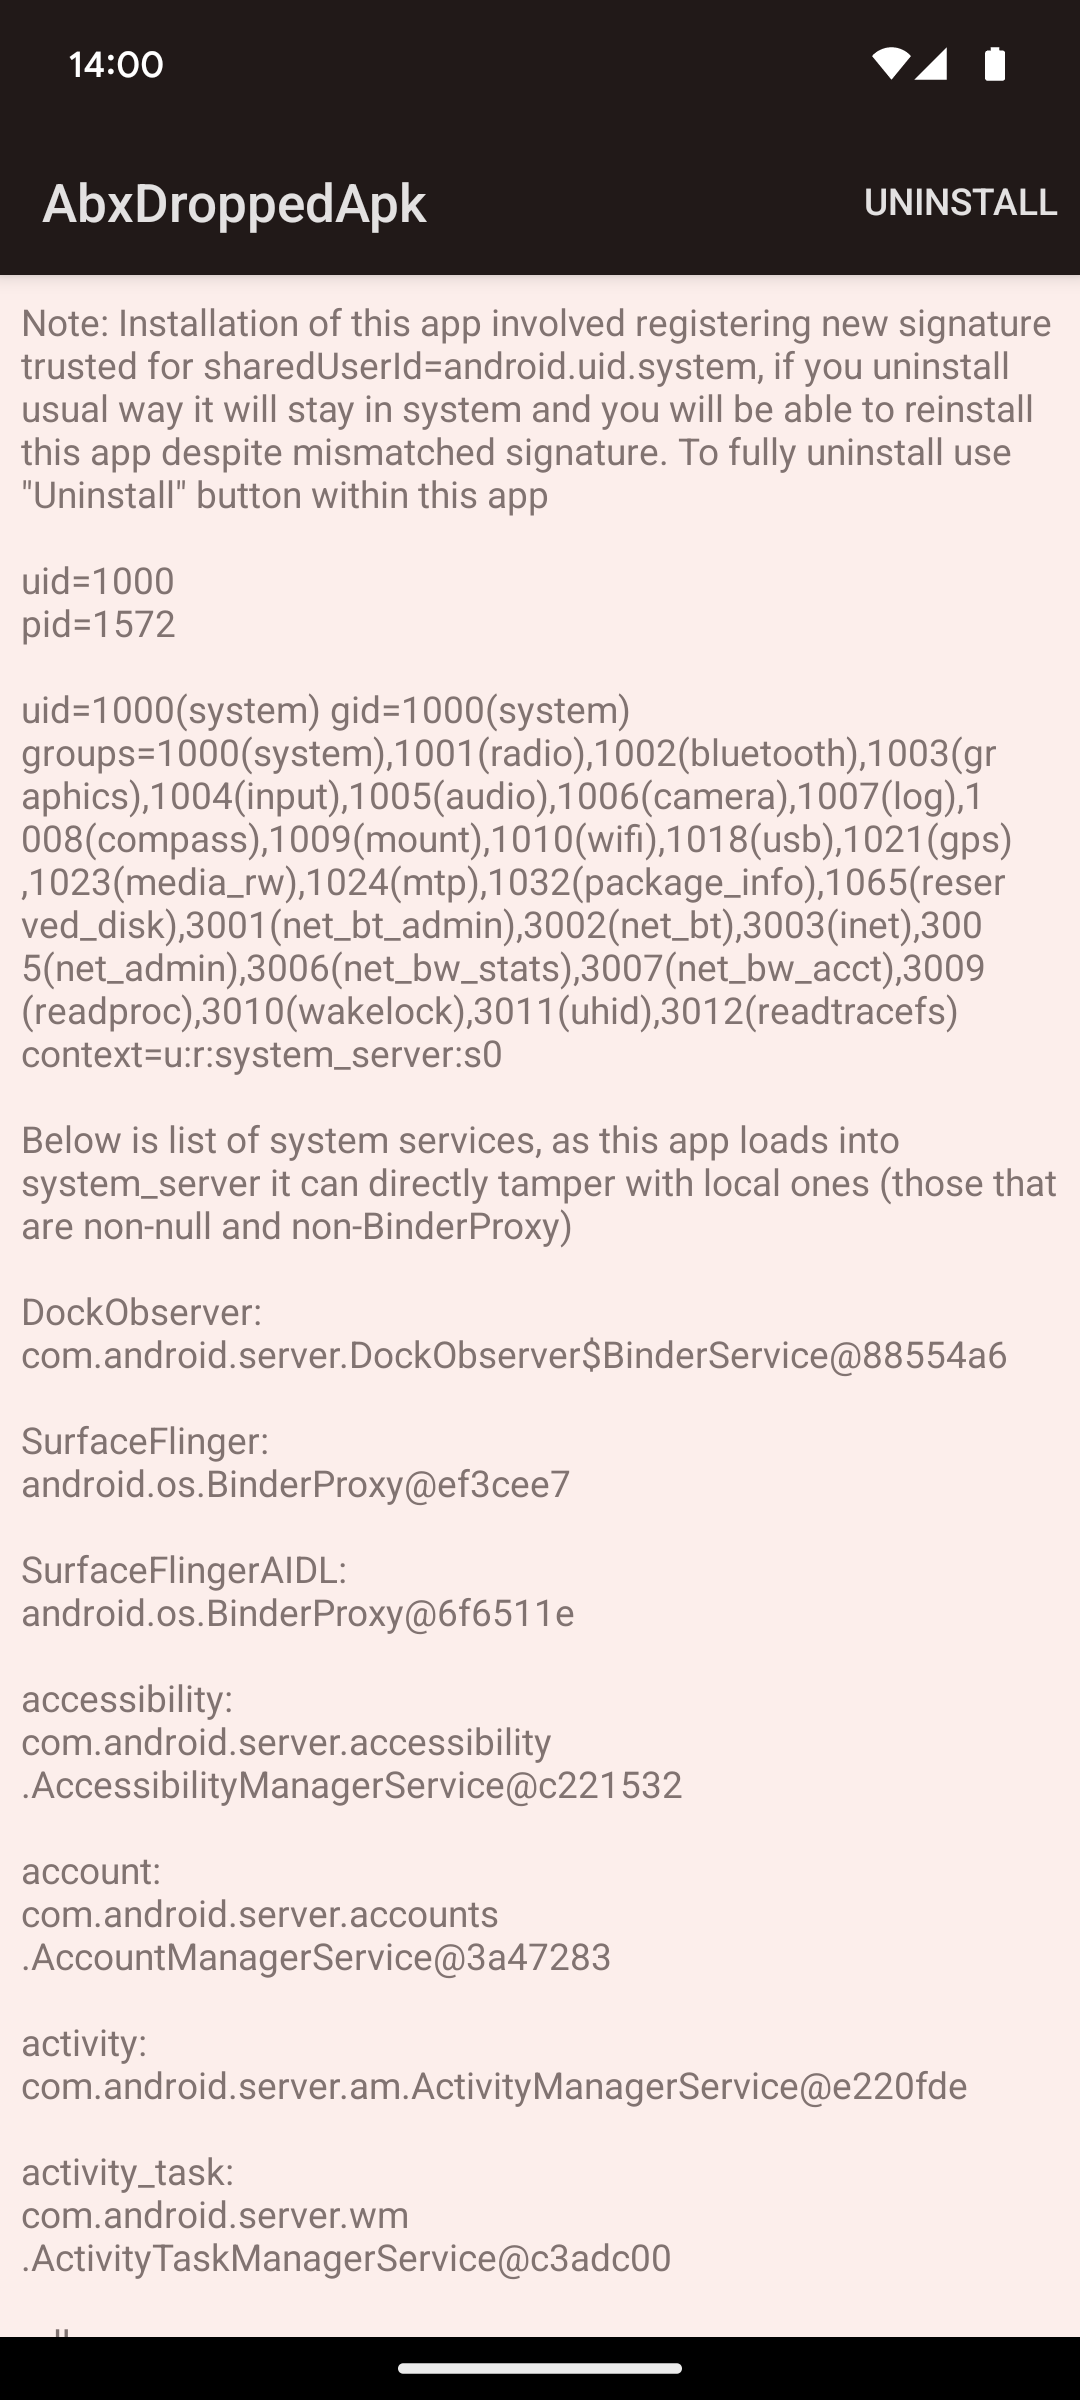 michalbednarski/abxoverflow
Writeup und Exploit für CVE-2024-34740, Integer-Überlauf in Androids BinaryXmlSerializer, der zu einem Datei-Schreibvorgang in system_server und…
 trustedsec/reel
Framework für Phishing-Simulation und Sensibilisierung für knotenbasierte Kampagnen, Credential-Erfassung, SMTP-Zustellung, CAPTCHA und optionales…
 priyanshu-rawa/cybersecurity-handbook
Open-Source-Cybersicherheits-Wissensdatenbank mit über 400 Notizen, Labs und Cheat Sheets zu Offensive, Defensive, Kryptografie, Cloud und Forensik.
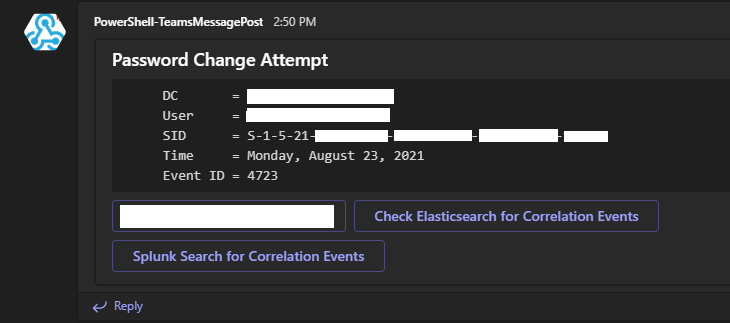 osbornepro/btps-secpack
PowerShell-basiertes Sicherheitstoolkit für kleine bis mittelständische Unternehmen, das automatisierte Warnmeldungen, Active Directory-Härtung,…
 trailofbits/ruzzy
Ein abdeckungsgesteuerter Fuzzer für reinen Ruby-Code und Ruby-C-Erweiterungen.
 zerodayevil/cve-2026-20817
Repository für CVE-2026-20817 mit Details zur Schwachstelle und Exploit-Material für diese spezifische Sicherheitslücke.
 owasp/agent-security-regression-harness
Ausführbare Sicherheits-Regressionstests für agentische Anwendungen und MCP-integrierte Systeme.
 emrekybs/draculaos
Dracula OS ist ein Linux-Betriebssystem, das sorgfältig für OSINT (Open Source Intelligence) und Cyber Intelligence-Missionen entwickelt wurde.
 zx0cf1/shredder-rs
Eine hochpräzise x86_64 polymorphe Mutations-Engine, die sich auf Befehlsfragmentierung und Kontextbewahrung konzentriert.








