
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 binderlabs/dircreate2system
Waffenisierung von privilegierten Verzeichniserstellungsfehlern in der Windows-Fehlerberichterstattung, um NT SYSTEM zu erlangen
 appsecco/vulnerable-mcp-servers-lab
Eine Sammlung von Servern, die absichtlich anfällig sind, um Pentesting MCP Server zu lernen.
 zer0condition/gdrvloader
Lader für nicht signierte Treiber unter Verwendung von CVE-2018-19320
 zhuyansen/awesome-ai-reverse-engineering
Open-Source-KI-Tools für das Reverse Engineering für Coding-Agenten: Ghidra MCP, IDA Pro MCP, jadx, Frida, Skills und REA. 122 Repos, jedes gelesen…
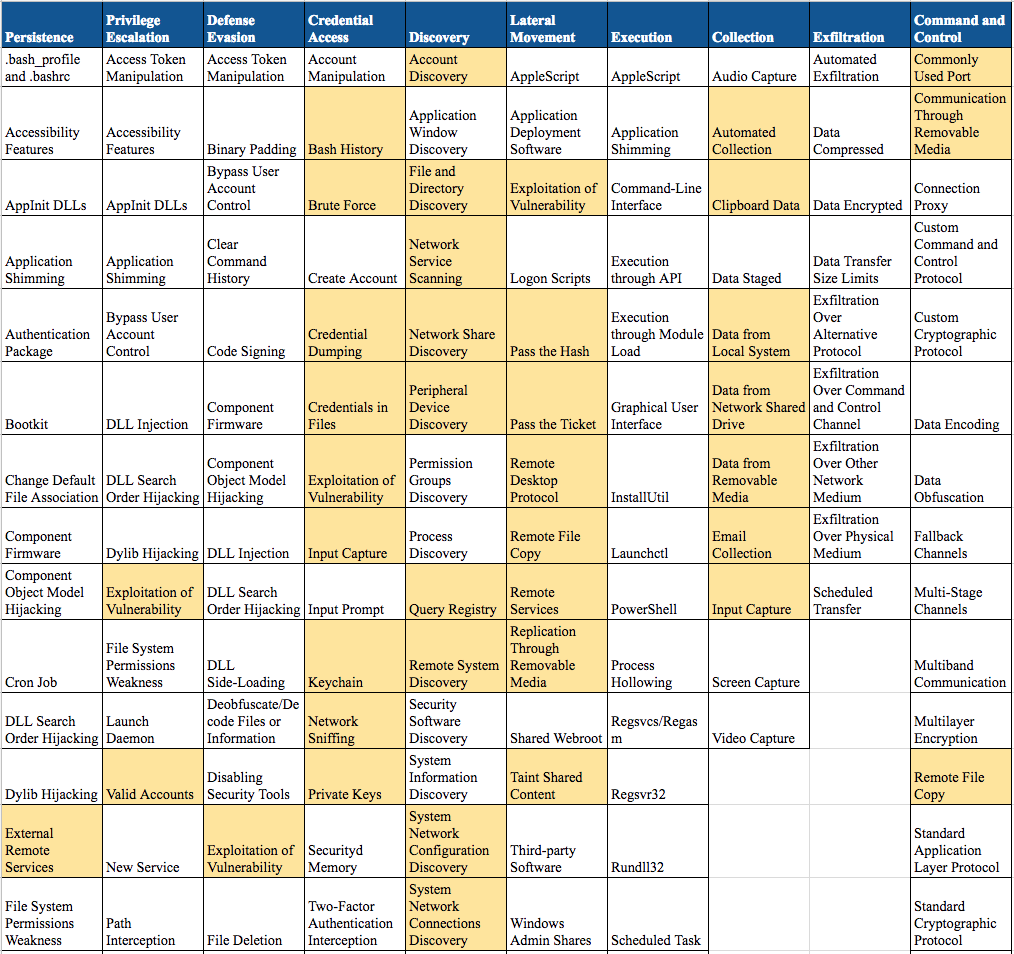 0x4d31/deception-as-detection
Täuschungsbasierte Erkennungstechniken, abgebildet auf das MITRE ATT&CK-Framework
 jymcheong/autottp
Automatisierte Taktiken, Techniken & Verfahren
 nextronsystems/ransomware-simulator
Sicheres Ransomware-Simulationstool zum Testen der Antiviren-Erkennung. Simuliert Makro-Staging, Löschung von Volume Shadow Copy,…
 arosenmund/defcon33_silence_kill_edr
Hands-on-DEFCON-Workshop-Materialien zum Ausschalten und Stummschalten von EDR-Agenten: Laboreinrichtung, BYOVD, eigene C/C++-Evasion-Tools und…
 fknmega/aether
KI-gesteuerter OSINT- und Sicherheitsforschungsagent, der aus öffentlichen Daten einen live Wissensgraphen aufbaut, mit gebündelten Recon-Tools und…
 fportantier/vulpy
Verwundbare Python-Anwendung zum Erlernen sicherer Entwicklung
 samyk/quickjack
Quickjack ist ein Point-and-Click-Tool zur intuitiven Erstellung fortgeschrittener Clickjacking- und Frame-Slicing-Angriffe.
 cy4nguy/python-ransomware
Vollständiger Python-Ransomware-Quellcode mit vollständigen Dokumentationen.
 gojue/ehids-agent
Ein Linux-hostbasiertes Intrusion Detection System basierend auf eBPF.
 helixo32/crimsonedr
Simuliert das Verhalten von AV/EDR für das Training zur Malware-Entwicklung.
 chompie1337/linux_lpe_ebpf_cve-2021-3490
eBPF-basierter Linux-Kernel-Local-Privilege-Escalation-Exploit, der auf CVE-2021-3490 abzielt. Bietet Root-Shell-Zugriff auf anfällige Ubuntu-Kernel…
 iss4cf0ng/openpetya
Ein Proof-of-Concept-Bootkit und eine UEFI-Boot-Anwendung, inspiriert von der Petya-Ransomware, geschrieben in Assembly, C und C++.
 binarly-io/supplychainattacks
Kuratiertes Repository dokumentierter Firmware-Lieferketten-Angriffe mit IoCs, Erkennungstools und Referenzen, die Verteidigern helfen sollen,…
 antropos17/aegis
Open-Source-EDR für KI-Agenten. Überwacht Prozesse, Dateizugriffe, Netzwerkaktivitäten und Verhaltensanomalien in Echtzeit mit 110 Agenten-Signaturen…








