

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ransomware-simulator — Sicheres Ransomware-Simulationstool zum Testen der Antiviren-Erkennung. Simuliert Makro-Staging, Löschung von Volume Shadow Copy, Dokumentenverschlüsselung und Ablegen von Lösegeldforderungen, ohne echte Dateien zu beschädigen. | Kitploit
Tools/GitHubGitHub/nextronsystems/ransomware-simulator
DefensivwerkzeugeMalware-AnalysePenetrationstestsLernen & BildungRed Teaming
GitHubnextronsystems/ransomware-simulator

ransomware-simulator

Sicheres Ransomware-Simulationstool zum Testen der Antiviren-Erkennung. Simuliert Makro-Staging, Löschung von Volume Shadow Copy, Dokumentenverschlüsselung und Ablegen von Lösegeldforderungen, ohne echte Dateien zu beschädigen.

Teilen
Repository anzeigen
4855847vor 4 JahrenVon Kitploit geprüft

QuickBuck - Ransomware-Simulator

  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\ 

Nextron Systems GmbH

Das Ziel dieses Repositorys ist es, eine einfache, harmlose Möglichkeit zu bieten, den Schutz Ihres AVs gegen Ransomware zu überprüfen.

Dieses Tool simuliert typisches Ransomware-Verhalten, wie:

  • Staging über ein Word-Dokument-Makro
  • Löschen von Volume Shadow Copies
  • Verschlüsseln von Dokumenten (eingebettet und vom Simulator in einen neuen Ordner abgelegt)
  • Ablegen einer Ransomware-Notiz auf dem Desktop des Benutzers

Der Ransomware-Simulator führt keine Aktionen durch, die tatsächlich vorhandene Dateien auf dem Gerät verschlüsseln oder Volume Shadow Copies löschen. Allerdings sollten AV-Produkte, die nach solchem Verhalten suchen, hoffentlich dennoch auslösen.

Jeder Schritt, wie oben aufgeführt, kann auch über ein Kommandozeilen-Flag deaktiviert werden. Dies ermöglicht es Ihnen, auch die Reaktionen auf spätere Schritte zu überprüfen, selbst wenn ein AV bereits frühere Schritte erkennt.

Verwendung

Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.

Befehl ausführen:

Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     Directory where files that will be encrypted should be staged (default "./encrypted-files")
    --disable-file-encryption        Don't simulate document encryption
    --disable-macro-simulation       Don't simulate start from a macro by building the following process chain: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              Don't drop pseudo ransomware note
    --disable-shadow-copy-deletion   Don't simulate volume shadow copy deletion
-h, --help                           help for run
    --note-location string           Ransomware note location (default "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")
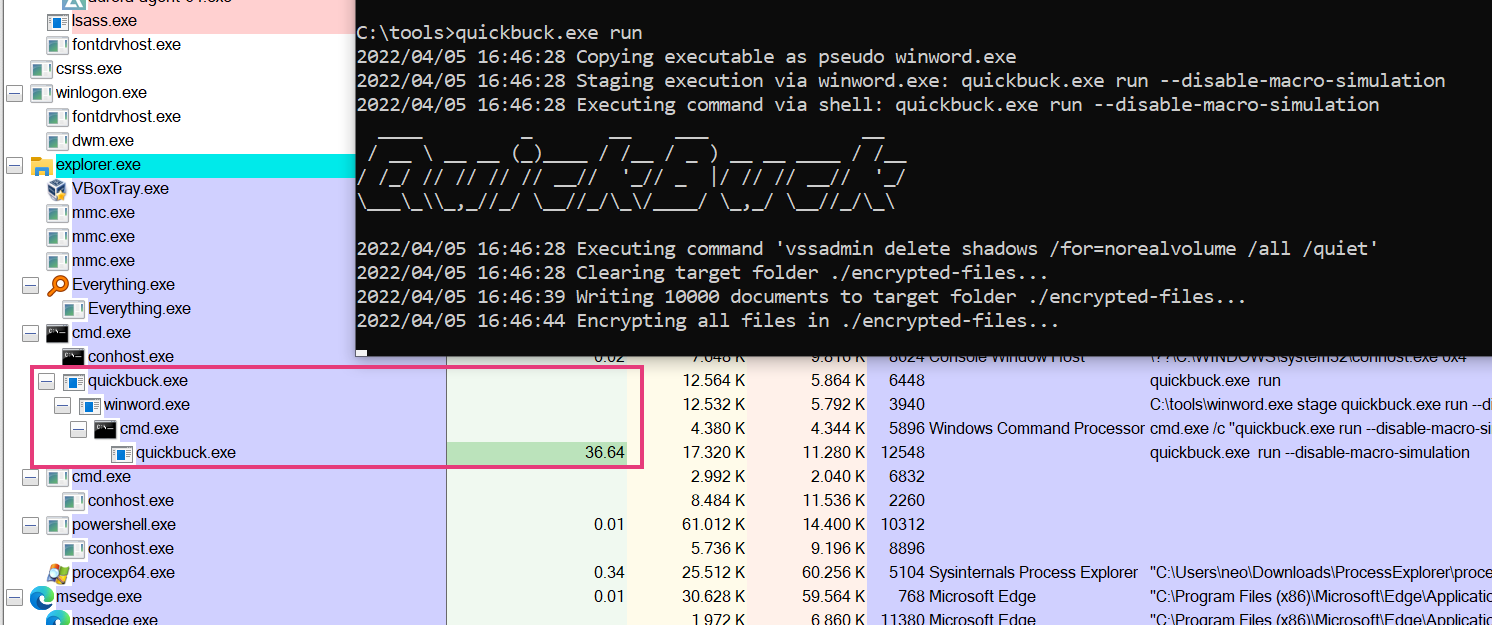

Screenshots

Ausführung und Prozessbaum

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





