
 #1
Tools zur Analyse des Anwendungsverhaltens während der Laufzeit, um Sicherheitslücken zu finden.
Kitploit empfohlen
 cobbr/elite
Elite ist die clientseitige Komponente des Covenant-Projekts. Covenant ist ein .NET-Command-and-Control-Framework, das darauf abzielt, die…
 cornerpirate/java-stager
Ein PoC Java Stager, der eine Java-Datei im Speicher herunterladen, kompilieren und ausführen kann.
 dobin/burpsentinel
GUI-Burp-Plugin zur einfacheren Erkennung von Sicherheitslücken in Webanwendungen
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit…
 we5ter/flerken
Eine Lösung zur plattformübergreifenden Erkennung obfuskierter Befehle, vorgestellt auf der CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 lauriewired/artful
Die ARTful-Bibliothek zur dynamischen Modifikation der Android-Laufzeitumgebung
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 nccgroup/dibf
Windows NT ioctl-Bruteforcer und modularer Fuzzer
 rbmm/ntdetours
Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
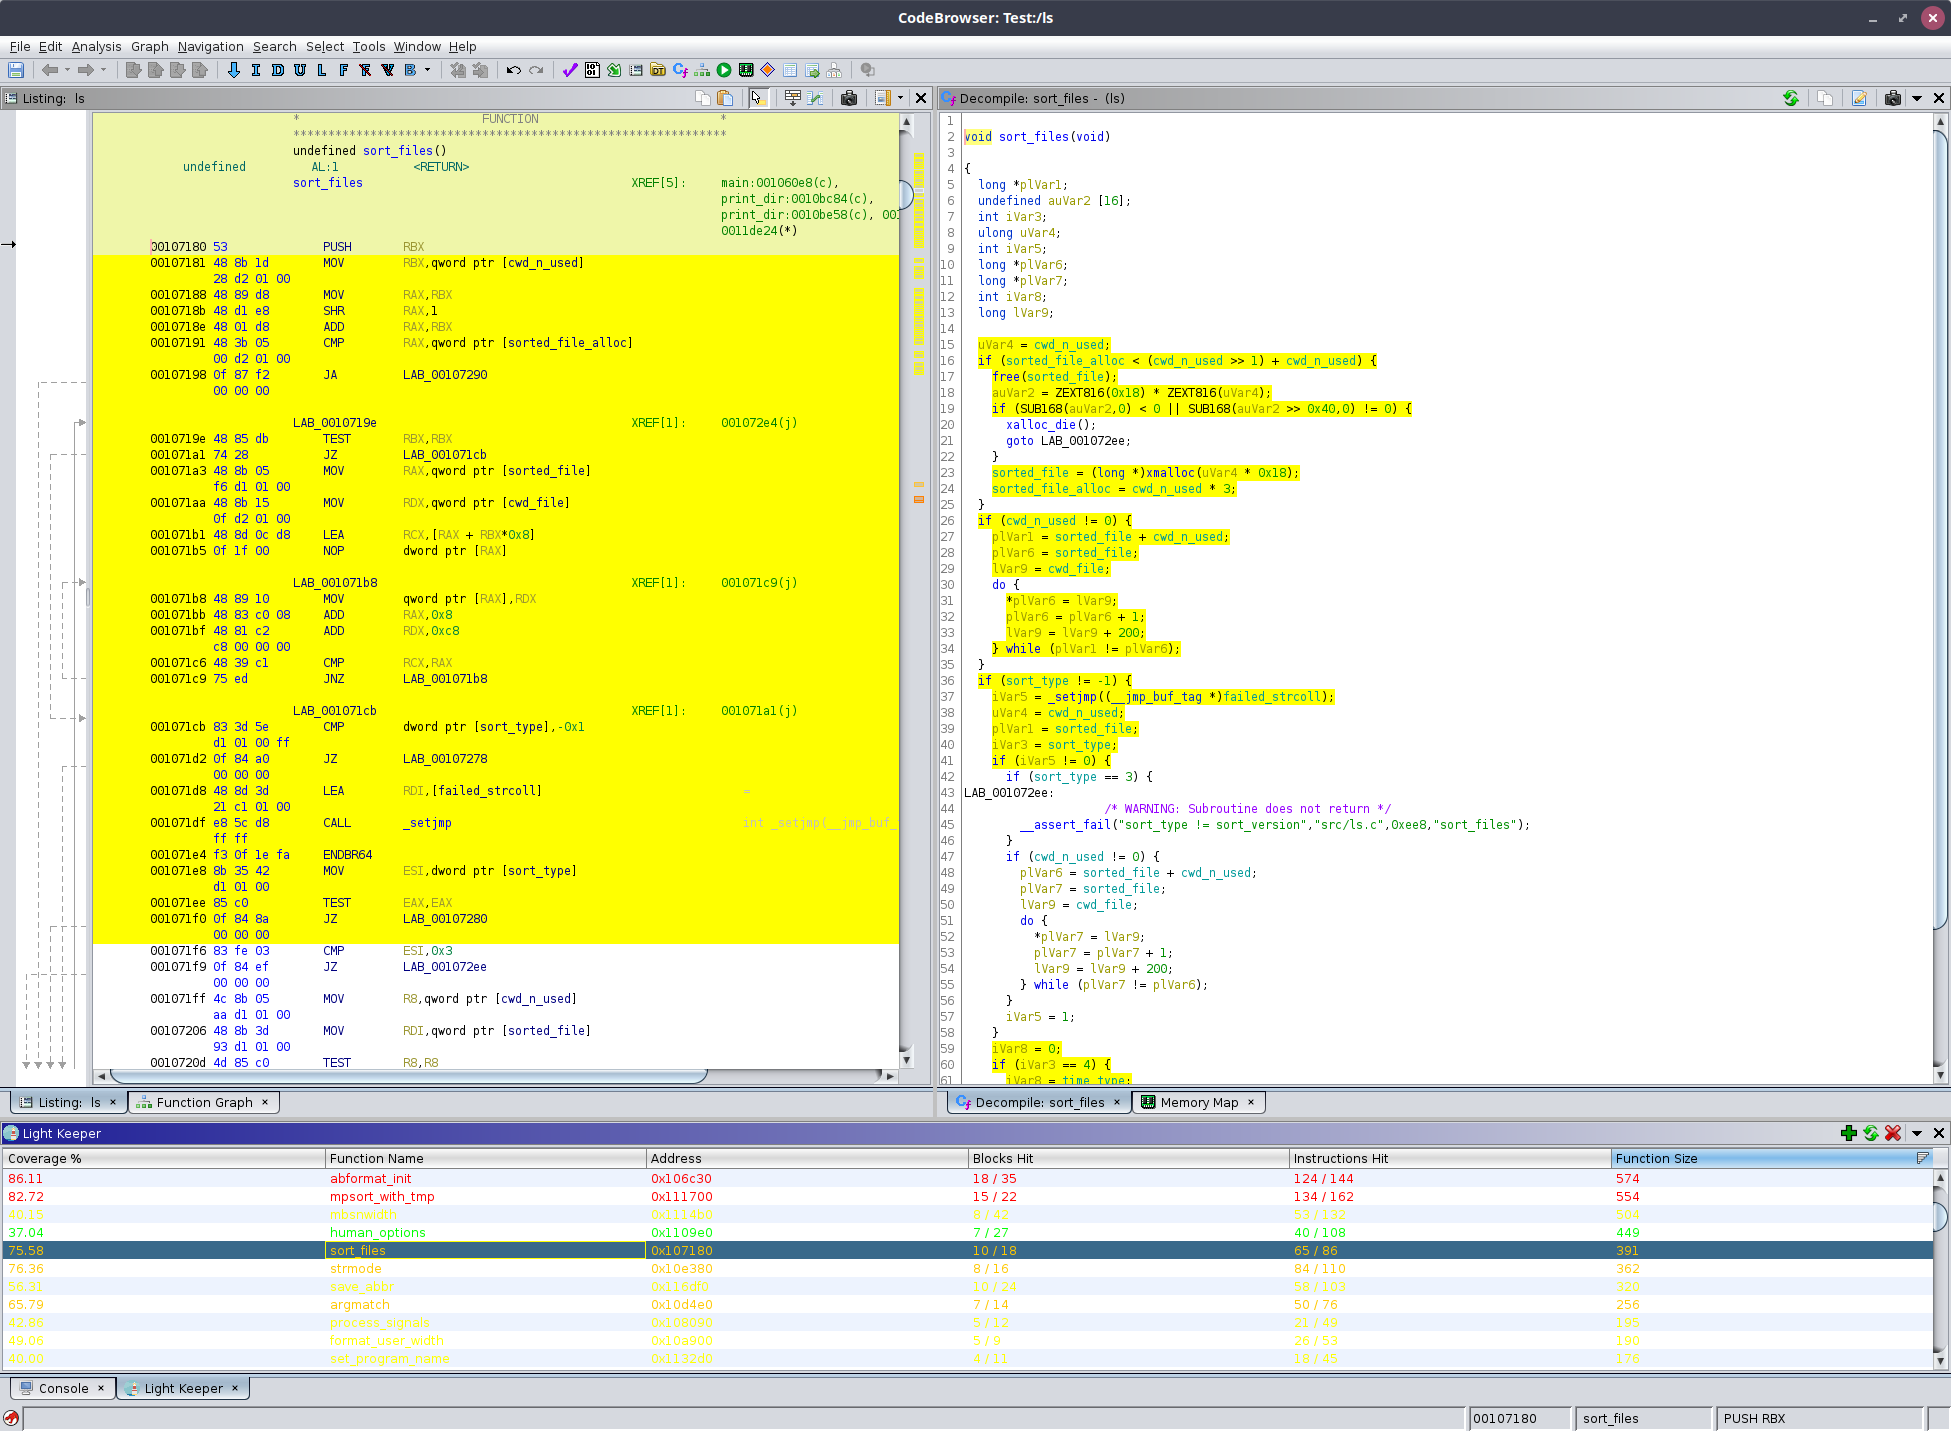 worksbutnottested/lightkeeper
Bildet Ausführungsabdeckungsdaten auf die Ghidra-Disassemblierung ab, um besuchte Codepfade hervorzuheben und Reverse-Engineering-Workflows zu…
 r00tkitsmm/pishi
Pishi ist ein Code-Coverage-Tool wie kcov für macOS.
 jpiechowka/jenkins-cve-2016-0792
Exploit für Jenkins Serialisierungssicherheitslücke - CVE-2016-0792
 robertdfrench/ifuncd-up
GNU IFUNC ist der wahre Schuldige hinter CVE-2024-3094
 tca-iscas/cooper-ndss-2022
Ein Werkzeug zum effektiven Testen der Bindingschicht von Skriptsprachen
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 binsec/xyntia
Xyntia, der Black-Box-Deobfuskator
 1rhino2/fnprint
gleiche Funktionen in Binärdateien danach ab, was sie tun, nicht wie ihre Bytes aussehen. verhaltensbasiertes Funktions-Fingerprinting durch…








