
 advdebug/brovan
User-Mode-x86_64-Binäremulator für Malware-Analyse und Reverse Engineering. Unterstützt PE, ELF, Speicherabbilder und rohe Binärdateien mit Syscall-Tracing, Netzwerk-Dumping und interaktivem Debugging in einer Sandbox-Umgebung.



Ein User-Mode-x86_64-Binär-Emulator zum Inspizieren von Programmen, Verfolgen von Syscalls und sicheren Ausführen nicht vertrauenswürdiger Software.
Brovan ist ein interaktiver x86_64-Emulator, der dir die volle Kontrolle darüber gibt, wie Programme ausgeführt werden. Er kann verwendet werden, um Binärdateien zu reverse-engineeren, API- und Systemaufrufe zu verfolgen, Netzwerkverkehr zu erfassen oder Software in einer isolierten Umgebung auszuführen, ohne sie direkt auf deiner Host-CPU auszuführen.
Er ist darauf ausgelegt, so viel Software wie möglich zu unterstützen und dabei eine sichere, effiziente und leistungsstarke Option zum Ausführen von Windows- und Linux-Software unter Windows, Linux und Android zu bleiben. Brovan befindet sich noch in einer frühen Entwicklungsphase und ist daher noch nicht vollständig ausgereift oder zuverlässig.
Unterstützte Backends:
|
LADEN MEHRERER FORMATE Lade und führe Binärdateien direkt im Emulator aus, ohne Installation auf dem Host. PE ELF Memory Dumps Raw Shellcode
|
BROVVULK-GRAFISCHICHT Benutzerdefiniertes Vulkan-Übersetzungssubsystem zur Verarbeitung von DXVK-Aufrufen und Spiele-Rendering. DXVK DirectX Vulkan Surface
|
|
SYSCALL- & API-TRACING Inspiziere die Ausführung live, um zu sehen, auf welche Funktionen, DLLs und Kernel-Aufrufe das Programm zugreift. Kernel Syscalls Symbol Resolving Loaded DLLs
|
NETZWERK-DUMPING Abfangen des Socket-Verkehrs des Gasts und Exportieren der Netzwerkaktivität zur Payload-Analyse. Socket Intercept PCAP Capture Traffic Analysis
|
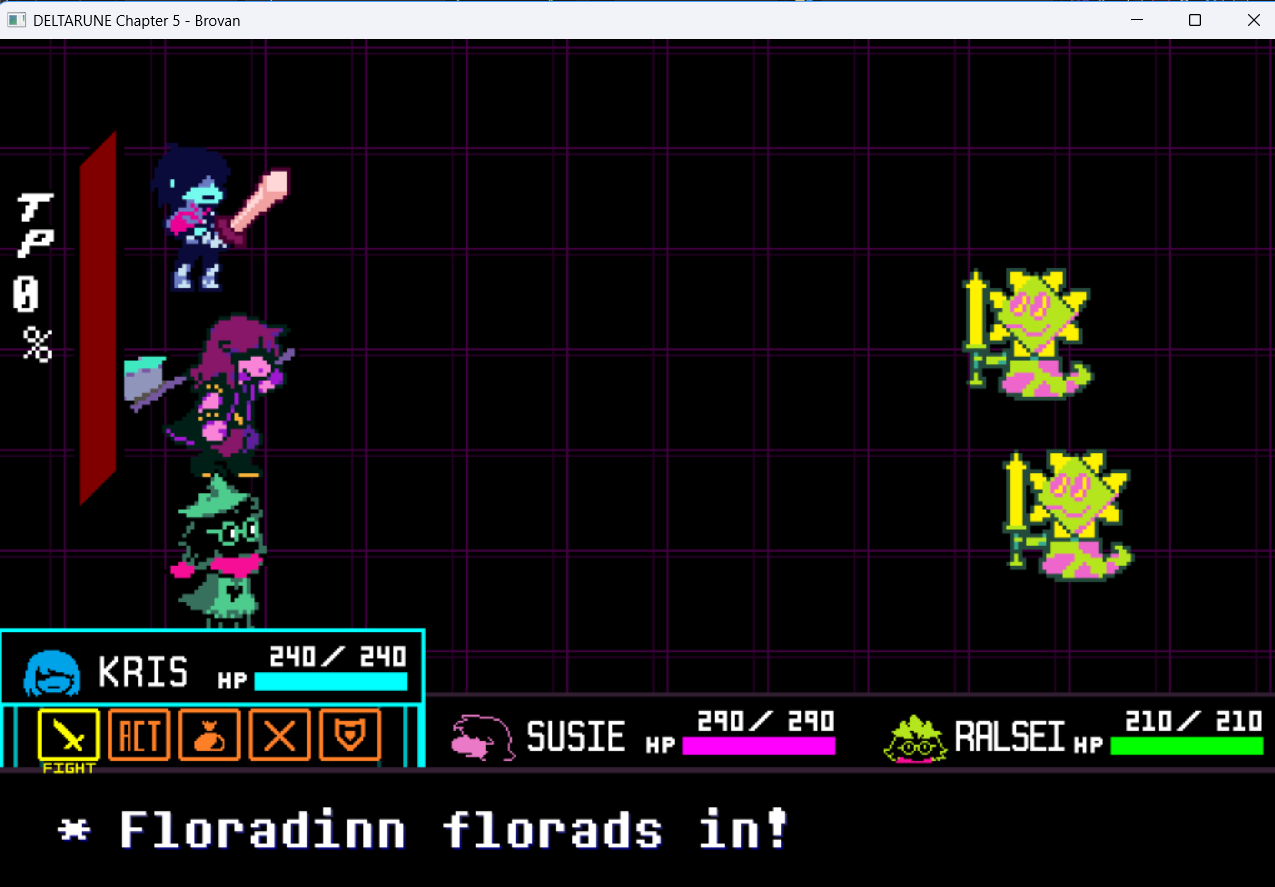
Brovan kann grafische Anwendungen des Gasts über sein Brovvulk-Übersetzungssubsystem (Brovan<->Vulkan) rendern. Hier ist ein Beispielspiel, das ich hatte (Deltarune), aber es kann mit vielen anderen Spielen funktionieren:
|
Deltarune-Bring-up
|
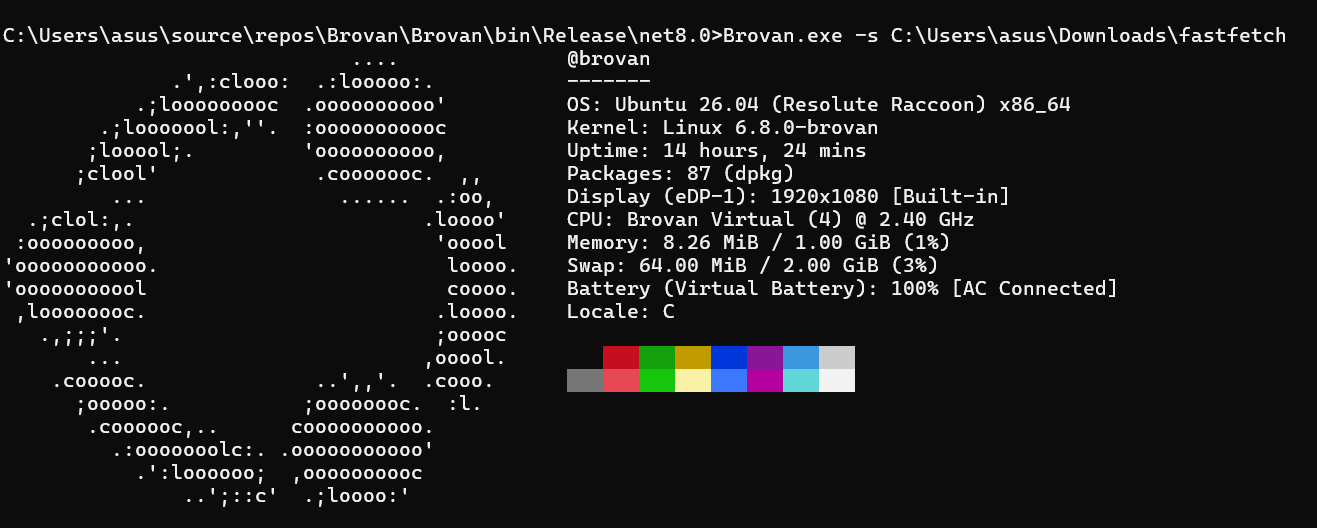
Linux ELF unter Windows Plattformübergreifende Ausführung von fastfetch
|
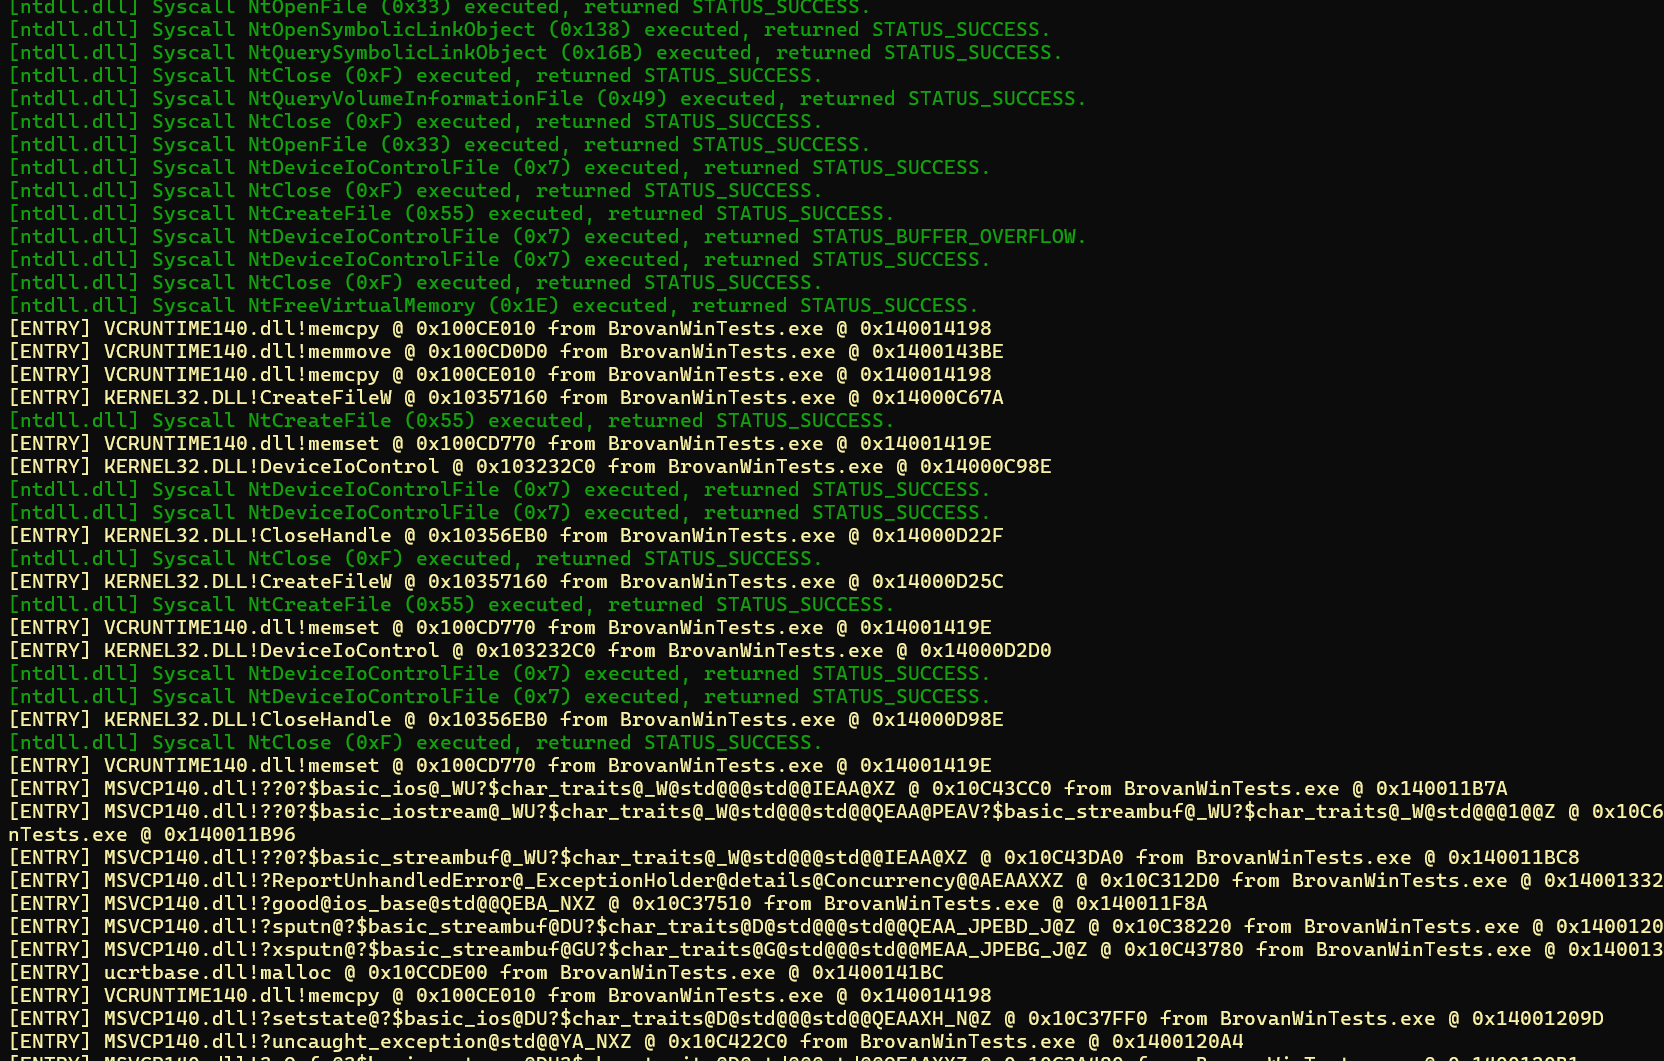
Syscall-Tracing Live-Protokolle von API-Aufrufen und dynamischen Symbolen |
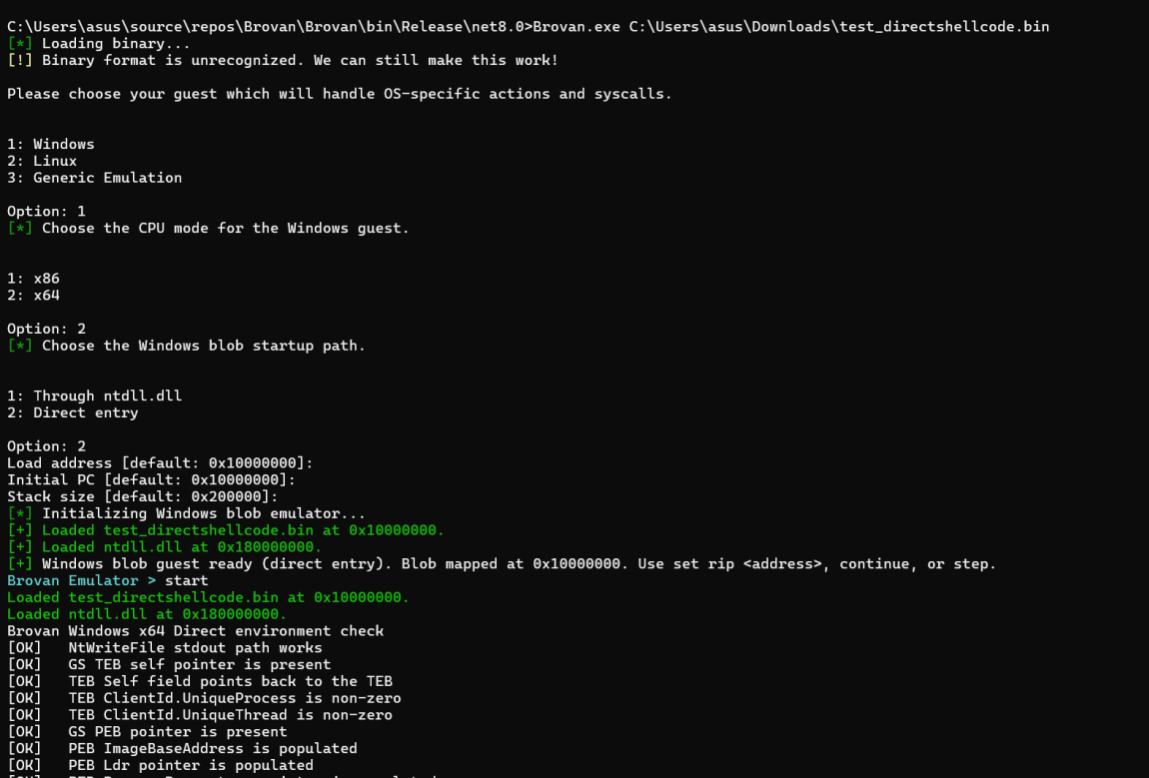
Rohe Binärdateien Ausführung von Shellcode und Speicherabbildern |
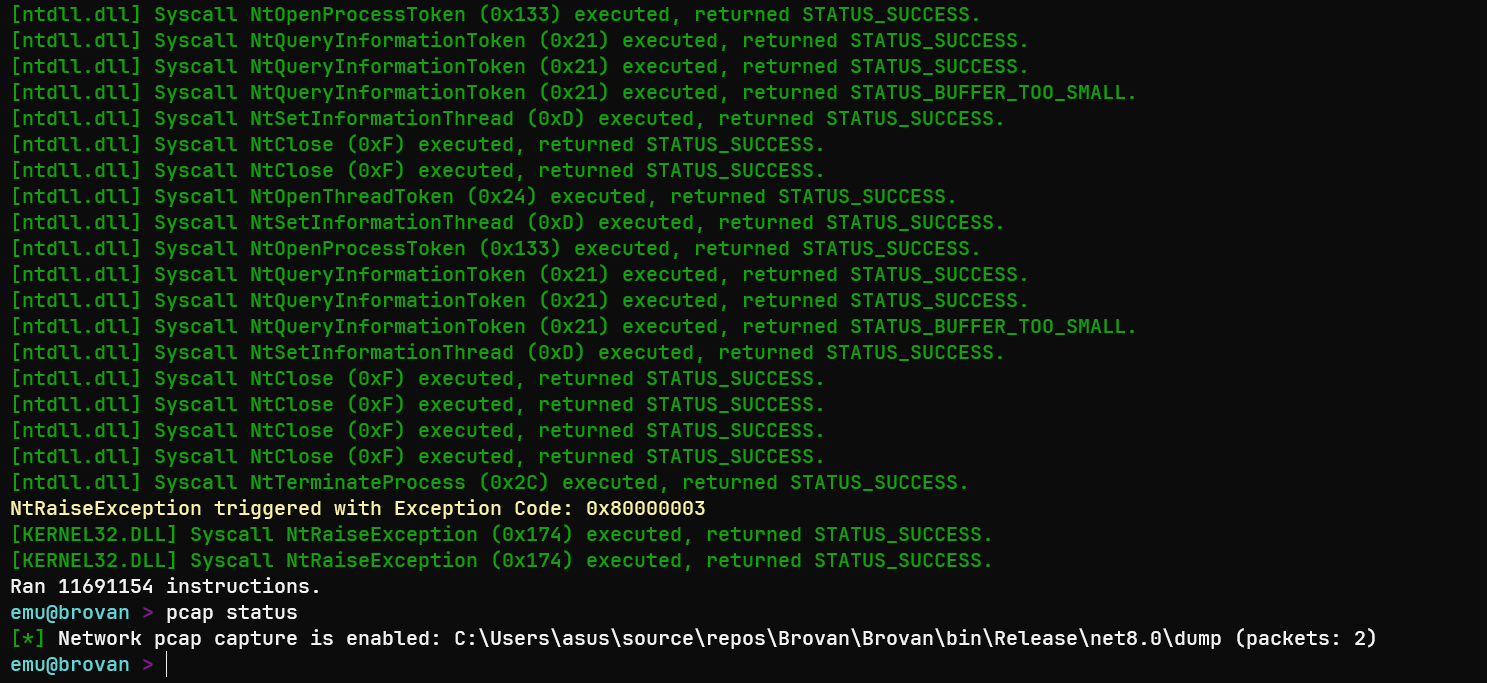
Netzwerk-Mitschnitt Abfangen von Socket-Lese- und -Schreibvorgängen des Gasts |
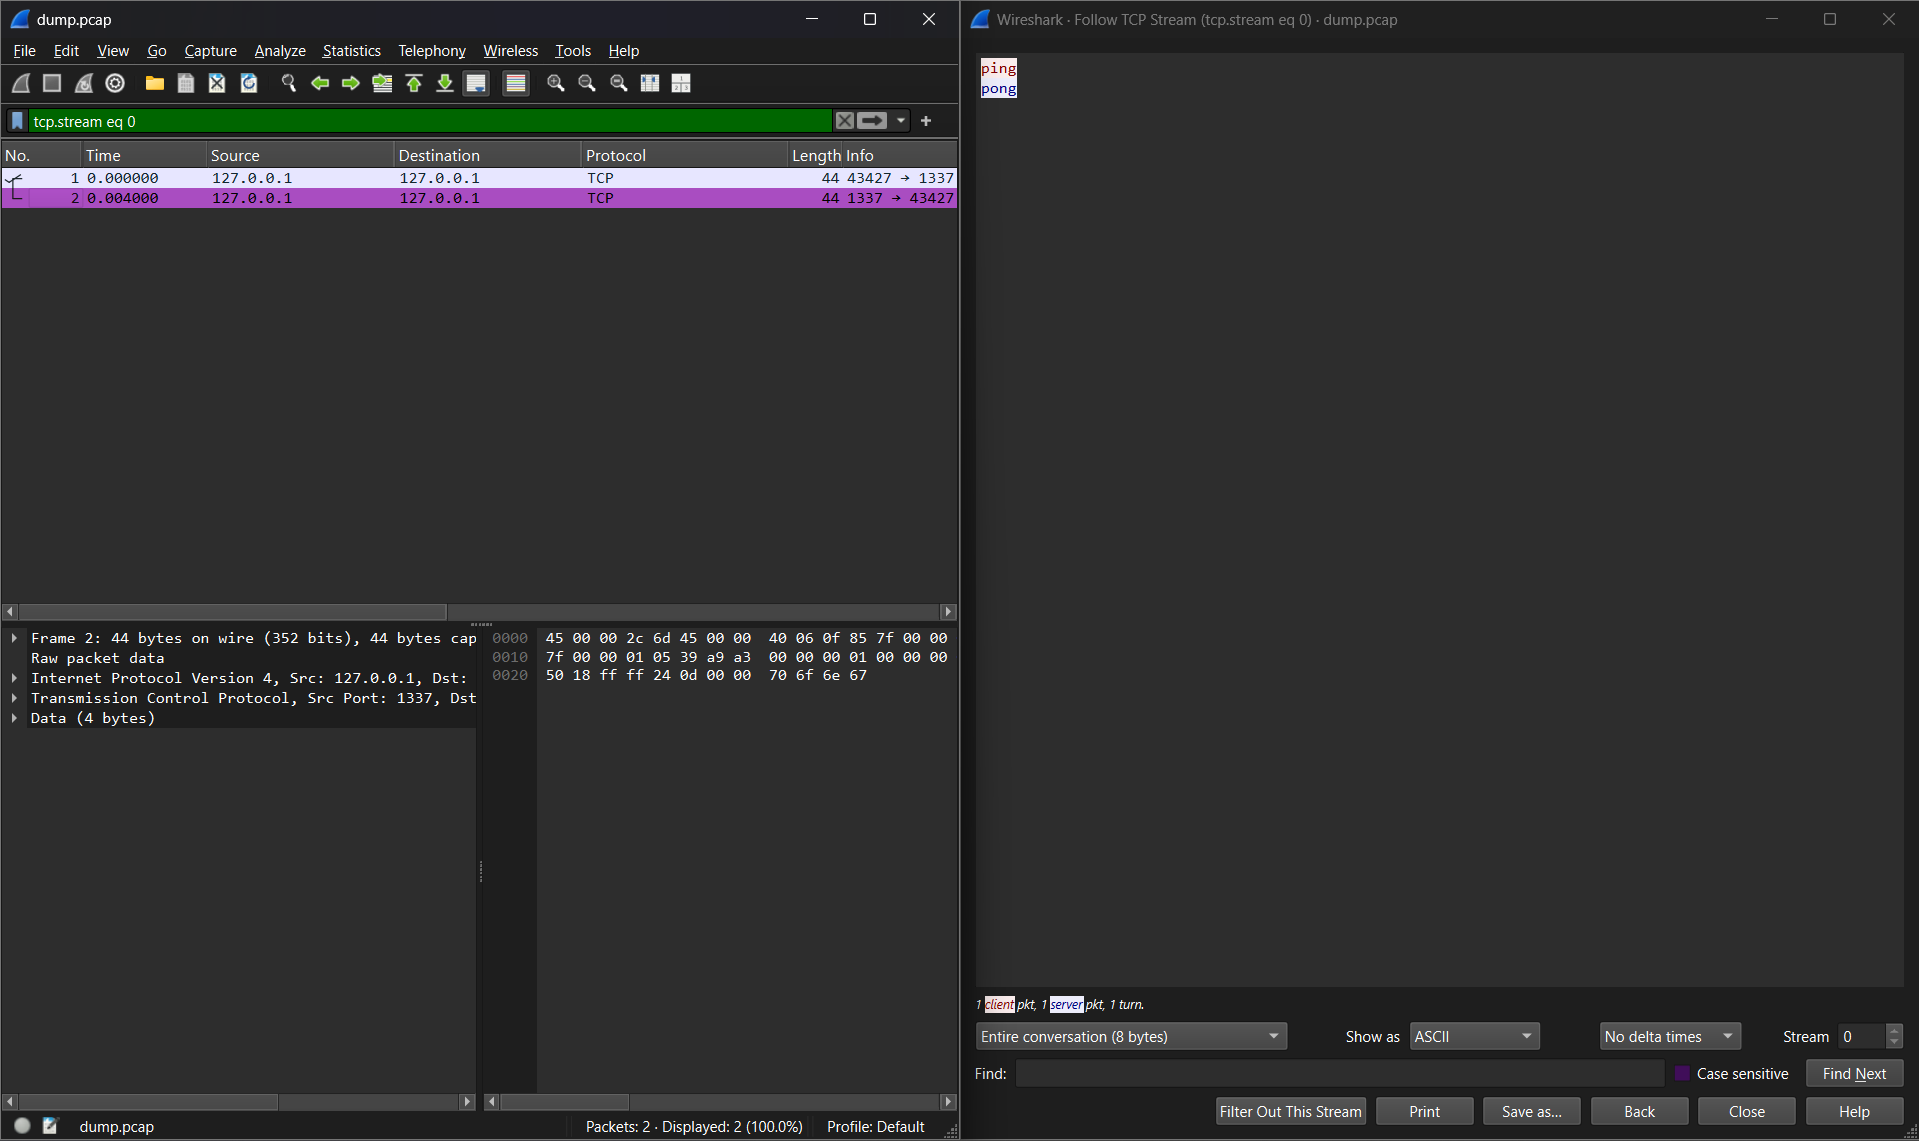
Traffic-Analysator Anzeige von gedumpten PCAPs und Nutzdaten |
Im GitHub-Wiki finden Sie:
[!WARNING] Die Seite Releases enthält möglicherweise nicht immer die neuesten Änderungen.
Für die aktuellste Version sollten Sie stattdessen aus dem Quellcode erstellen oder den neuesten Build aus GitHub Actions verwenden.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.

