
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 enkomio/thematrix
Ein PE-Loader und Windows-API-Tracer. Nützlich in der Malware-Analyse.
 federicodotta/ghidra2frida
Ghidra-Erweiterung, die statische und dynamische Analyse über Frida verbindet und eine skriptbare Laufzeitinstrumentierung für das Reverse…
 momenbasel/malware-check
Statisches und dynamisches Analysetool zur Erkennung von schädlichem Code, verdächtigen Binärdateien und Datenschutzverletzungen
 trailofbits/ruzzy
Ein abdeckungsgesteuerter Fuzzer für reinen Ruby-Code und Ruby-C-Erweiterungen.
 yeet-src/usbsnoop
Live, systemweiter USB-Transfer-Sniffer in eBPF — dekodiert USB-Datenverkehr inline (Control-SETUP, SCSI, HID) über zwei universelle URB-Hooks. Kein…
 michaels1011/ephemora-cell
Fähigkeitsbasiertes WASM-Laufzeitsystem zur Ausführung von unvertrautem, KI-generiertem Code mit erzwungenen CPU-, Speicher-, Zeit-, I/O- und…
 nccgroup/assethook
LD_PRELOAD-Magie für den AssetManager von Android
 use-tusk/tusk-cli
Automatisierte Testsuite mit Live-Traffic-Aufzeichnung und -Wiedergabe
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
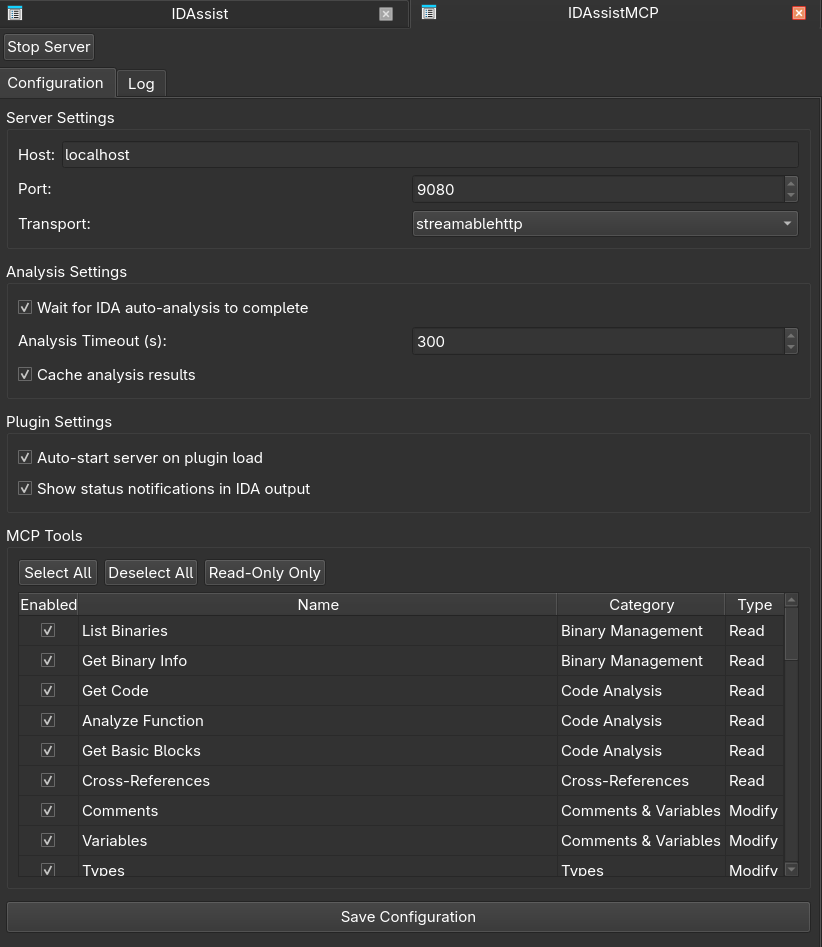 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
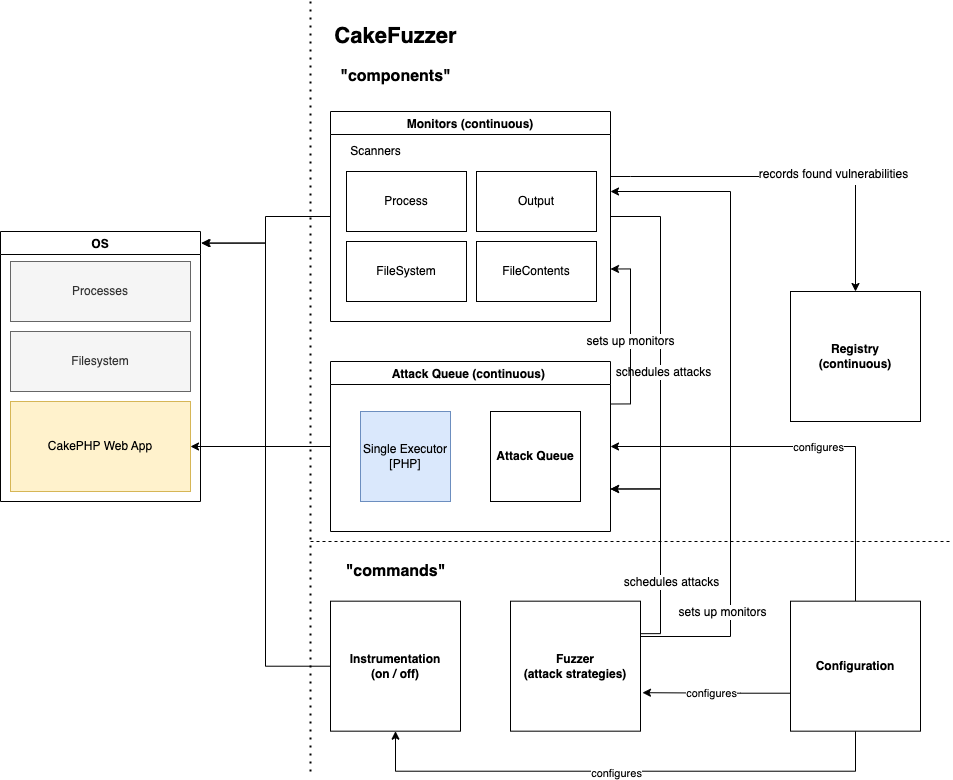 zigrin-security/cakefuzzer
Cake Fuzzer ist ein Projekt, das dabei helfen soll, automatisch und kontinuierlich Schwachstellen in Webanwendungen zu entdecken, die auf Basis…
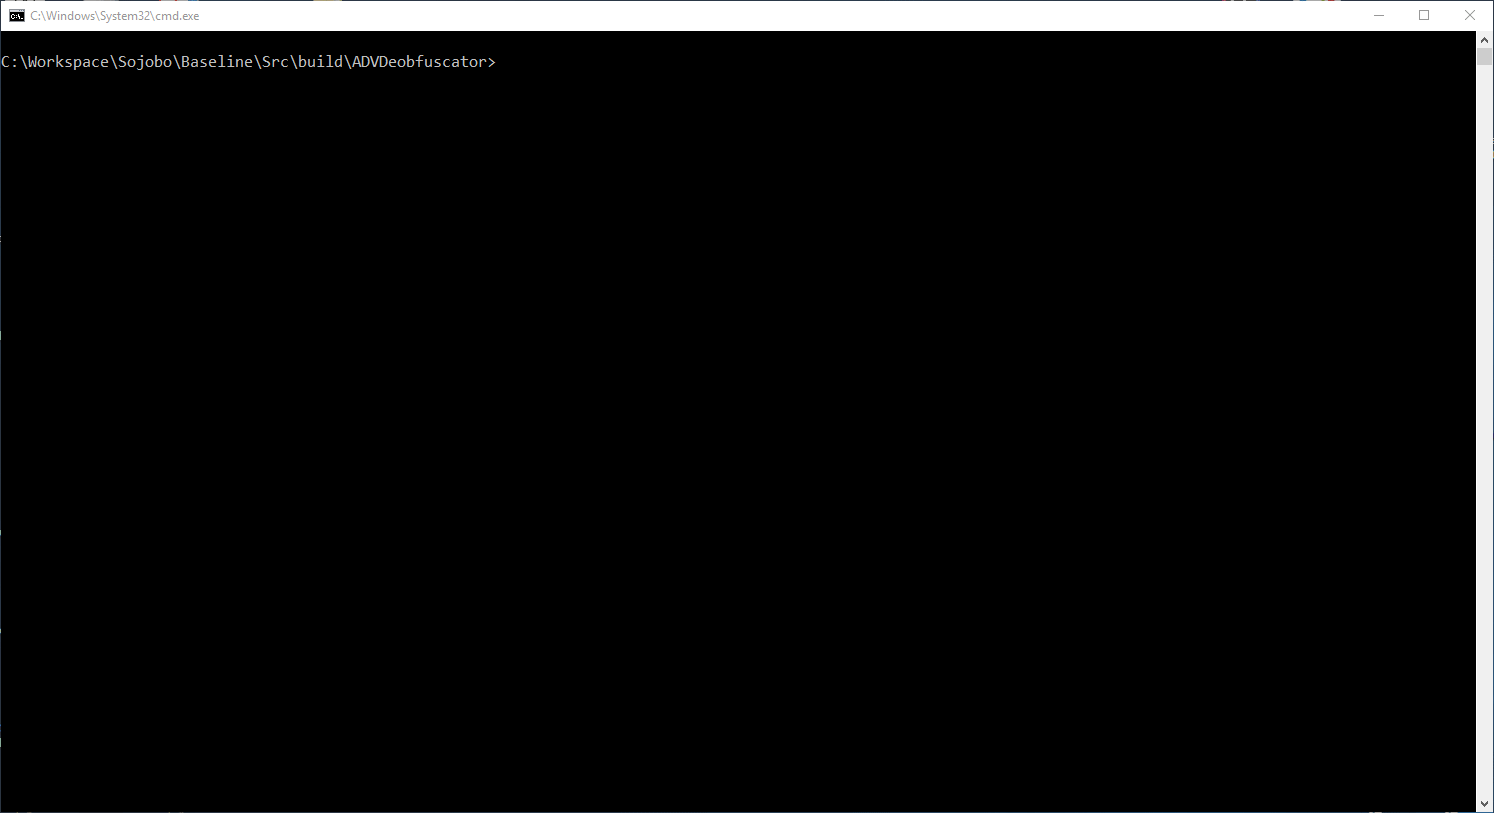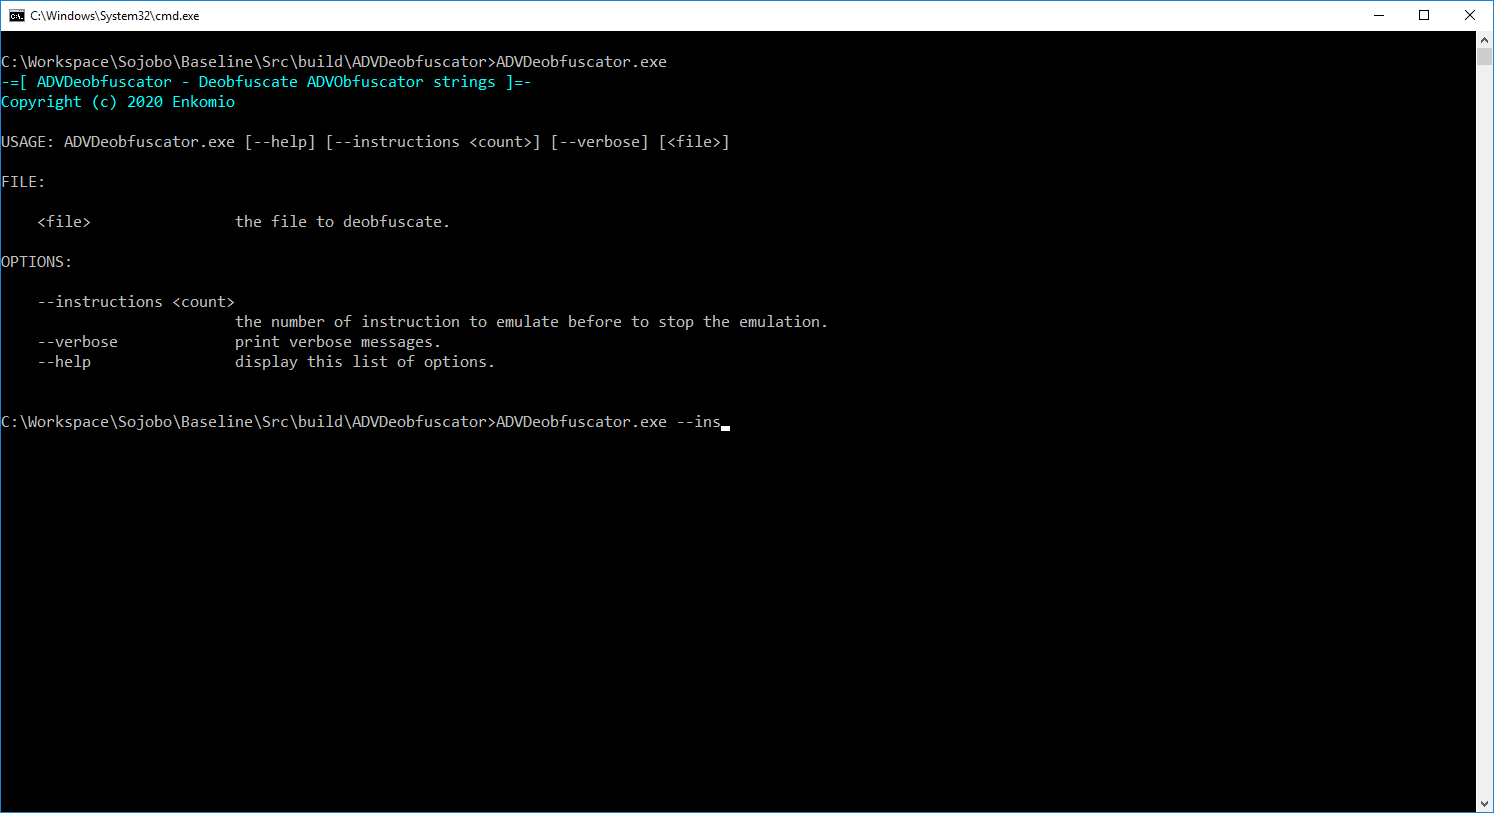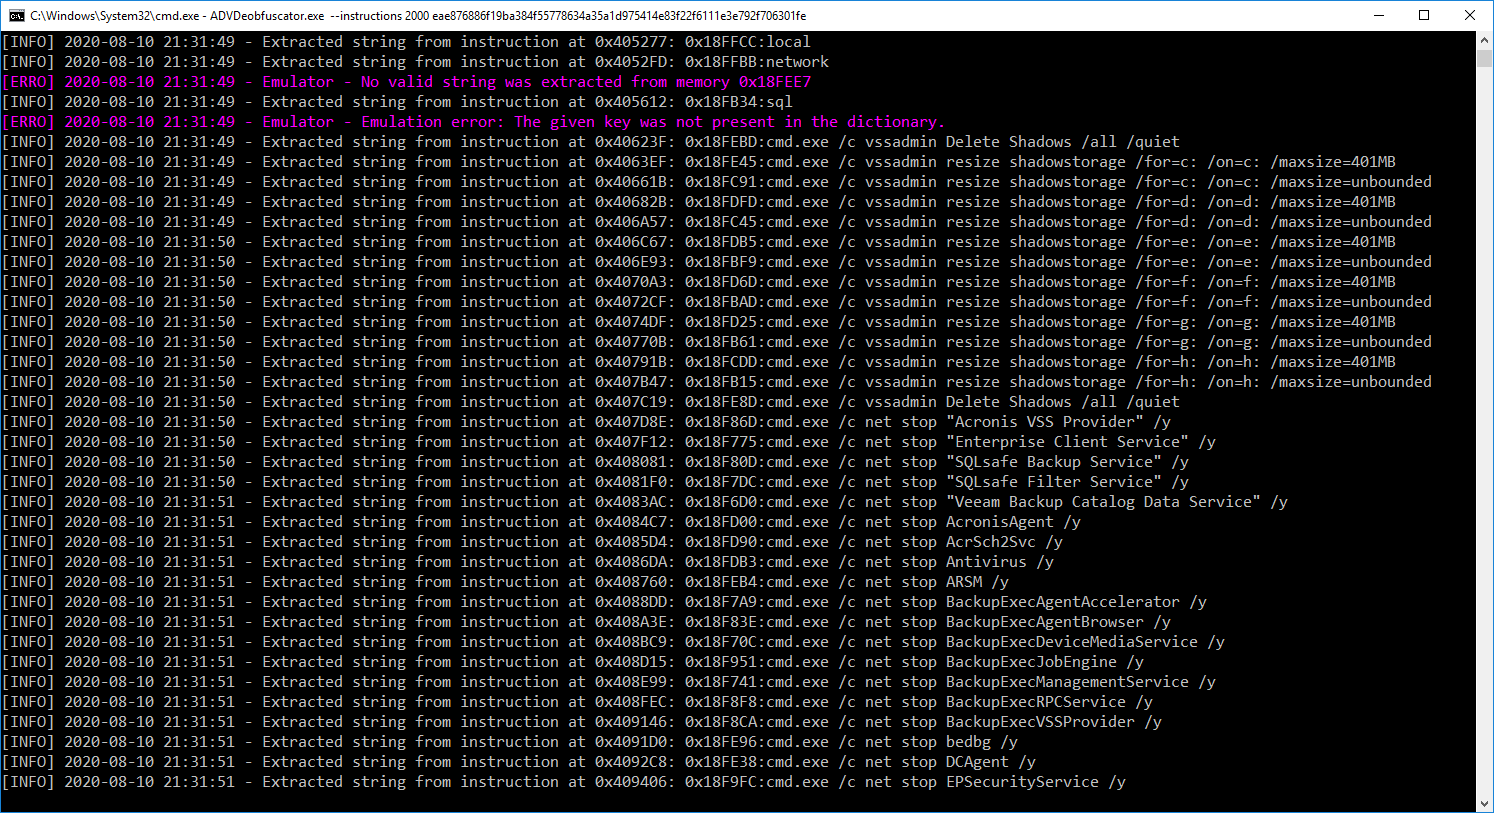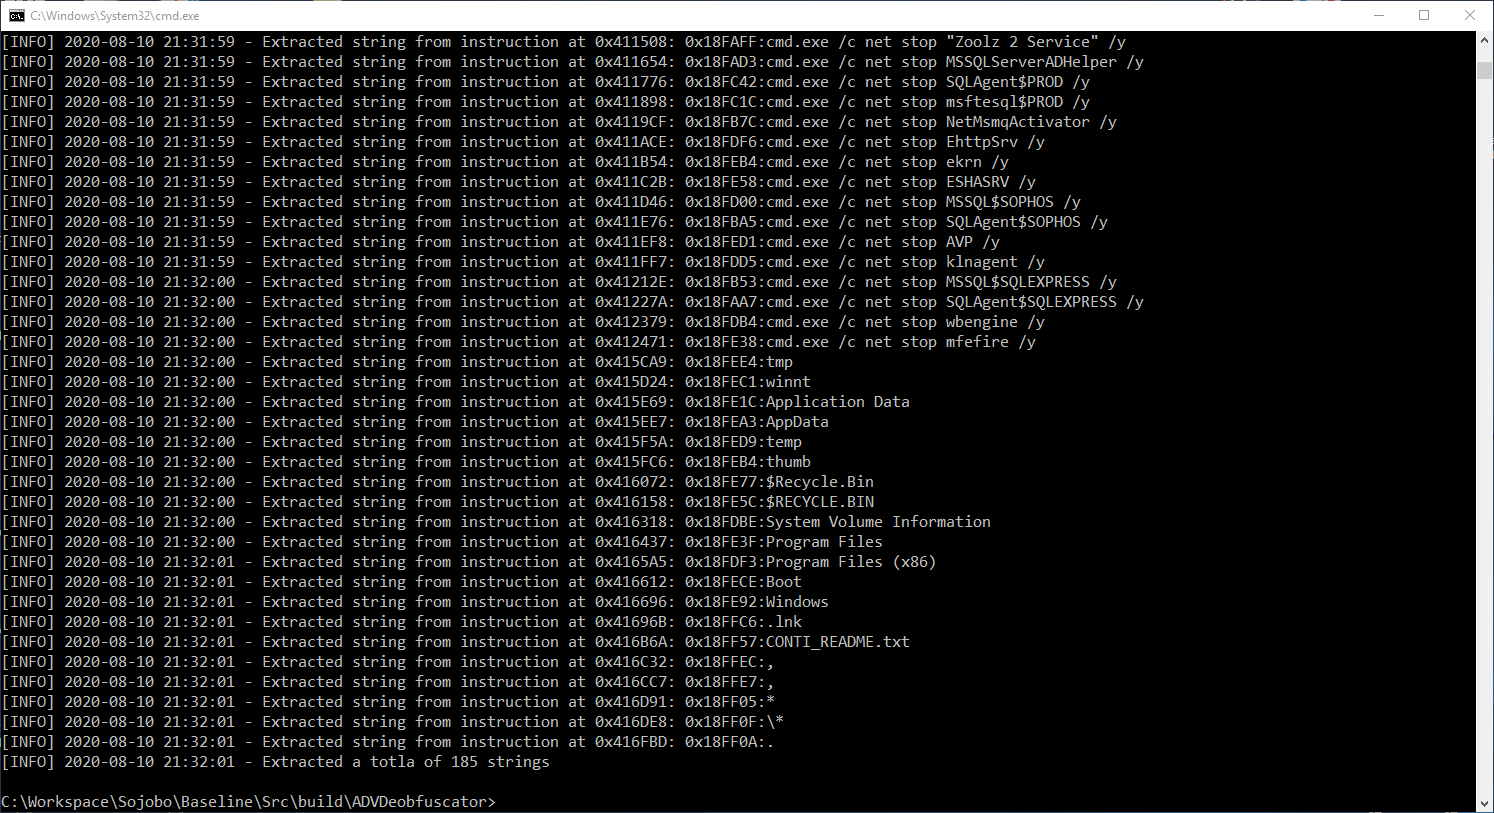 enkomio/sojobo
Ein Binäranalyse-Framework
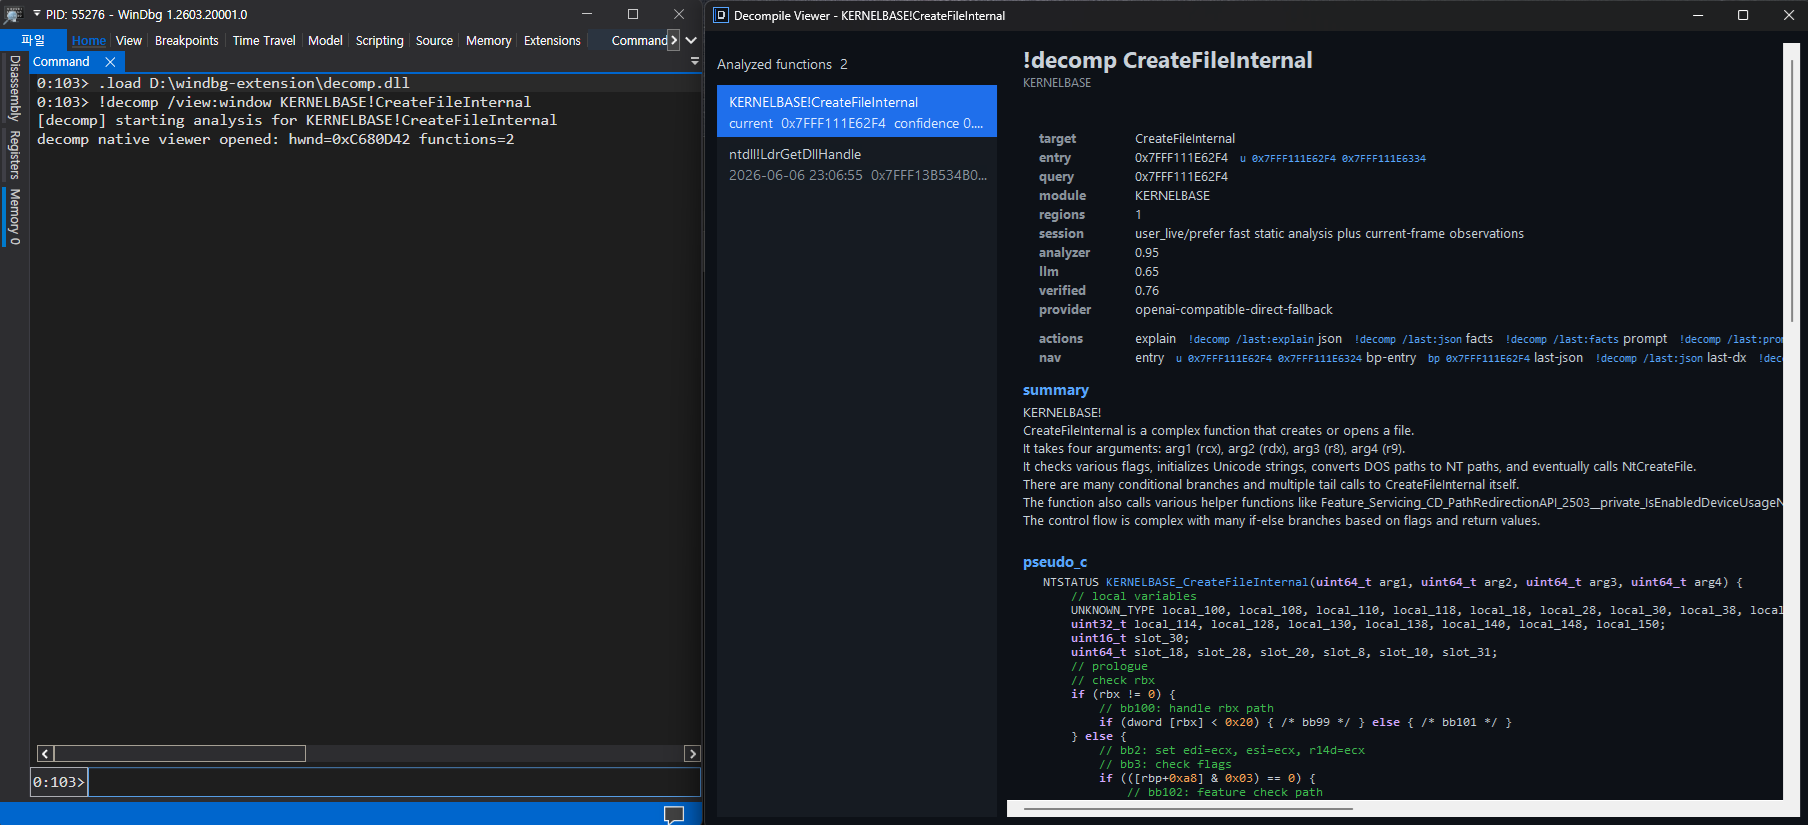 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 0xdad0/papimonitor
Frida-basierter Laufzeit-API-Monitor für Android-Apps, der aufgerufene APIs, Parameter, Rückgabewerte und Aufrufursprünge über vordefinierte oder…
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS-Abfangproxy)
 lfi-project/lfi
Übergeordnetes Repository für LFI: Praktisches, effizientes und sicheres softwarebasiertes Sandboxing
 pigyon/mcpwner
Model Context Protocol Server für autonome Schwachstellenerkennung
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…








