
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 immunityinc/libptrace
Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
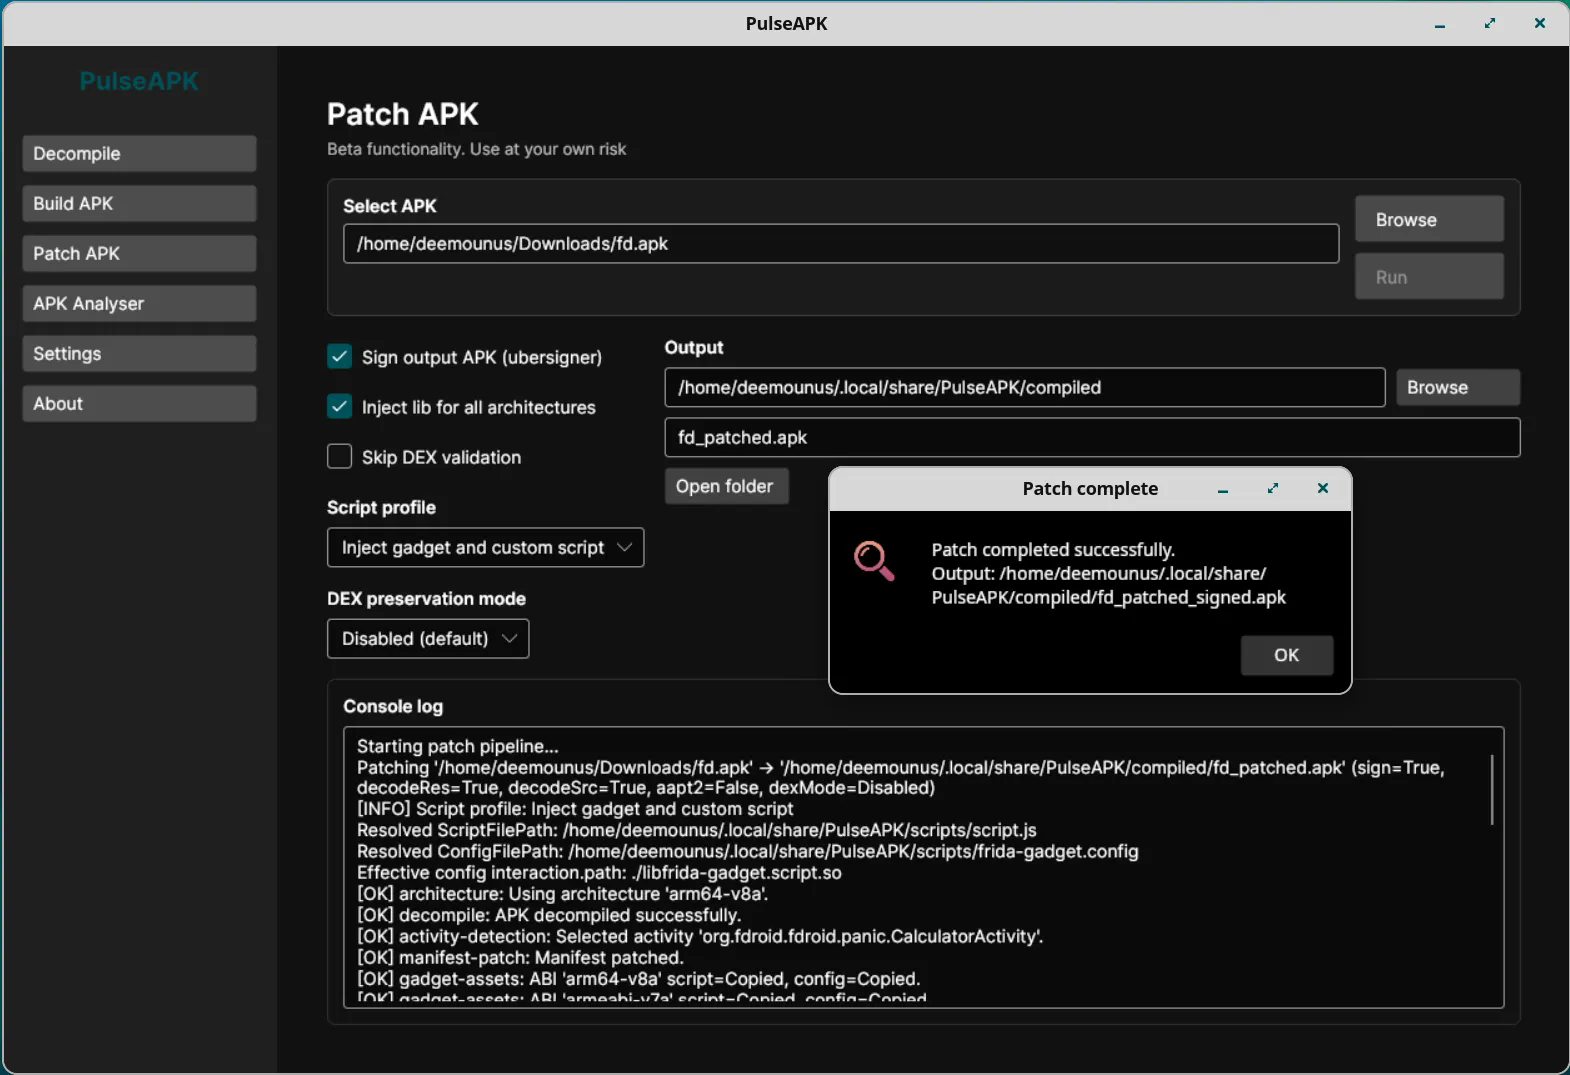 deemoun/pulseapk-core
PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
 malienist/lupo
WinDbg-Plugin für automatisierte dynamische Malware-Analyse und IOC-Extraktion. Führt im Debugger aus, um vordefinierte Indikatoren zu sammeln und…
 nccgroup/frisbeelite
Ein GUI-basierter USB-Device-Fuzzer
 robcholz/vibebox
Ultraschnelles CLI auf Apple Silicon macOS für schnelle, sandboxierte Entwicklung und LLM-Agenten.
 beelzebub-labs/azazel
eBPF-betriebener stiller Beobachter für containerisierte Laufzeitumgebungen, entwickelt für Malware-Analyse-Sandboxes und Agentic AI-Überwachung.
 pwnfunction/sandbox
Führen Sie nicht vertrauenswürdigen KI-Code sicher und schnell aus
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
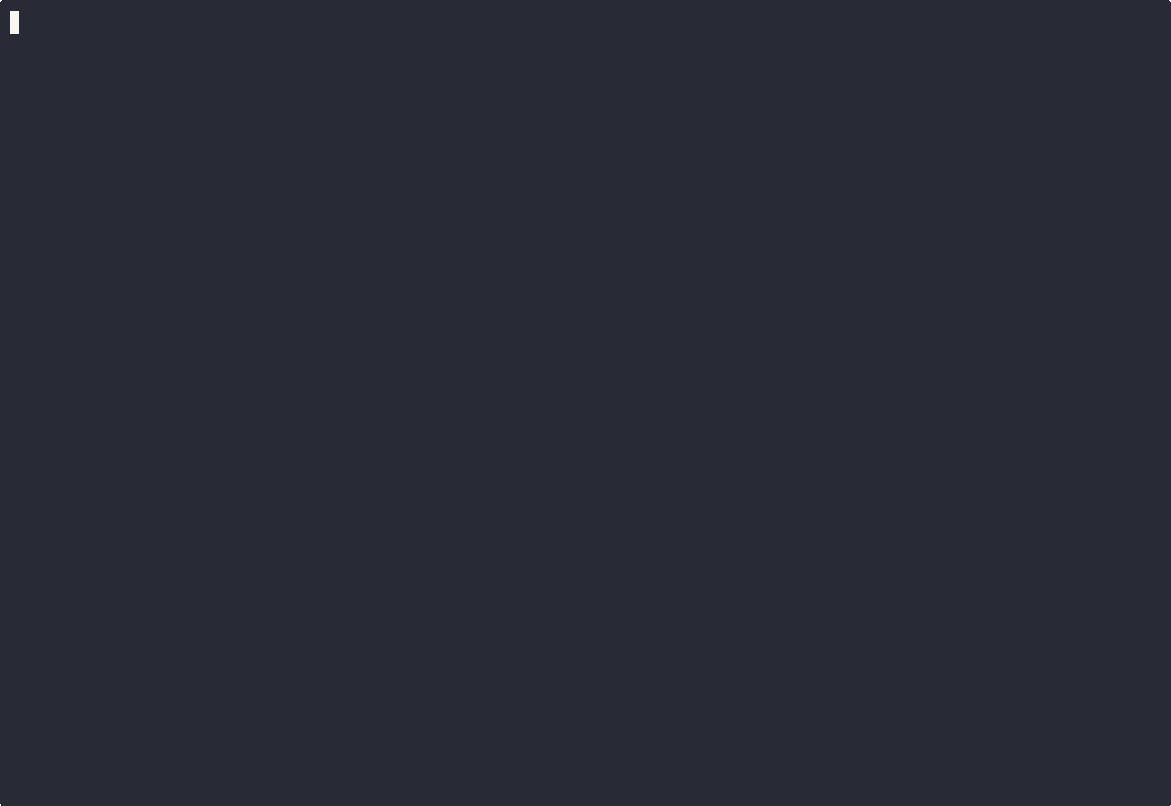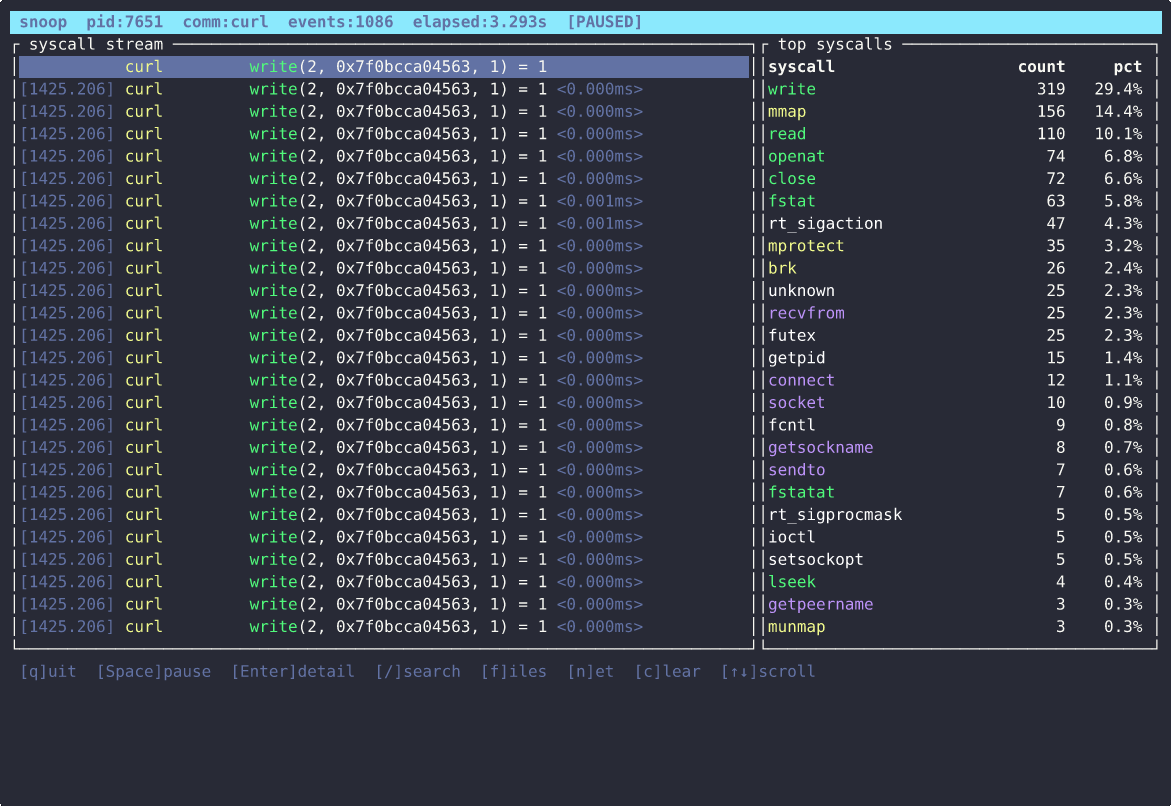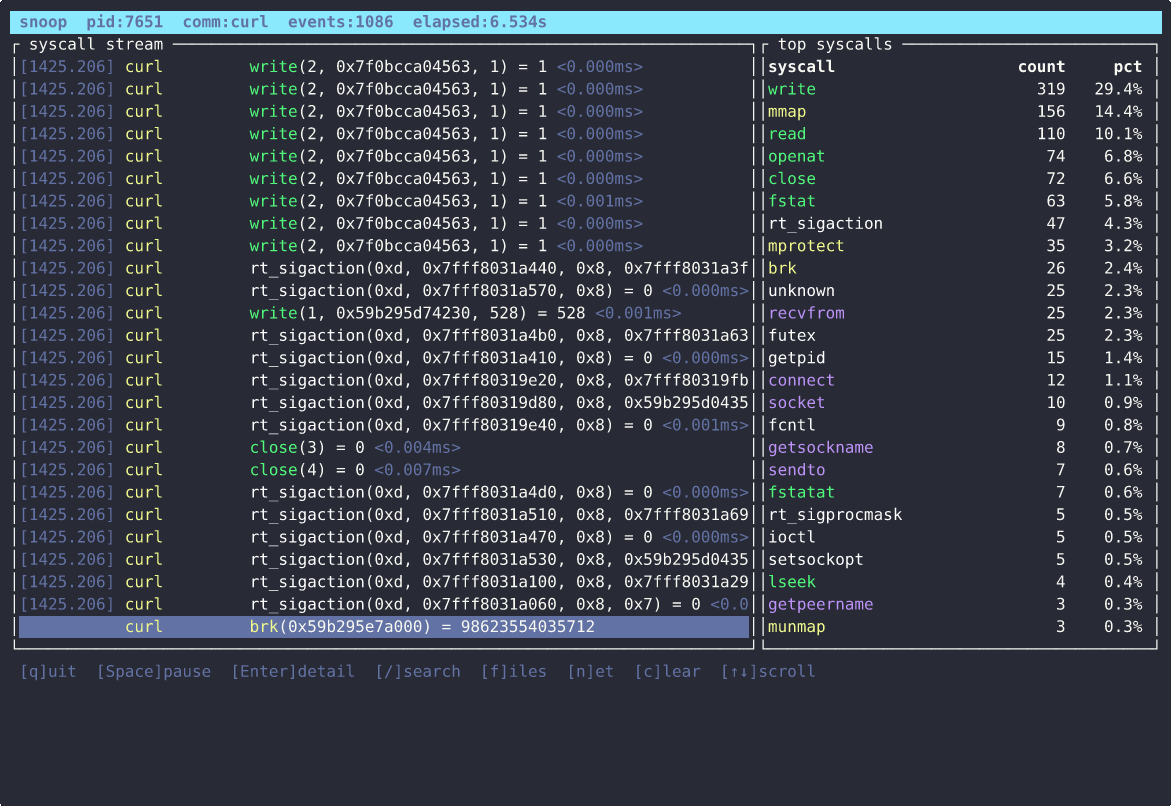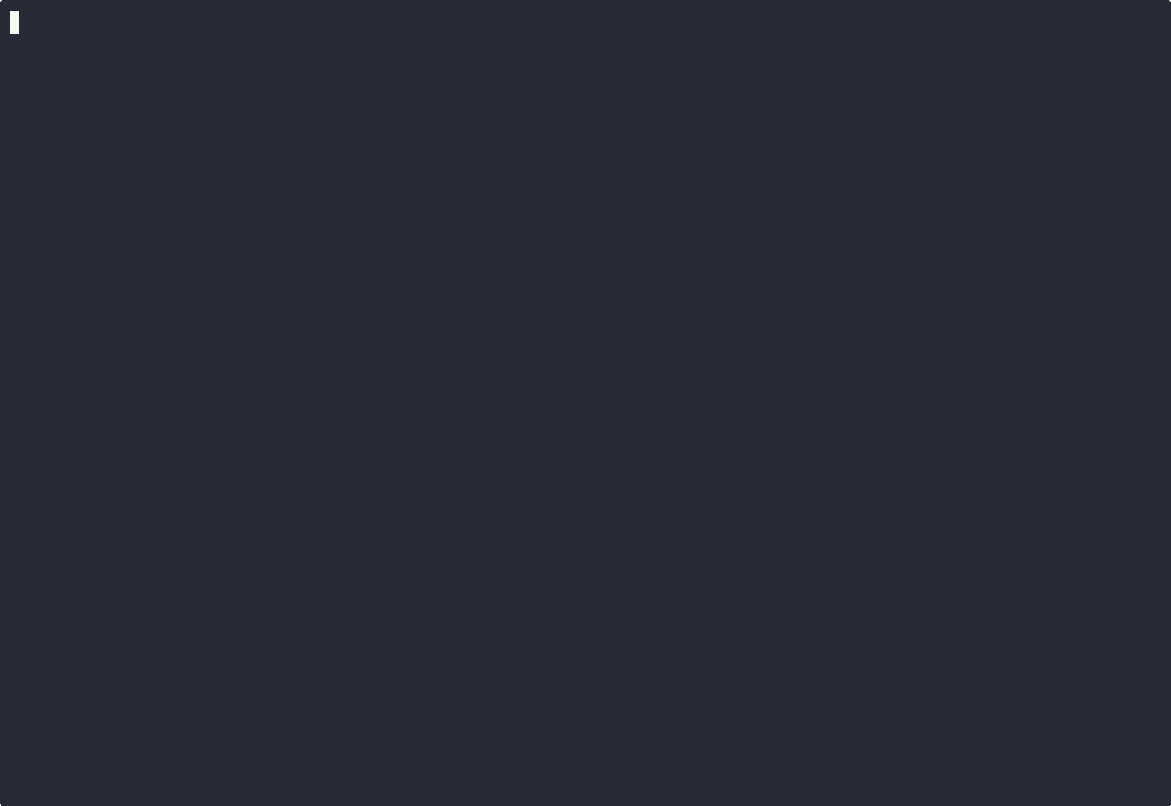 pandaadir05/snoop
Ein moderner Syscall-Tracer, der auf eBPF basiert. Stellen Sie sich strace vor, aber mit einer echten TUI, intelligenten Filtern, TLS-Entschlüsselung…
 buffer/pylibemu
Ein Libemu-Cython-Wrapper
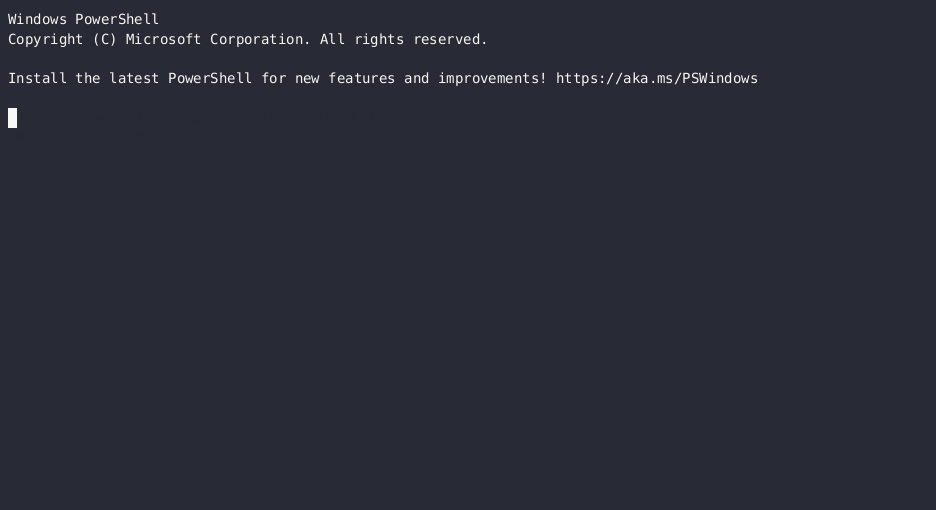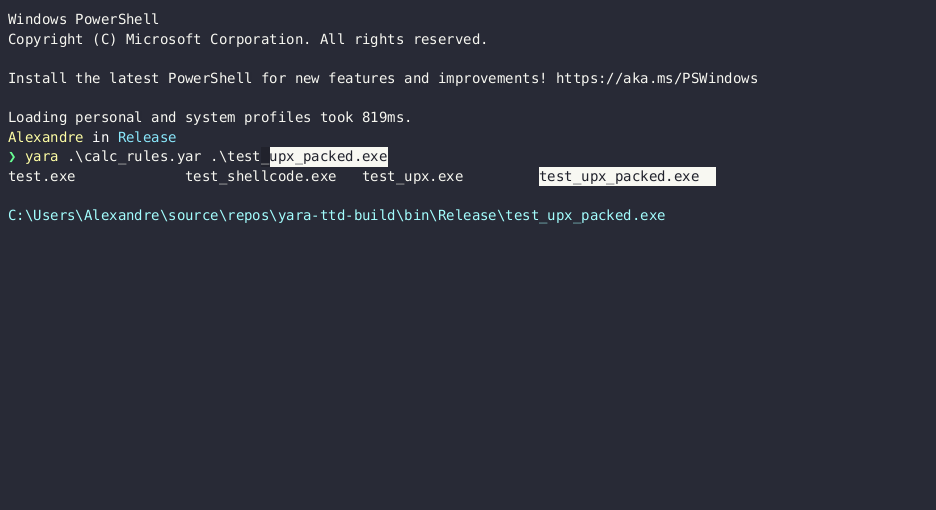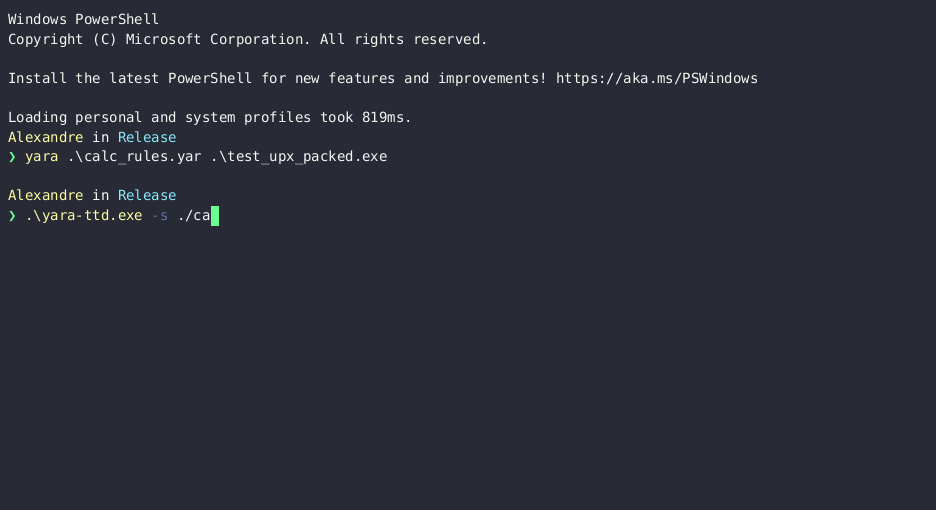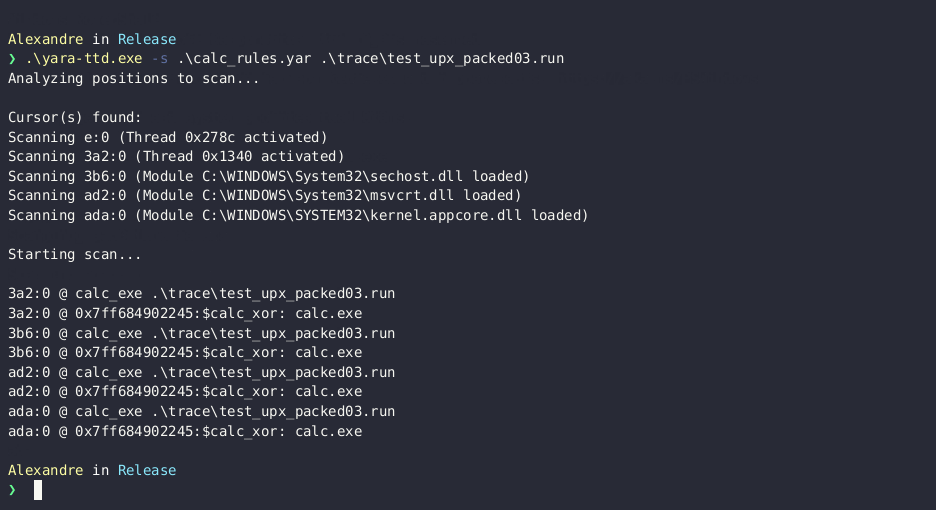 airbus-cert/yara-ttd
YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
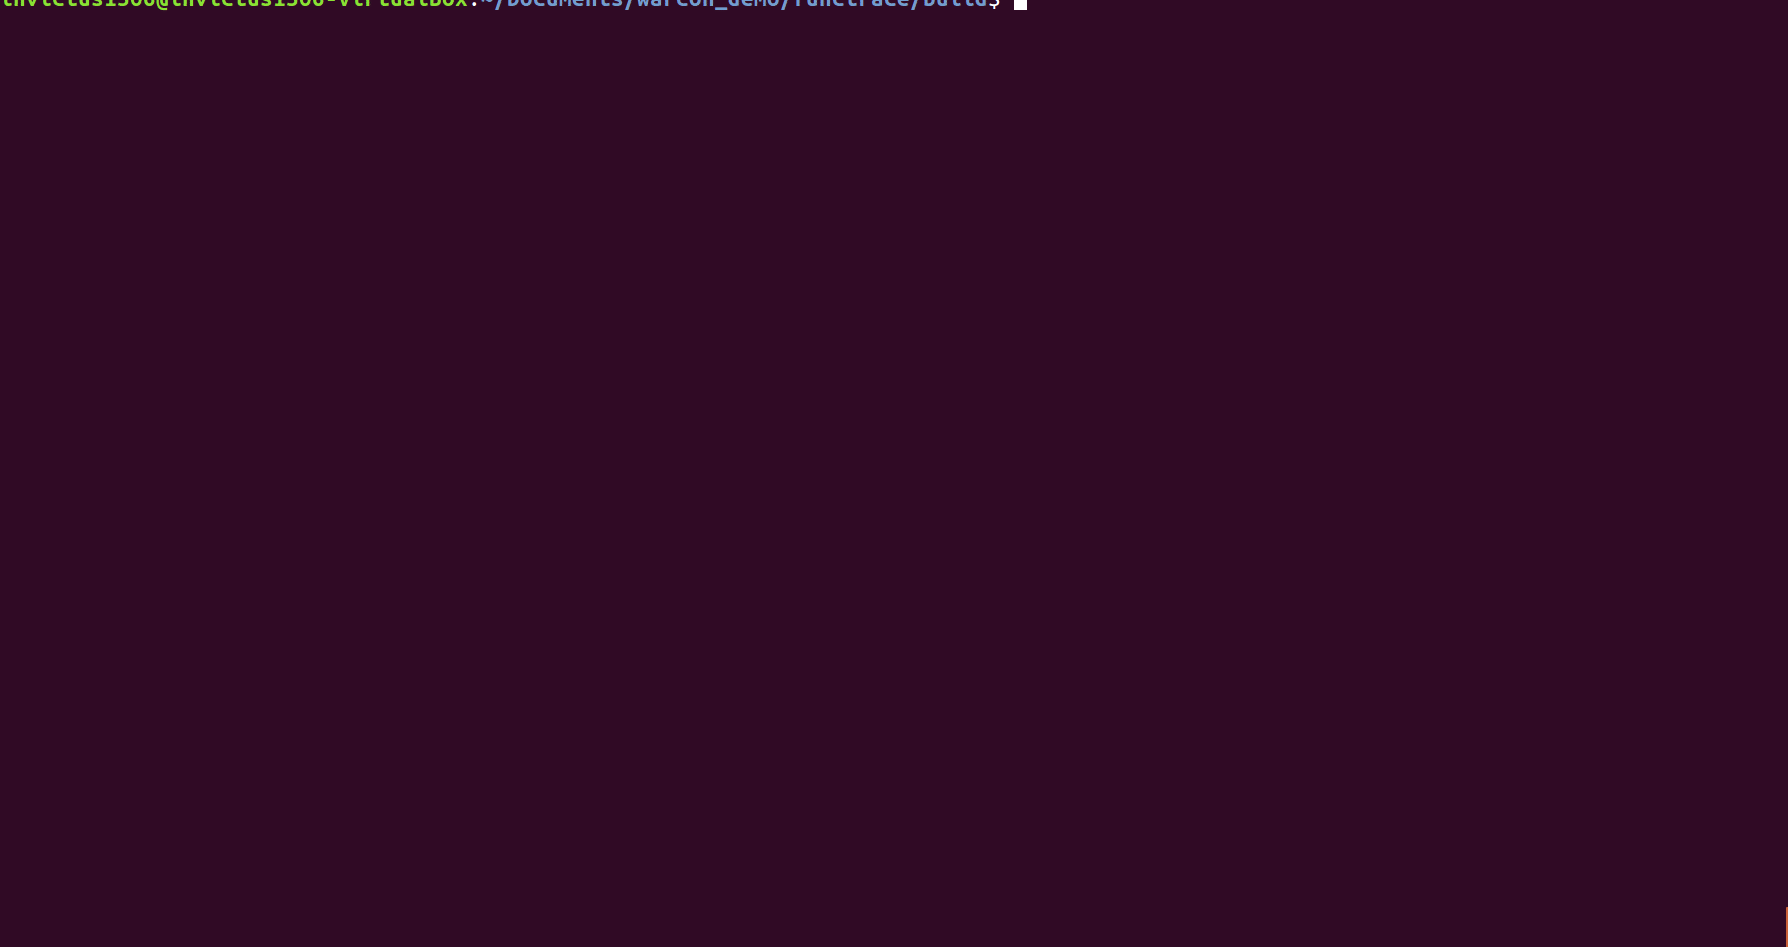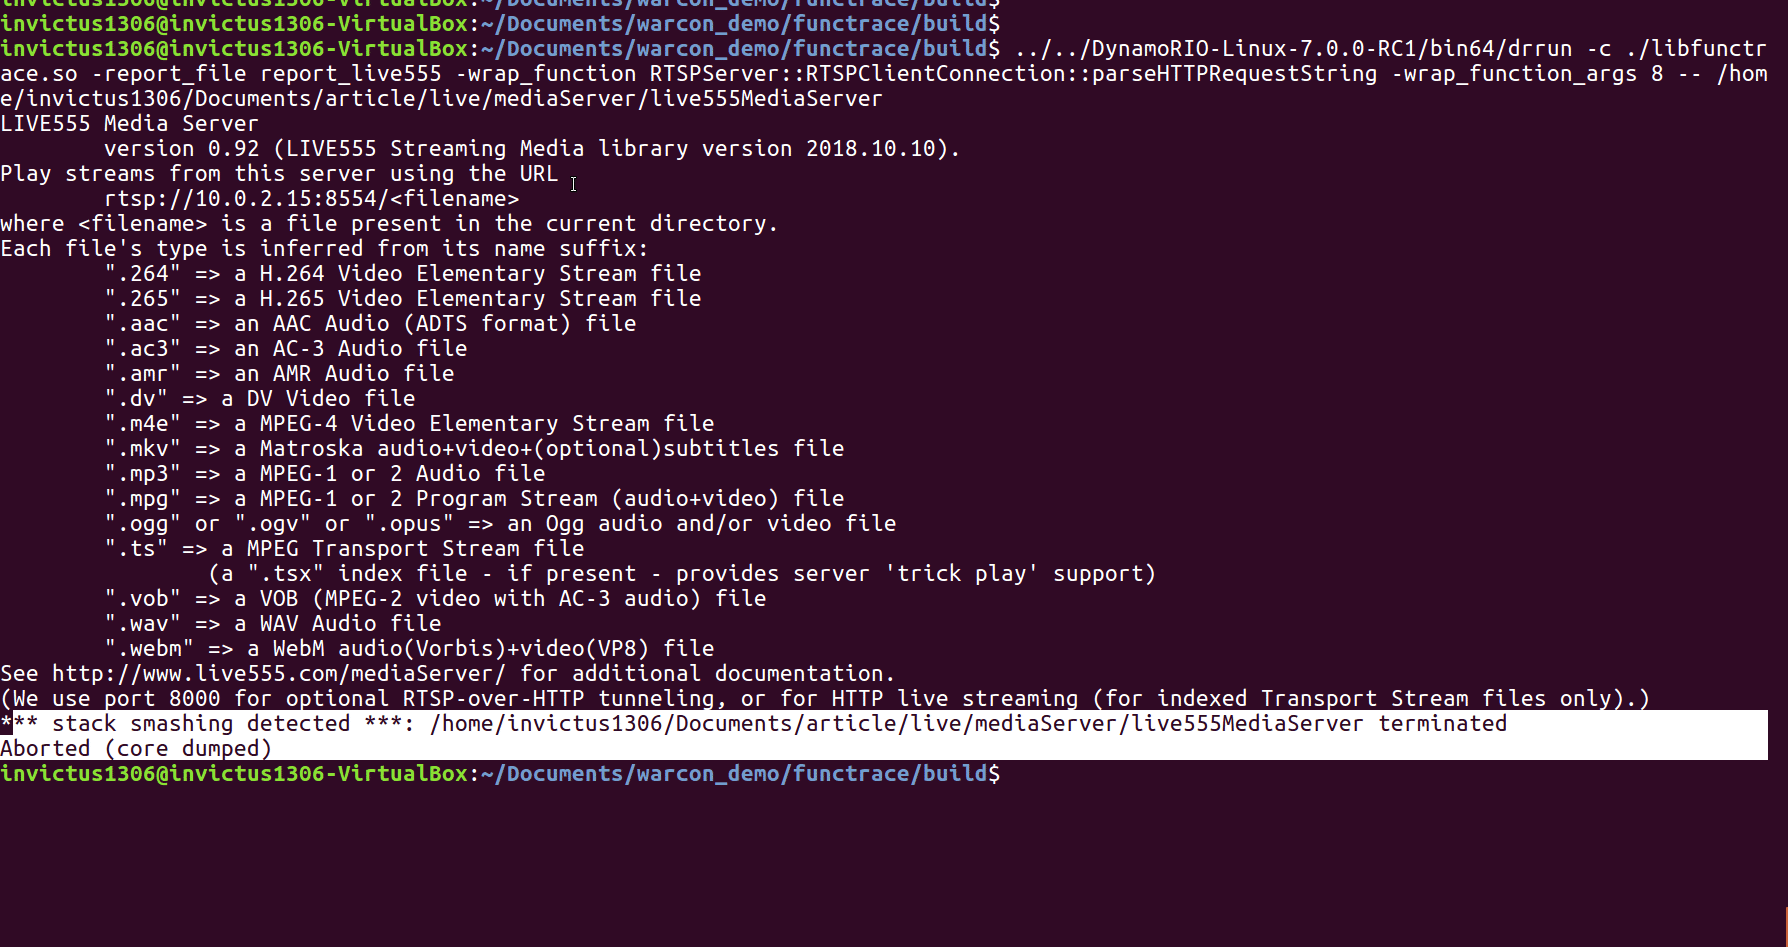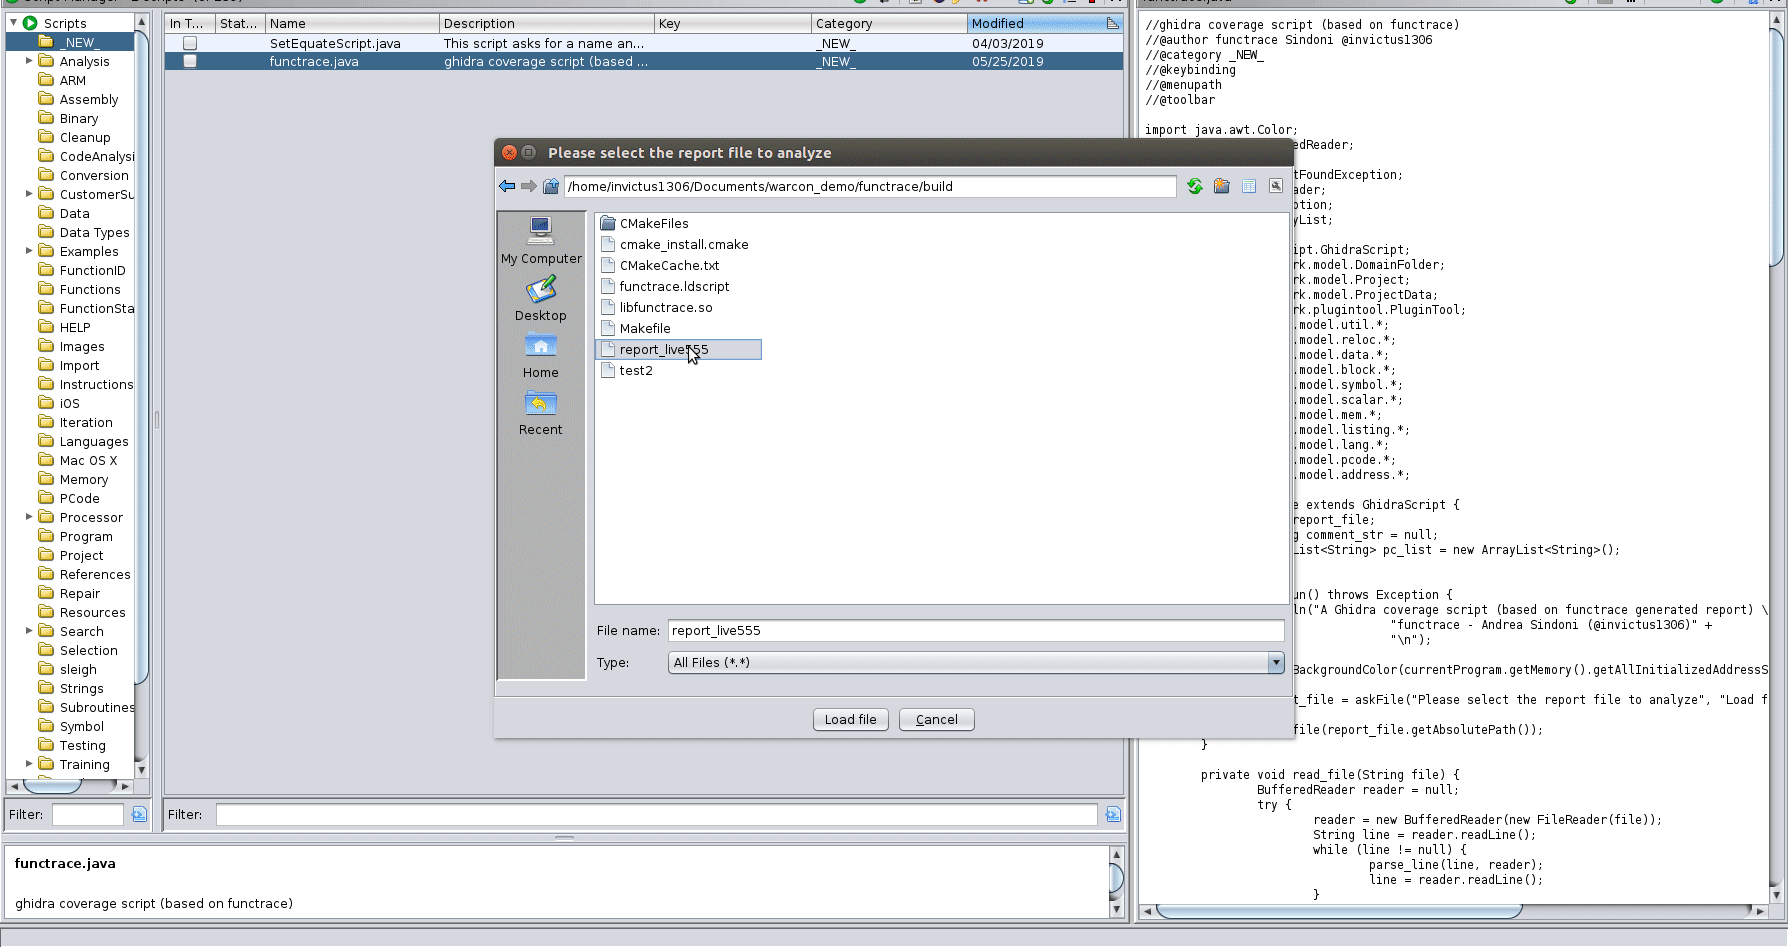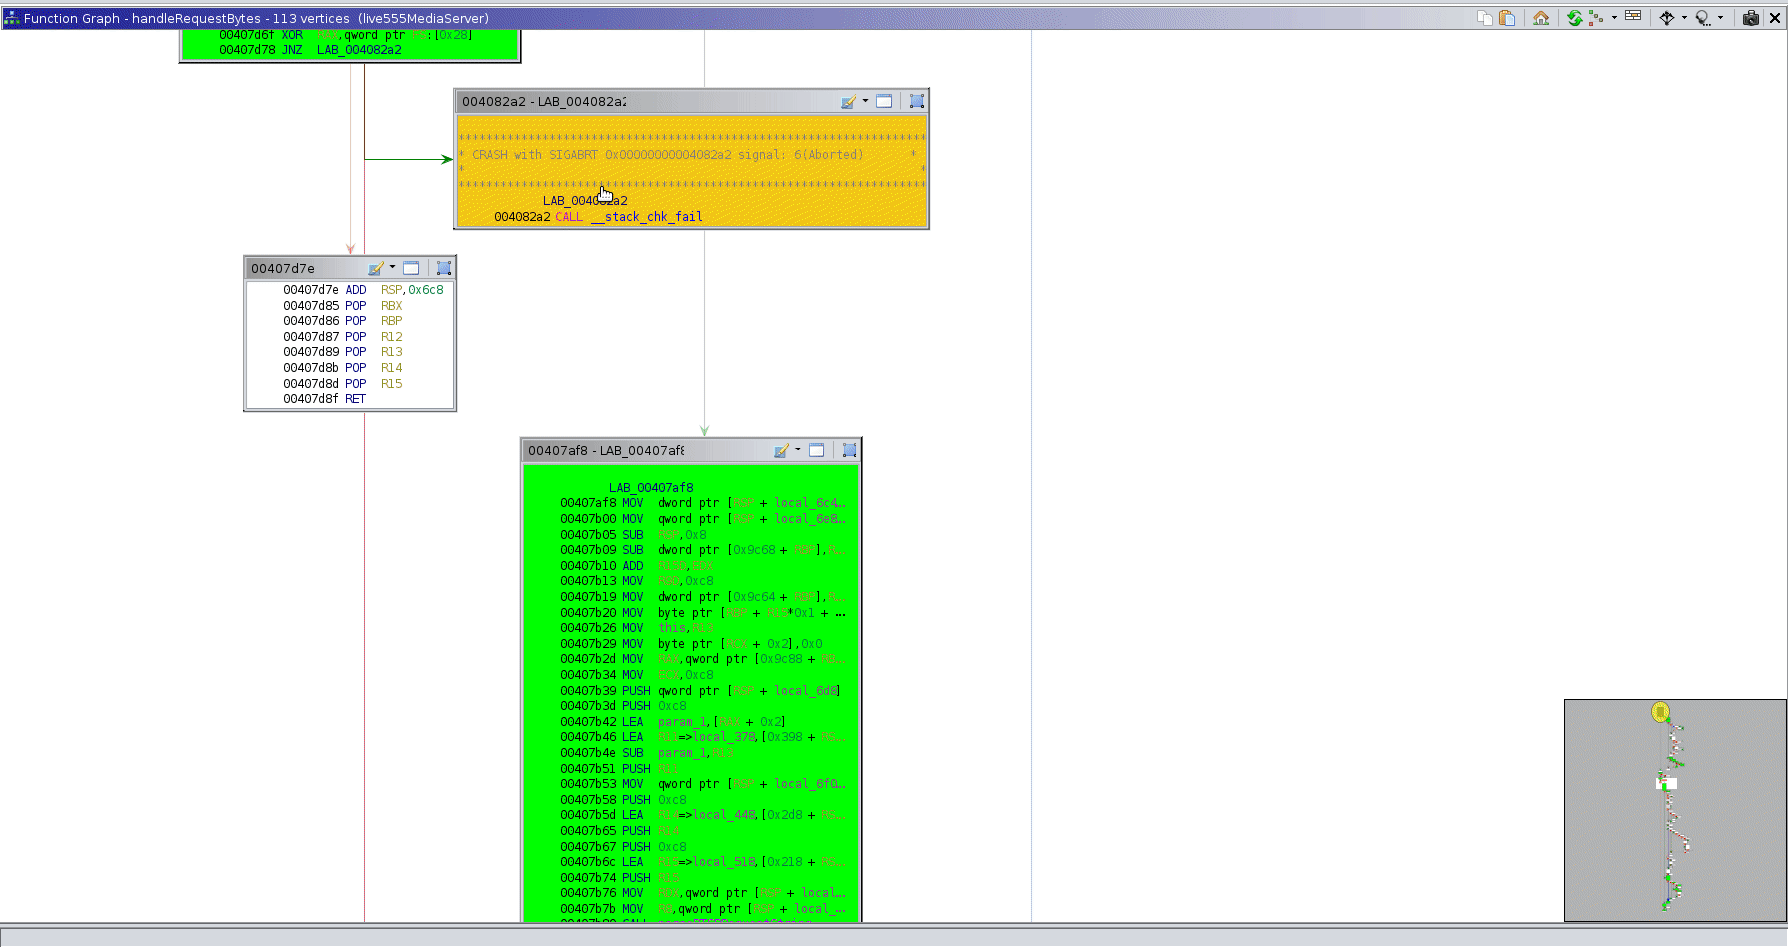 invictus1306/functrace
Ein Funktions-Tracer
 rew-sploit/rew-sploit
Emulieren und analysieren Sie MSF- und *andere* Angriffe
 alterakey/trueseeing
Nicht dekompilierender iOS/Android-App-Schwachstellenscanner (DC25 demo lab, CB17)
 soheilkhodayari/jaw
JAW: Ein Graph-basiertes Sicherheitsanalyse-Framework für clientseitiges JavaScript
 buzzer-re/shinigami
Ein dynamisches Entpackungswerkzeug
 ikkisoft/bradamsa
Burp Suite-Erweiterung zur Generierung von Intruder-Payloads mit Radamsa
 capesandbox/capesolo
Eigenständige Windows-VM-Malware-Sandbox mit capemon, GUI-Triage-Viewer, YARA-Signaturen, IOC-Extraktion, Netzwerkanalyse und…








