 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen

 malwaretech/appcontainersandbox
Ein Beispiel-Sandbox mit AppContainer (Windows 8+)
 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 livecvebench/cve-factory
CVE-Factory
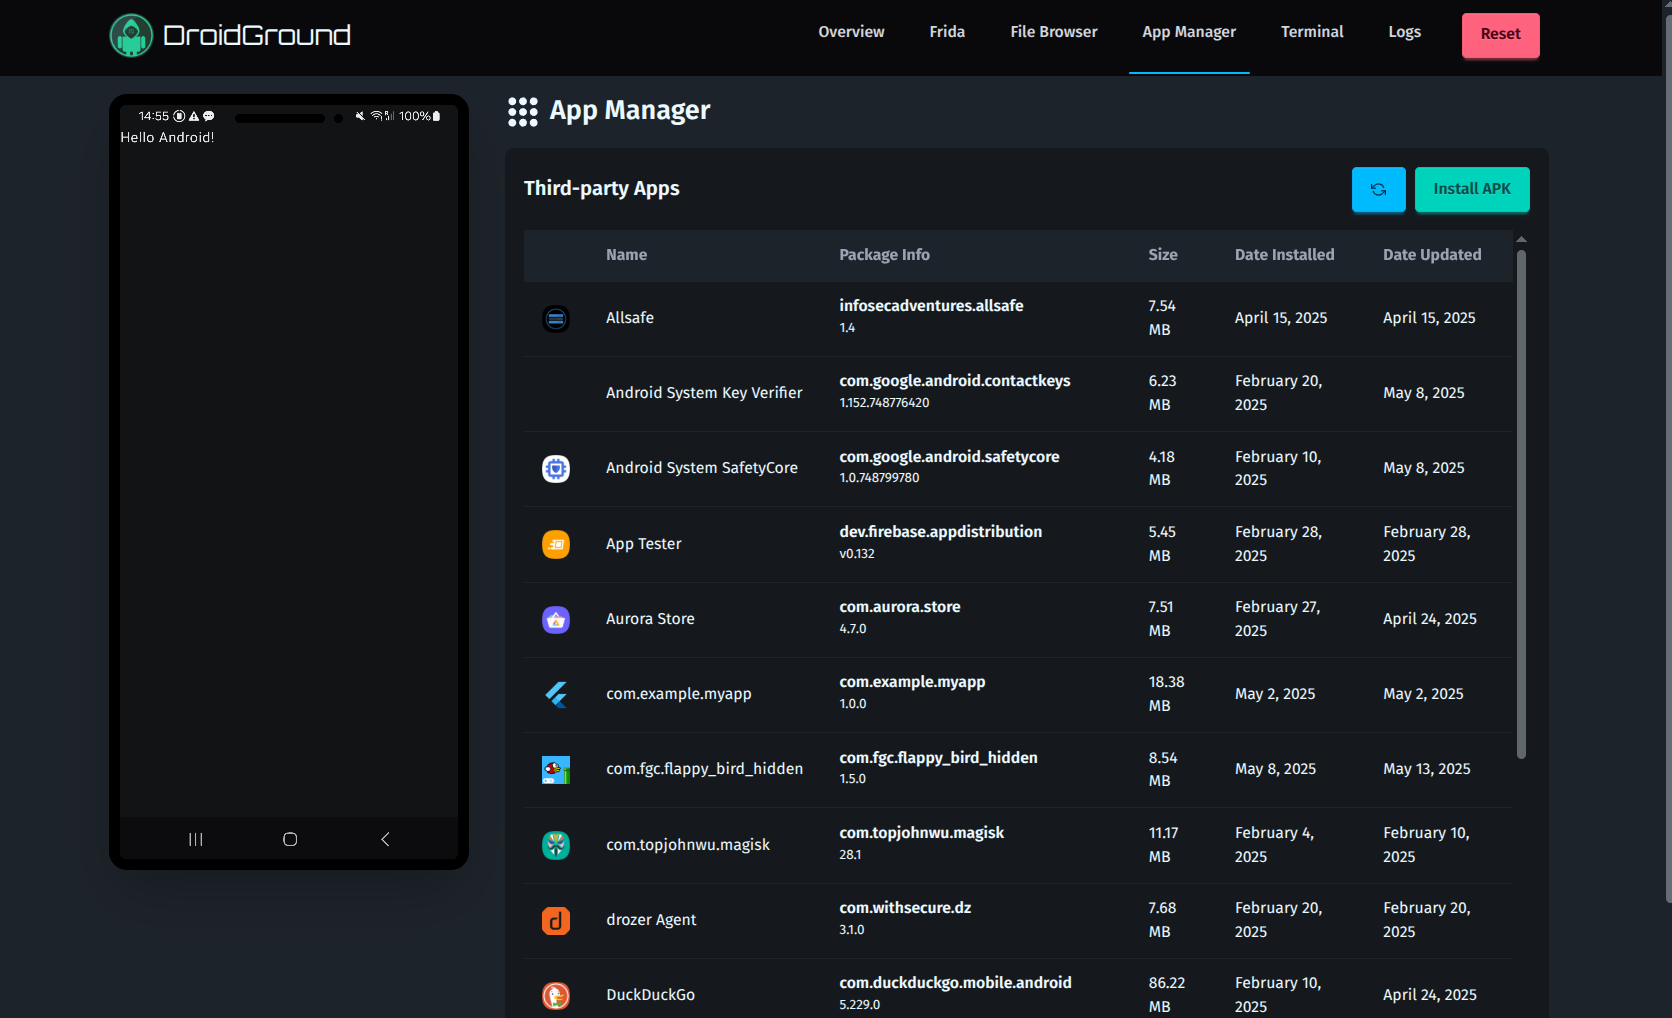 secforce/droidground
Eine flexible Spielwiese für Android-CTF-Challenges.
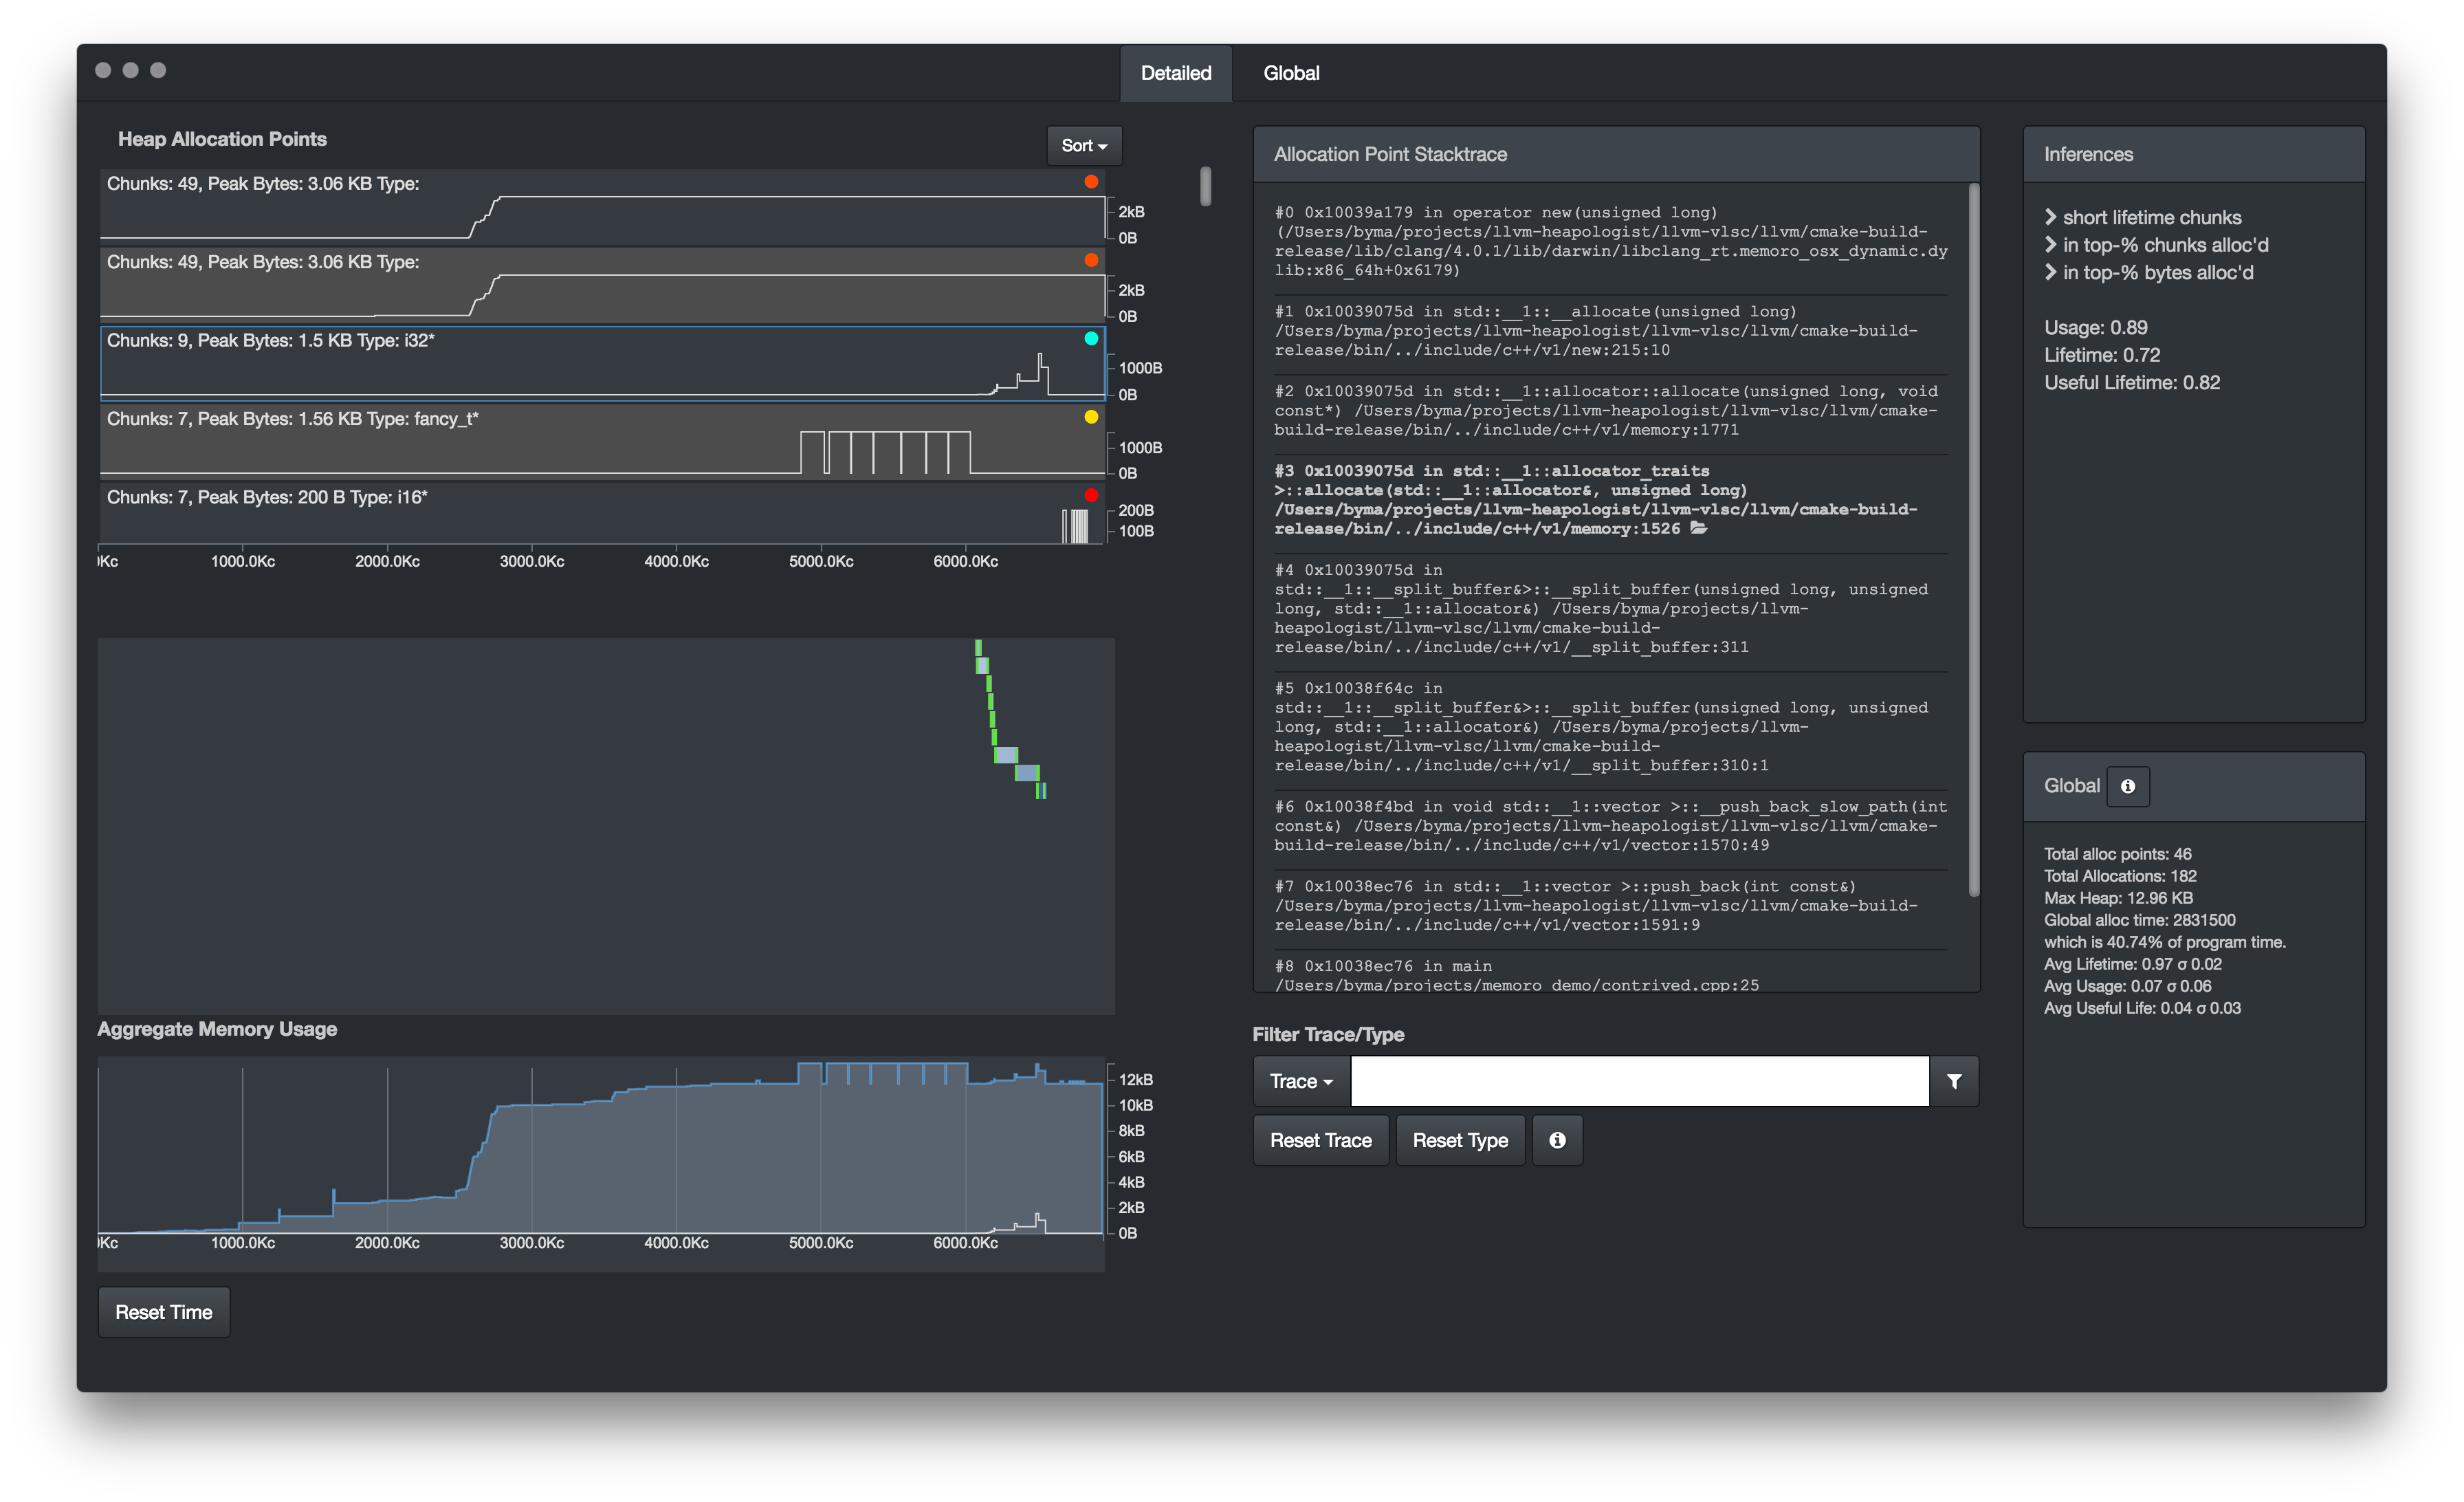 epfl-vlsc/memoro
Memoro: Ein detaillierter Heap-Profiler
 nanashili/rea-rust
Rust-Portierung von REA, einem rein lokalen Reverse-Engineering-Tool mit CLI/MCP-Workflows und einem nativen Ghidra-Worker
 deputation/instrumentation_callbacks
Ein Proof of Concept, das Instrumentierungs-Callbacks auf Windows 10 21h1 mit einer TLS-Variable demonstriert, um sicherzustellen, dass alle Syscalls…
 sfaci/masc
Ein Web-Malware-Scanner
 ohjeongwook/shellcodeemulator
Shellcode-Emulator, geschrieben mit Unicorn Framework, mit Process Dump Emulation Environment
 security-prince/resources-for-application-security
Einige gute Ressourcen für den Einstieg in die Anwendungssicherheit
 leandrofroes/gftrace
Ein Befehlszeilen-Tool zum Windows-API-Tracing für Golang-Binärdateien.
 rasetsuu/vmp-devirt
Trace-gestützte VMProtect-Devirtualisierungs-Forschungsplattform: Versions-Frontends speisen ein gemeinsames Remill/LLVM-Backend, um Handler zu…
 idiom/pftriage
Python-Tool und Bibliothek zur Unterstützung der Analyse von Dateien während der Malware-Triage und -Analyse.
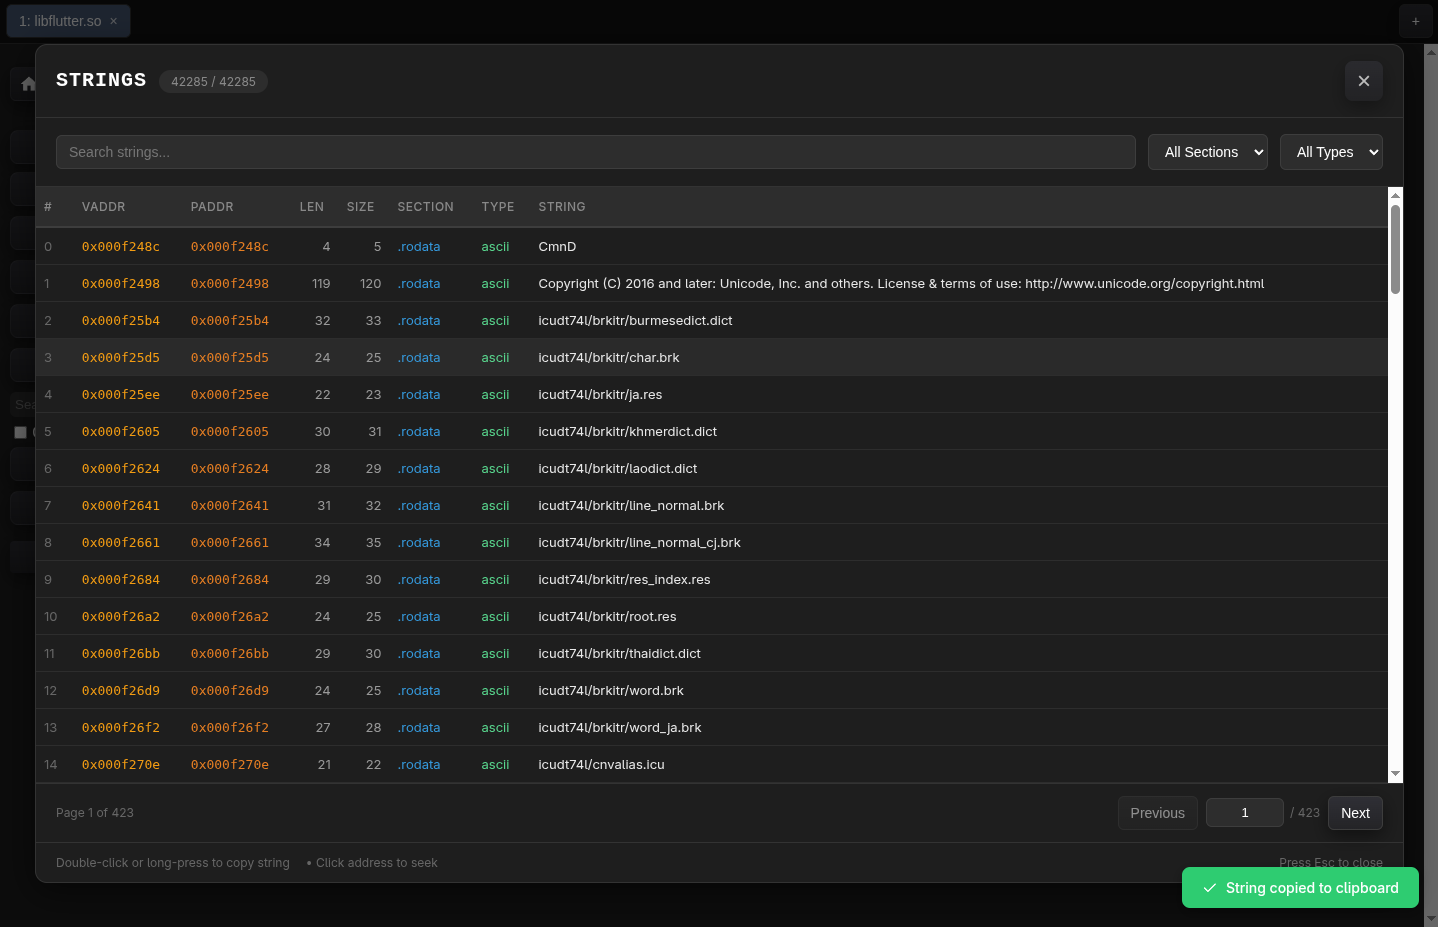 radareorg/r2web
Greifen Sie jederzeit und überall auf radare2 zu.
 rog3rsm1th/frelatage
Abdeckungsbasierter Fuzzer für Python-Anwendungen
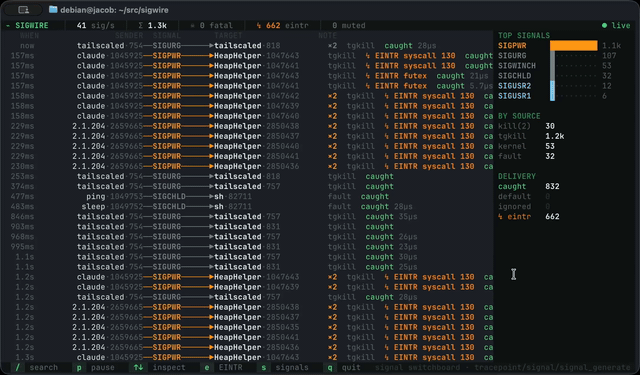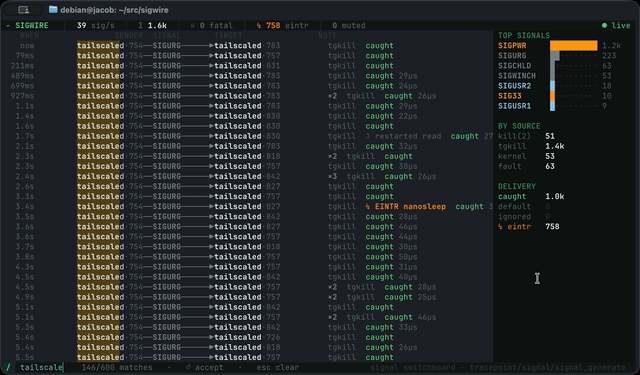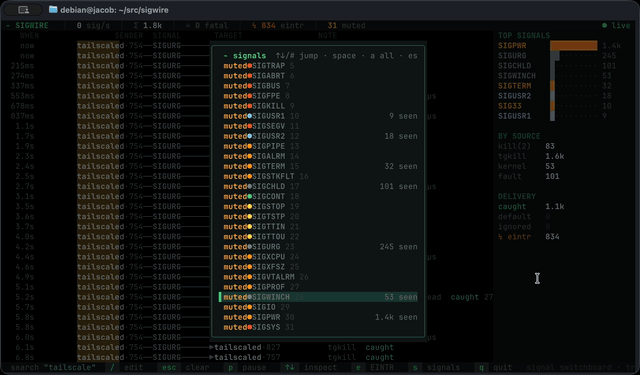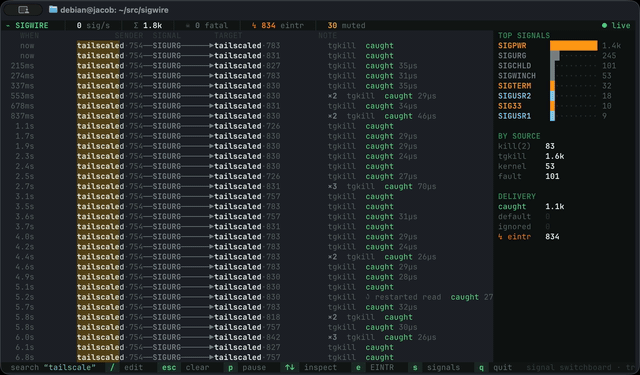 yeet-src/sigwire
Live-Kernel-Signal-Beobachtungswerkzeug, das eBPF-Tracepoints verwendet, um jedes auf einem Linux-Host ausgelöste Signal zu streamen und in Echtzeit…
 hamz-a/frida-android-libbinder
PoC-Frida-Skript zur Anzeige des Android-libbinder-Datenverkehrs
 0x742/noia
Webbasiertes Tool zum Durchsuchen von Sandboxes mobiler Anwendungen, zur Vorschau von SQLite-Datenbanken und Binärdateien sowie zum Herunterladen von…