 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 sysnets/atfuzzer
Grammatikgesteuerter evolutionärer Fuzzer zur dynamischen Analyse von AT-Befehlsschnittstellen auf Android-Smartphones über Bluetooth und USB, der…
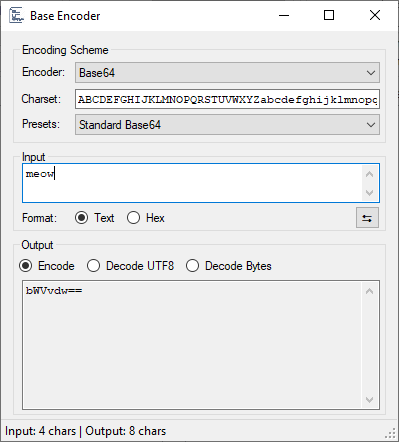 demonslay335/cryptotester
Ein Werkzeug zum Spielen mit Kryptografie, ausgerichtet auf Ransomware-Analyse.
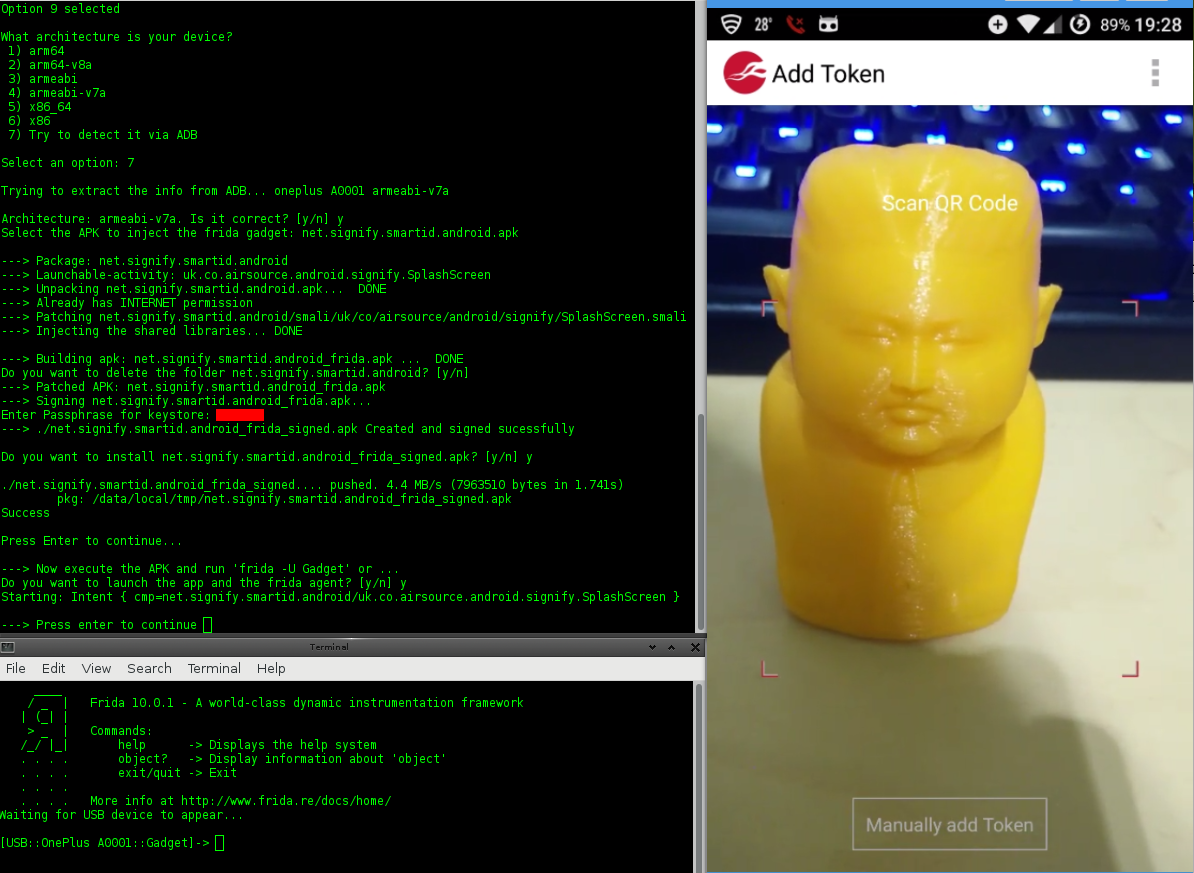 nccgroup/lazydroid
Bash-Skript zur Unterstützung einiger Aspekte einer Android-Anwendungsbewertung
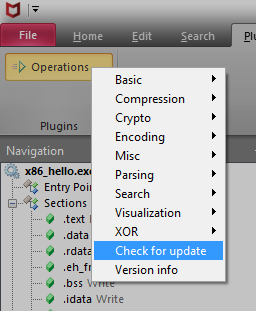 nmantani/fileinsight-plugins
FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse
 xoreaxeaxeax/schrodingers-toctou
Erkennt vom Compiler erzeugte Speicherzugriffe, die sicheres C in TOCTOU-Schwachstellen verwandeln. Umfasst automatisierte Quellcode-Audits,…
 hahwul/mzap
⚡️ ZAP-Scanning mehrerer Ziele
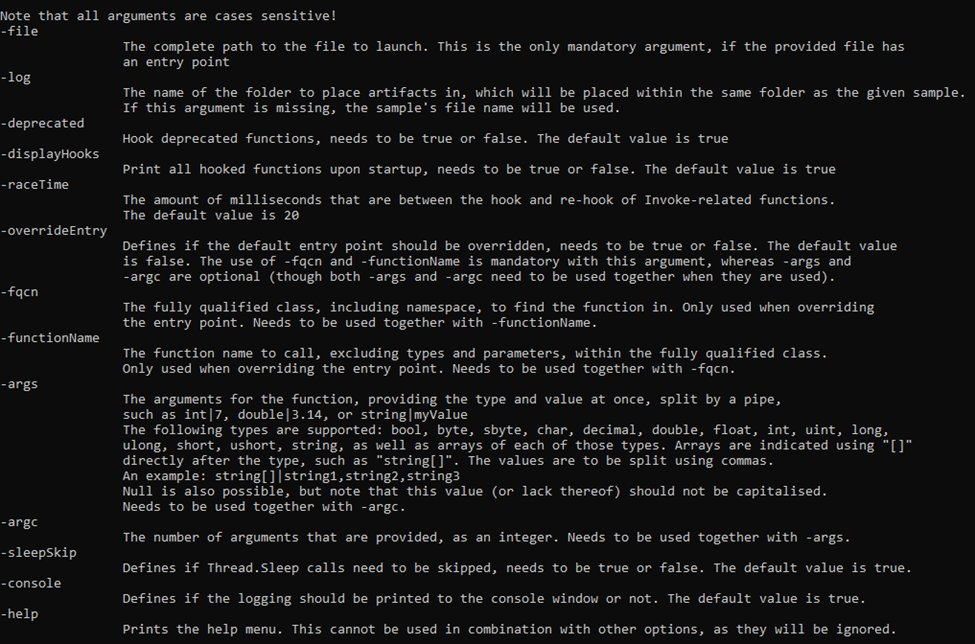 advanced-threat-research/dotdumper
Ein automatischer Entpacker und Logger für auf das DotNet Framework abzielende Dateien
 cybermaggedon/cyberprobe
Erfassen, Analysieren und Reagieren auf Cyberangriffe
 ngwg/ceasta
Disassembler, Decompiler und Debugger im x64dbg-Stil für PE/ELF-Binärdateien mit Listing im IDA-Stil, Funktionsgraphen, Lua-Plugins, CLI und einem…
 facebook/mcpguard-dynamic
Kernel-Ebene eBPF-Sandbox zur Absicherung von LLM-Agent-Tool-Aufrufen, die über das Model Context Protocol (MCP) getätigt werden.
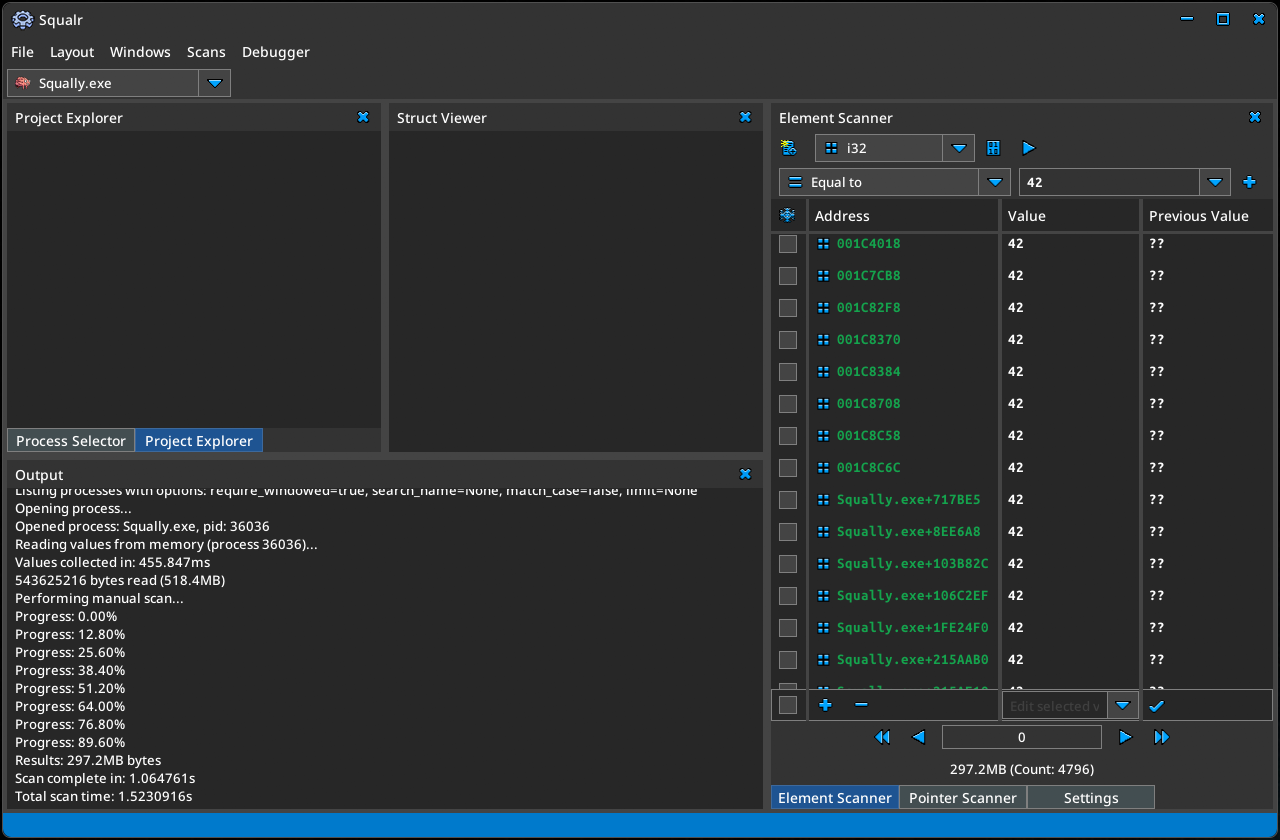 squalr/squalr
Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.
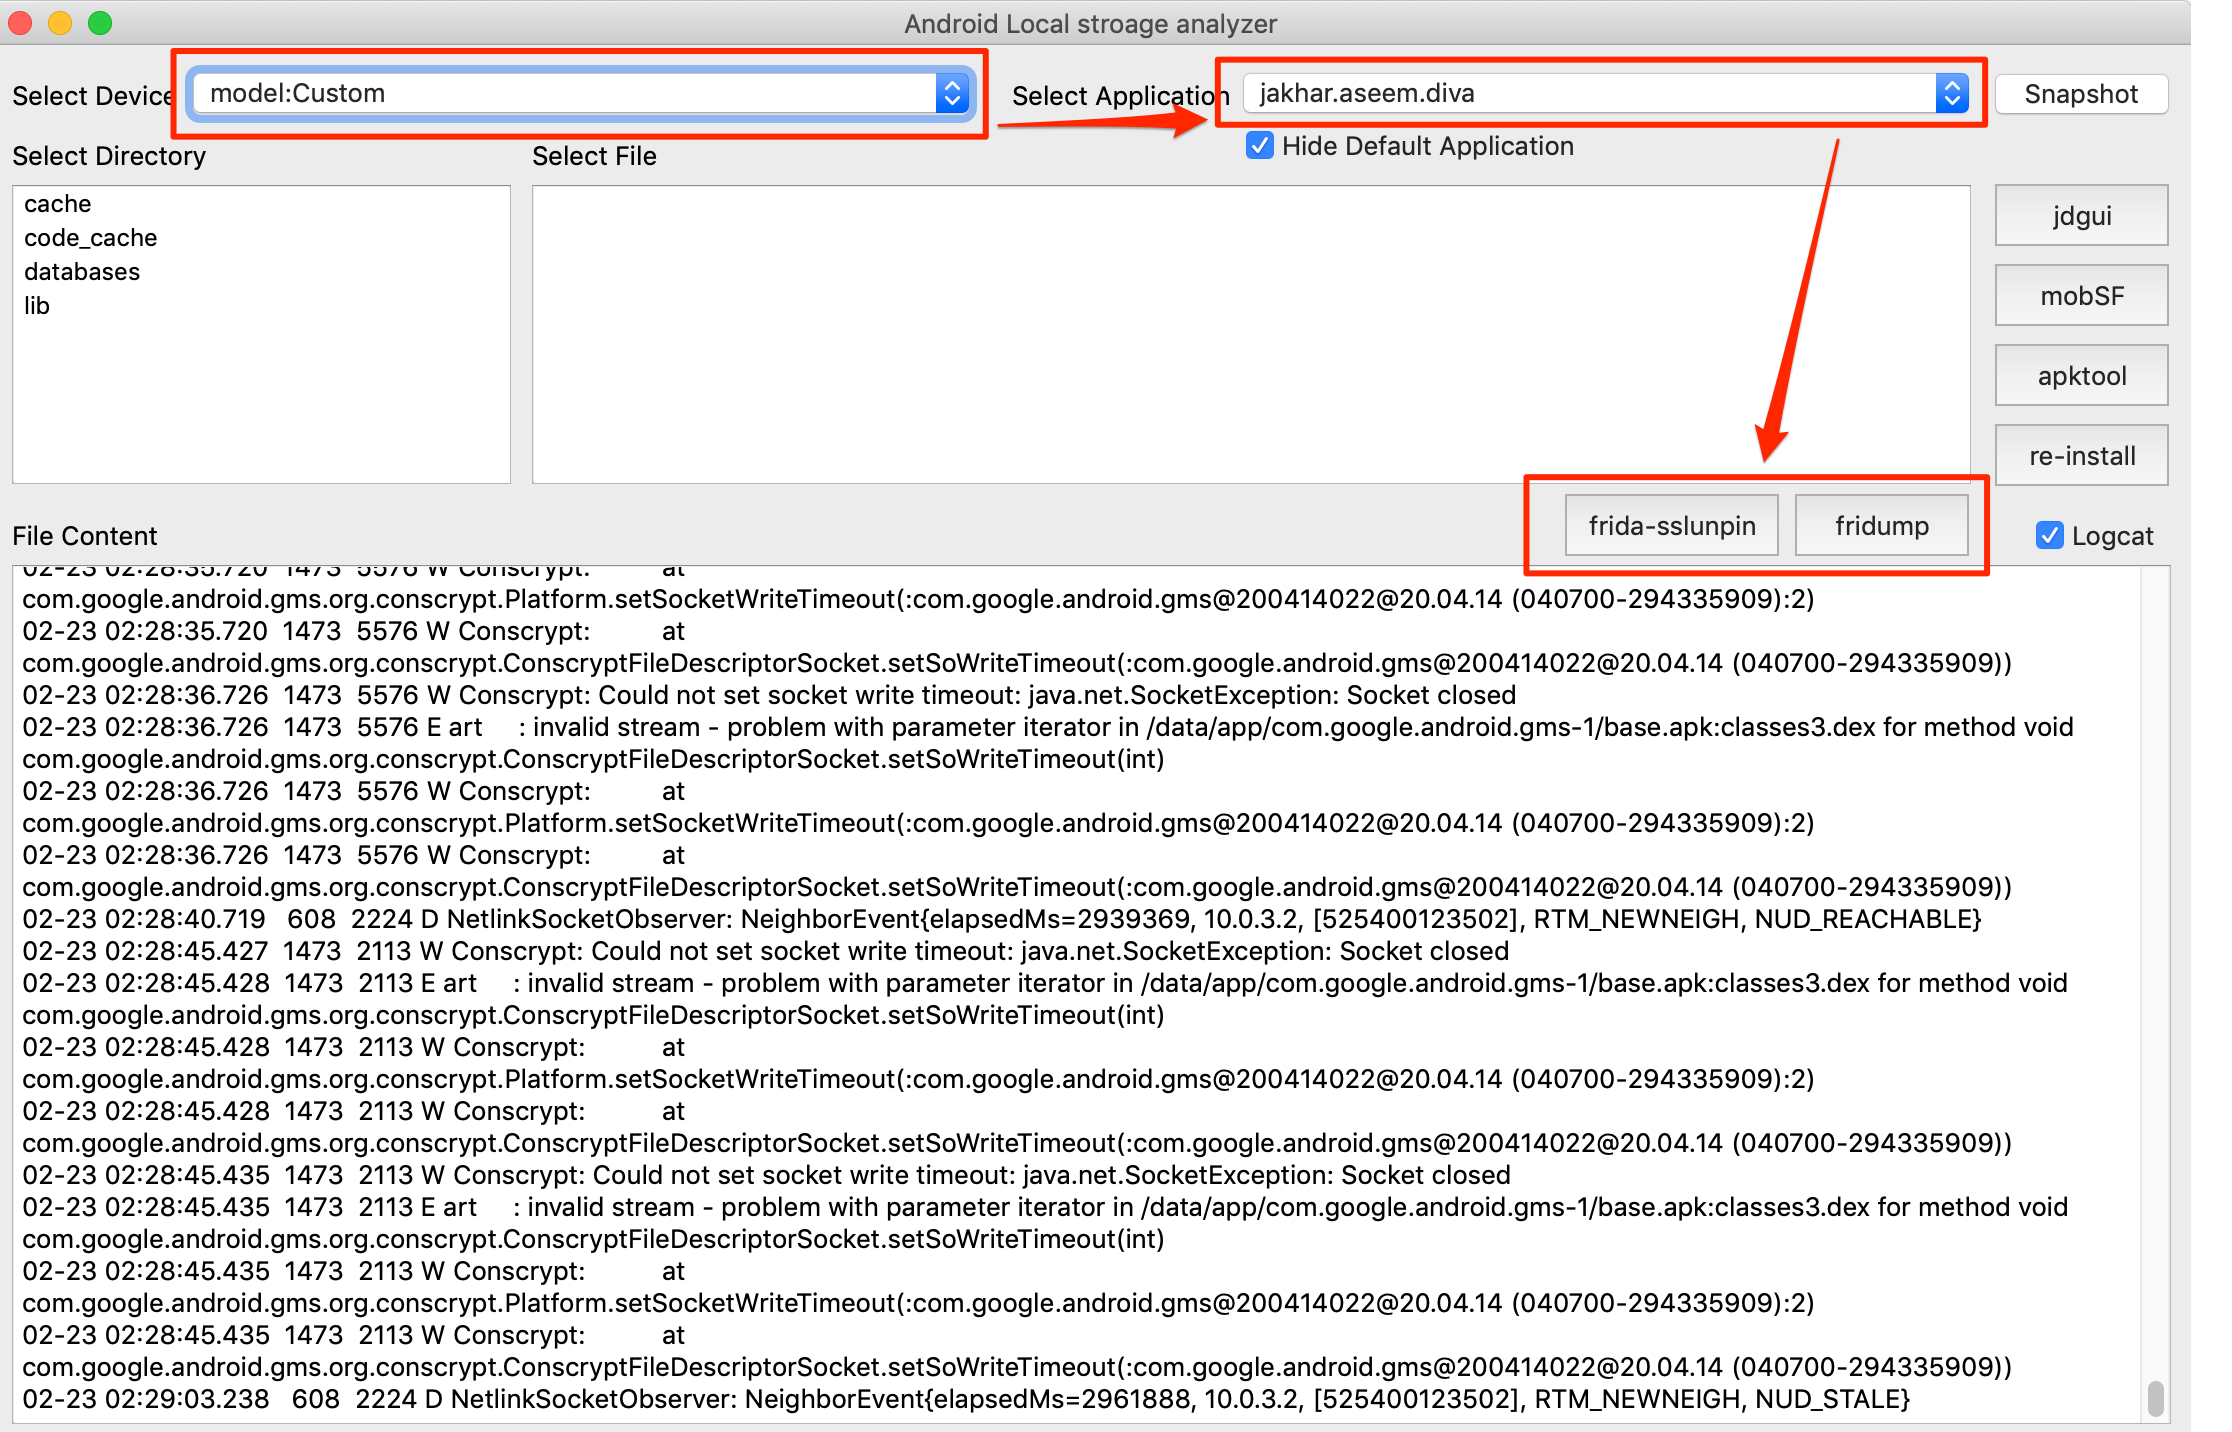 notsosecure/android_application_analyzer
Das Tool wird verwendet, um den Inhalt der Android-Anwendung im lokalen Speicher zu analysieren.
 ricccrd/dd
JIT-basierter Userspace-Linux-Kernel, der Container nativ auf Apple Silicon macOS ohne VM ausführt. Drop-in Docker Engine API-Ersatz mit…
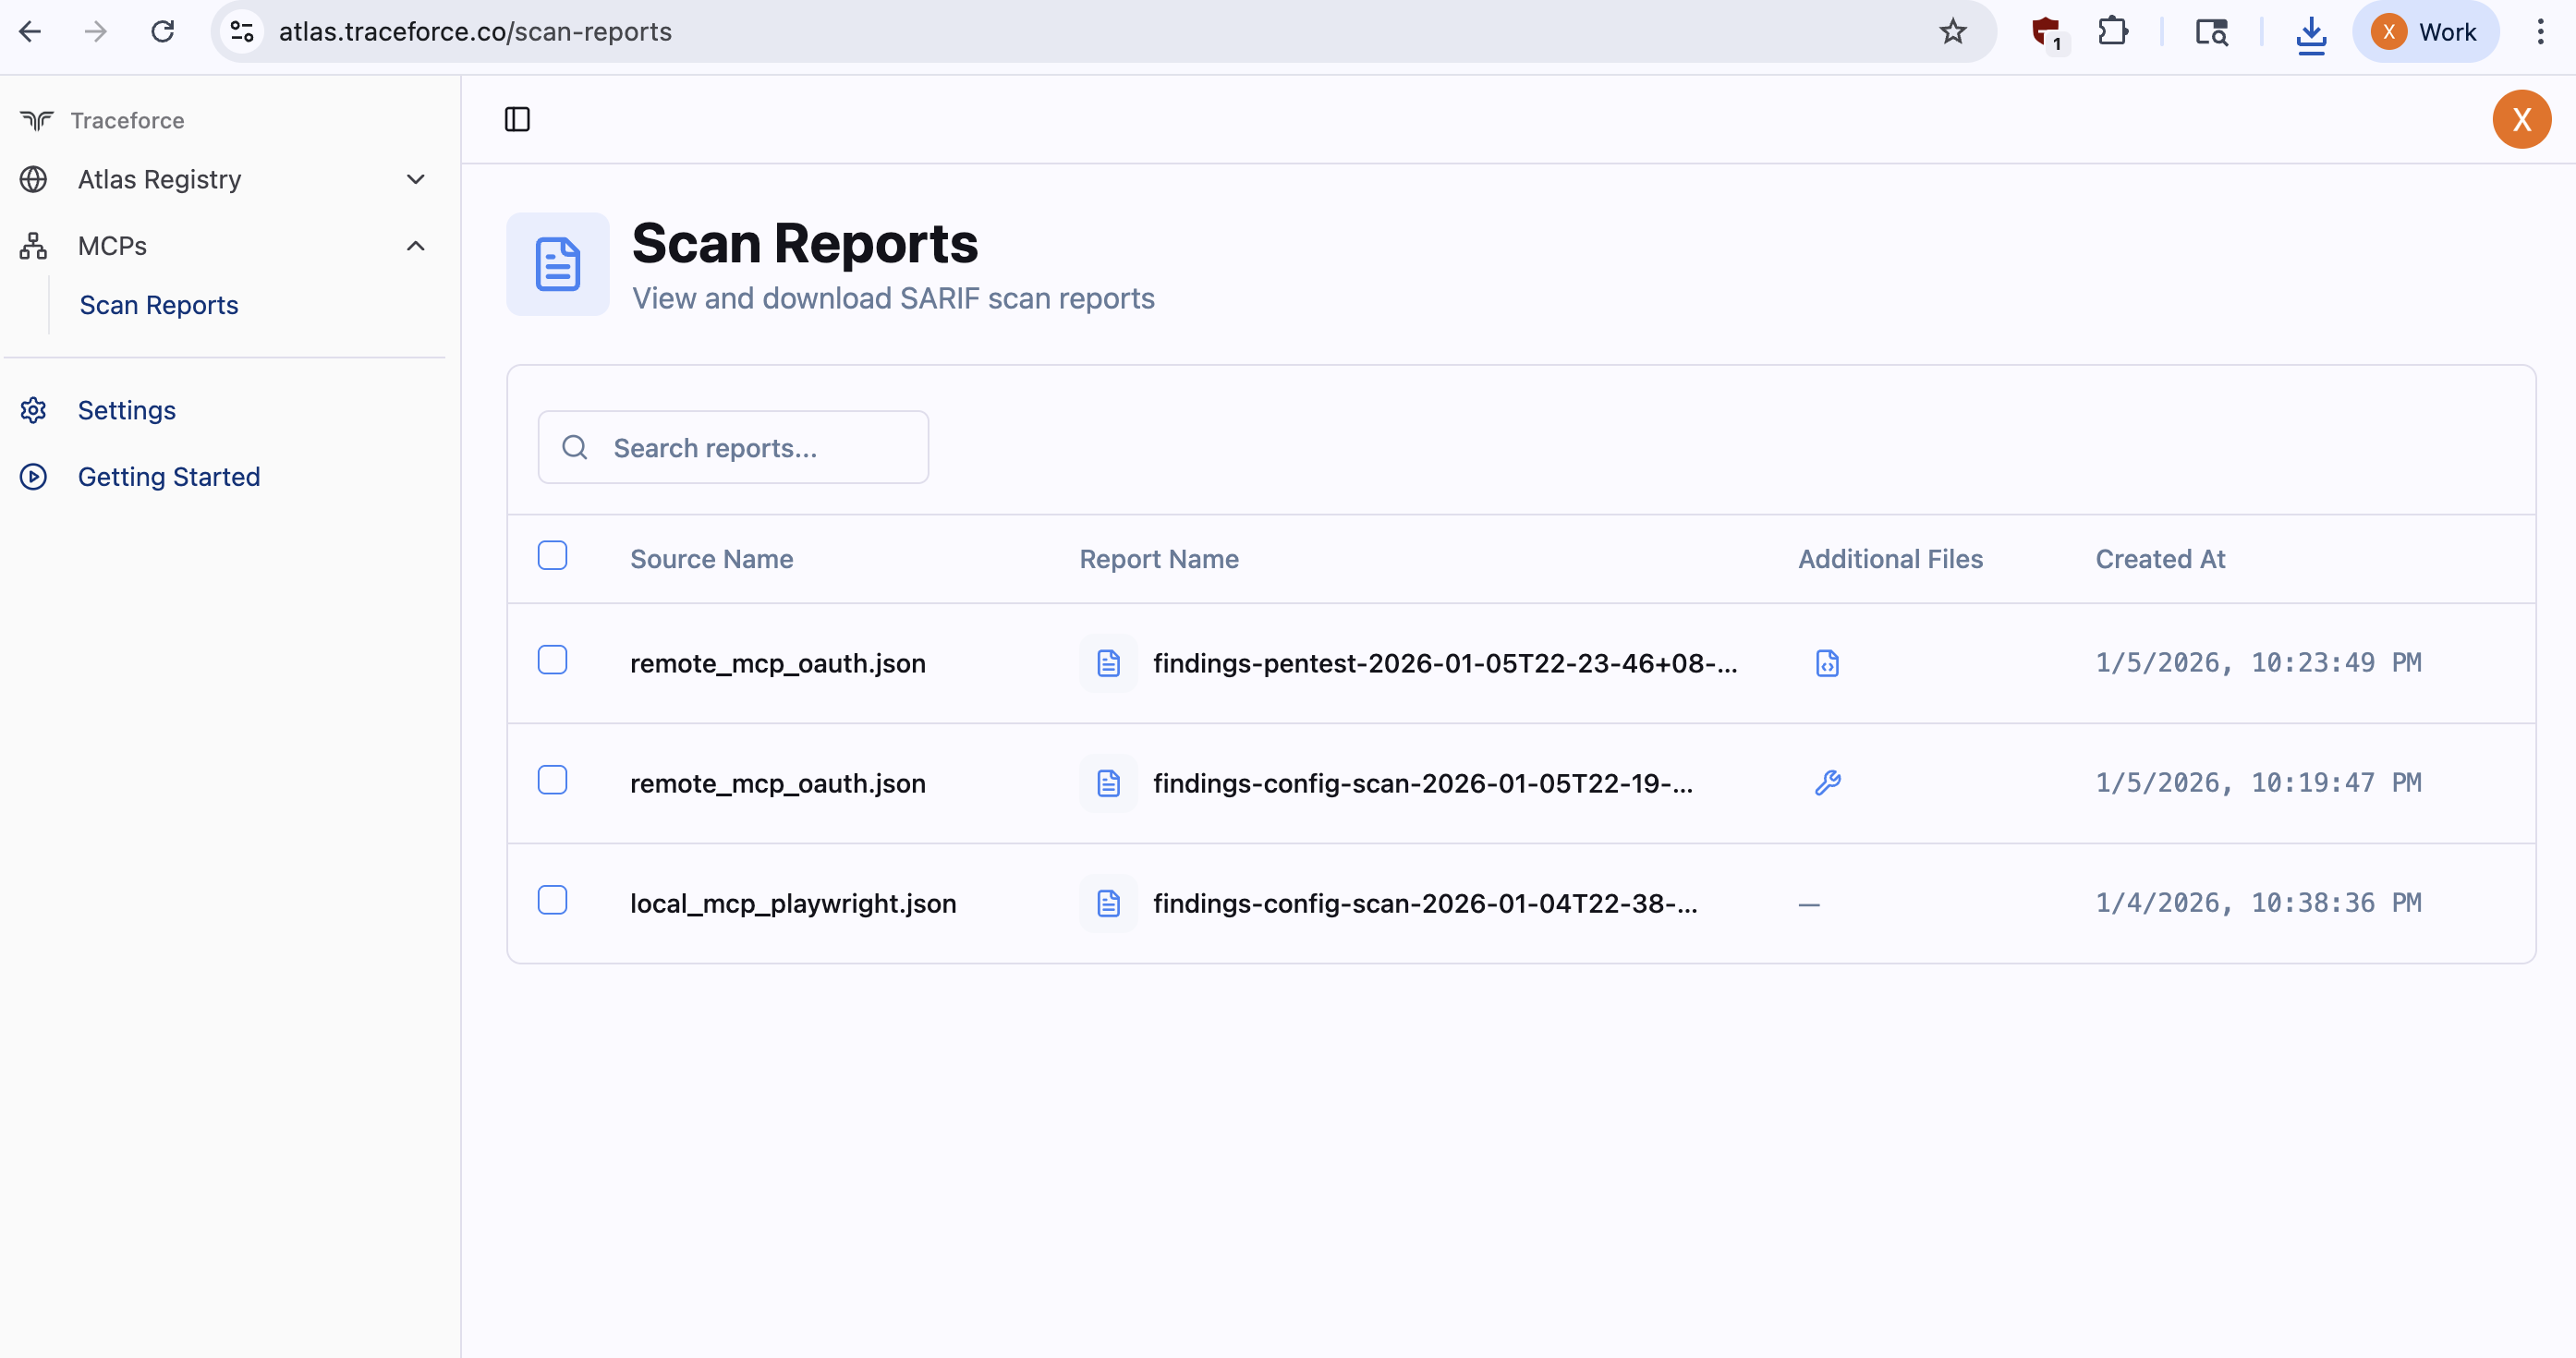 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…

 icicle-emu/icicle
Emulationsbasierter Fuzzer für MSP430-Firmware, der Speicherkorruptionsfehler findet und analysiert, mit detaillierten Absturzberichten und…
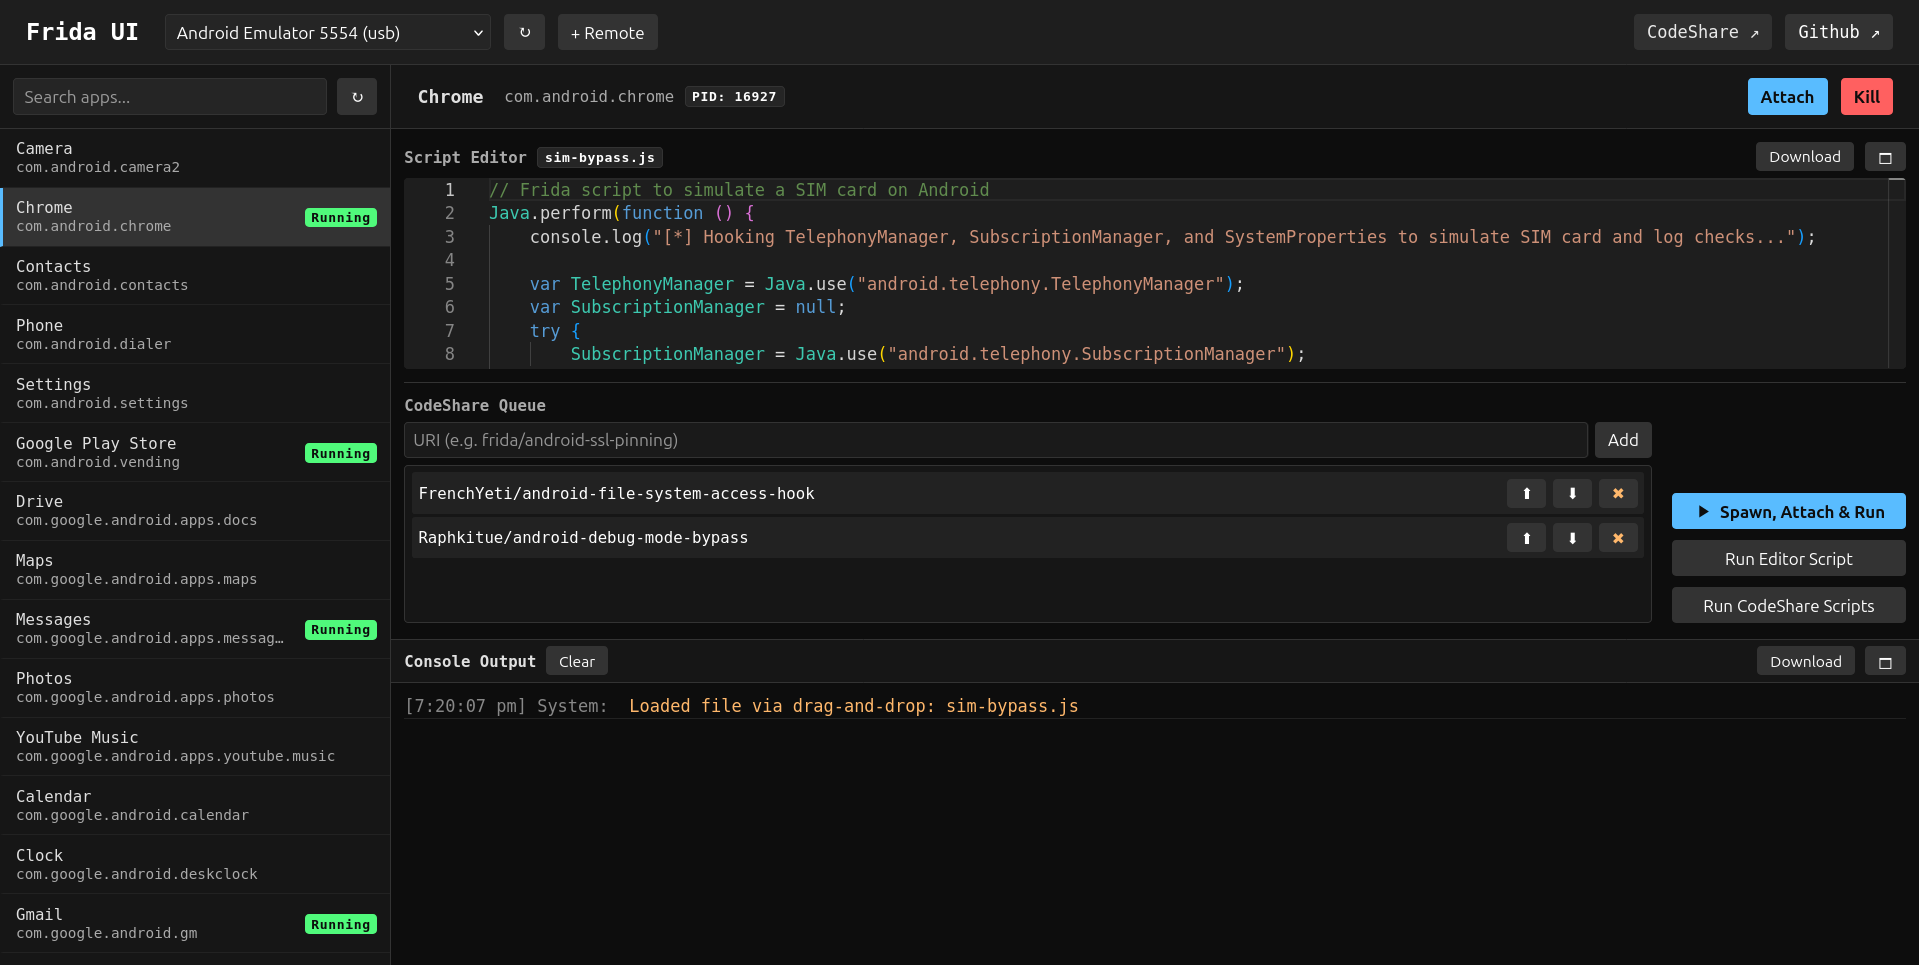 adityatelange/frida-ui
Interagieren Sie direkt von Ihrem Browser aus mit Frida-Geräten, -Prozessen und -Skripten.
 zeromemoryex/c2-hunter
Echtzeit-C2-Verkehrsextraktor für Malware-Analysten. Hakt Win32-Verbindungs-APIs ein, um die C2-Kommunikation abzufangen und zu analysieren, und…