Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
droidground — Eine flexible Spielwiese für Android-CTF-Challenges. | Kitploit

Tools/GitHubGitHub/secforce/droidground
Android-SicherheitDynamische Analyse (Sandboxing)ExploitationMobile App-PenetrationstestsCTFPenetrationstestsLernen & BildungLabs & Praxis
GitHubsecforce/droidground

droidground

Eine flexible Spielwiese für Android-CTF-Challenges.
Repository anzeigen
117790vor 23 TagenVon Kitploit geprüft
Teilen
Webseite


droidground

DroidGround


Website | Demo

In traditionellen CTF-Challenges ist es üblich, Flags in Dateien auf einem System zu verstecken, sodass Angreifer Schwachstellen ausnutzen müssen, um sie abzurufen. In der Android-Welt funktioniert dieser Ansatz jedoch nicht gut. APK-Dateien lassen sich leicht herunterladen und zurückentwickeln, sodass das Platzieren einer Flag auf dem Gerät sie in der Regel trivial mittels statischer Analyse oder Emulator-Tricks extrahierbar macht. Dies schränkt die Möglichkeit, realistische, laufzeitfokussierte Challenges zu erstellen, stark ein.

DroidGround wurde entwickelt, um dieses Problem zu lösen.

Es ist eine maßgeschneiderte Plattform zum Hosten von Android-Mobile-Hacking-Challenges in einer kontrollierten und realistischen Umgebung, in der Angreifer gerade genug eingeschränkt werden, um die Challenges auf die vorgesehene Weise lösen zu müssen.

Wichtig ist, dass Teilnehmer in der App-Umgebung eingesperrt werden können. Die Modularität des Tools ermöglicht es festzulegen, ob der Benutzer eine Shell starten, beliebige Dateien lesen oder Tools per Sideload installieren kann oder nicht. Alles kann so eingerichtet werden, dass der einzige Weg zum Abrufen der Flag darin besteht, die App selbst zu verstehen und auszunutzen.

📋 Inhaltsverzeichnis

  • 🧭 Überblick
  • ✨ Funktionen
  • 📸 Screenshots
  • ⚙️ Konfiguration
  • 🧩 Anwendungsfälle
  • ⚙️ Verwendung
  • 💡 Tipps
  • 🛠 Entwicklung
  • 🤝 Mitwirken
  • 📚 Danksagungen
  • 🪪 Lizenz

🧭 Überblick

DroidGround ermöglicht eine Vielzahl von Android-Challenges, die in traditionellen CTF-Setups sonst schwer umzusetzen sind. In einer Remote-Code-Execution-(RCE-)Challenge erhalten Spieler beispielsweise möglicherweise eine APK zur lokalen Analyse. Nachdem sie eine Schwachstelle entdeckt haben, können sie ein Frida-Skript entwickeln und es über DroidGround auf dem echten Zielgerät ausführen, um die Flag aus dem internen Speicher zu extrahieren. Andere Challenge-Typen können versteckte Activities, benutzerdefinierte Broadcast-Intents, Service-Ausnutzung oder dynamische Analyse mit vorinstallierten Tools umfassen.

Mit Echtzeit-Gerätestreaming, feingranularer Kontrolle über Funktionen, Frida-Integration sowie anpassbaren Setup- und Reset-Skripten ermöglicht DroidGround CTF-Organisatoren, sichere, flexible und realistische Android-Challenges zu erstellen, die weit über das hinausgehen, was üblicherweise möglich ist.

✨ Funktionen

DroidGround bietet eine umfangreiche Sammlung servergesteuerter Funktionen.

  • Echtzeit-Gerätebildschirm (über scrcpy), mit optionaler Maus-, Touch- und Tastatursteuerung
  • Challenge-Status zurücksetzen
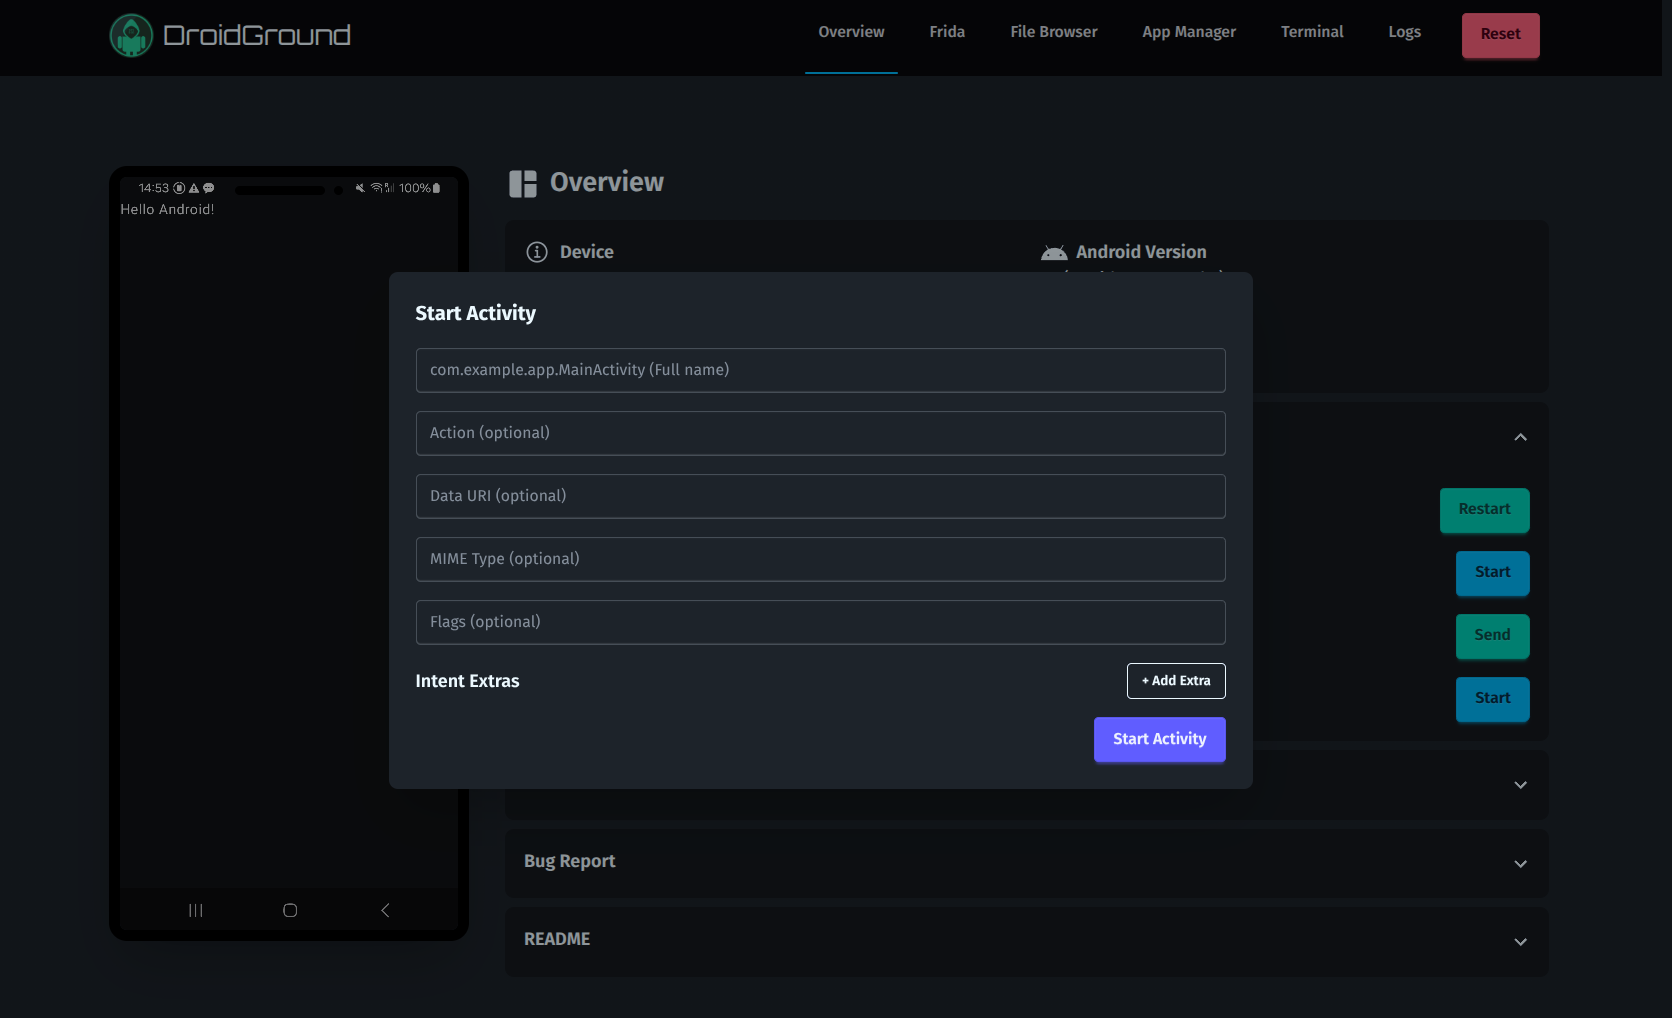
  • App neu starten / Activity starten / Service starten
  • Broadcast-Intent senden
  • Gerät herunterfahren / neu starten
  • Bugreport herunterladen (bugreportz)
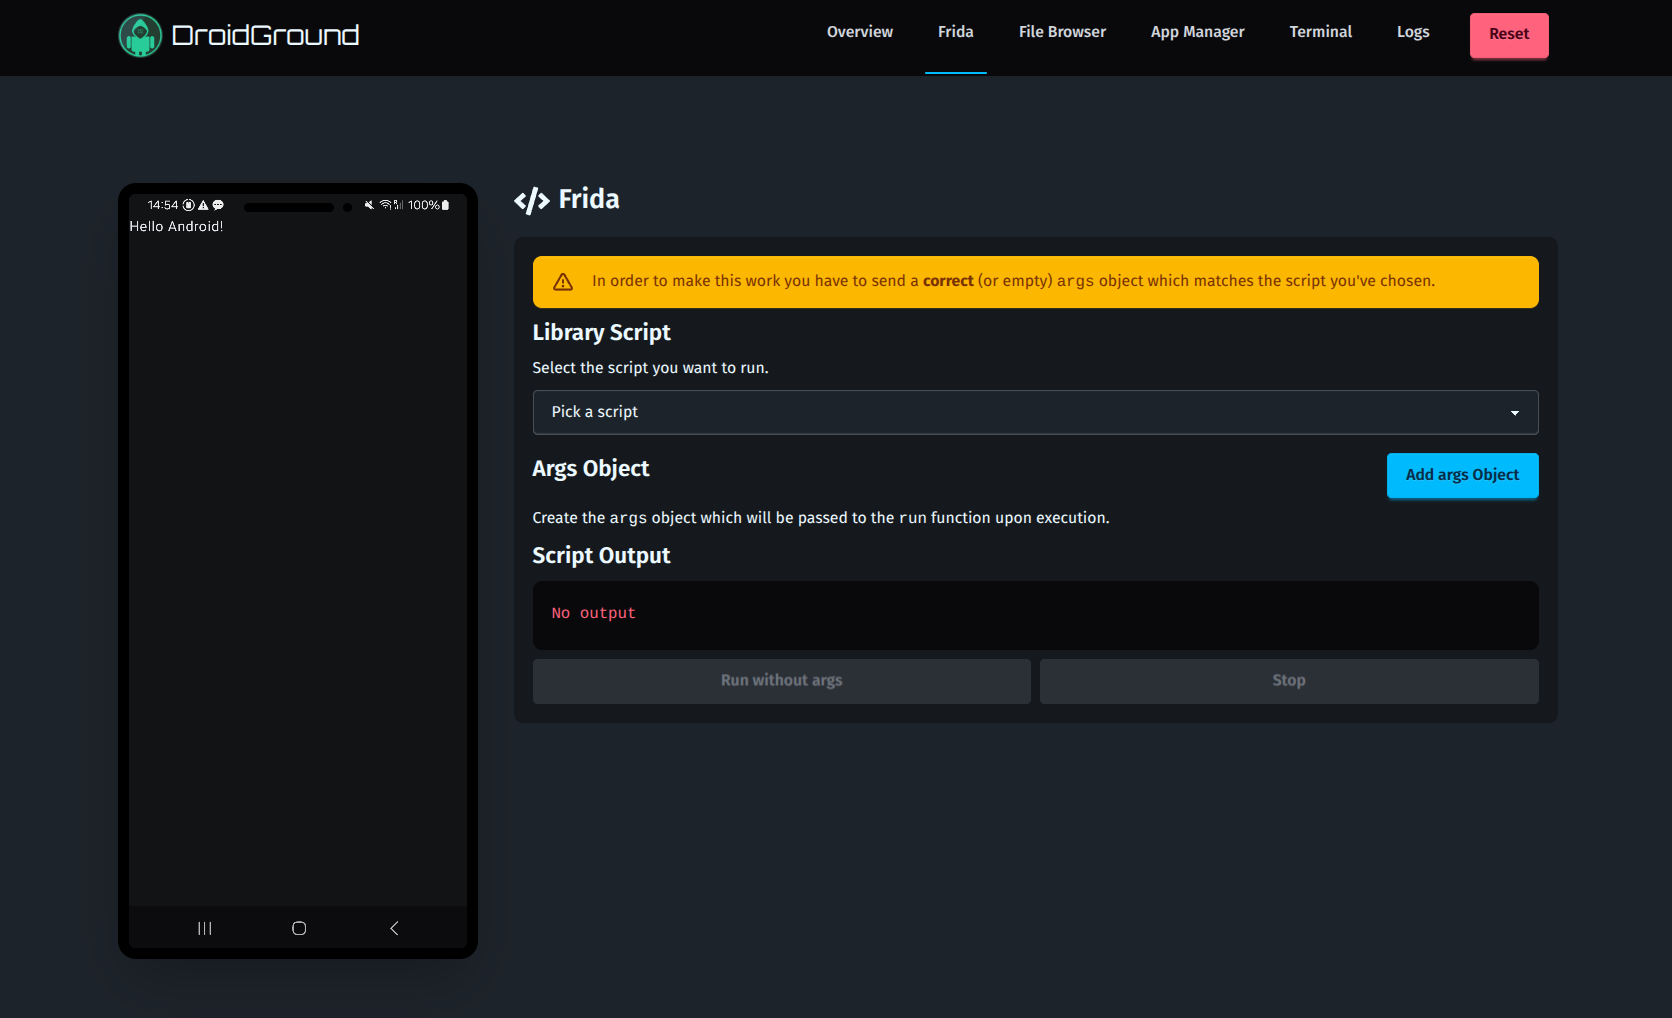
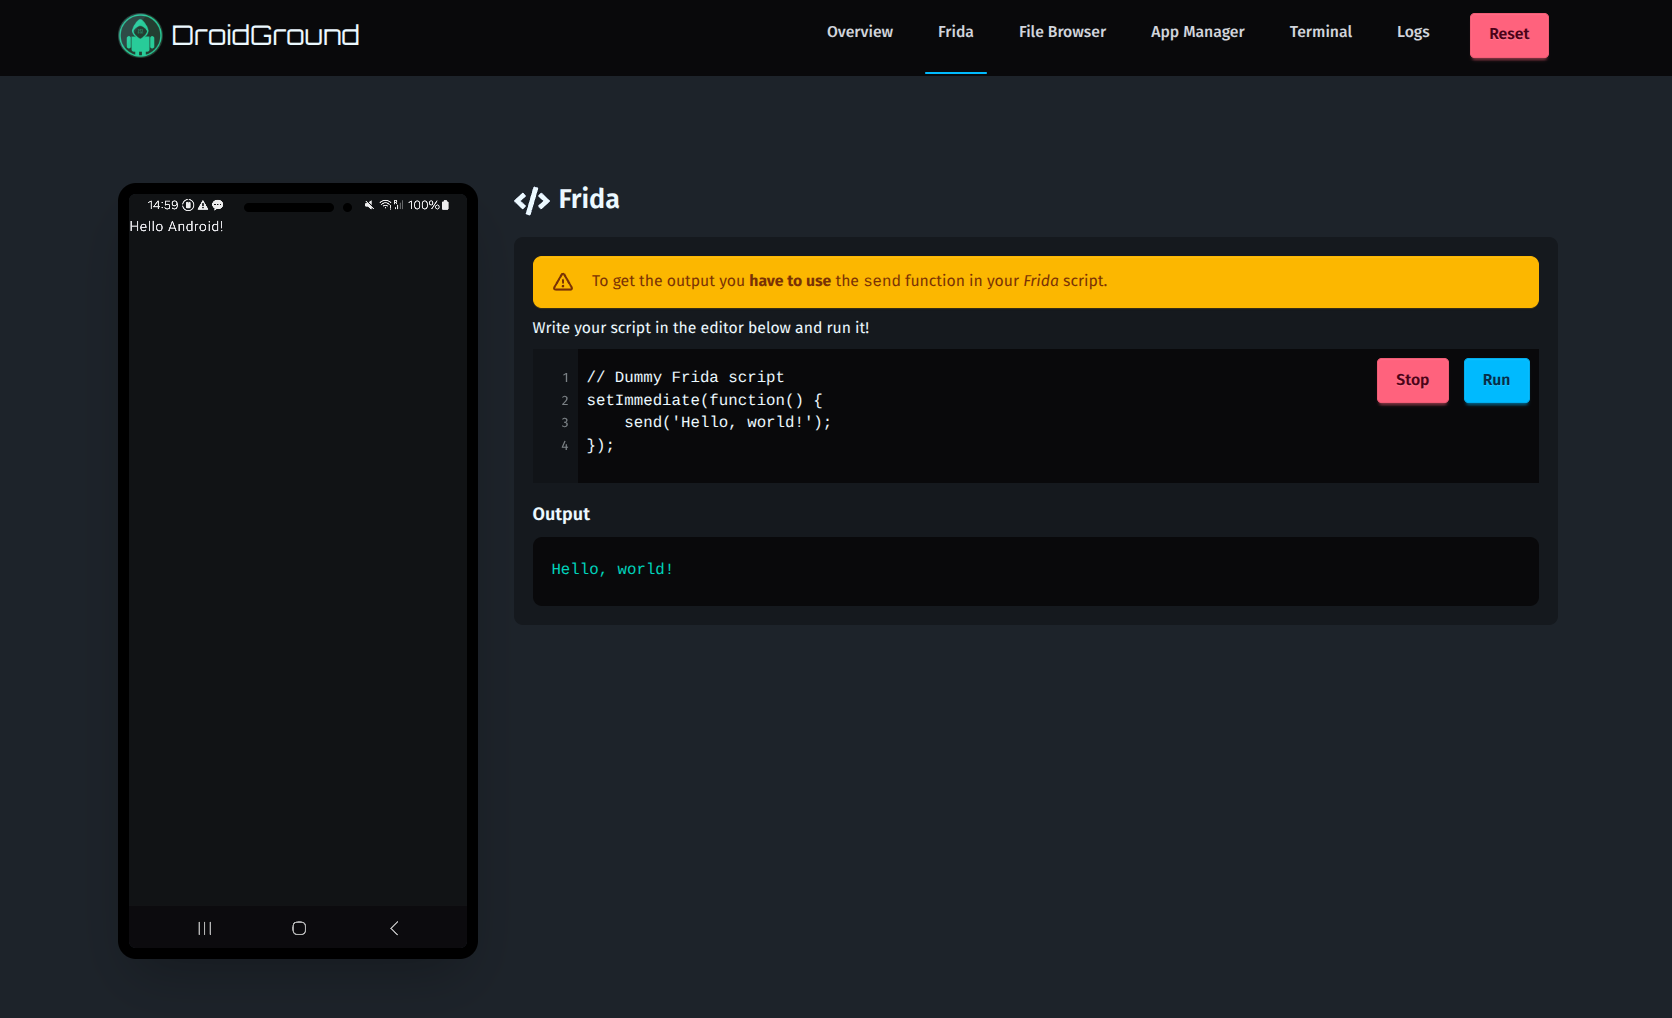
  • Frida-Scripting
    • Aus vorinstallierter Bibliothek ausführen (Jailed-Modus)
    • Beliebige Skripte ausführen (Vollmodus)
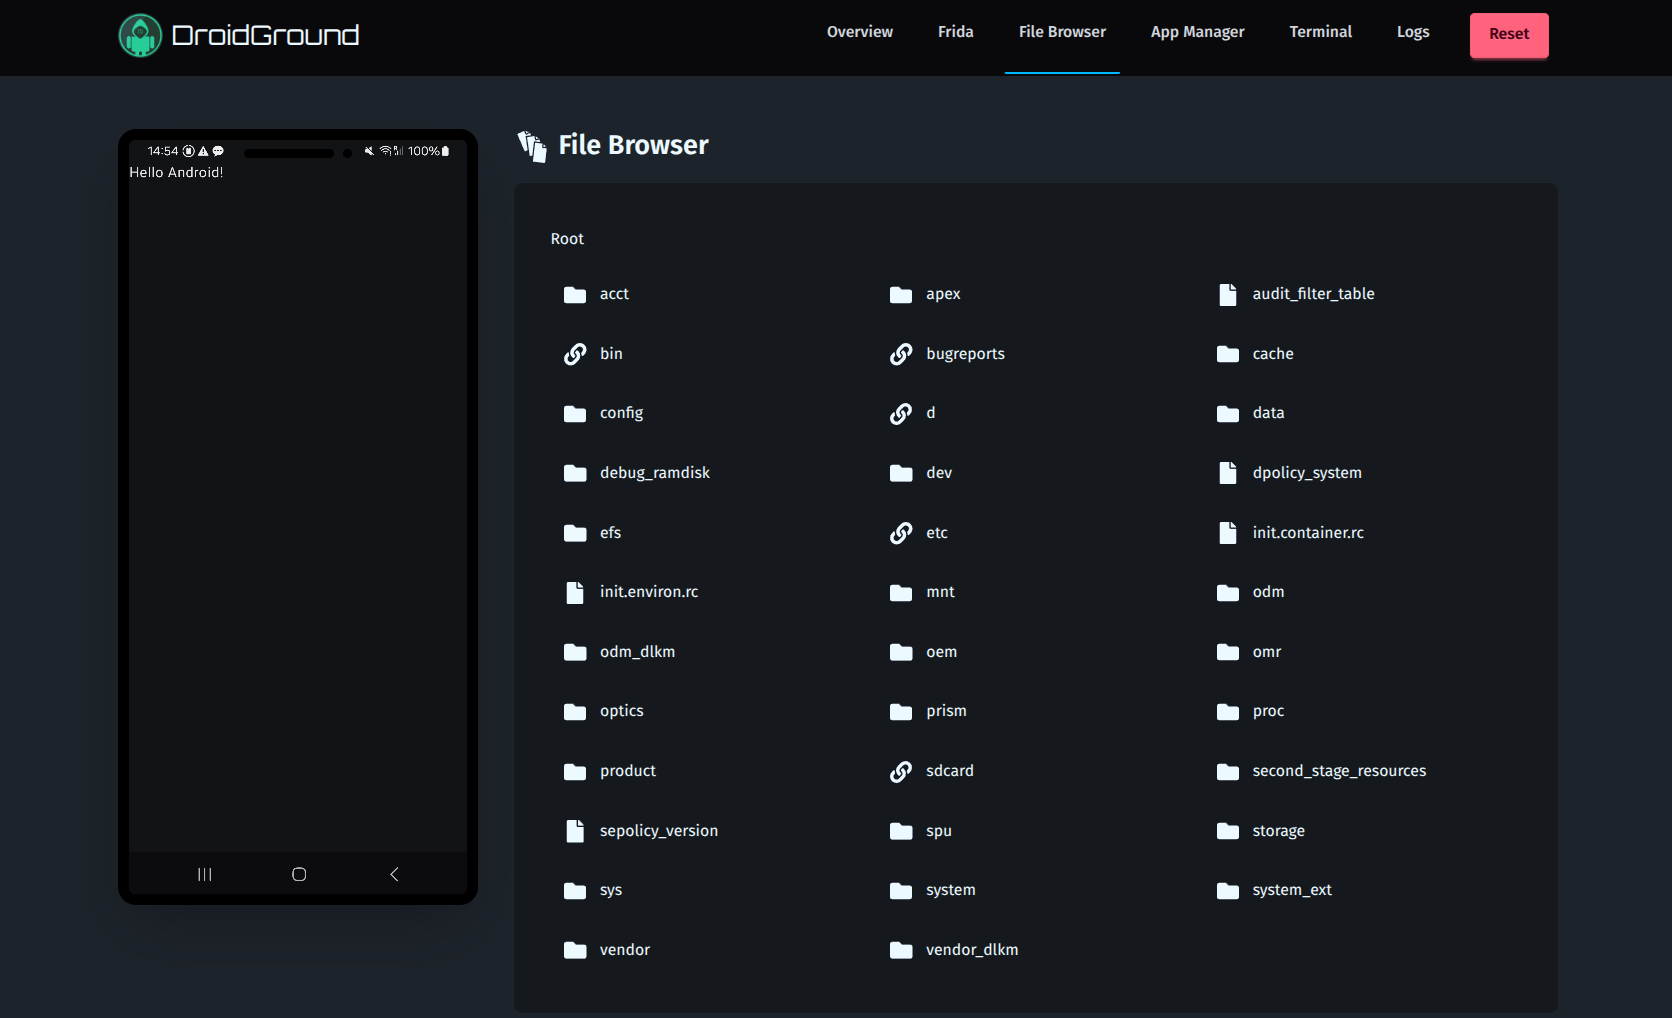
  • Dateibrowser
  • Terminalzugriff
  • APK-Verwaltung
  • Logcat-Viewer
  • Exploit-Server (falls Team-Modus aktiviert ist)

Nahezu alle Funktionen sind modular und werden über Umgebungsvariablen definiert, was eine präzise Kontrolle über den Umfang der Challenge gewährleistet.
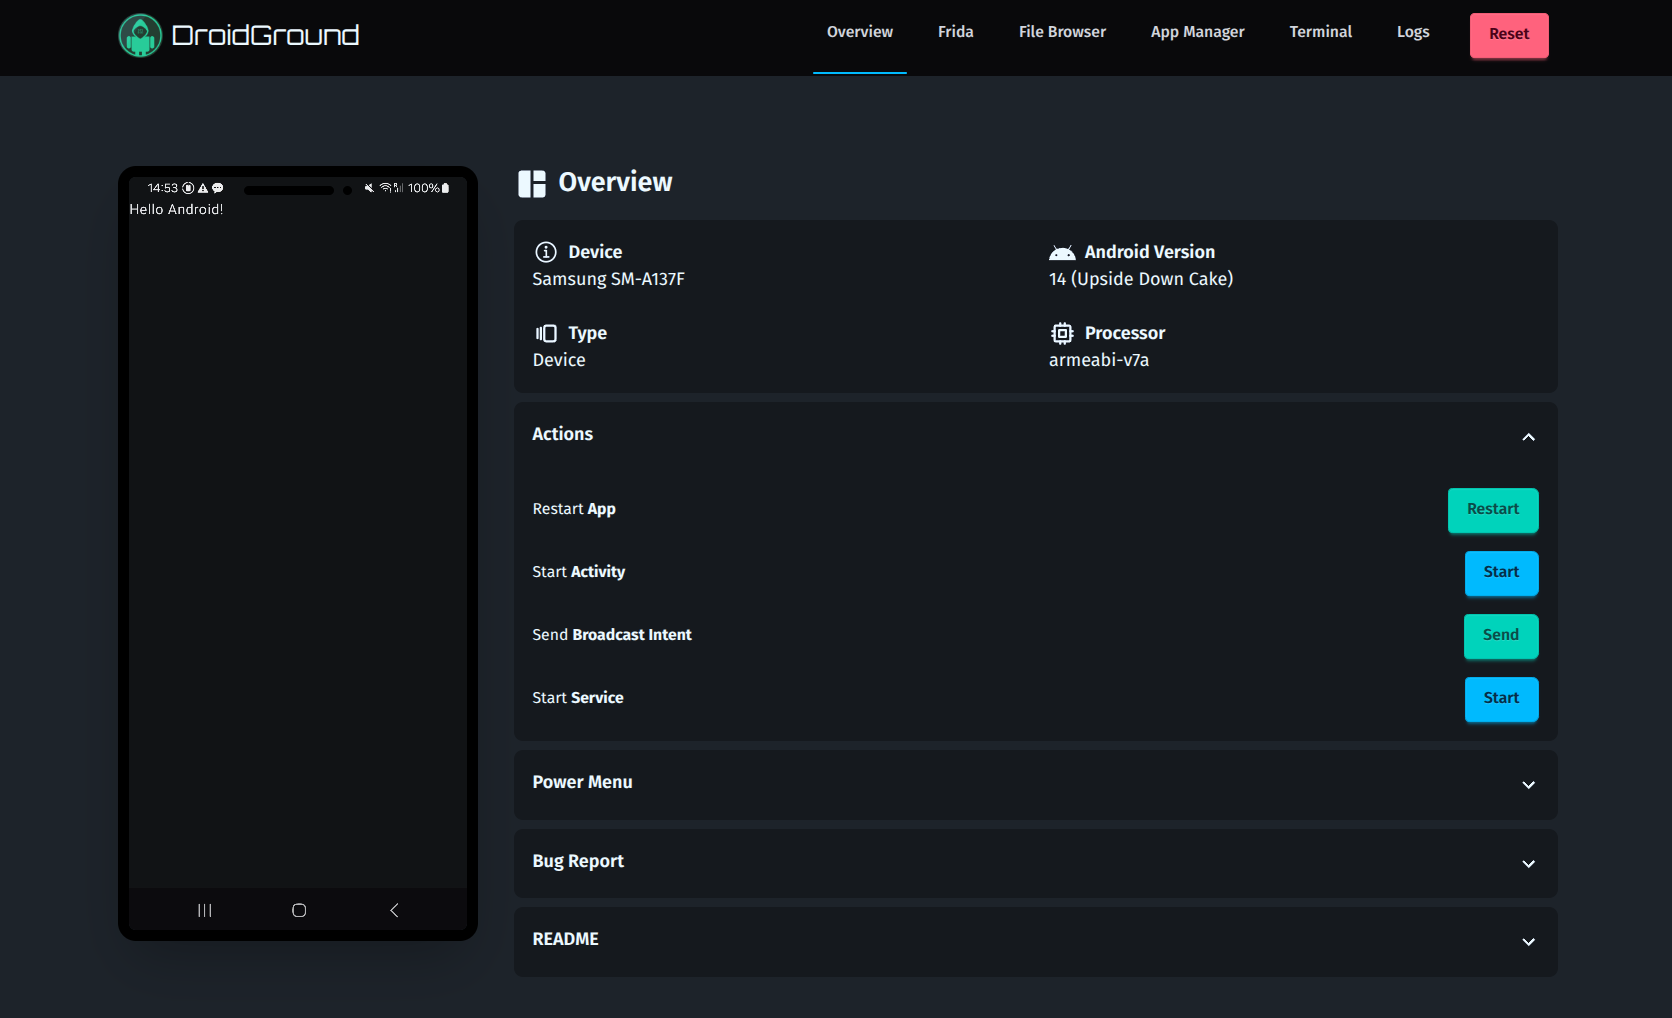
📸 Screenshots

Screenshot ÜbersichtScreenshot Start-Aktivität
ÜbersichtStart-Aktivität
Screenshot Frida Jailed-ModusScreenshot Frida Vollmodus
Frida Jailed-ModusFrida Vollmodus
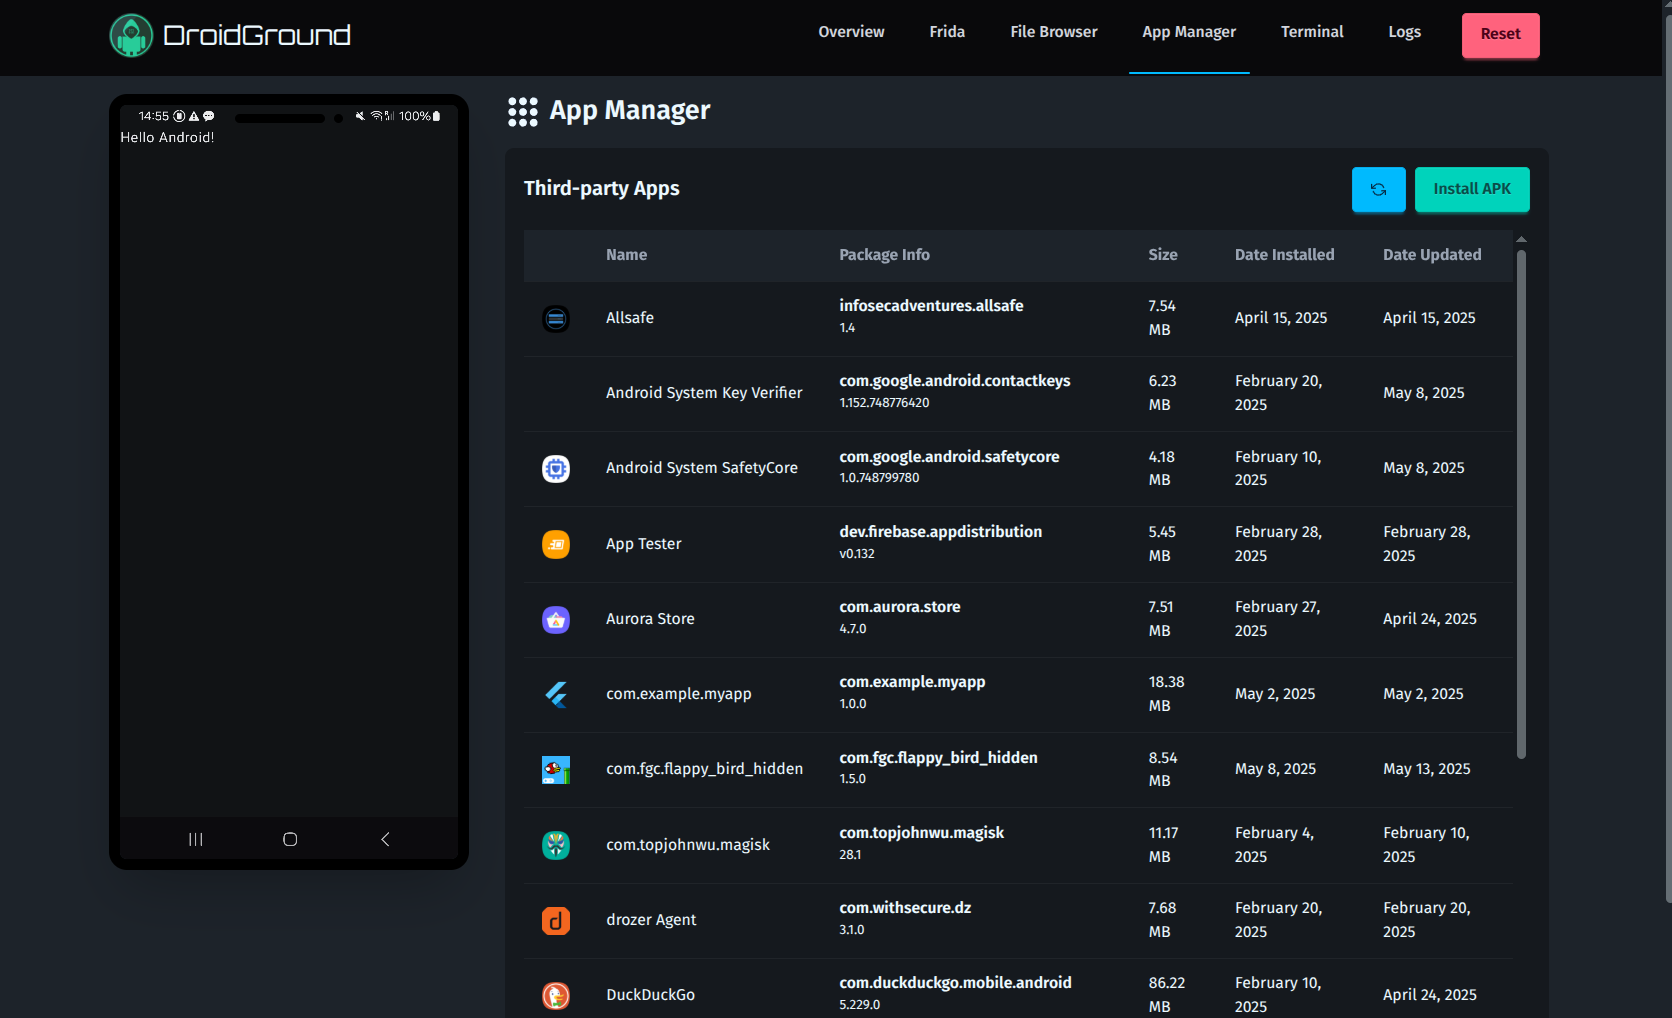
Screenshot DateibrowserScreenshot App-Manager
DateibrowserApp-Manager
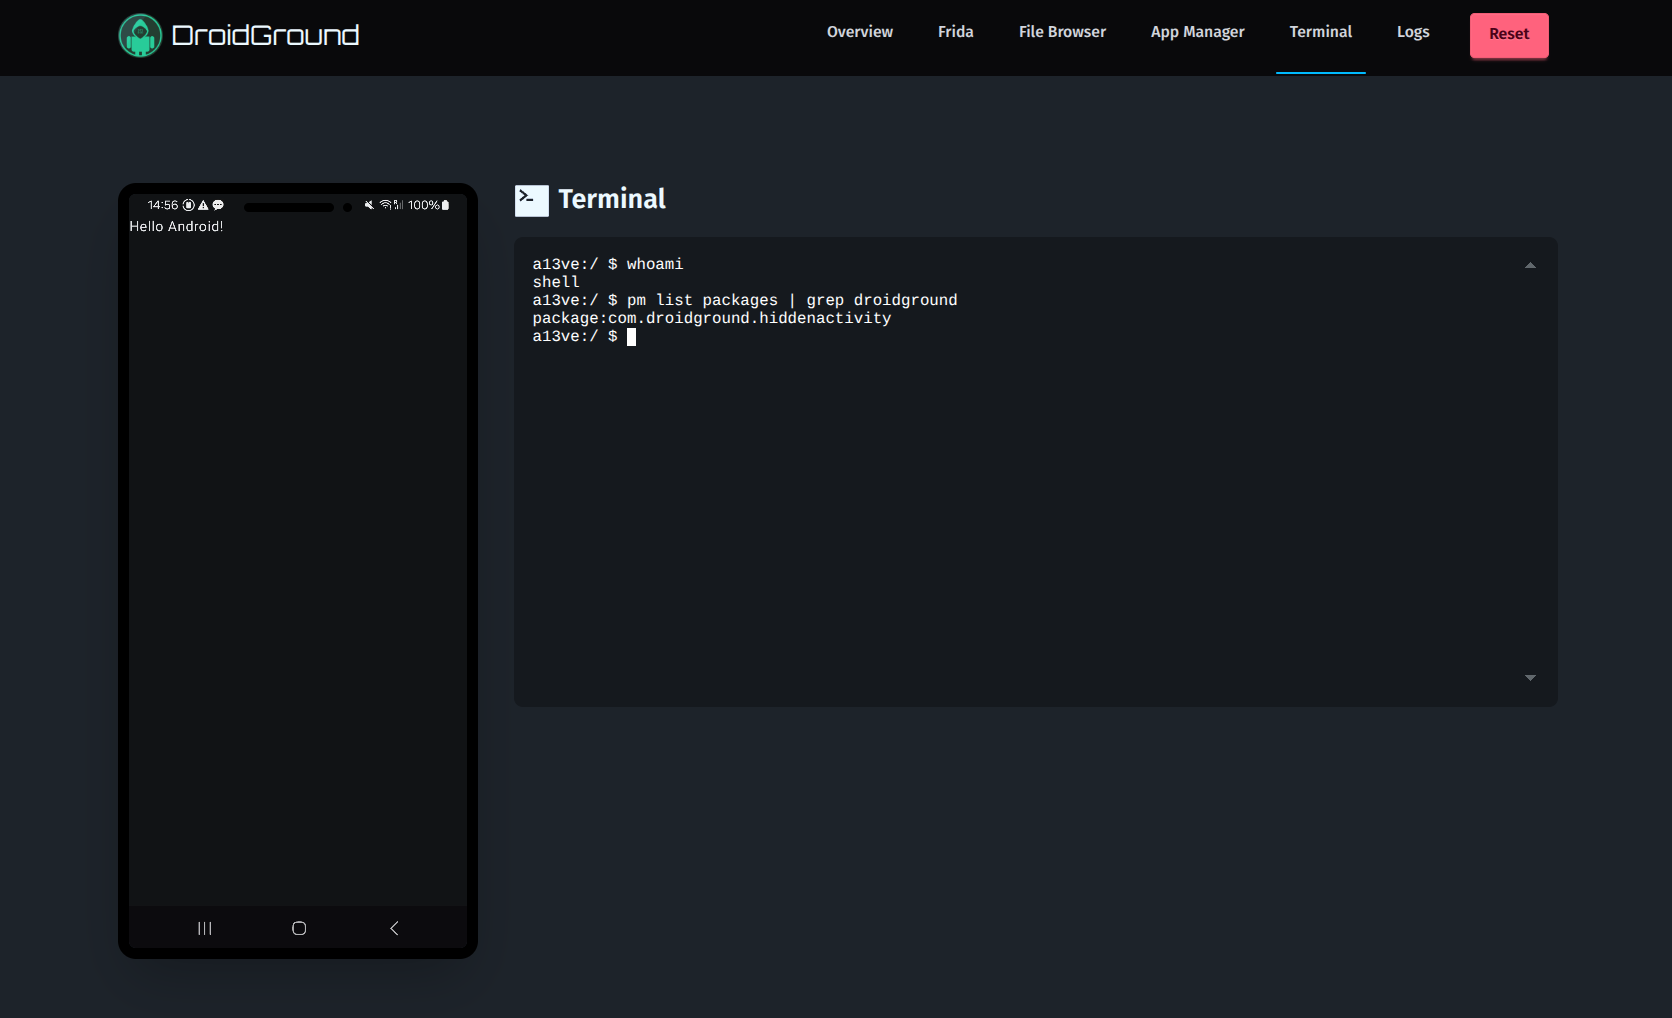
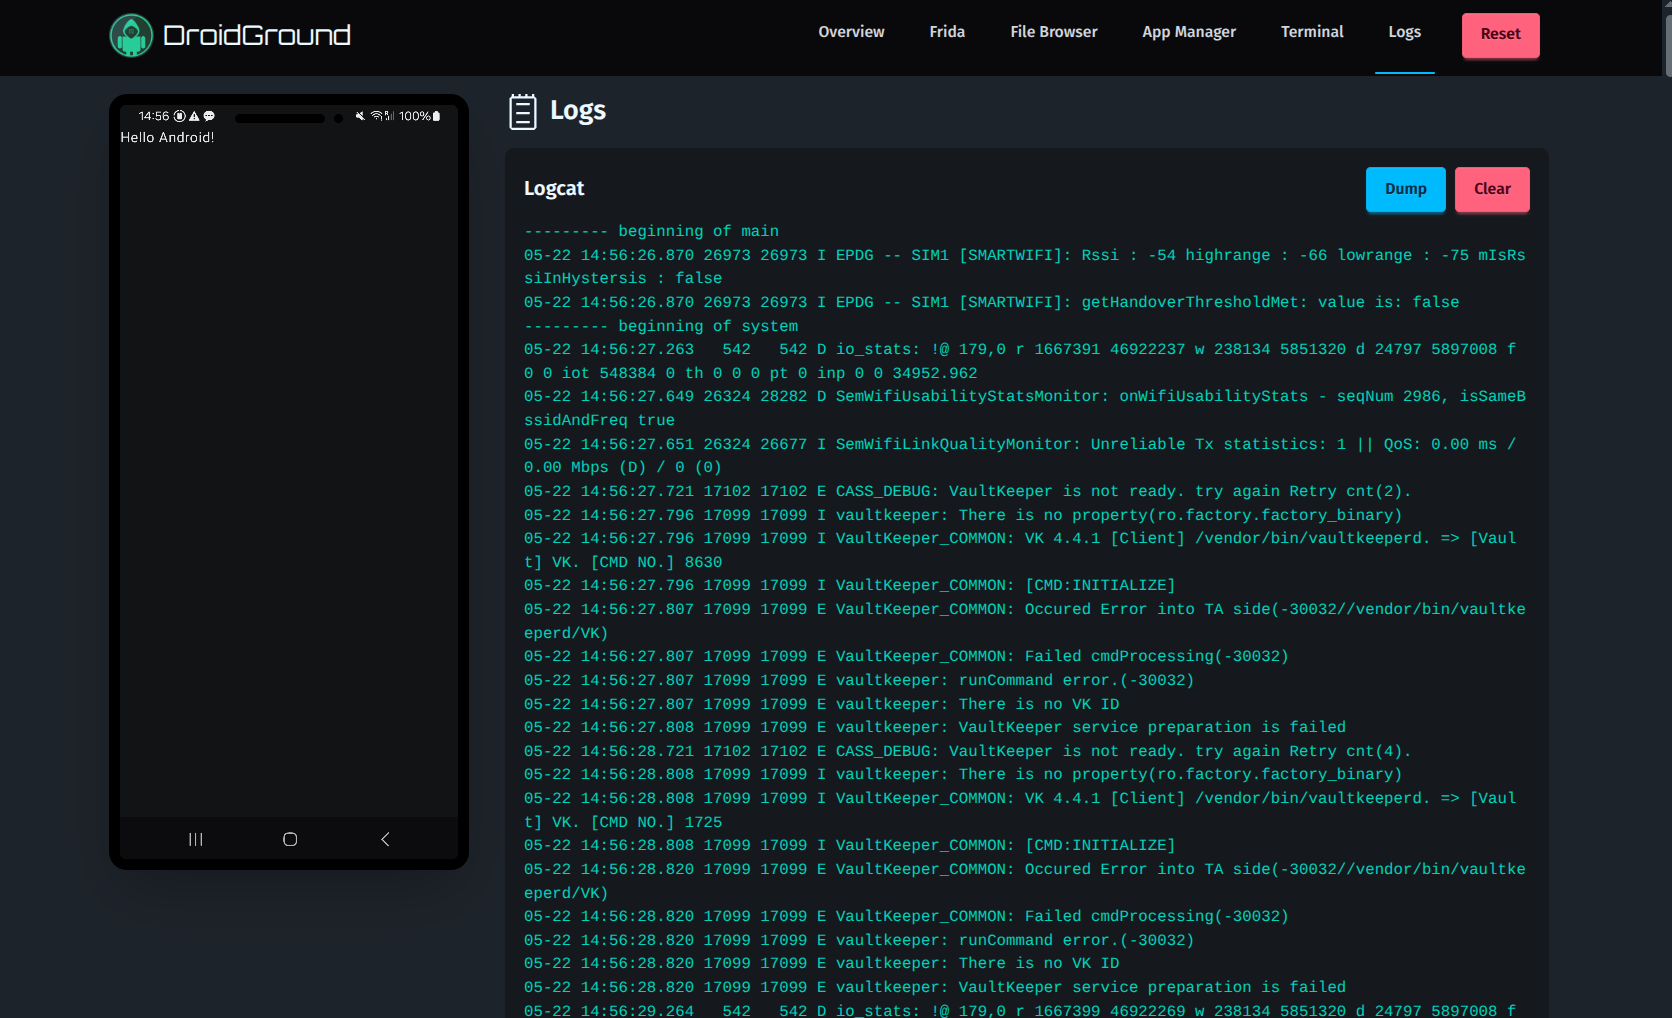
Screenshot TerminalScreenshot Protokolle
TerminalProtokolle

⚙️ Konfiguration

Die Datei .env.sample im Stammverzeichnis ist ein guter Ausgangspunkt. Dies ist die vollständige Liste aller derzeit unterstützten Umgebungsvariablen:

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →