 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 buguroo/cuckooautoinstall
Auto-Installationsskript für Cuckoo Sandbox
 oalabs/frida-wshook
Skript-Analysewerkzeug basierend auf Frida.re
 payloadsecurity/sandbox_scryer
Analysiert öffentliche Sandbox-Detonationsberichte, um Threat-Hunting-Intelligence zu erstellen, ordnet Erkenntnisse über MITRE ATT&CK, sammelt IOCs…
 oalabs/frida-extract
Frida.re-basiertes RunPE- (und MapViewOfSection-) Extraktionswerkzeug
 plum-umd/redexer
Das Redexer-Framework zur binären Instrumentierung von Dalvik-Bytecode
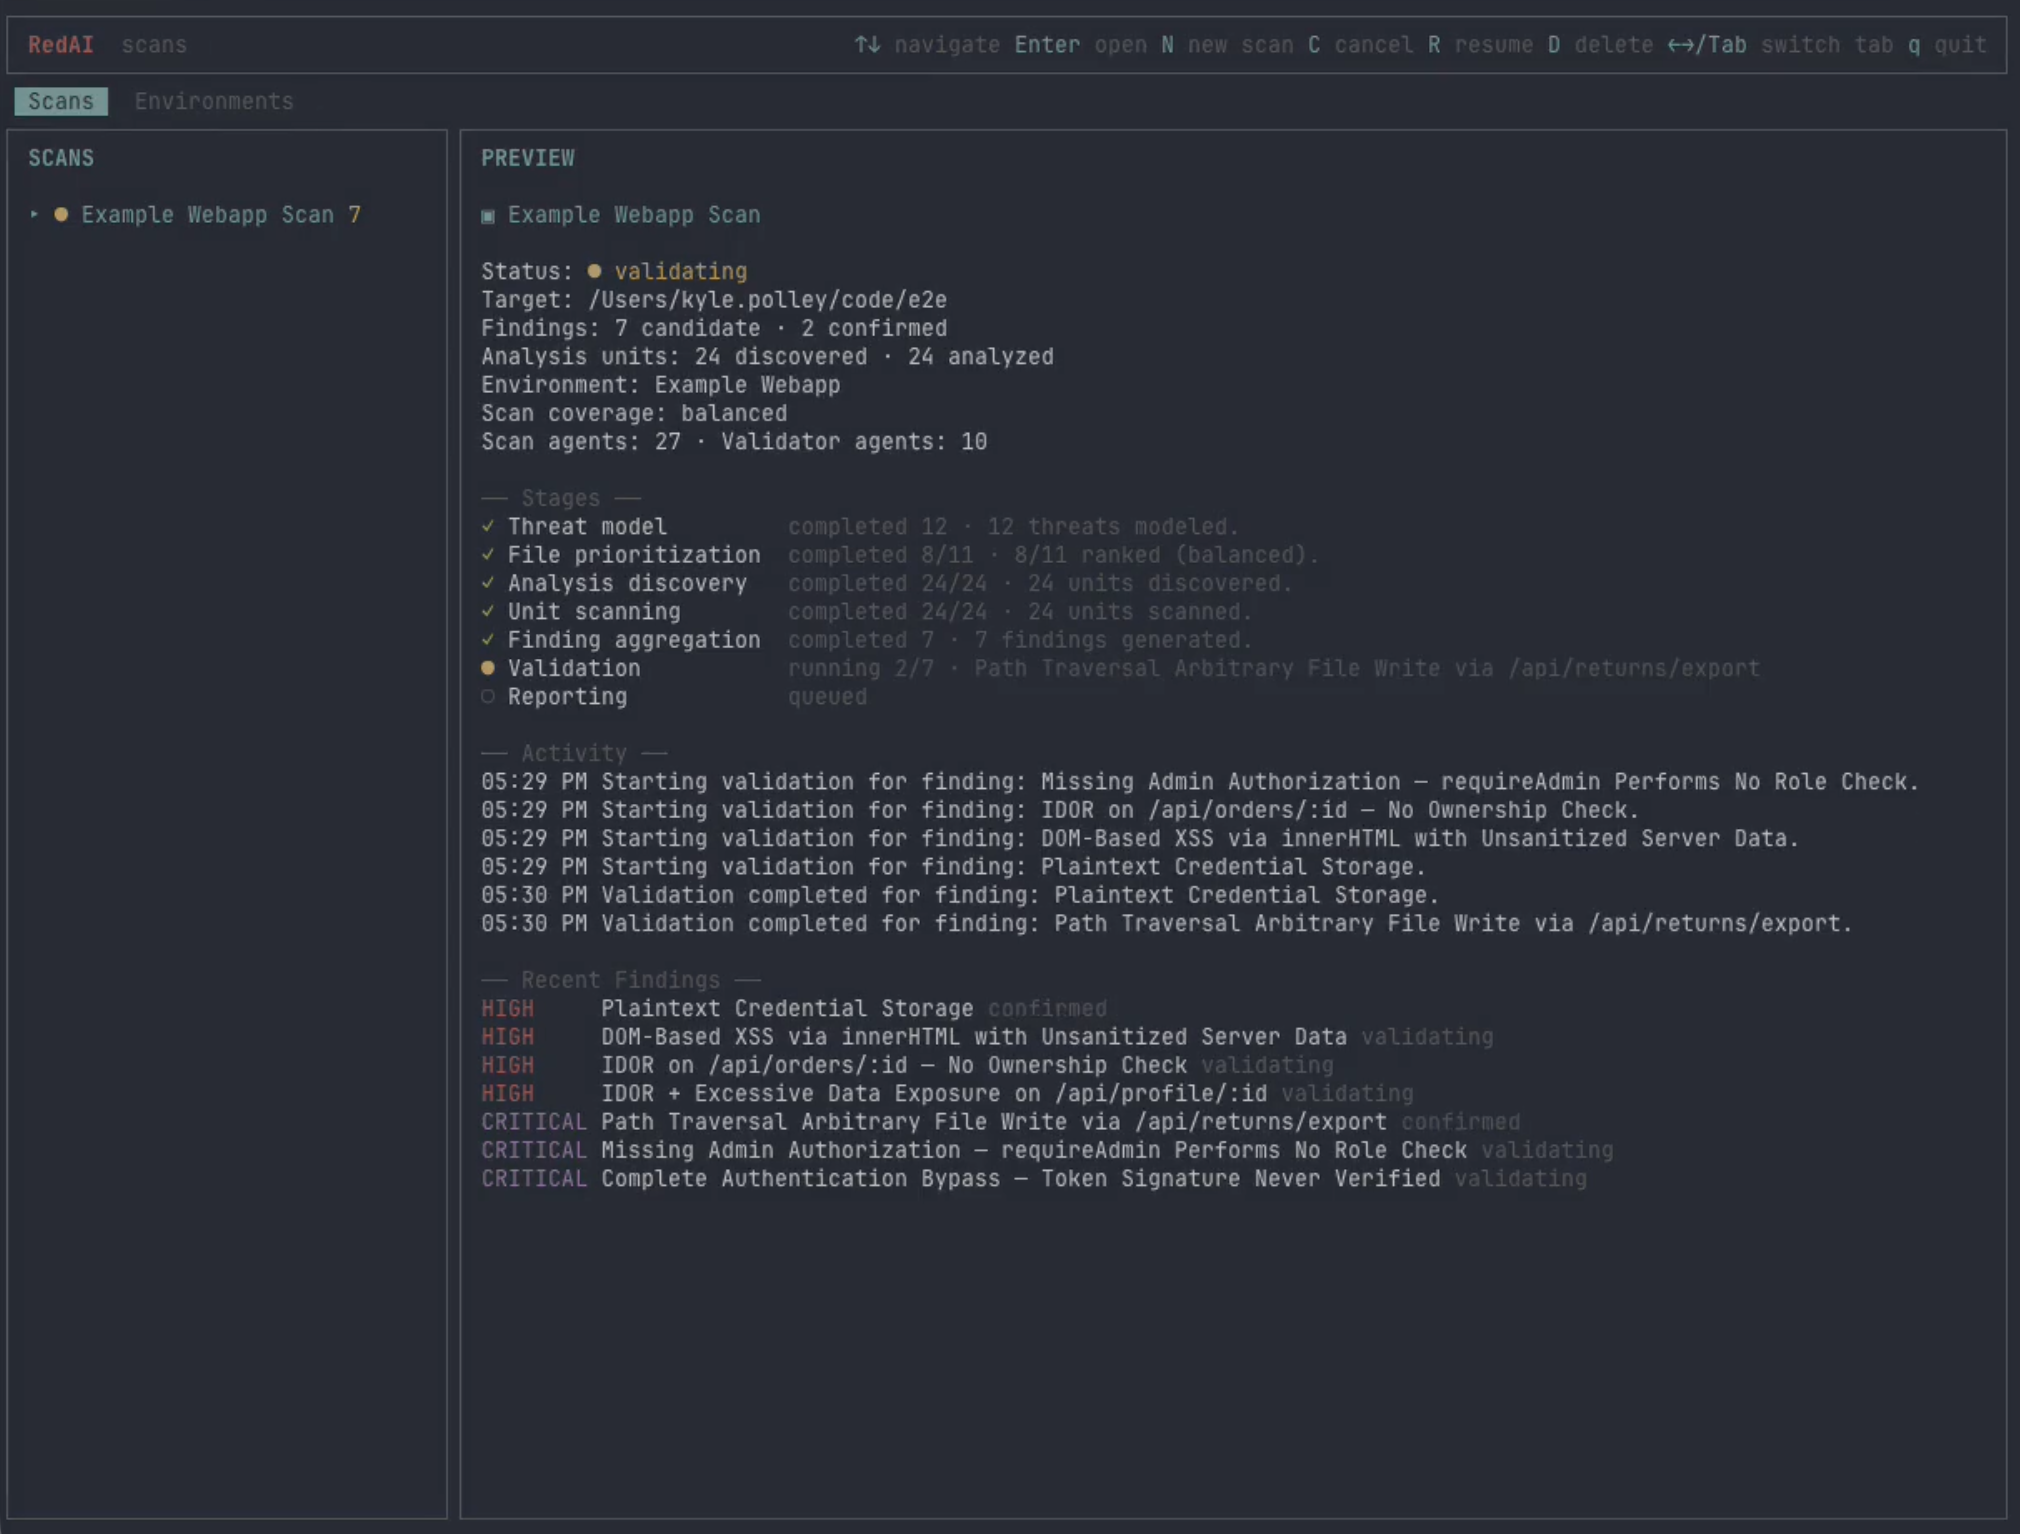 kpolley/redai
KI-gesteuerte Schwachstellenerkennung und Live-Validierung
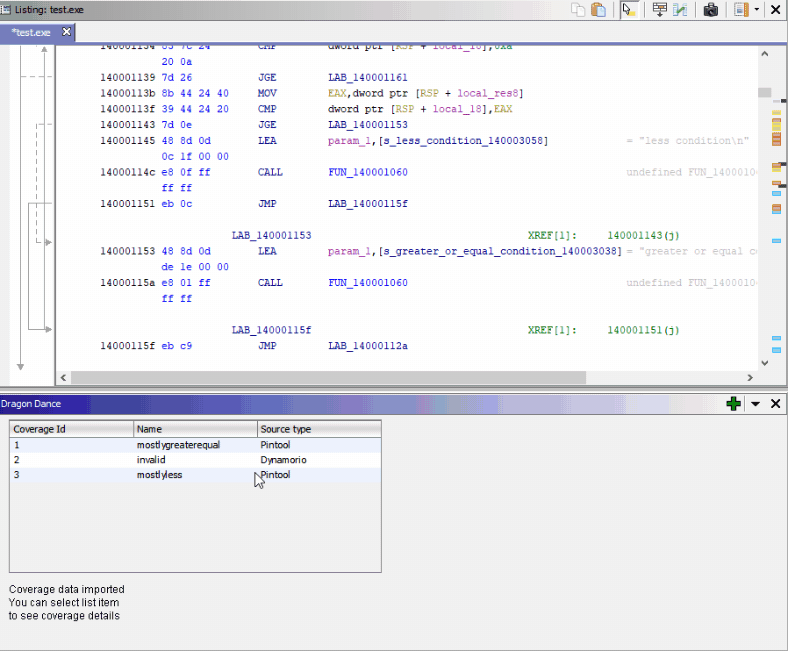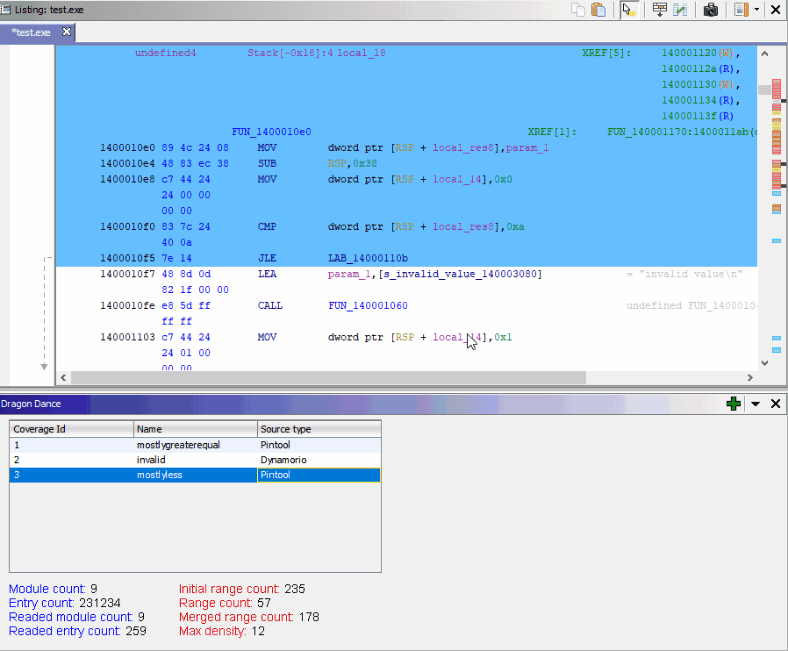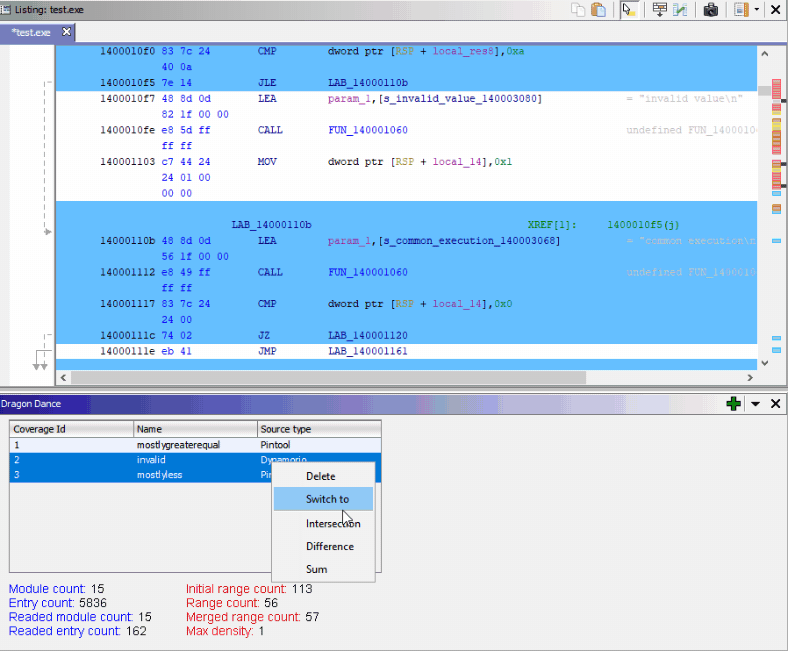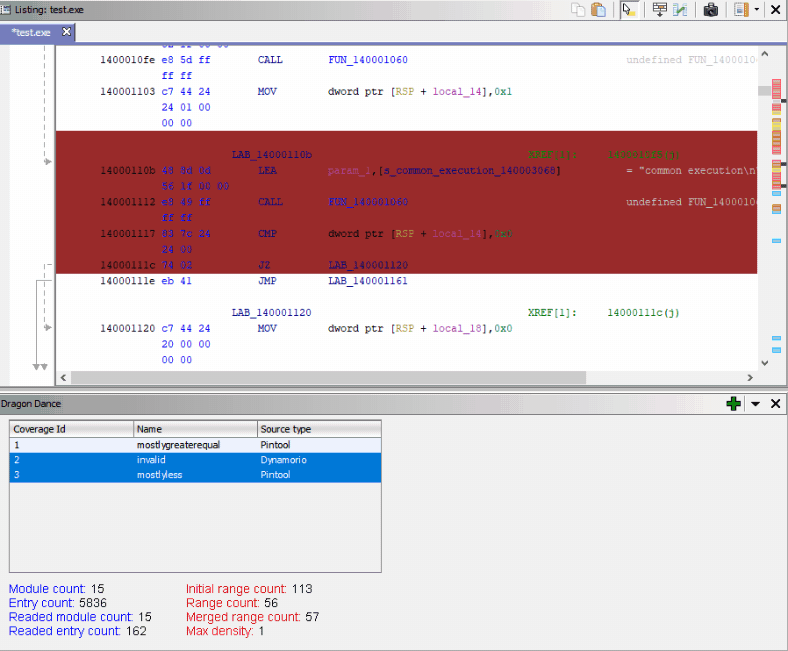 0ffffffffh/dragondance
Plugin zur Visualisierung der Binärcode-Abdeckung für Ghidra
 amossys/memitm
Tool zur Durchführung eines Man-in-the-Middle im Speicher
 concollmic/concollmic
LLM-Agent-gestützte concolic execution engine, die Quellcode instrumentiert, Pfadbeschränkungen in natürlicher Sprache zusammenfasst und Testfälle…
 nteseyes/pylane
Ein Python-VM-Injektor mit Debug-Tools, basierend auf gdb.
 penberg/chimera
Nicht vertrauenswürdigen Code in einer Sandbox ausführen mit sicherem Zugriff auf den Host.
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 hellsender01/llmmap
Automatisiertes Prompt-Injection-Test-Framework für LLM-integrierte Anwendungen mit dualer LLM-Architektur.
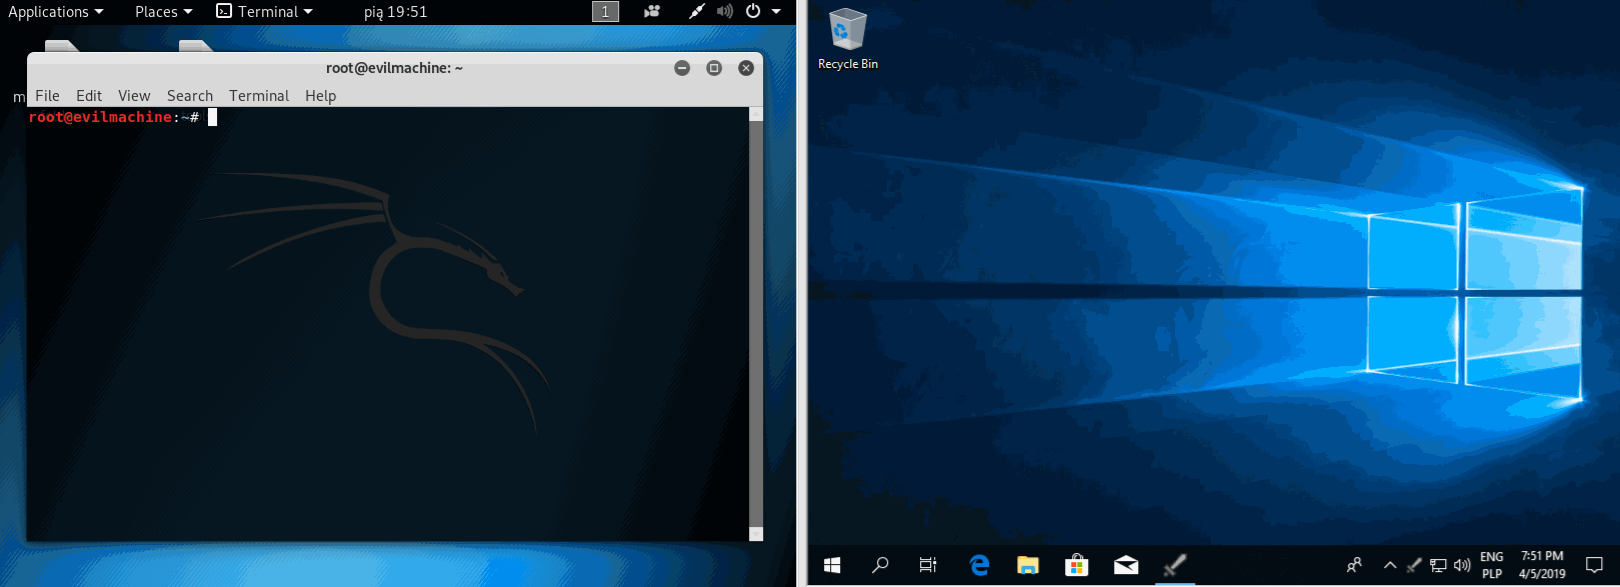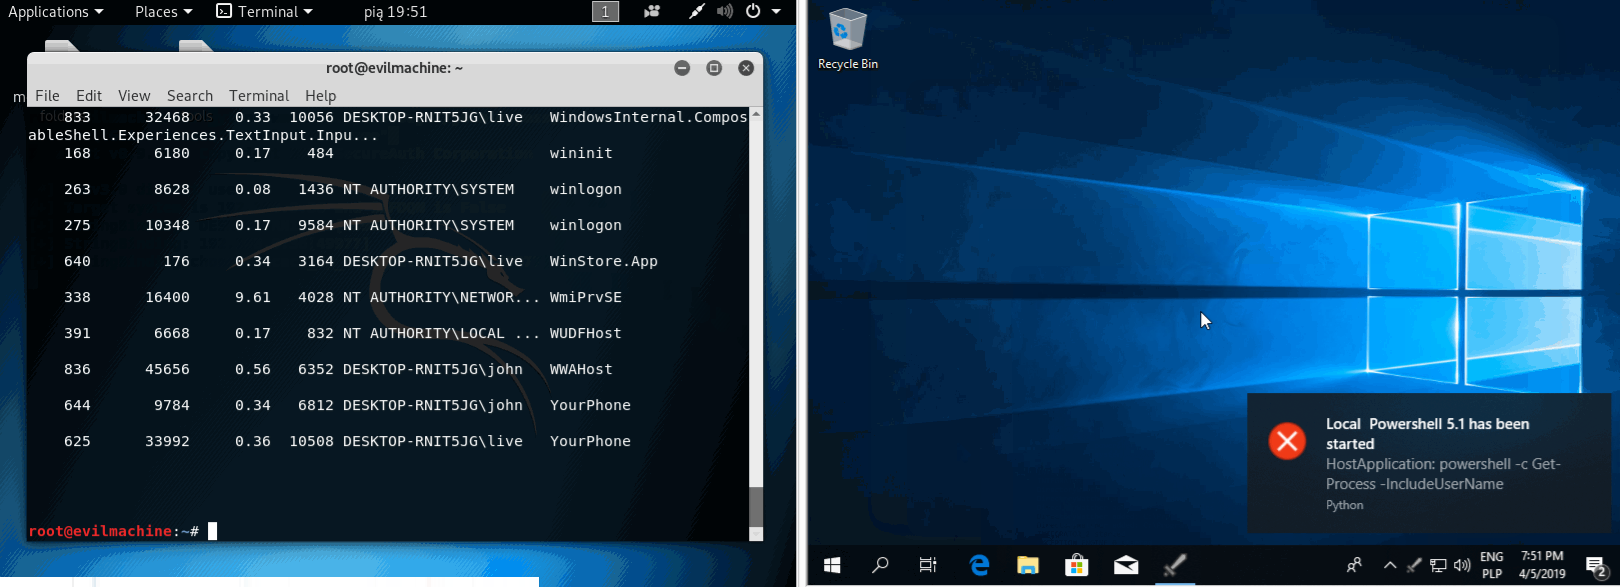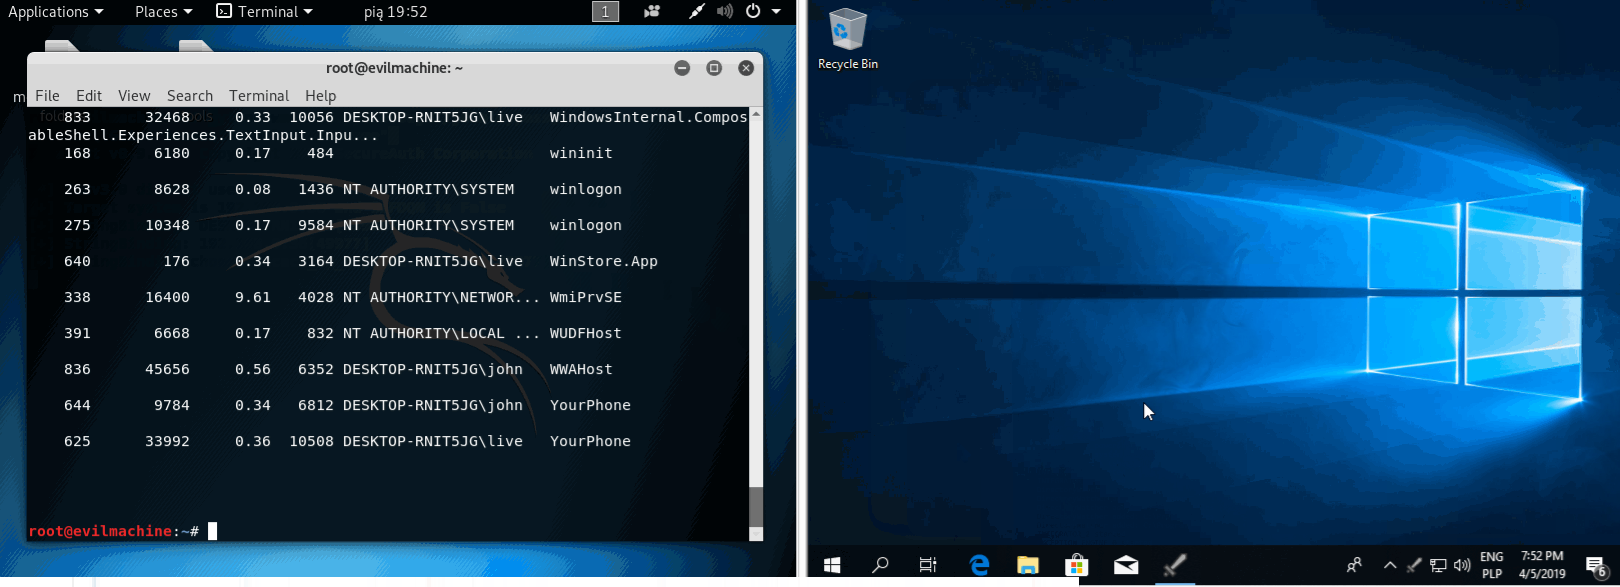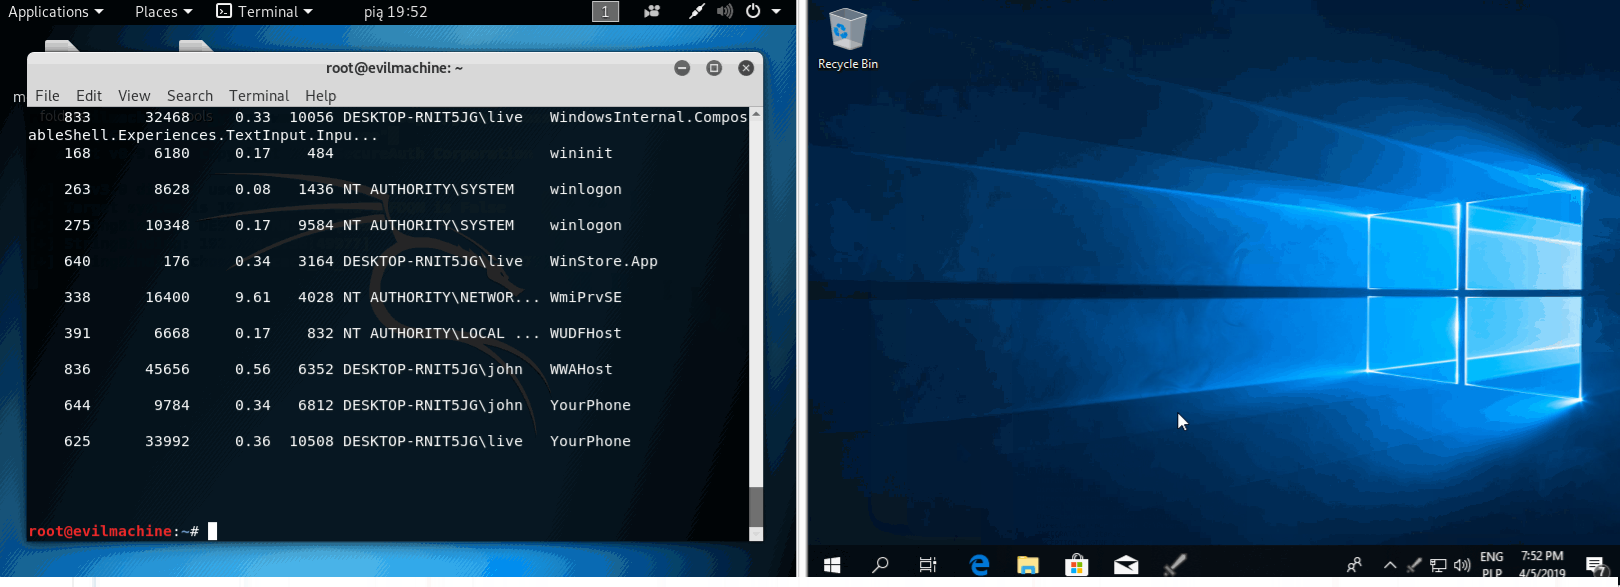 yarox24/attack_monitor
Endpunkterkennungs- & Malware-Analyse-Software
 robindavid/idasec
IDA-Plugin für Reverse Engineering und dynamische Interaktionen mit der Binsec-Plattform
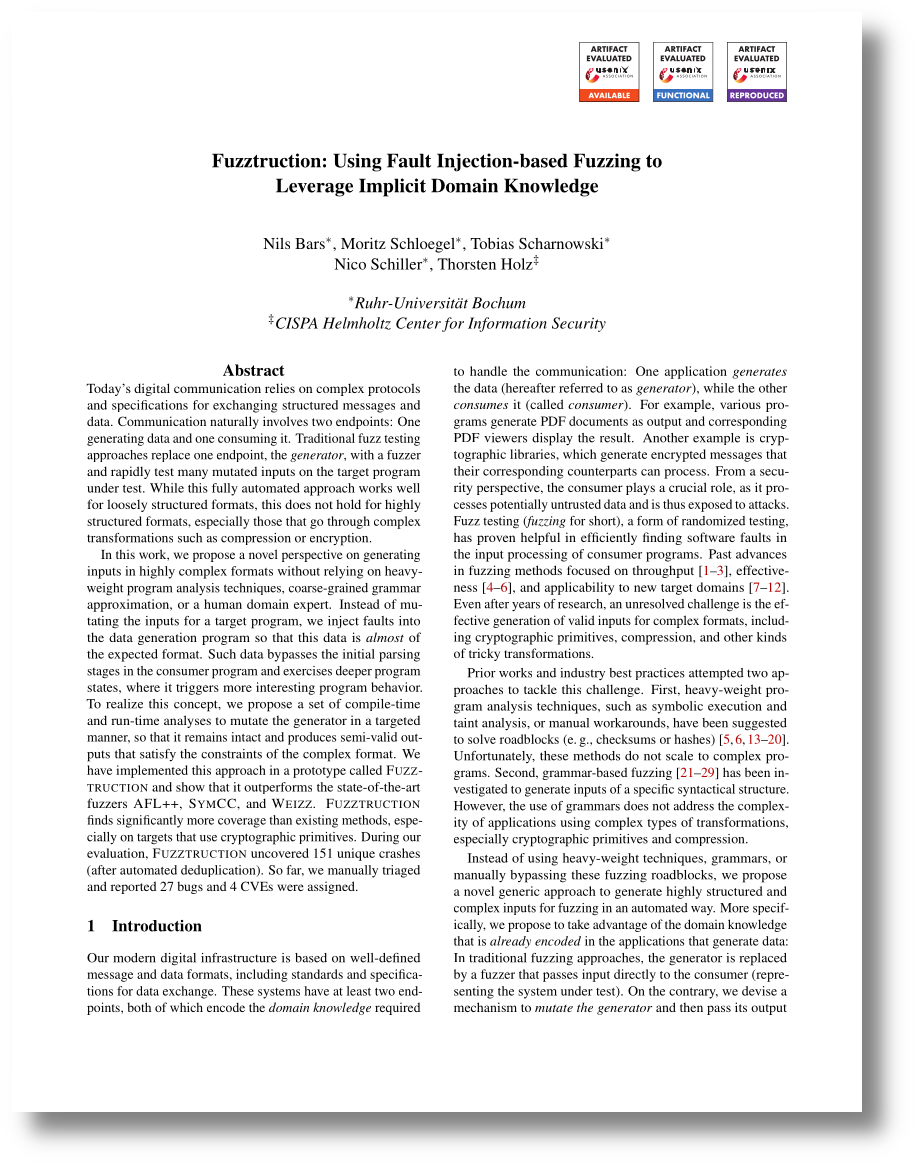 fuzztruction/fuzztruction
Auf Fehlerinjektion basierender Fuzzer, der Generatorprogramme mutiert, um nahezu gültige Eingaben für Zielsysteme zu erzeugen und so das Fuzzing…
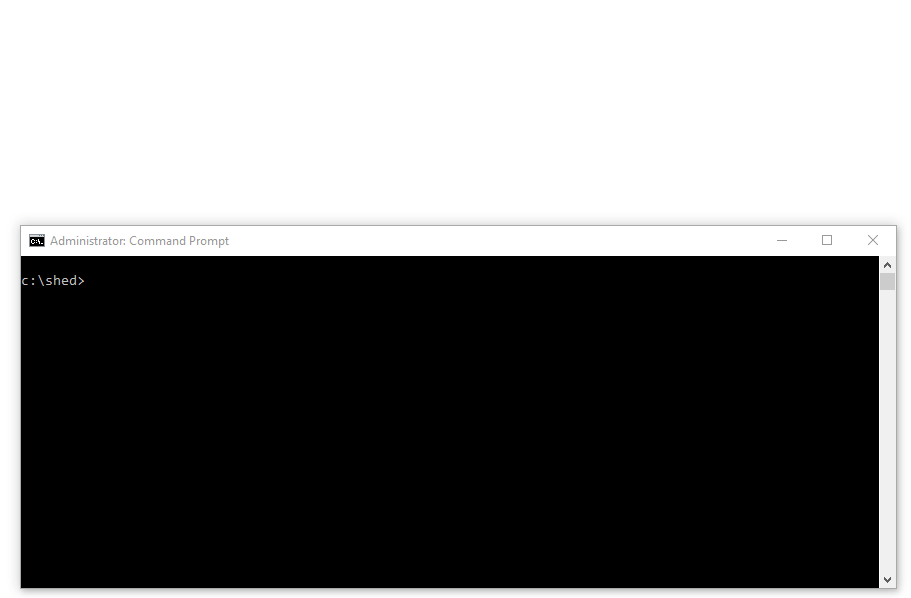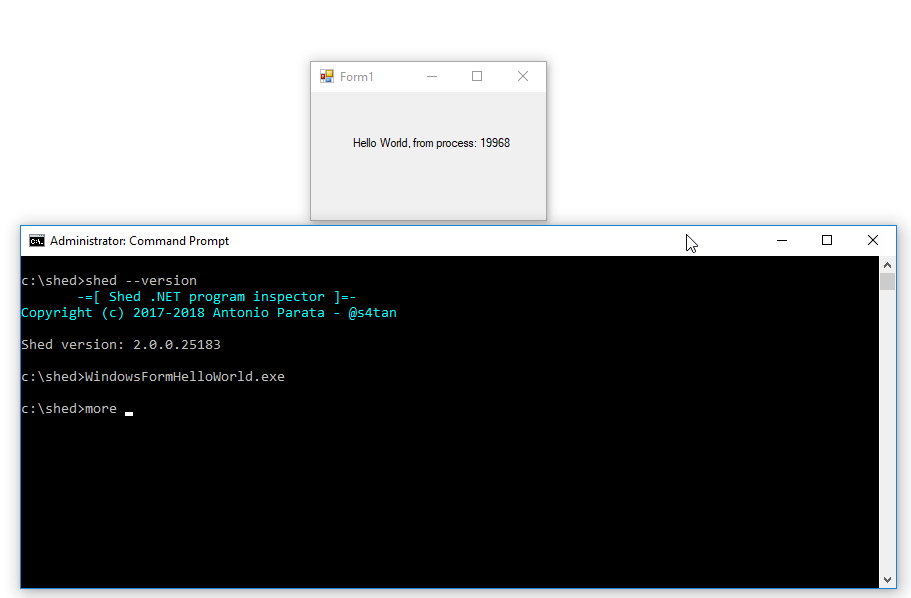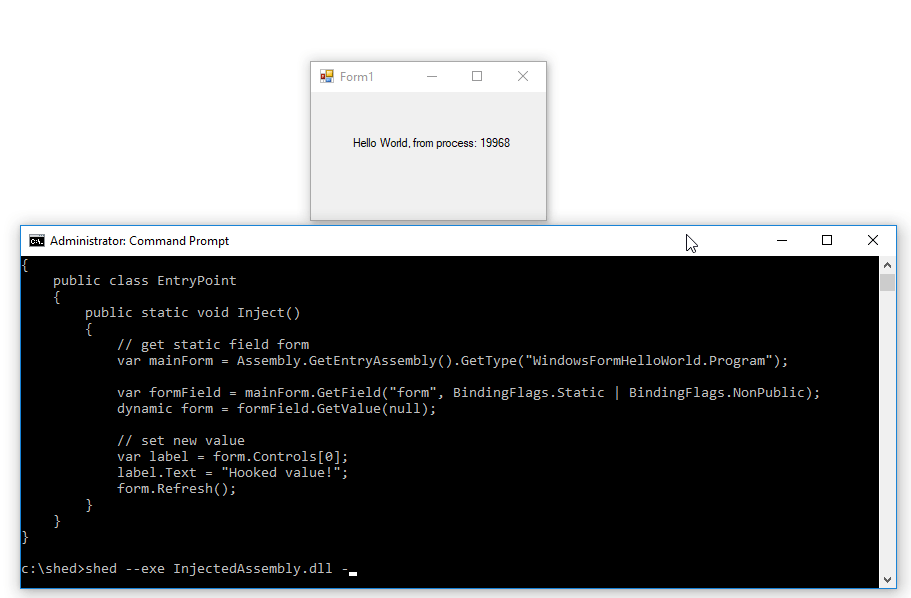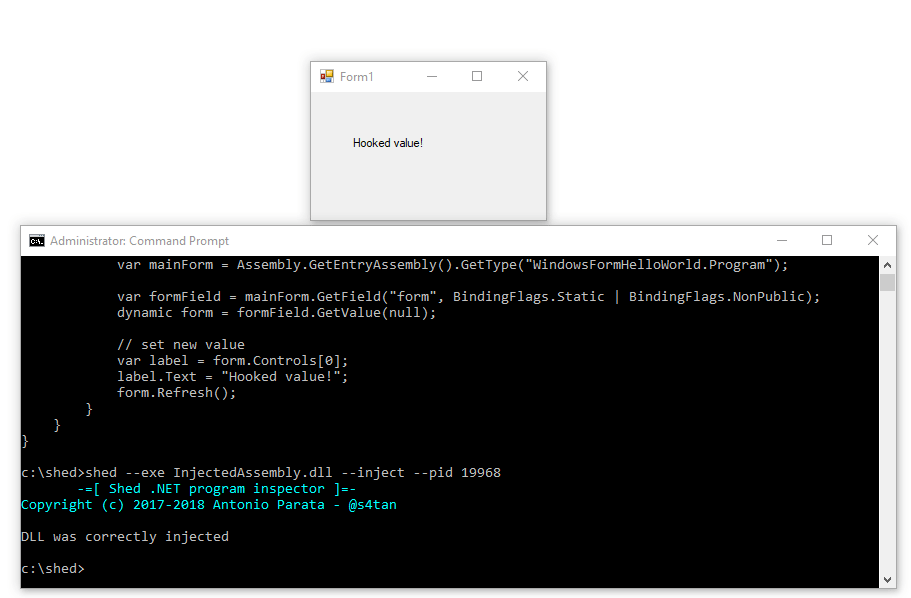 enkomio/shed
.NET Runtime-Inspektor
 schumilo/vusbf
Ein auf QEMU/KVM basierendes USB-Fuzzing-Framework, das Gerätetreiber-Fehler durch reproduzierbare VM-Ausführung, Multiprocessing und…