
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 google/grr
Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 androguard/androguard
Reverse Engineering und Pentesting für Android-Anwendungen
 frankwxu/digital-forensics-lab
Kostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte
 a-poc/blueteam-tools
Werkzeuge und Techniken für Blue Team / Incident Response
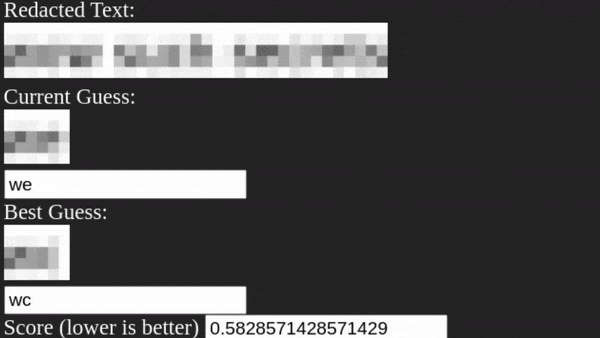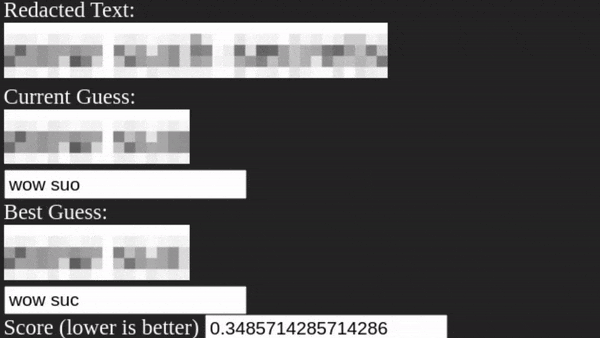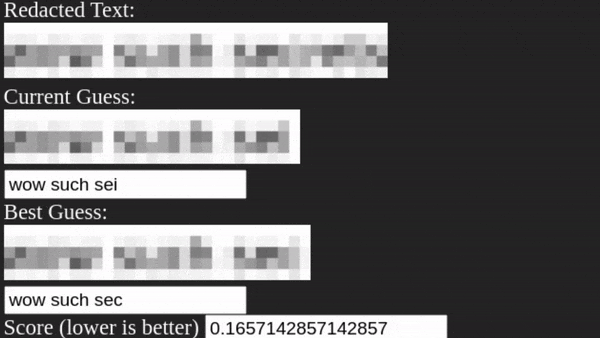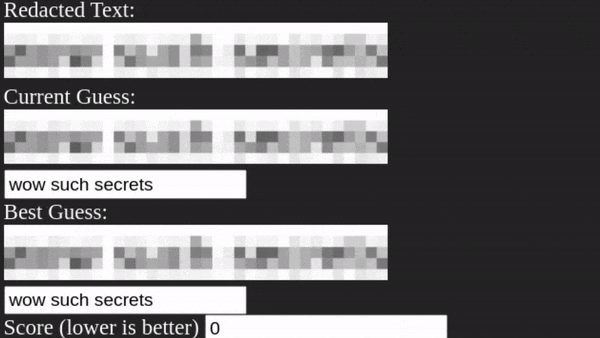 bishopfox/unredacter
Verwende niemals, niemals, niemals Pixelung als Schwärzungstechnik.
 alessandroz/lazagne
Plattformübergreifendes Tool zur Wiederherstellung von Anmeldeinformationen, das gespeicherte Passwörter aus Browsern, E-Mail-Clients, Datenbanken,…
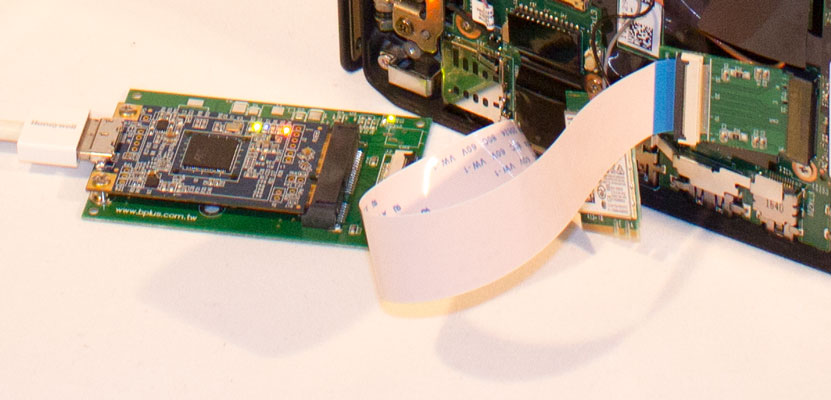 ufrisk/pcileech
Direct Memory Access (DMA) Angriffssoftware
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 intelowlproject/intelowl
Skalierbare Bedrohungsinformationsplattform, die beobachtbare Elemente und Dateien mit über 200 Analyseprogrammen anreichert, mit integrierter GUI,…
 mandiant/flare-vm
Eine Sammlung von Software-Installationsskripten für Windows-Systeme, die es Ihnen ermöglicht, eine Reverse-Engineering-Umgebung auf einer VM einfach…
 volatilityfoundation/volatility3
Erweitertes Framework zur Extraktion digitaler Artefakte aus flüchtigen Arbeitsspeicher-Proben (RAM), das eine tiefgehende forensische Analyse des…
 clong/detectionlab
Automatisieren Sie die Erstellung einer Laborumgebung mit Sicherheitstools und Best Practices für das Logging.

 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.





