

Direct Memory Access (DMA) Angriffssoftware
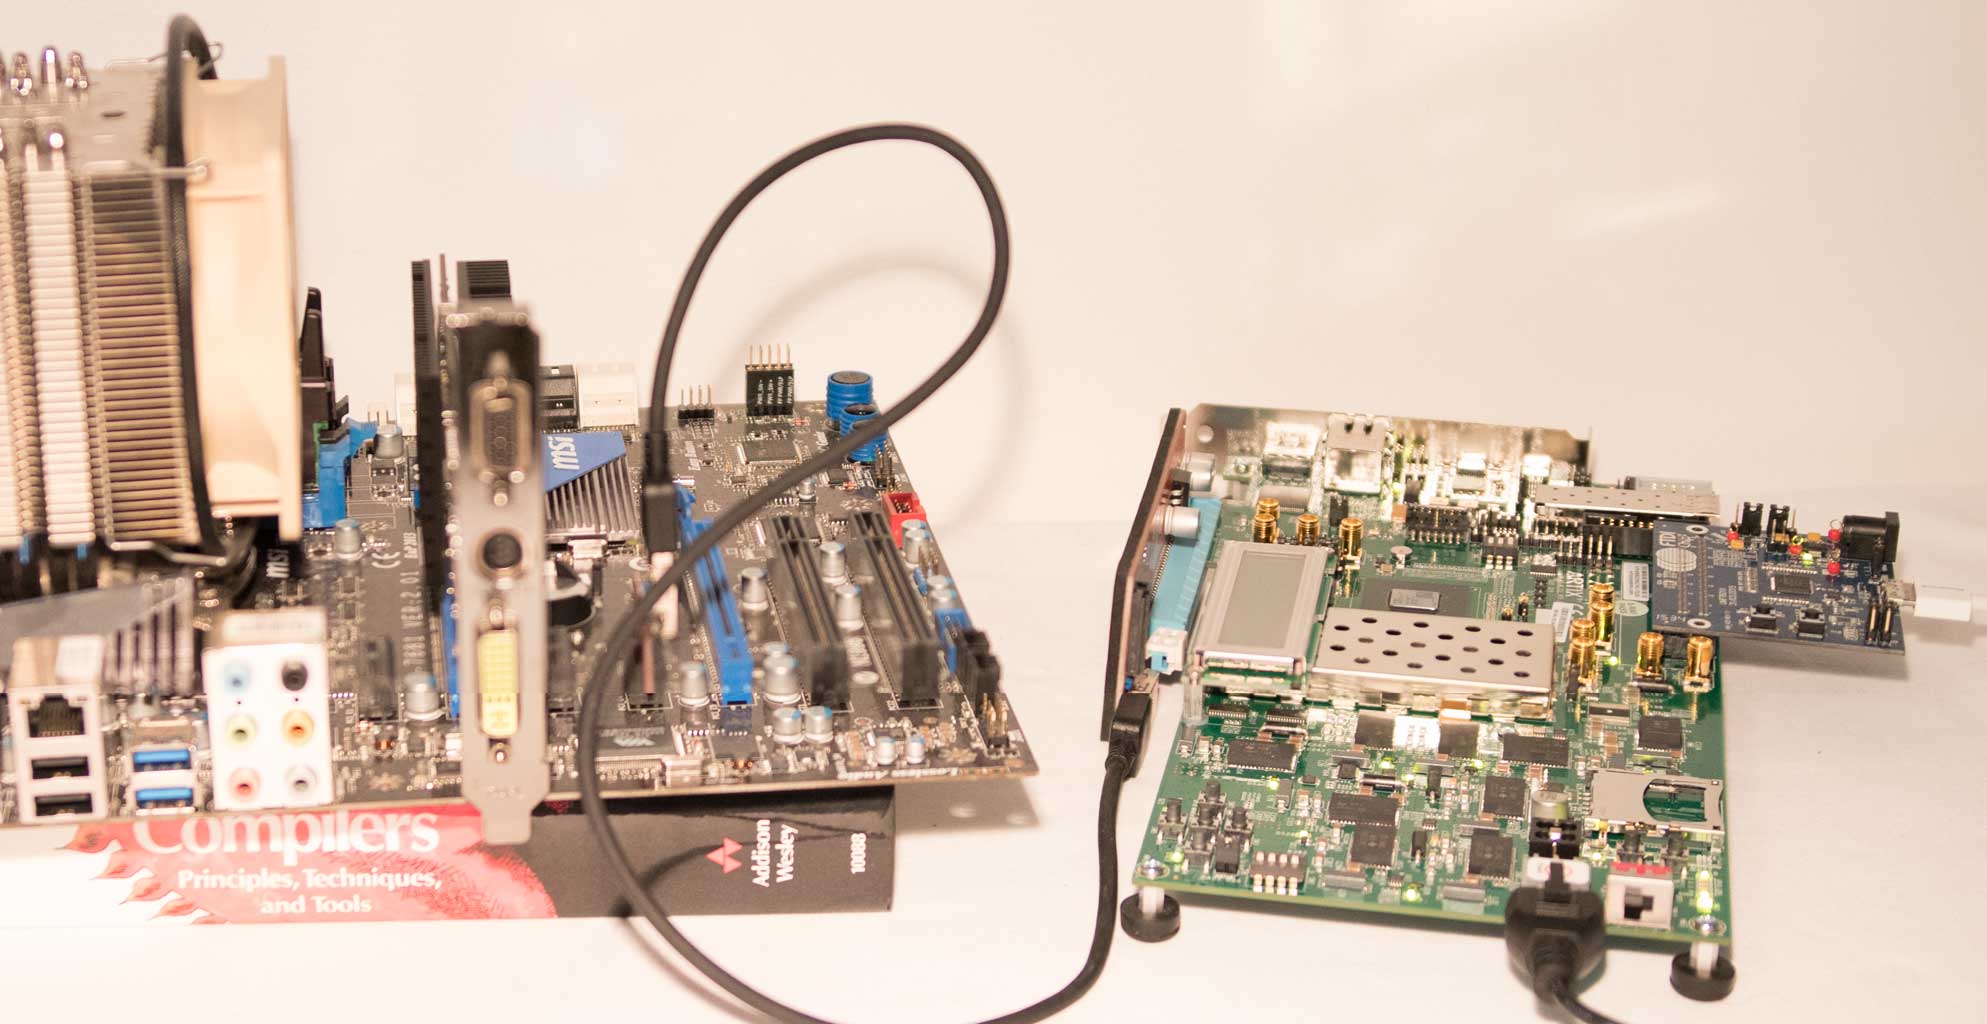
PCILeech verwendet PCIe-Hardwaregeräte, um den Speicher des Zielsystems zu lesen und zu beschreiben. Dies wird durch die Verwendung von DMA über PCIe erreicht. Auf dem Zielsystem sind keine Treiber erforderlich.
PCILeech funktioniert auch ohne Hardware zusammen mit einer breiten Palette von softwarebasierten Speichererfassungsmethoden, die von der LeechCore-Bibliothek unterstützt werden - einschließlich der Erfassung von remote Live-Speicher mit DumpIt oder WinPmem. PCILeech unterstützt auch die lokale Erfassung von Speicher und eine Reihe von Speicherabbild-Dateiformaten.
PCILeech unterstützt mehrere Speichererfassungsgeräte. Sowohl hardware- als auch softwarebasierte. USB3380-basierte Hardware kann nativ nur 4GB Speicher lesen, ist aber in der Lage, den gesamten Speicher zu lesen, wenn zuerst ein Kernelmodul (KMD) in den Kernel des Zielsystems eingefügt wird. FPGA-basierte Hardware und softwarebasierte Methoden sind in der Lage, den gesamten Speicher zu lesen.
PCILeech ist in der Lage, eine breite Palette von Kernel-Implantaten in die Zielkernel einzufügen - was einen einfachen Zugriff auf Live-RAM und das Dateisystem über ein "gemountetes Laufwerk" ermöglicht. Es ist auch möglich, die Anforderung eines Anmeldepassworts zu entfernen, unsignierte Treiber zu laden, Code auszuführen und System-Shells zu starten. PCIleech läuft auf Windows und Linux. Unterstützte Zielsysteme sind derzeit die x64-Versionen von: UEFI, Linux, FreeBSD und Windows. Dies erfordert Schreibzugriff auf den Speicher (USB3380-Hardware, FPGA-Hardware, LiveCloudKd oder CVE-2018-1038 "Total Meltdown").
Um loszulegen, klonen Sie die Quellen im Repository oder laden Sie die neuesten Binärdateien, Module und Konfigurationsdateien herunter.
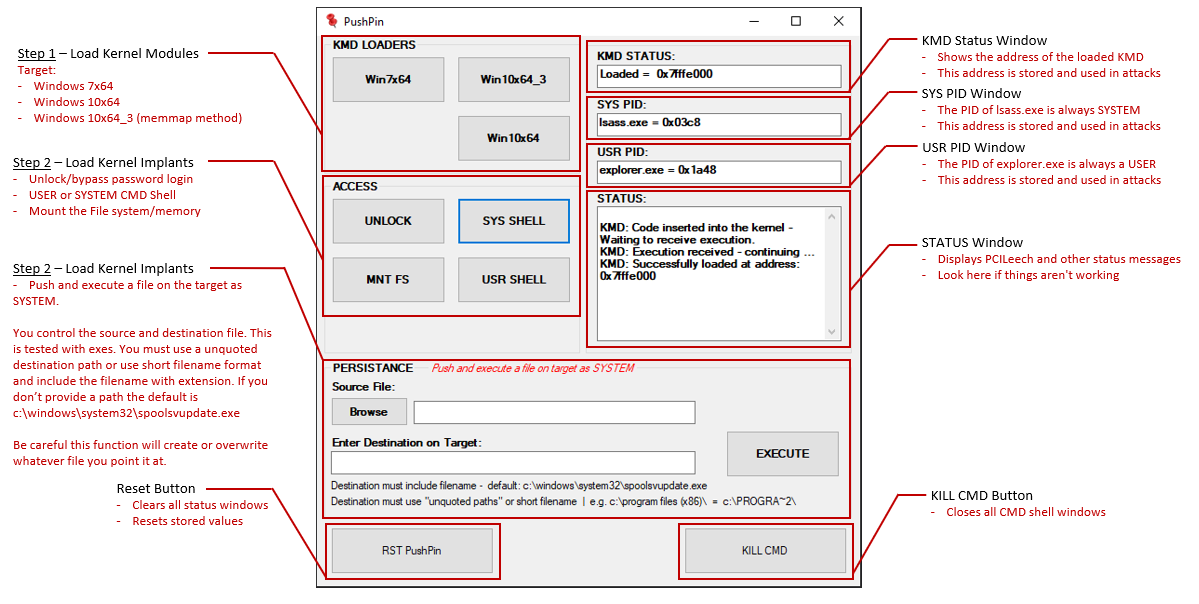
Das PushPin GUI-Frontend für PCILeech macht gängige RedTeam-Aufgaben super einfach. Beachten Sie, dass PushPin nicht Teil der offiziellen PCILeech-Distribution ist.
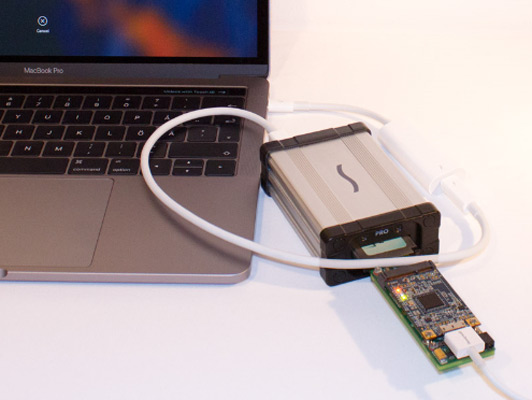
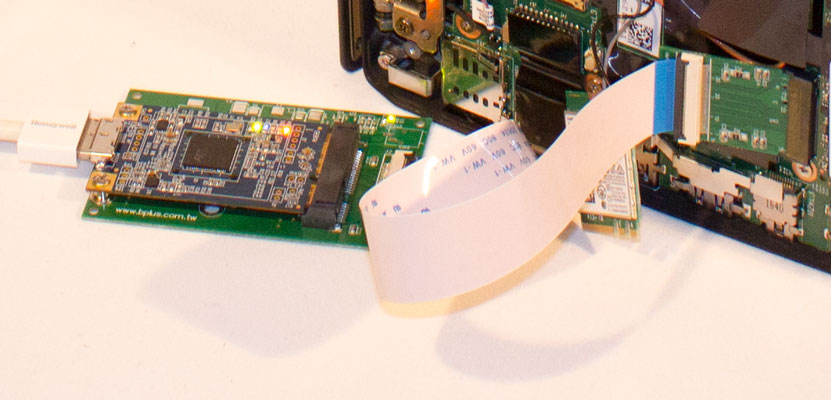
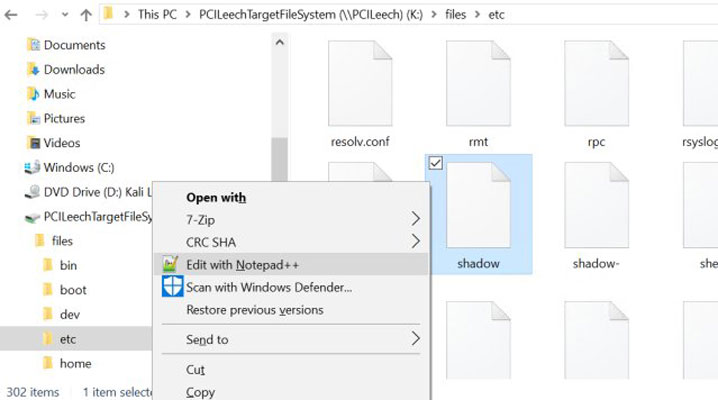
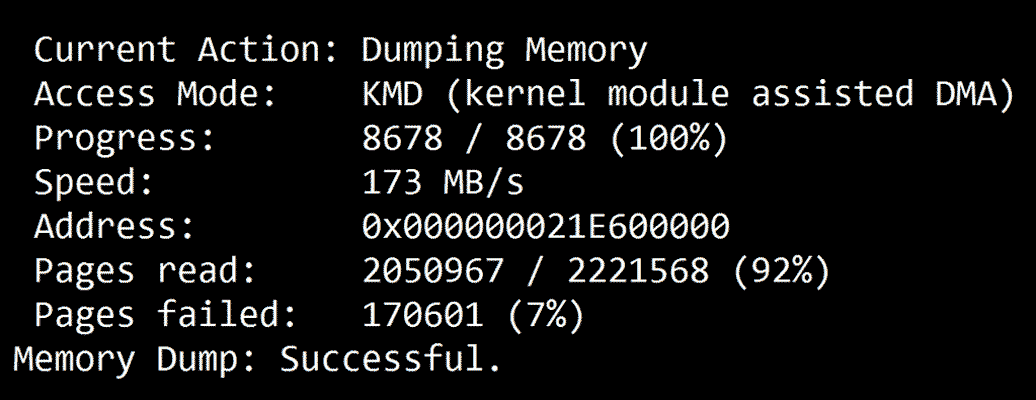
*) macOS High Sierra und höher werden nicht unterstützt.
PCILeech unterstützt sowohl hardwarebasierte als auch softwarebasierte Methoden zur Speichererfassung. Die gesamte Speichererfassung wird von der LeechCore-Bibliothek abgewickelt.
Bitte finden Sie eine Zusammenfassung der unterstützten hardwarebasierten Methoden zur Speichererfassung unten aufgeführt. Alle hardwarebasierten Methoden zur Speichererfassung werden sowohl unter Windows als auch unter Linux unterstützt. Die FPGA-basierten Methoden weisen jedoch unter Linux einen leichten Leistungsverlust auf und erreichen maximal ca. 90MB/s im Vergleich zu 150MB/s unter Windows.
| Gerät | Typ | Schnittstelle | Geschwindigkeit | 64-Bit-Speicherzugriff | PCIe TLP-Zugriff | Projekt Sponsor |
|---|---|---|---|---|---|---|
| ZDMA | FPGA | Thunderbolt3 | 1000MB/s | Ja | Ja | 💖 |
| GBOX | FPGA | OCuLink | 400MB/s | Ja | Ja | 💖 |
| LeetDMA | FPGA | USB-C | 190MB/s | Ja | Ja | 💖 |
| CaptainDMA M2 | FPGA | USB-C | 190MB/s | Ja | Ja | 💖 |
| CaptainDMA M2 100T | FPGA | USB-C | 220MB/s | Ja | Ja | 💖 |
| CaptainDMA 4.1th | FPGA | USB-C | 190MB/s | Ja | Ja | 💖 |
| CaptainDMA 75T | FPGA | USB-C | 200MB/s | Ja | Ja | 💖 |
| CaptainDMA 100T | FPGA | USB-C | 220MB/s | Ja | Ja | 💖 |
| AC701/FT601 | FPGA | USB3 | 190MB/s | Ja | Ja | |
| USB3380-EVB | USB3380 | USB3 | 150MB/s | Nein | Nein | |
| DMA gepatchtes HP iLO | BMC | TCP | 1MB/s | Ja | Nein |

