
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Digitale Forensik | Kitploit
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen
Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 4 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 1 Tag
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 12 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 1 Tag
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 28 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 8h 56m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 5 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
15.0kvor 1 Tag
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 28 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1264 Ergebnisse
Inhalt in der angeforderten Sprache nicht verfügbar. Englische Version wird angezeigt.
sherlock preview

sherlock

GitHubsherlock-project/sherlock

Soziale Medien-Konten anhand von Benutzernamen über soziale Netzwerke hinweg aufspüren
osintphishing-toolsreconnaissance+11
89.1kvor 3 Tagen
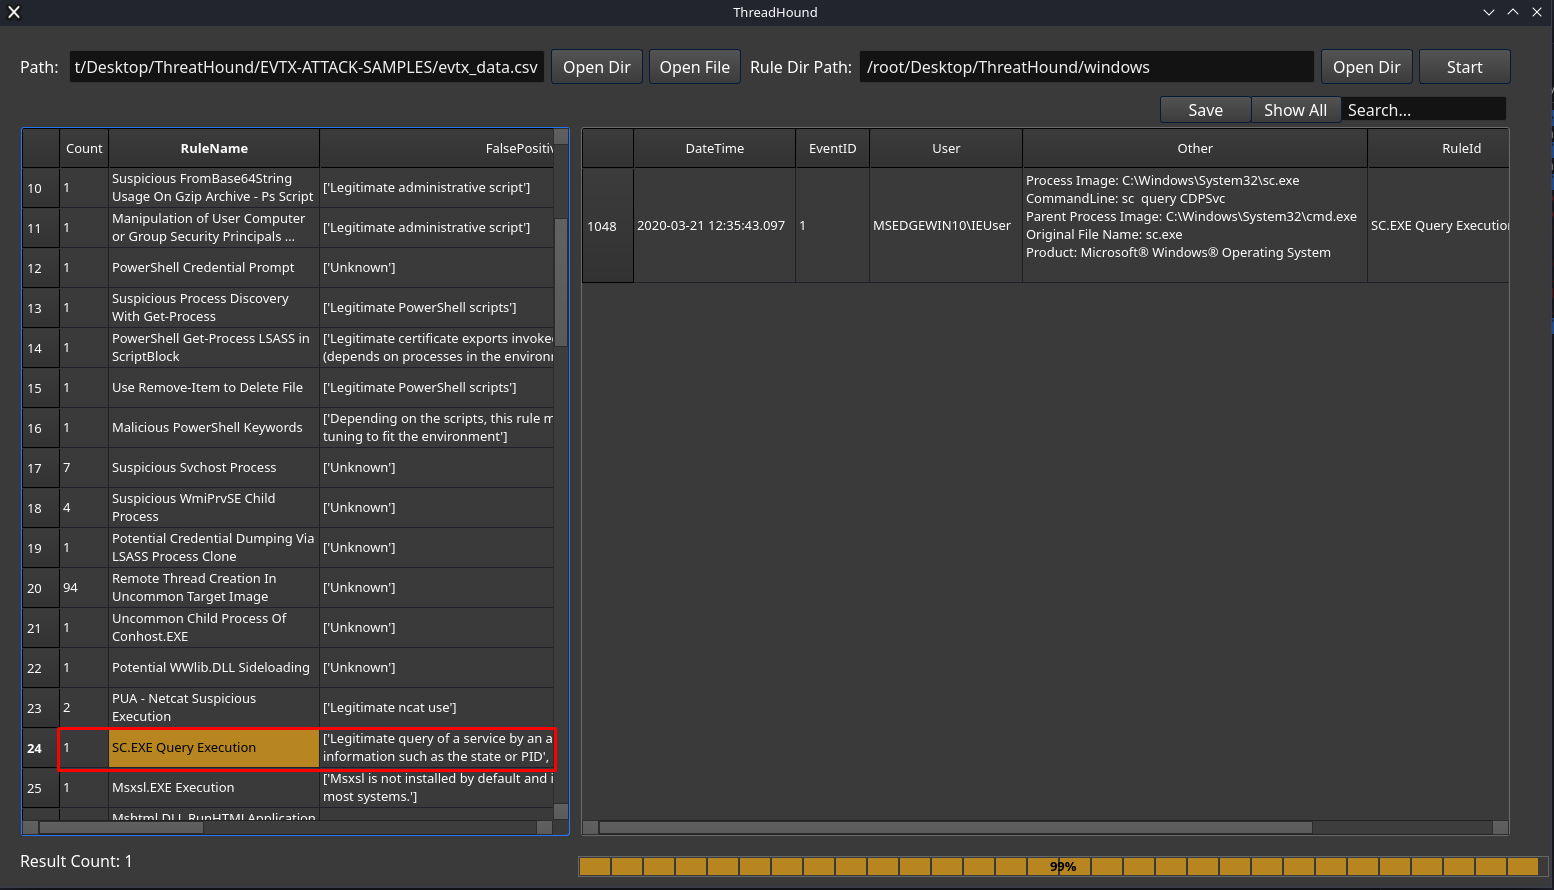
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Automatisiertes Bedrohungsjagd- und Incident-Response-Tool für Windows-Ereignisprotokolle mit Sigma-Regelintegration, Echtzeiterkennung und…
digital-forensicsthreat-intelligenceincident-response+1
160vor 2 Jahren
CyberCodex preview

CyberCodex

GitHubprox0959/cybercodex

Autonome 22-Quellen-Nullkosten-OSINT-, Datenleck-/Leak-, Infostealer- & Threat-Intelligence-CLI-Engine + unvoreingenommene Cyberkrieg-Enzyklopädie…
ioc-managementosintthreat-feeds-aggregators+9
vor 2 Tagen
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…

general-purpose-utilitiesosintforensics+6
4.5kvor 1 Tag
maltrail preview

maltrail

GitHubstamparm/maltrail

Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen…

defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kvor 1h 49m
zeek preview

zeek

GitHubzeek/zeek

Zeek ist ein leistungsstarkes Netzwerkanalyse-Framework, das sich stark von den typischen IDS unterscheidet, die Sie vielleicht kennen.

defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8kvor 4 Tagen
suricata preview

suricata

GitHuboisf/suricata

Open-Source-Netzwerk-IDS/IPS/NSM-Engine für Echtzeit-Datenverkehrsinspektion, Eindringungserkennung und -verhinderung, Protokollanalyse und…

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5kvor 6 Tagen
ipsw preview

ipsw

GitHubblacktop/ipsw

Schweizer Taschenmesser für iOS/macOS-Forschung
encryption-decryption-toolsios-securityexploitation+9
3.8kvor 10h 55m
pftriage preview

pftriage

GitHubidiom/pftriage

Python-Tool und Bibliothek zur Unterstützung der Analyse von Dateien während der Malware-Triage und -Analyse.

static-analysisdynamic-analysis-sandboxinghash-analysis+4
79vor 6 Jahren
mvt preview

mvt

GitHubmvt-project/mvt

Forensisches Erfassungs- und Analysetoolkit für Android- und iOS-Geräte zur Identifizierung potenzieller Kompromittierung durch bekannte Spyware…
android-securitydisk-forensicsioc-management+7
15.0kvor 1 Tag
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell ist ein Framework für die forensische Netzwerkanalyse.

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kvor 2 Jahren
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…

defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9kvor 18 Tagen
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) hilft schnell forensische Beweise von Android-Geräten zu sammeln, um potenzielle Spuren von Kompromittierung zu…

android-securityforensicsmobile-forensics+4
230vor 28 Tagen
h4cker preview

h4cker

GitHubthe-art-of-hacking/h4cker

Kuratierte Sammlung von Cybersicherheits-Ressourcen, Laboren und Schulungsmaterialien zu den Themen Ethical Hacking, Penetrationstests,…
threat-feeds-aggregatorsreverse-engineeringdigital-forensics+8
28.9kvor 15h 11m
SOCMIntelligence preview

SOCMIntelligence

GitHubemrekybs/socmintelligence

Ein modulares OSINT- & SOCMINT-Framework für Social-Media-Intelligence, Ermittlungen und die Analyse öffentlicher Daten.

osintreconnaissanceidentity-management+8
vor 3 Tagen
Mobile-Security-Framework-MobSF preview

Mobile-Security-Framework-MobSF

GitHubmobsf/mobile-security-framework-mobsf

Automatisiertes Framework für Sicherheitstests mobiler Anwendungen für Android, iOS und Windows. Führt statische und dynamische Analyse,…

android-securitystatic-analysisdynamic-analysis-sandboxing+8
21.6kvor 3 Tagen
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…

disk-forensicsioc-managementmemory-forensics+6
807vor 4 Monaten
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Echtzeit-Windows-Systemmonitor mit erweiterter Prozess-, Netzwerk- und Datenträgeranalyse, Stacktrace-Debugging, Malware-Erkennung und…


general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6kvor 4h 33m
Zurück12…71Weiter





