
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 the-tcpdump-group/tcpdump
der TCPdump-Netzwerk-Dissector
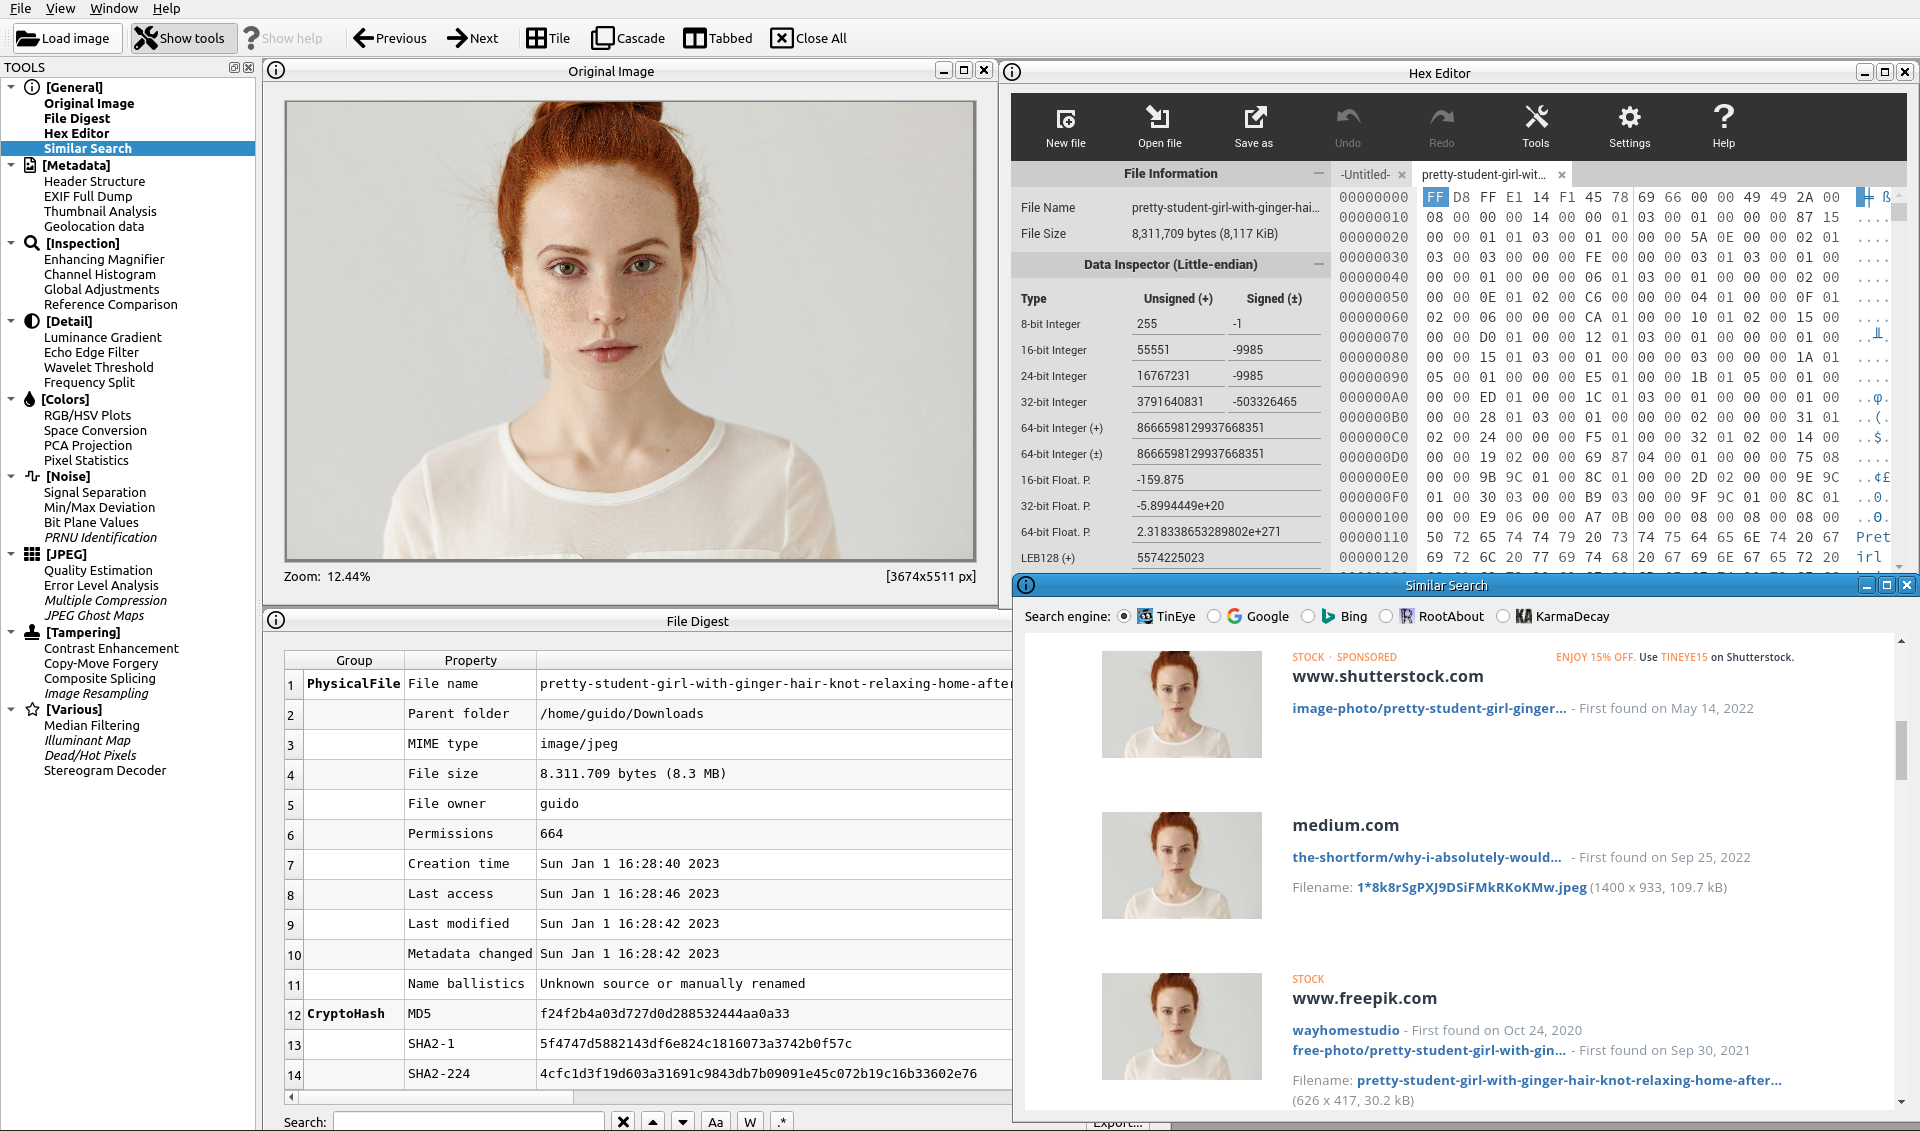 guidobartoli/sherloq
Ein Open-Source-Toolset für die digitale Bildforensik
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 seladb/pcapplusplus
Plattformübergreifende C++-Bibliothek für leistungsstarke Netzwerkpaket-Erfassung, -Parsen, -Erstellung und -Analyse. Unterstützt libpcap, DPDK,…
 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 hephaest0s/usbkill
« usbkill » ist ein Anti-Forensik-Kill-Schalter, der auf eine Änderung an deinen USB-Ports wartet und dann deinen Computer sofort herunterfährt.
 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 cyb3rmx/qu1cksc0pe
All-in-One Malware-Analyse-Tool.
 alonemonkey/frida-ios-dump
Extrahiert entschlüsselte IPA-Dateien von jailbroken iOS-Geräten mit Frida für Reverse Engineering, Sicherheitsanalyse und Mobile-App-Pentesting.
 stephenfewer/reflectivedllinjection
Reflektive DLL-Injektion ist eine Bibliotheks-Injektionstechnik, bei der das Konzept der reflektiven Programmierung genutzt wird, um das Laden einer…
 zer0yu/awesome-cobaltstrike
Liste großartiger CobaltStrike-Ressourcen
 gcla/termshark
Ein Terminal-UI für tshark, inspiriert von Wireshark.
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
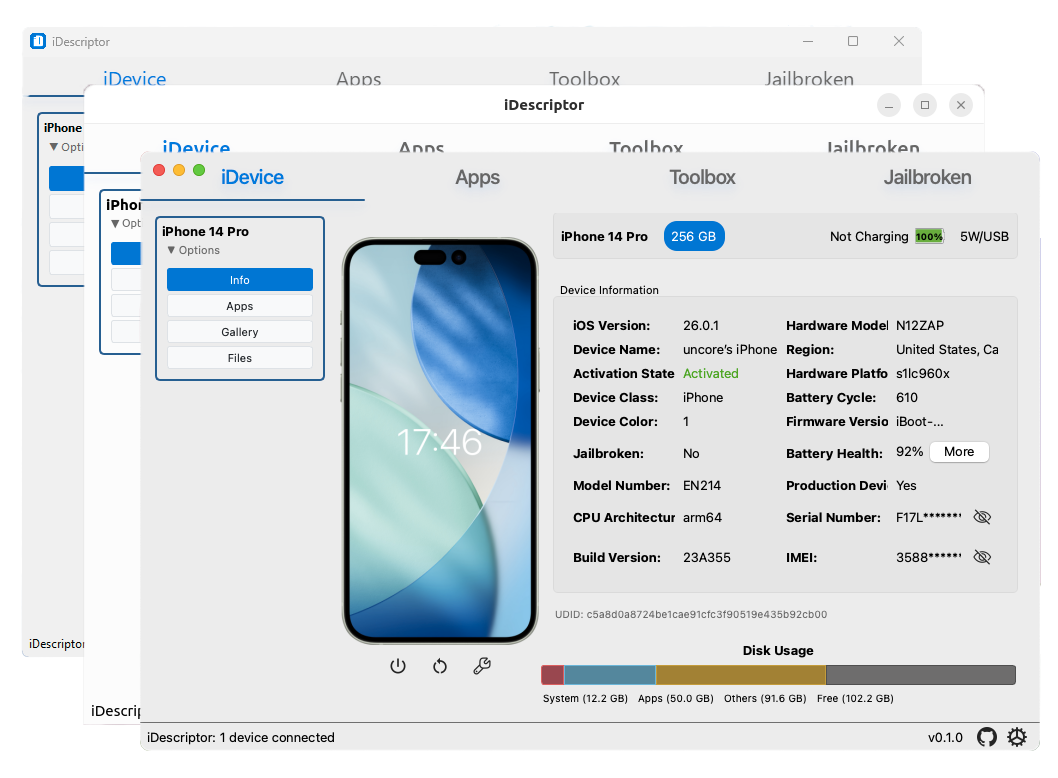 idescriptor/idescriptor
Datenschutzorientiertes, quelloffenes und kostenloses Verwaltungstool für iDevices, geschrieben in Rust und Qt







