
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 owasp/pytm
Ein pythonisches Framework für die Bedrohungsmodellierung
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Schwachstellenmanagement mit ArcherySec.
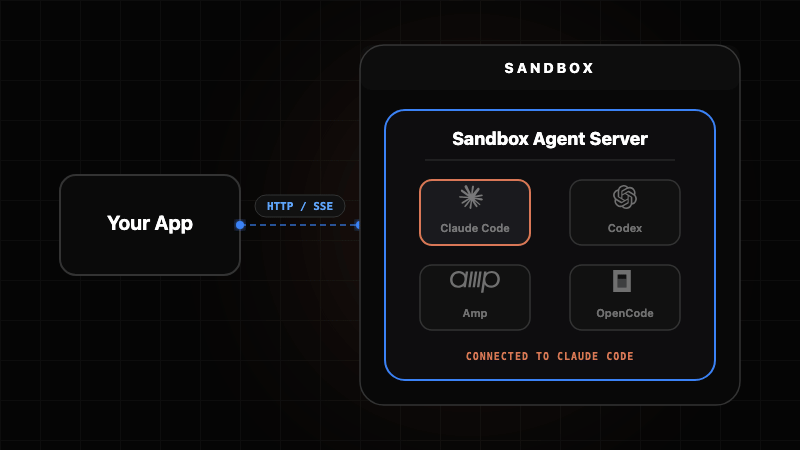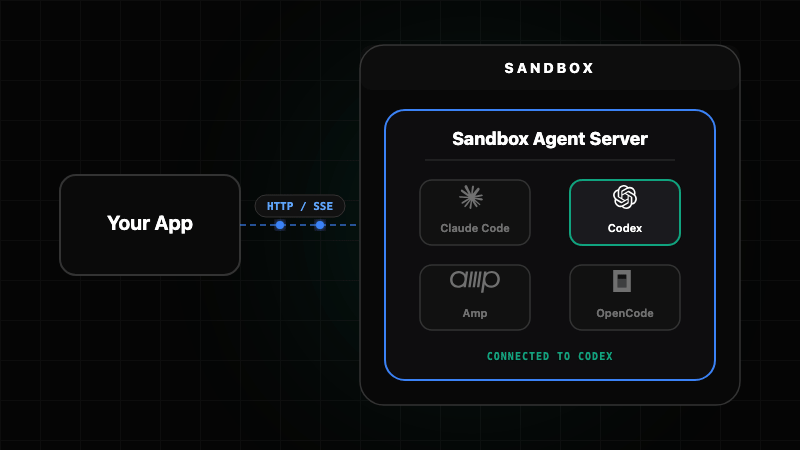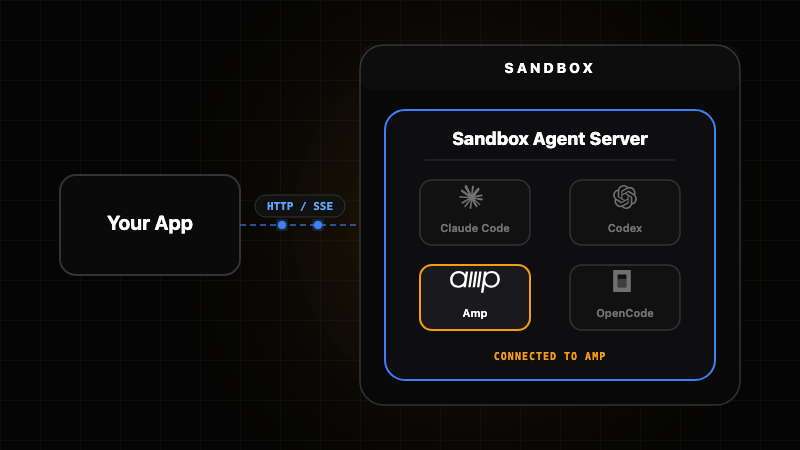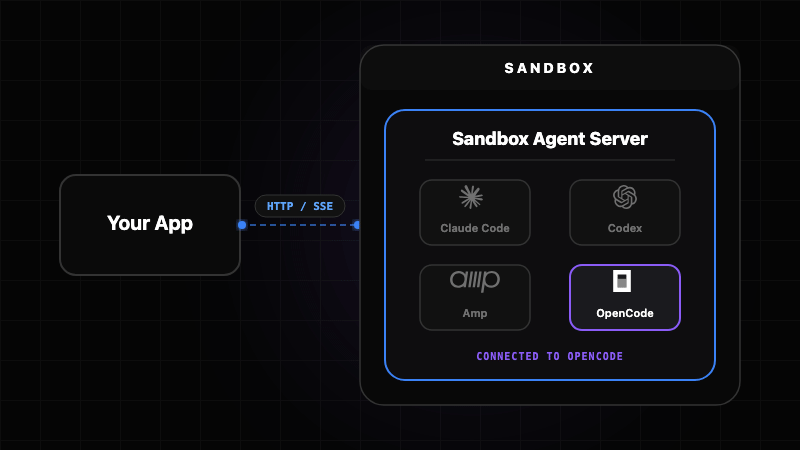 rivet-dev/sandbox-agent
Ein dauerhafter Prozess pro Agent, mit einem Gedächtnis, das Neustarts übersteht
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 controlplaneio/kubesec
Sicherheitsrisikoanalyse für Kubernetes-Ressourcen
 tellerops/teller
Cloud-native Geheimnisverwaltung für Entwickler – verlassen Sie für Geheimnisse nie Ihre Kommandozeile.
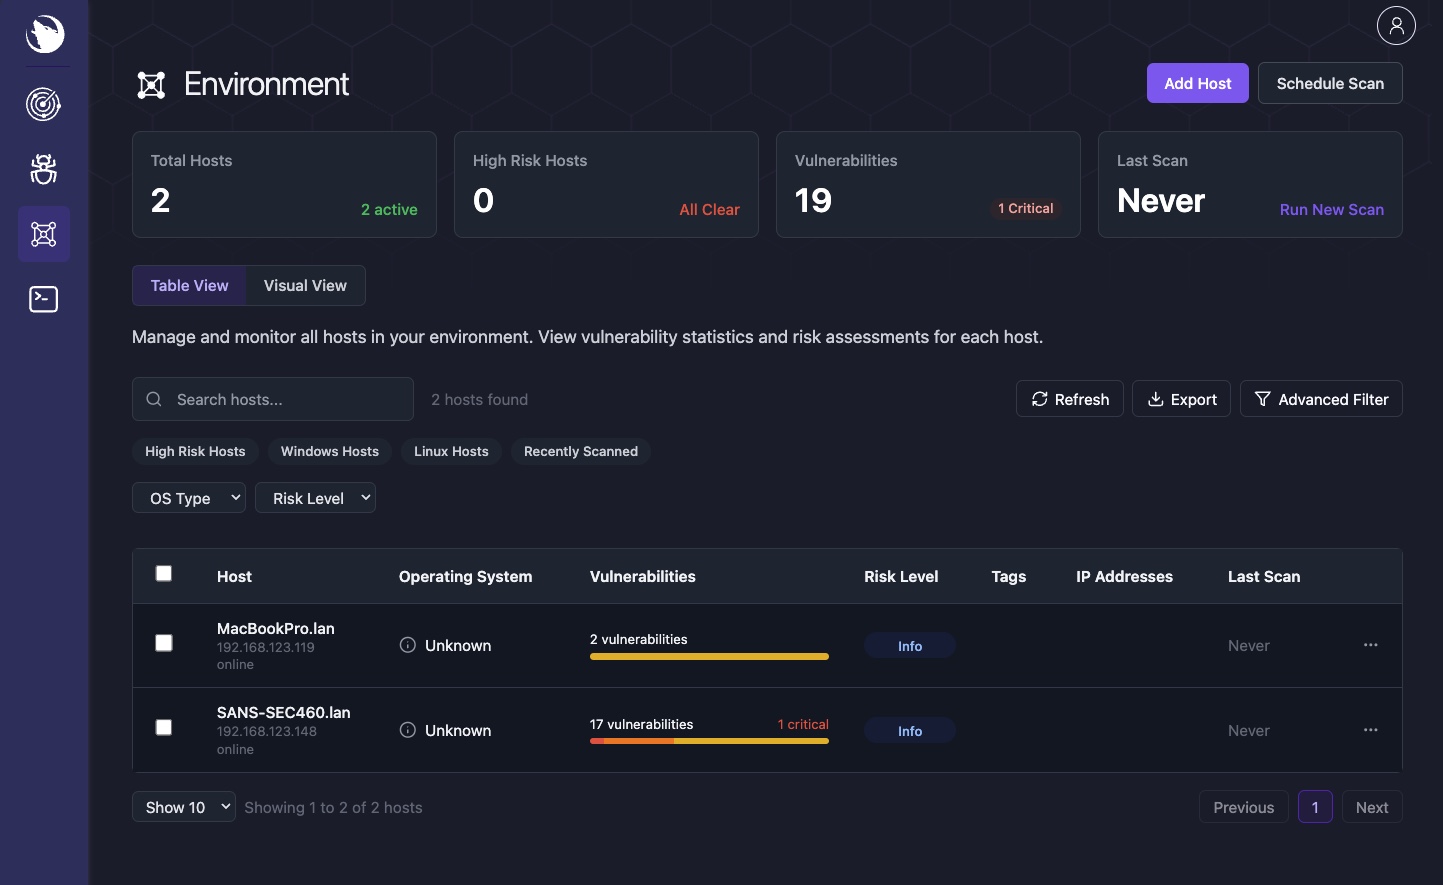 siriusscan/sirius
Open-Source-Schwachstellenscanner mit automatischer Netzwerkerkennung, CVE-basierter Erkennung, CVSS-Bewertung, Risiko-Dashboards, Remote-Agenten…
 securecodebox/securecodebox
Kubernetes-native Sicherheitsscanner-Orchestrator, der die kontinuierliche Schwachstellenerkennung automatisiert, indem er mehrere…
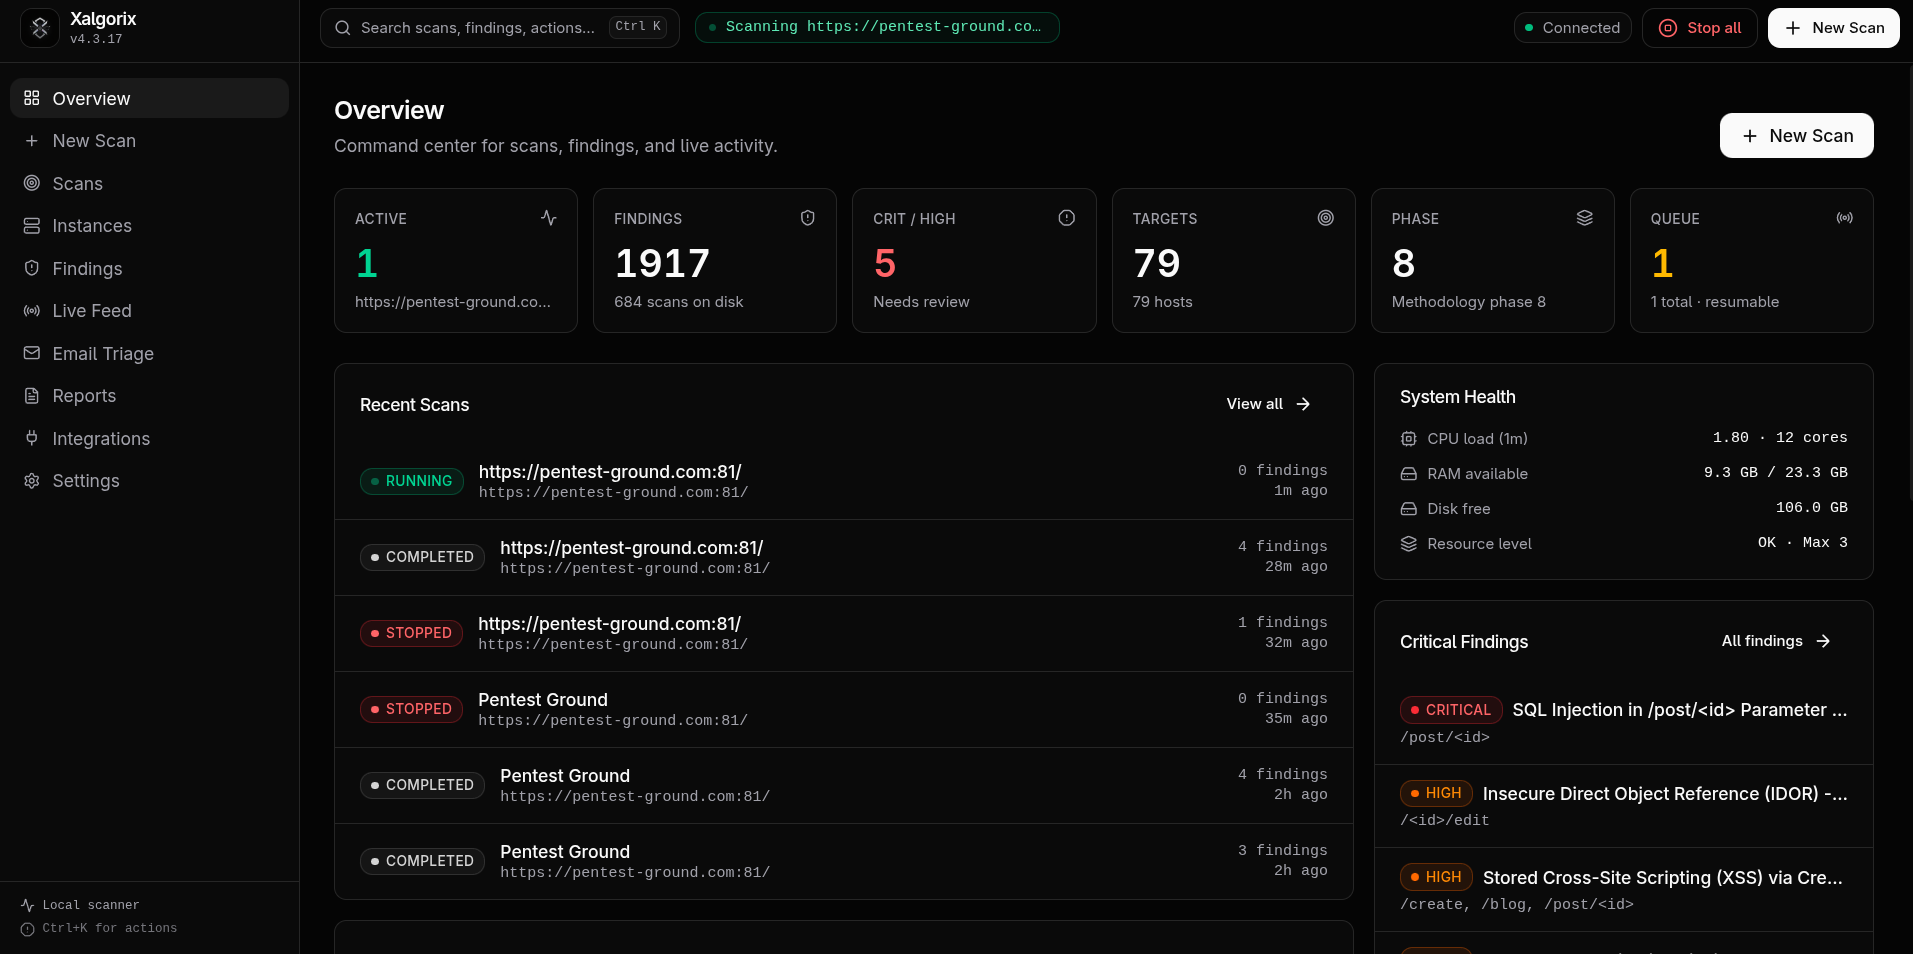 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 safedep/vet
Schutz vor bösartigen Open-Source-Paketen 🤖
 vicanso/pingap
Ein Reverse-Proxy wie nginx, basierend auf Pingora, einfach und effizient.
 ascit31/dark-moon
Autonome KI-Pentesting-Engine für kontinuierliche offensive Sicherheit über Web, Cloud, AD und Kubernetes. Agentisches Denken + echte…
 mongodb/kingfisher
Erkennt Geheimnisse + Live-Validierung. Kartiert den Auswirkungsradius. Schnelles Widerrufen. Nutze die CLI oder bette sie in Rust und Python ein.
 dev-sec/linux-baseline
InSpec-basiertes Compliance-Profil zur Überprüfung der Linux-Systemhärtung gemäß Sicherheitsbaselines, um eine konsistente Konfiguration in der…
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 nozaq/terraform-aws-secure-baseline
Terraform-Modul zur Einrichtung Ihres AWS-Kontos mit der sicheren Basislinien-Konfiguration basierend auf CIS Amazon Web Services Foundations und AWS…
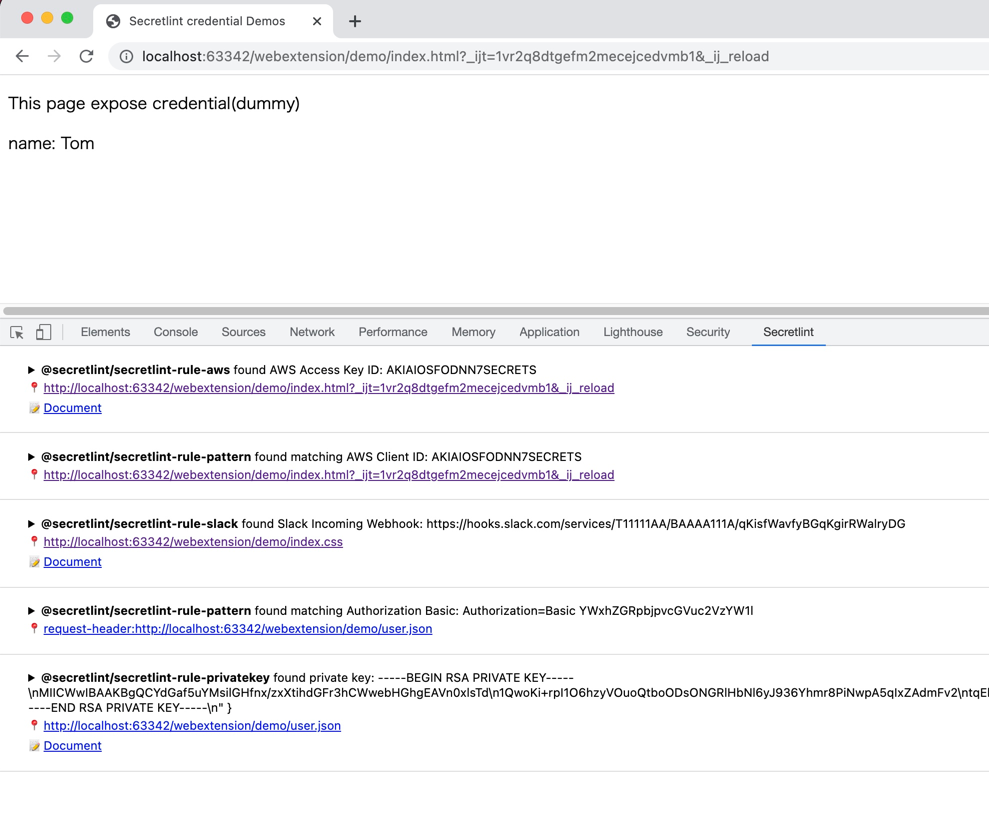 secretlint/secretlint
Erweiterbares Linting-Tool, um das Committen von Zugangsdaten zu verhindern.








