
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
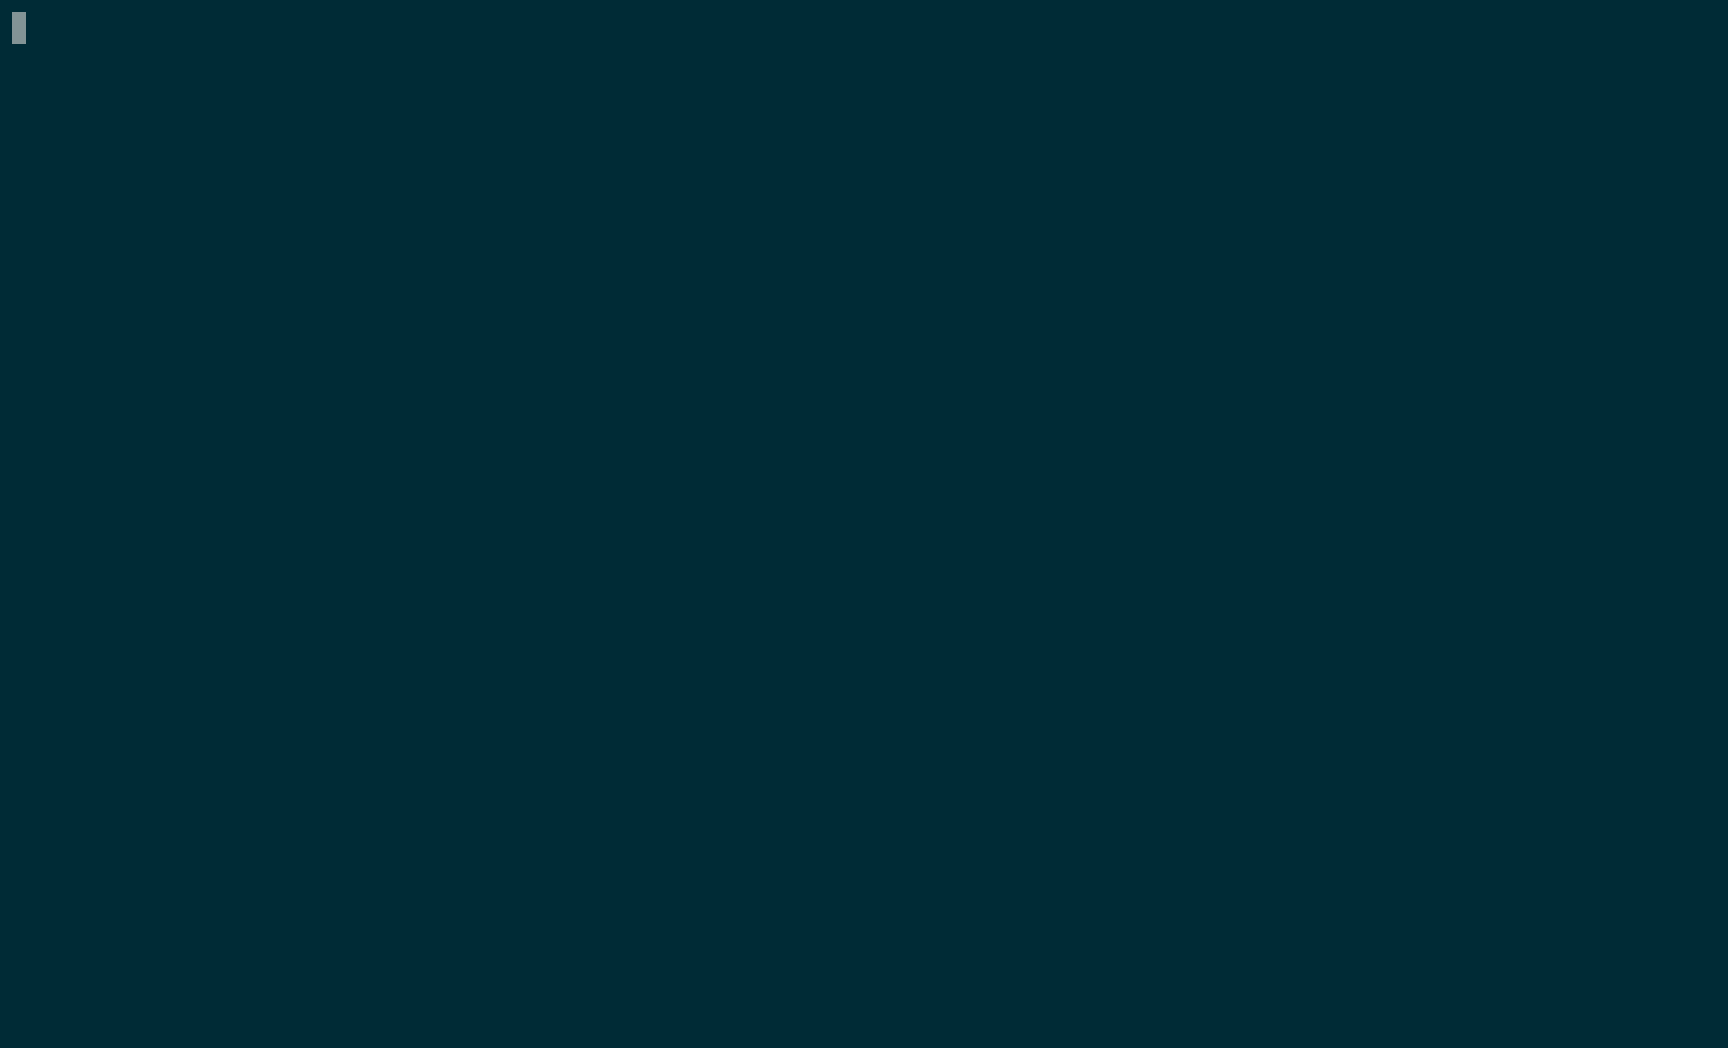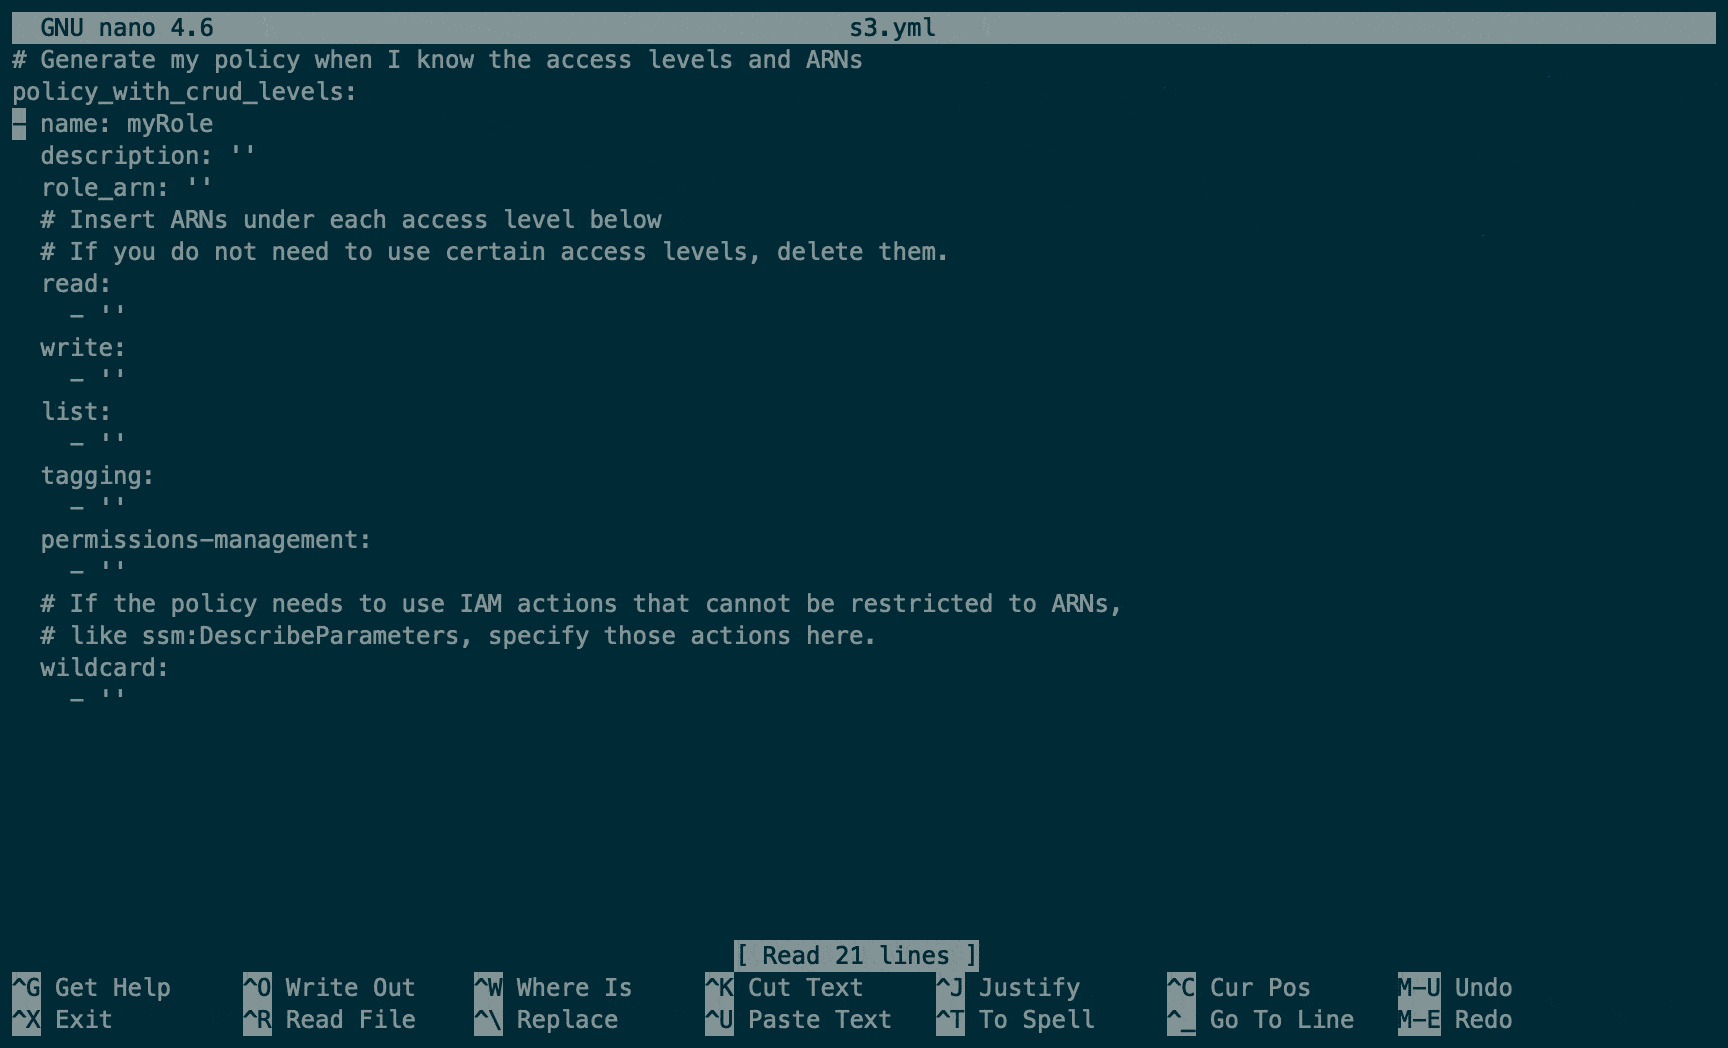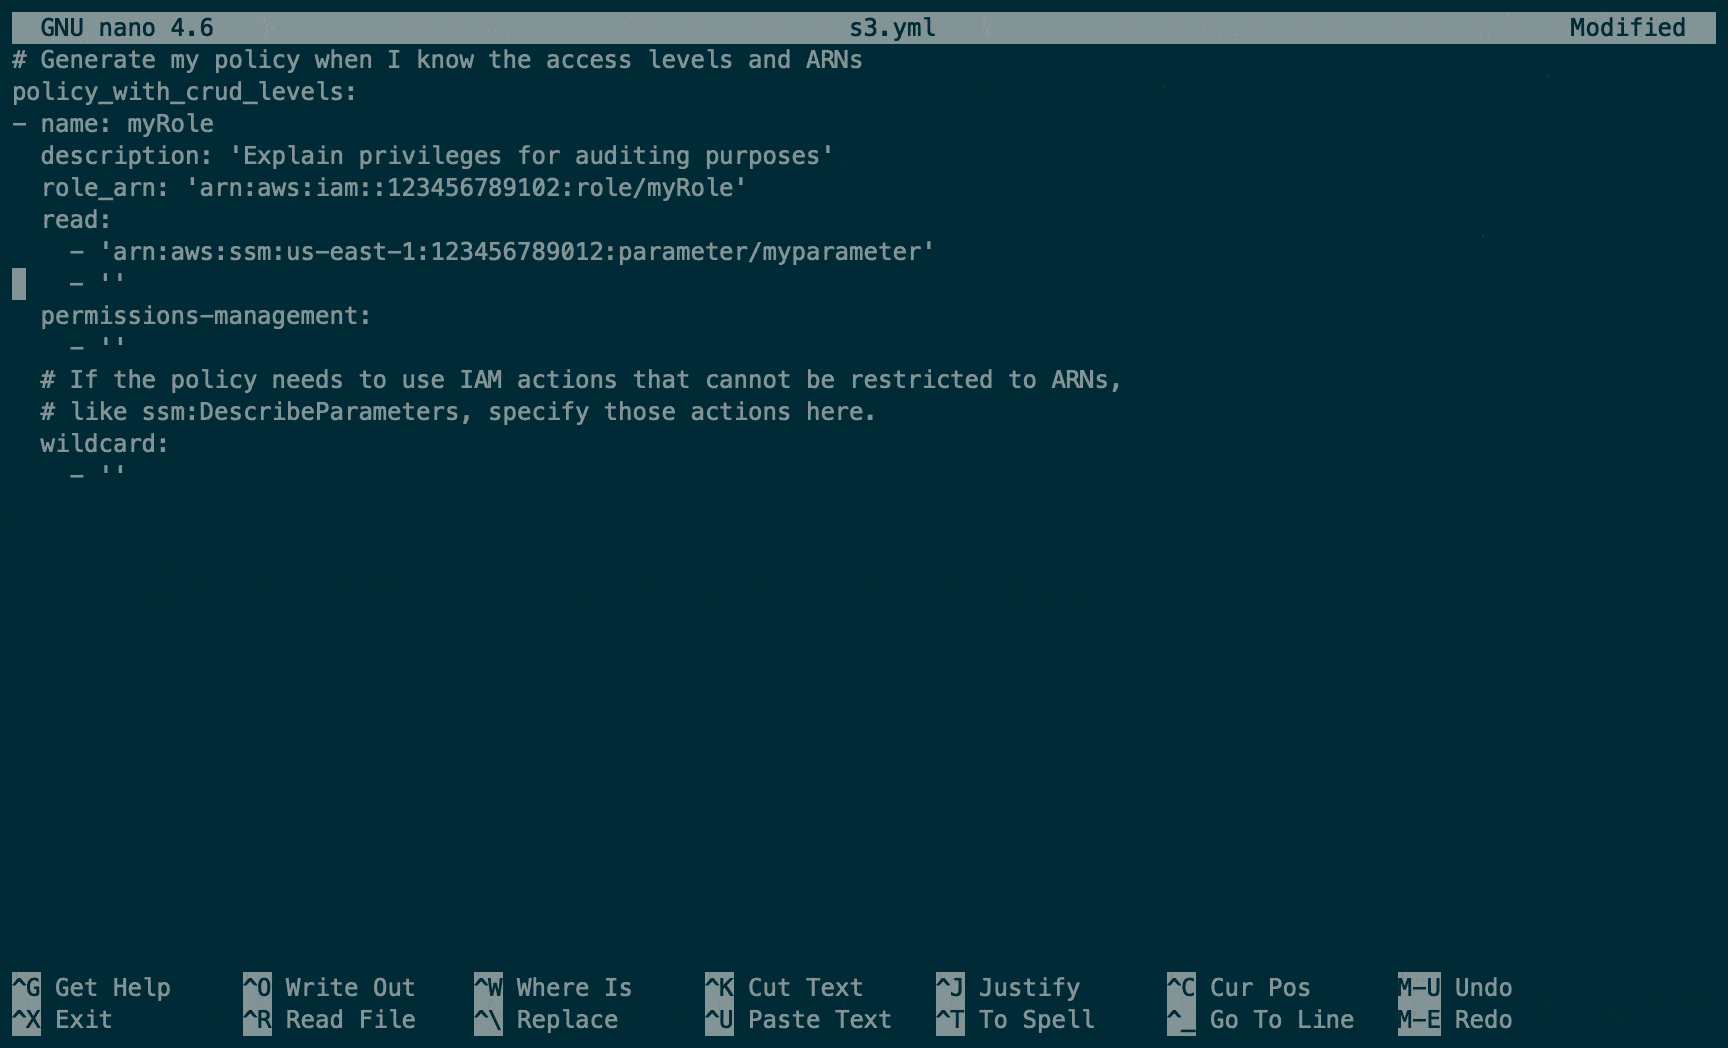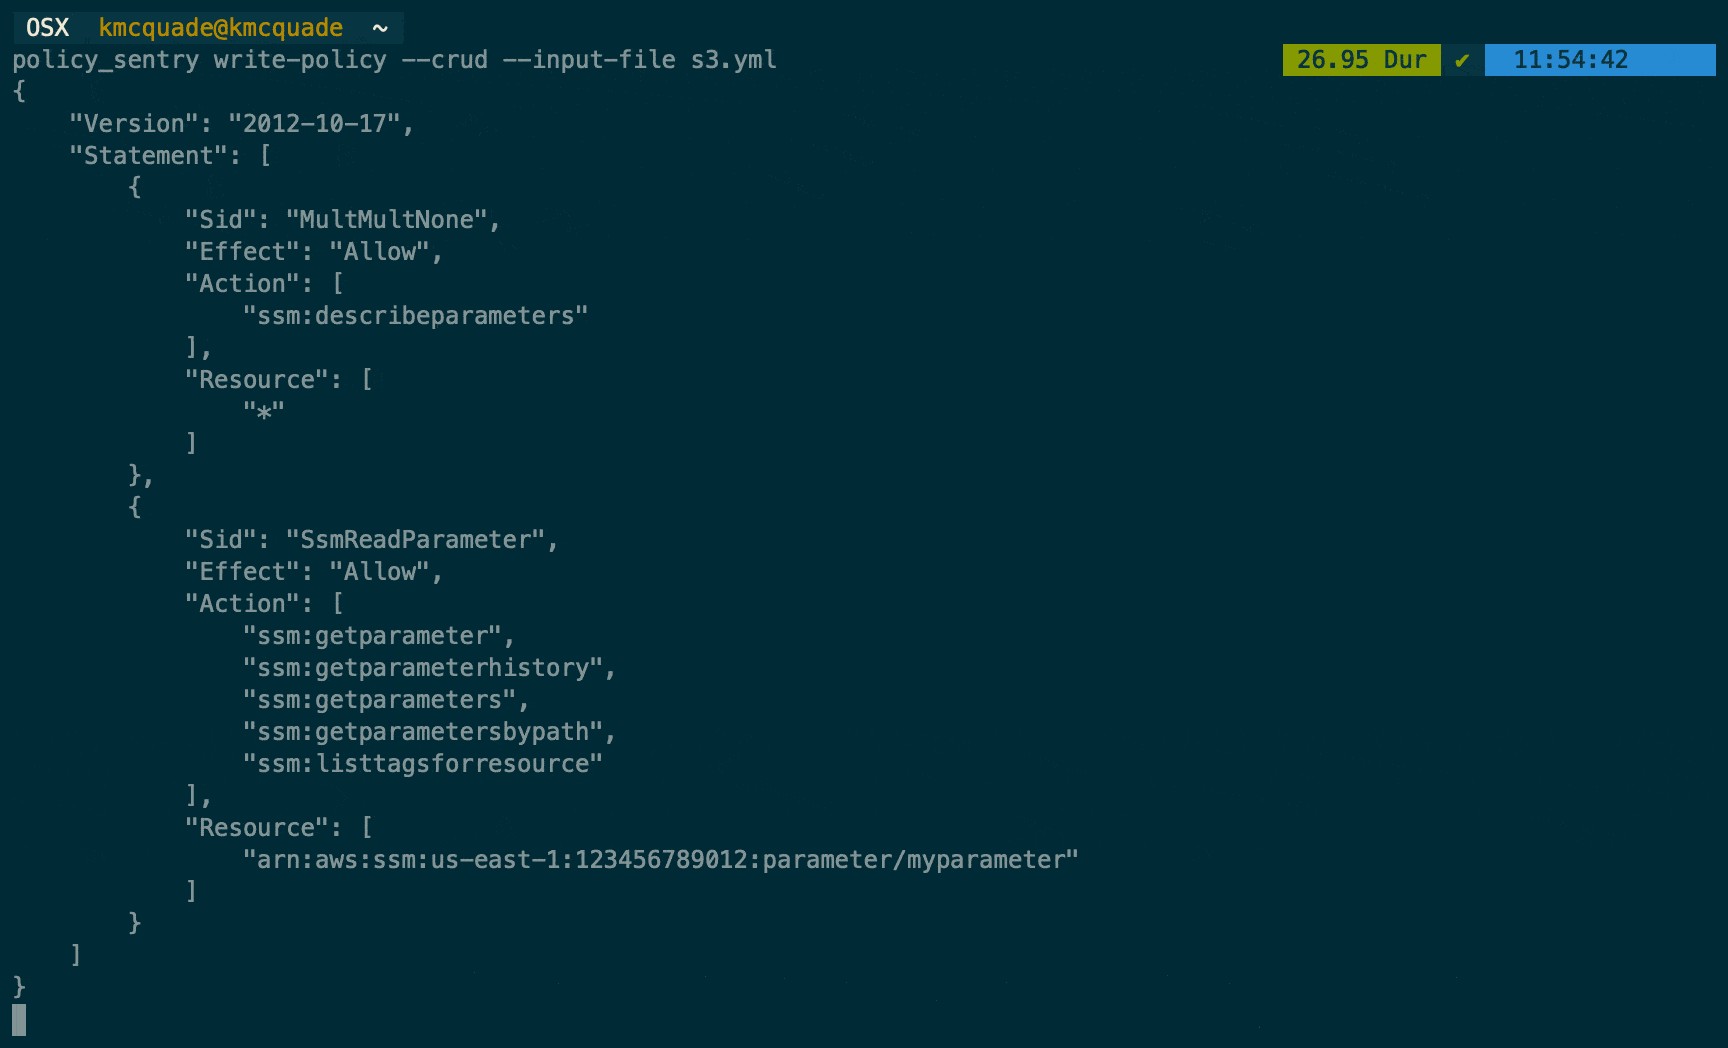
 salesforce/policy_sentry
Erstellt AWS-IAM-Richtlinien mit minimalen Berechtigungen basierend auf Ressourcen-ARNs und Zugriffsebenen und automatisiert so die sichere…
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen…
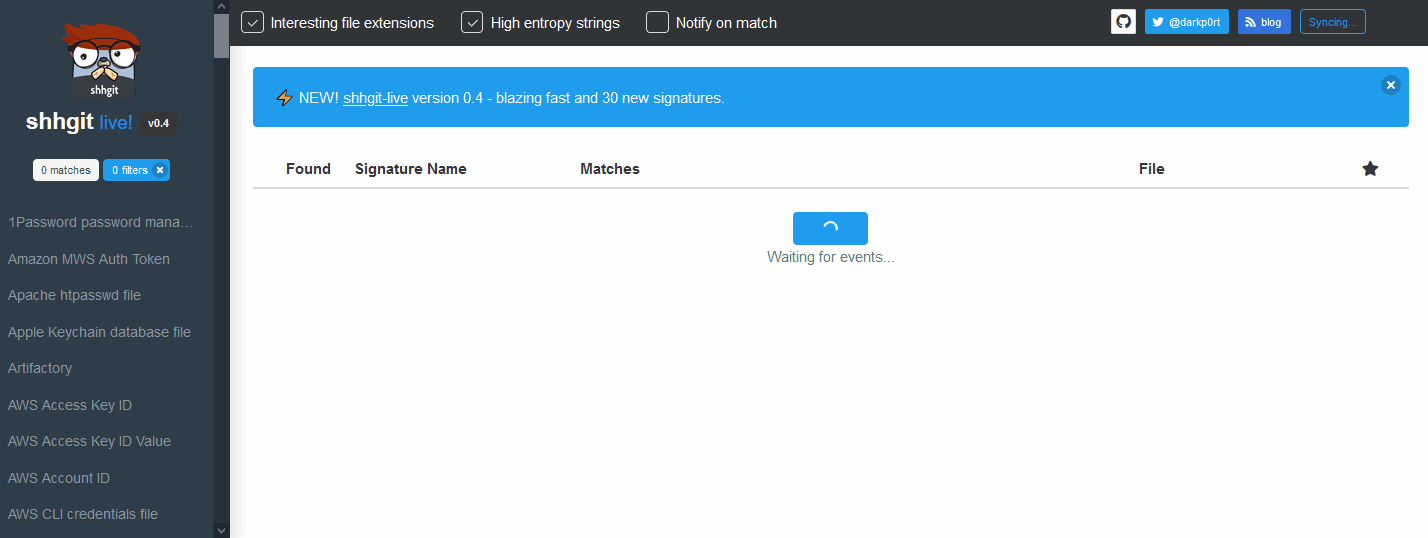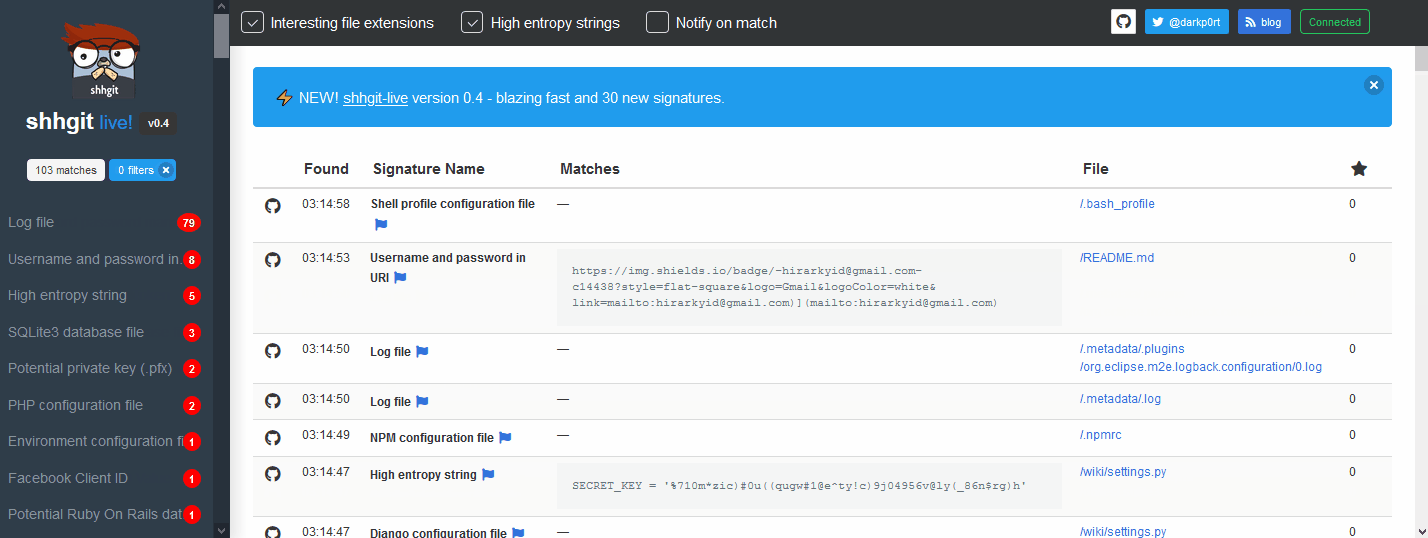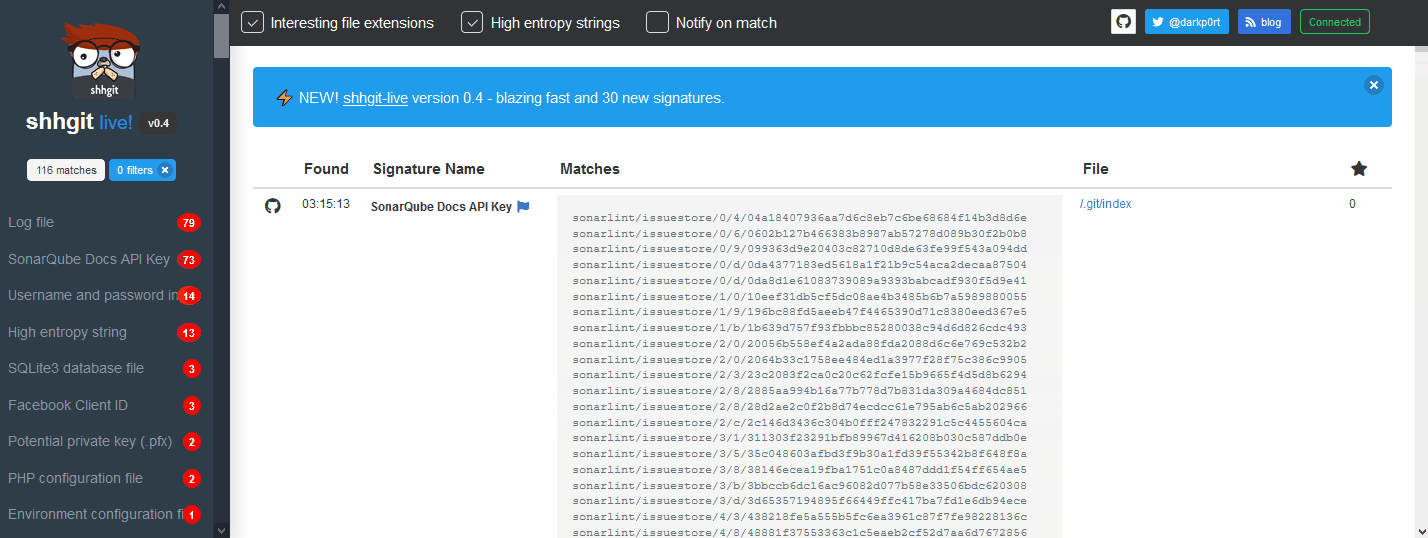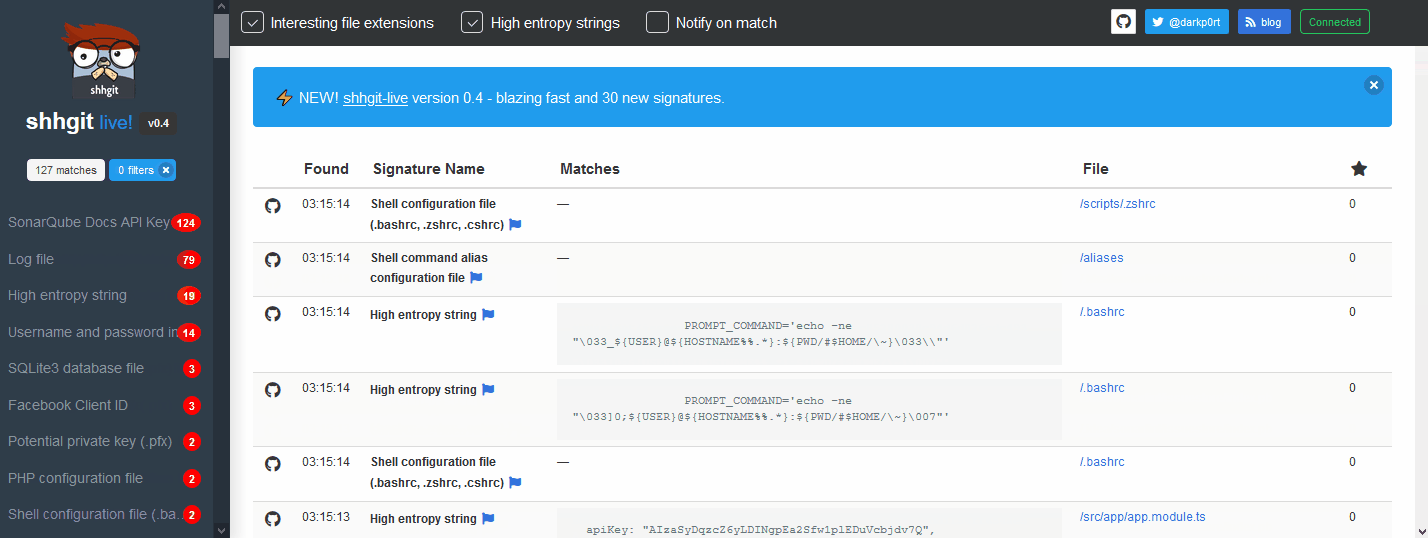 eth0izzle/shhgit
Ah shhgit! Finde Geheimnisse in deinem Code. Geheimniserkennung für deine GitHub-, GitLab- und Bitbucket-Repositories.
 alexei-led/pumba
Tool für Chaos-Tests, Netzwerk-Emulation und Stresstests von Containern
 baidu/openrasp
Runtime Application Self-Protection-Engine, die in Anwendungsserver eingreift, um bösartige Datenbankabfragen, Dateioperationen und Netzwerkanfragen…
 stackrox/stackrox
Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 getprobo/probo
Open-Source-Lösungen für SOC2, GDPR und ISO27001
 kubeshop/testkube
☸️ Die offene Testplattform für KI-gesteuerte Ingenieursteams
 deepfence/secretscanner
:unlock: :unlock: Finden Sie Geheimnisse und Passwörter in Container-Images und Dateisystemen :unlock: :unlock:
 pyupio/safety
Safety überprüft Python-Abhängigkeiten auf bekannte Sicherheitslücken und schlägt geeignete Abhilfemaßnahmen für erkannte Schwachstellen vor.
 google-github-actions/run-gemini-cli
Eine GitHub Action, die die Gemini CLI aufruft.
 knostic/openant
OpenAnt von Knostic ist das führende Open-Source-Produkt zur LLM-basierten Schwachstellenerkennung. Es hilft Verteidigern, proaktiv verifizierte…
 pypa/pip-audit
Prüft Python-Umgebungen, Requirements-Dateien und Abhängigkeitsbäume auf bekannte Sicherheitsschwachstellen und kann diese automatisch beheben
 zegl/kube-score
Kubernetes-Objektanalyse mit Empfehlungen für verbesserte Zuverlässigkeit und Sicherheit. kube-score verhindert aktiv Ausfallzeiten und Fehler in…
 goodwithtech/dockle
Container-Image-Linter für Sicherheit, hilft beim Erstellen des Docker-Images nach Best Practices, einfach zu starten
 sigstore/rekor
Transparenzlog für Software-Lieferketten
 bridgecrewio/terragoat
Absichtlich anfällige Terraform-Infrastruktur zum Erlernen der Erkennung von Cloud-Fehlkonfigurationen und von DevSecOps-Praktiken in AWS, Azure und…








