
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen

 claranet/ansible-role-log4shell
Ansible-Rolle zur Erkennung von Log4Shell (CVE-2021-44228) durch Scannen des Dateisystems und offener Dateien auf verwundbare JAR/WAR-Dateien, mit…
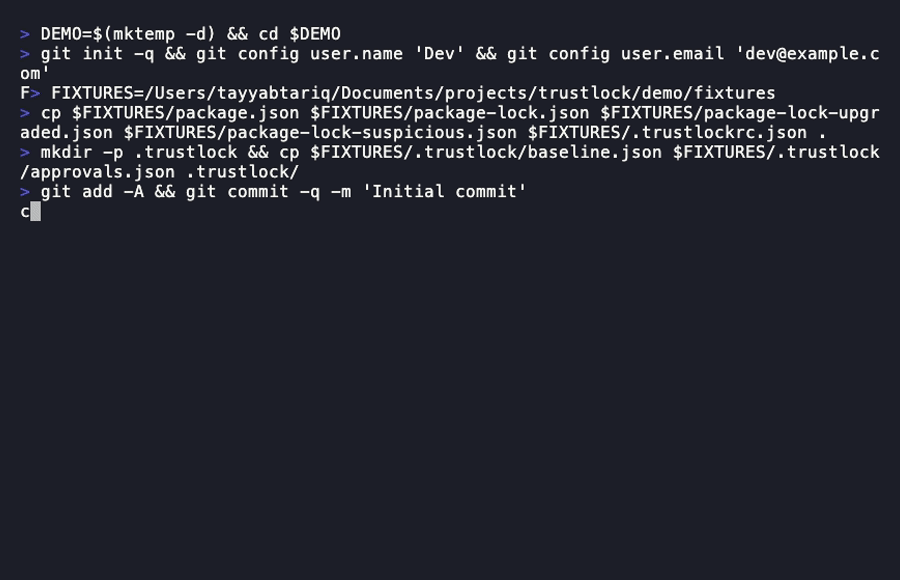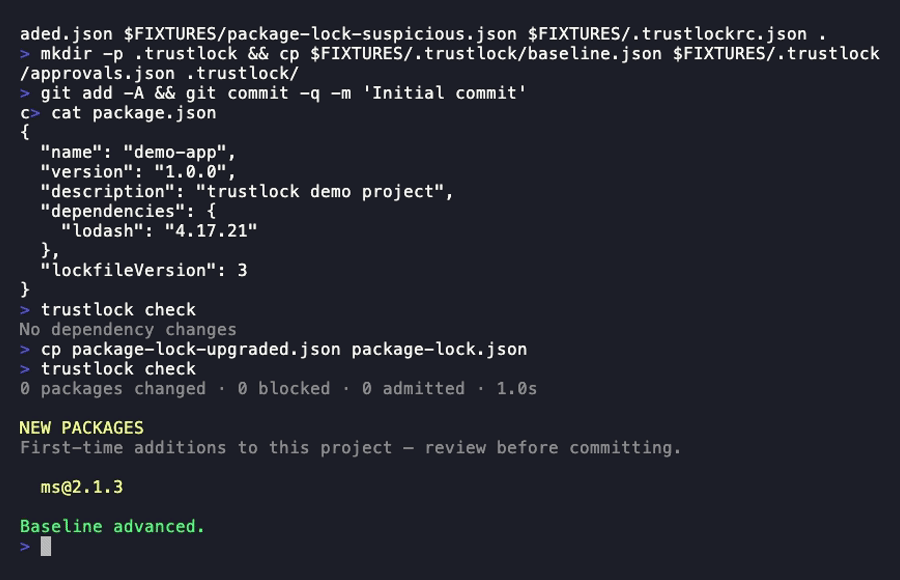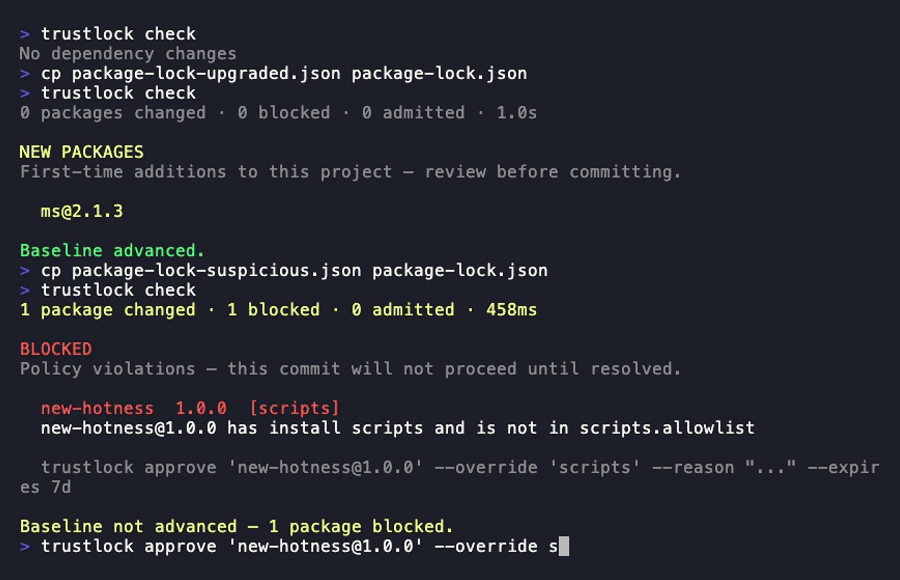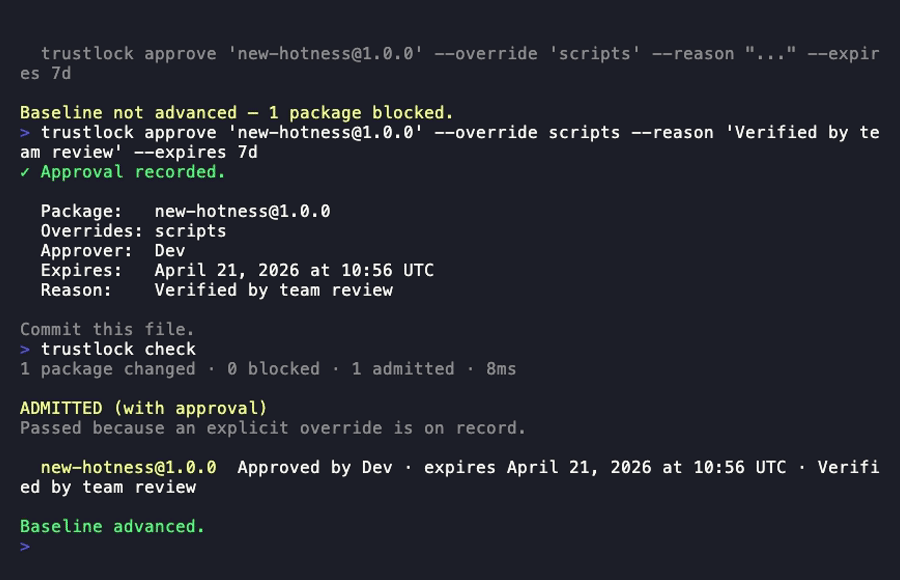 tayyabt/trustlock
Ein Git-nativer Abhängigkeits-Zulassungscontroller. Bewertet Vertrauenssignale bei jeder Abhängigkeitsänderung und blockiert Commits oder Builds,…
 eduardolat/authkeysync
🔐 Leichtgewichtiges CLI-Dienstprogramm zum Synchronisieren von SSH-Public-Keys aus Remote-URLs in lokale authorized_keys-Dateien
 owasp-noir/alibi
Gegenprüfen Sie die Ansichten Ihrer Angriffsfläche und finden Sie die Endpunkte, die sich nicht gegenseitig bestätigen können.
 anee769/conduit
On-Prem API-Gateway für KI-Coding-Agenten mit Kostenverteilung pro Entwickler, harten Budgets, Egress-Governance (Scannen von…
 tomjwxf/scopeblind-gateway
Sicherheits-Gateway für MCP-Server mit richtlinienbasierter Durchsetzung pro Tool, Ed25519-signierten Audit-Belegen und…
 ericmtzmtz/pwnproxy
Eine offene, lokal-first Sicherheitstest-Plattform für Pentester, KI-Agenten, CI/CD-Pipelines und Teams.
 cspf-founder/api-scanner-docker
Automatisiertes API-Sicherheitstesttool, das REST- und SOAP-APIs auf Schwachstellen scannt, unter Verwendung von OpenAPI/Swagger-Spezifikationen und…

 components/dependency-scanning
Generiert CycloneDX-SBOMs und Abhängigkeitsscan-Berichte, um Projektabhängigkeiten, Lizenzen und Schwachstellen in GitLab-CI/CD-Pipelines zu…
 giovannigatti/cve-bench
Ein Benchmark zur Bewertung von KI-Agenten beim Beheben von realen Sicherheitsschwachstellen.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sind eine Sammlung von Ansible-Rollen und Playbooks, die eine Vielzahl von Corelight-, Suricata- und Zeek-Lösungen…
 taptap/cve-2025-59489
Automatisierter Scanner, der die Unity-Laufzeit-Injection-Schwachstelle CVE-2025-59489 in Android-APKs erkennt, indem er die Unity-Version extrahiert…
 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 rgielen/struts1filter
Eine Request-Parameter-Filterlösung für Struts 1 CVE-2014-0114 basierend auf der Arbeit von Alvaro Munoz und dem HP Fortify-Team
 projectdiscovery/httpx-action
HTTP-Webserver-Sondierung
 elevenpaths/atomshields
Sicherheitstest-Framework für Repositories und Quellcode
 ochebotar/copy-fail-cve-2026-31431-detection-probe
Sicherheitserkennungs-Tooling für CVE-2026-31431 „Copy Fail" und CVE-2026-43284 „Dirty Frag" – eine lokale Rechteausweitung im algif_aead-Modul des…
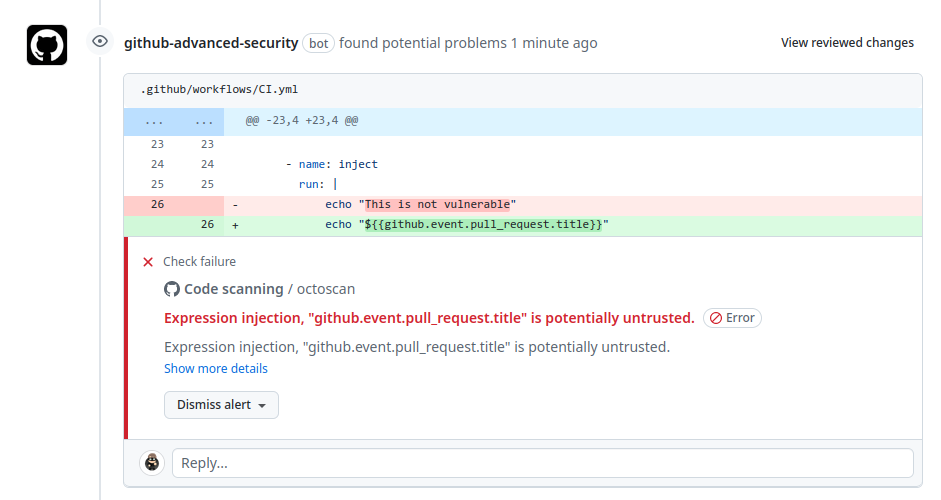 synacktiv/action-octoscan
📦 :octocat: Eine GitHub Action, die einen Sicherheits-Scan deiner GitHub Actions durchführt.








