
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 projectdiscovery/naabu-action
Ein schneller Port-Scanner geschrieben in go mit Fokus auf Zuverlässigkeit und Einfachheit.
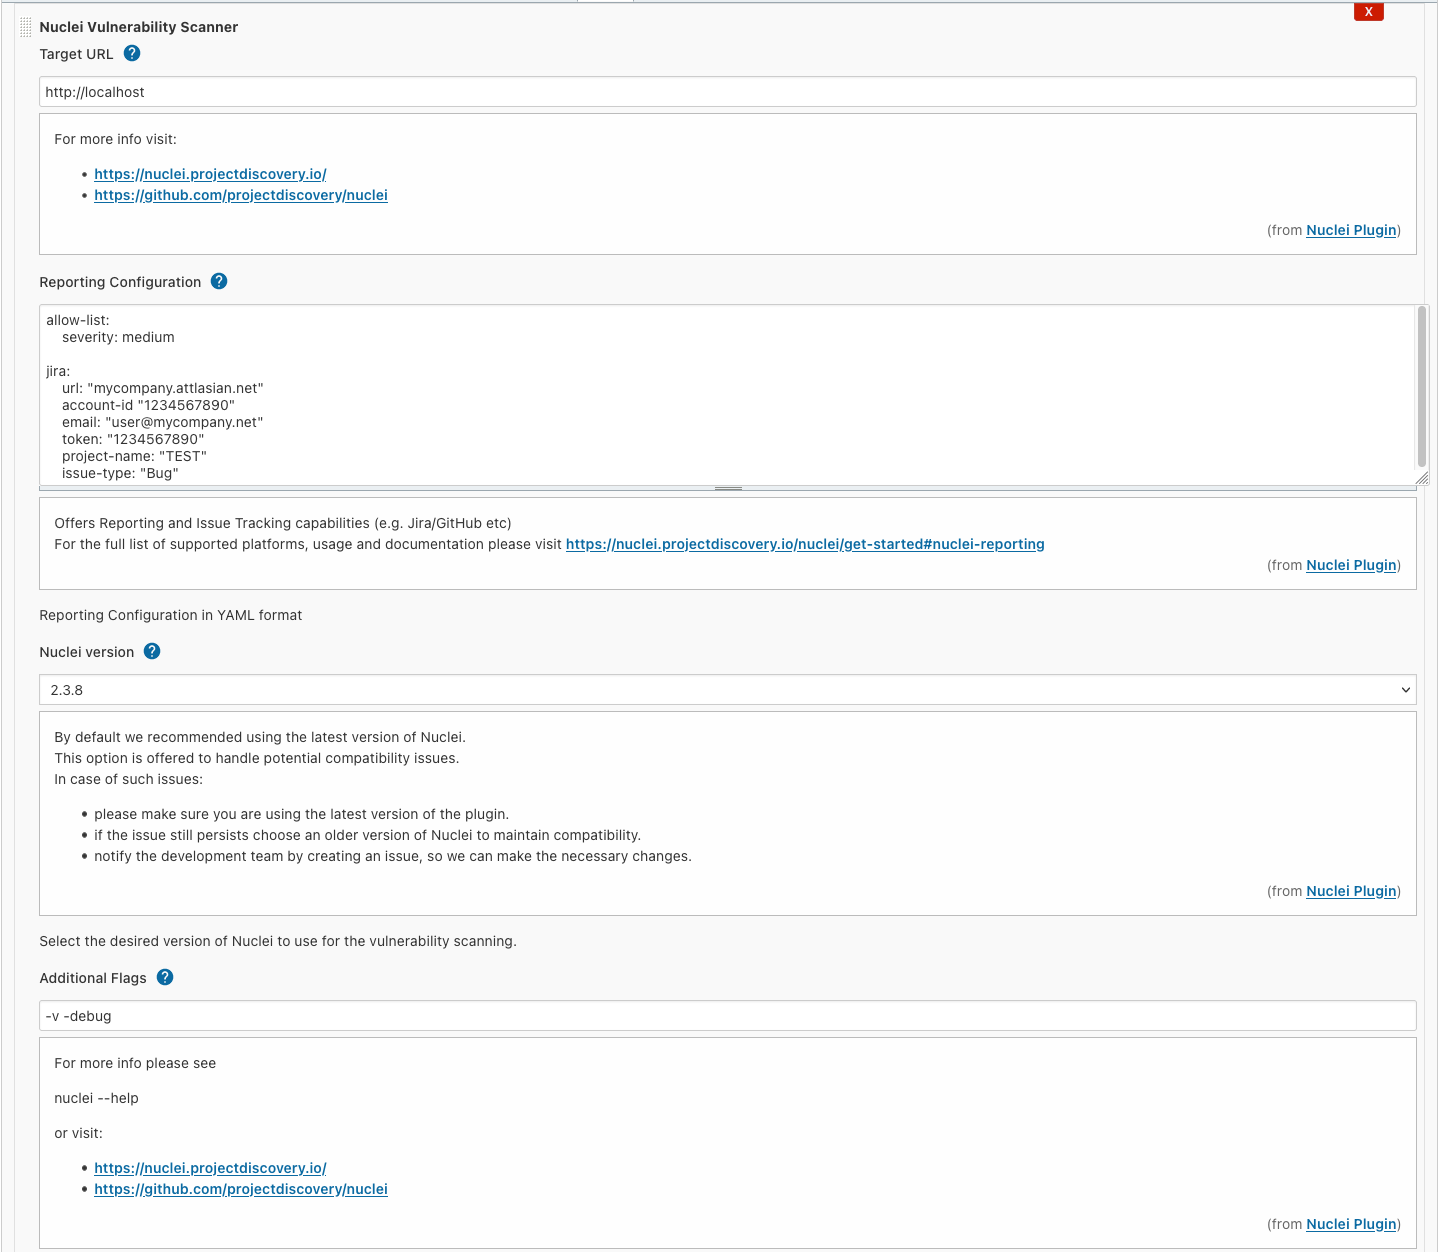 jenkinsci/nuclei-plugin
Nuclei ist ein schnelles Tool für konfigurierbares, zielgerichtetes Schwachstellen-Scannen basierend auf Vorlagen, das enorme Erweiterbarkeit und…
 aquasecurity/trivy-enforcer
[EXPERIMENTELL] Kubernetes Operator für Image-Absicherung
 kamalsrini/sentinel-cve
CLI-Tool, das CVEs in einfachem Englisch erklärt und Repos auf Auswirkungen scannt. Unterstützt von Claude.
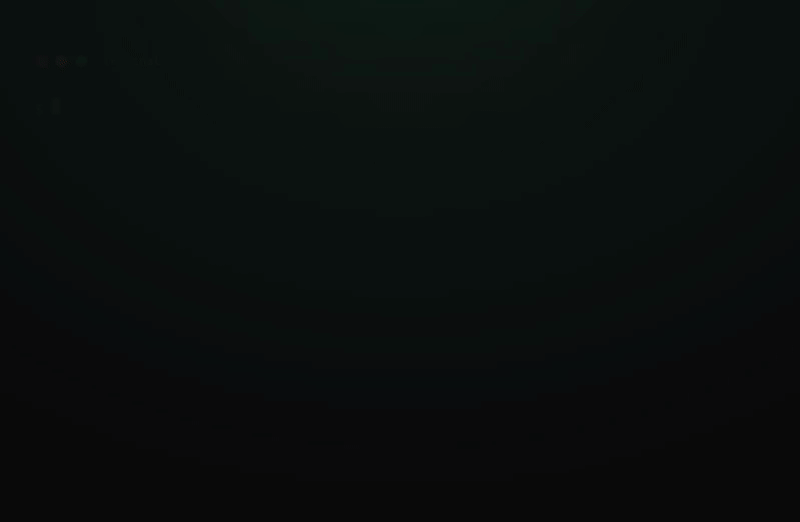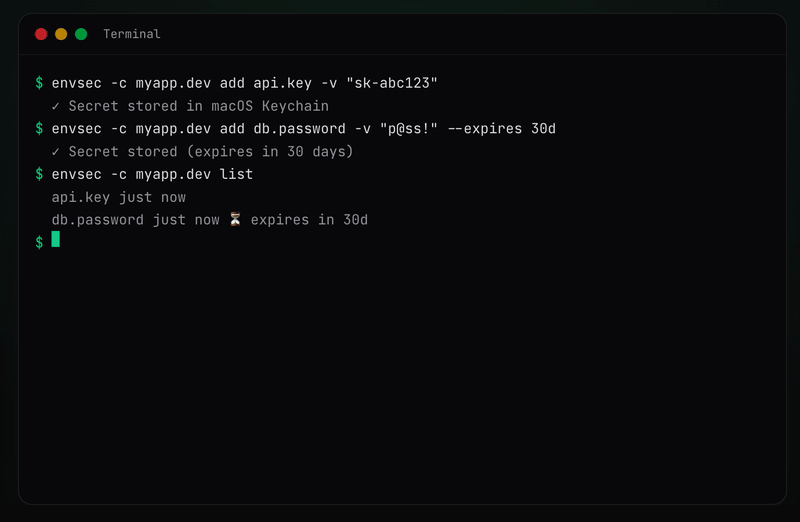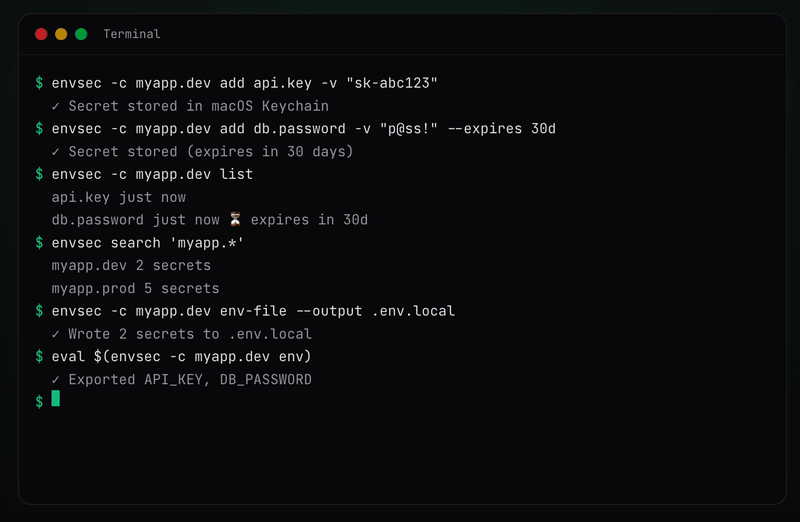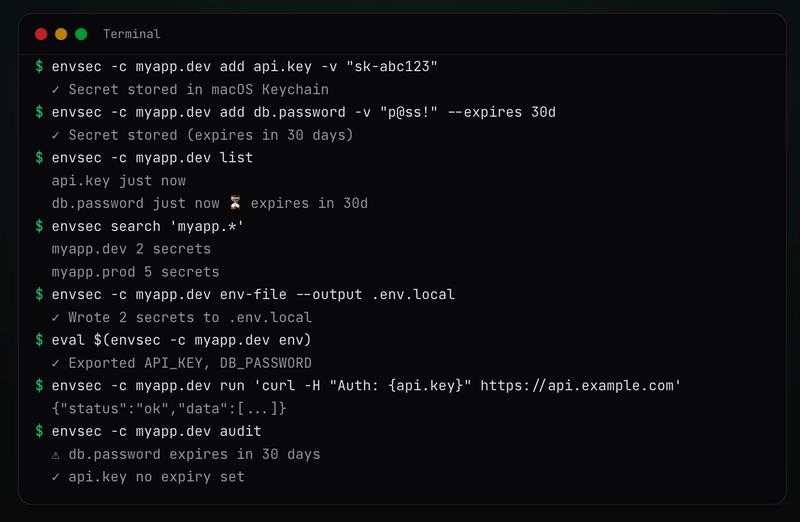 davidnussio/envsec
Sicheres CLI-Tool zur Verwaltung von Umgebungsgeheimnissen unter Verwendung nativer Betriebssystem-Anmeldeinformationsspeicher (macOS Keychain, Linux…
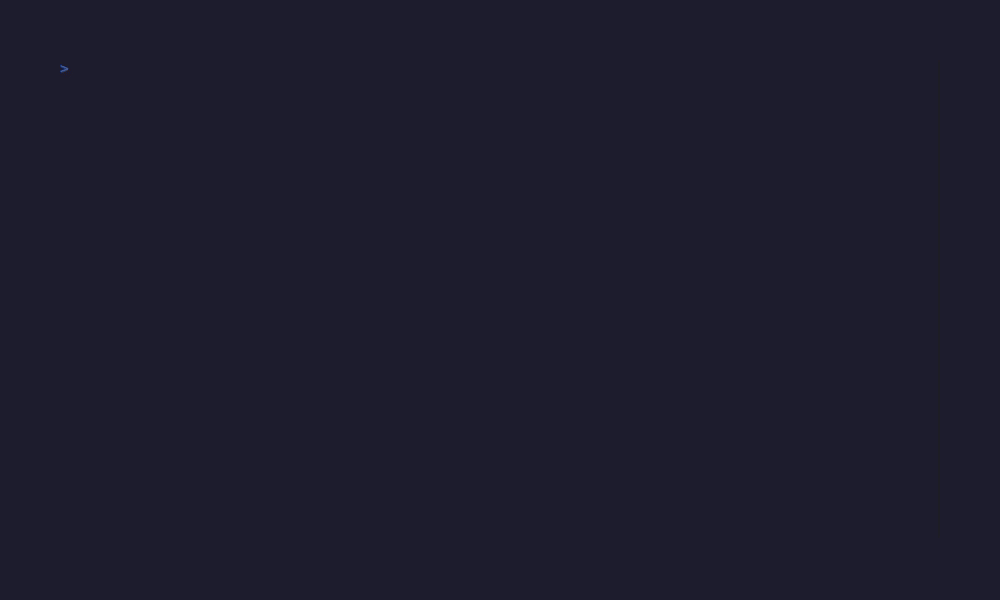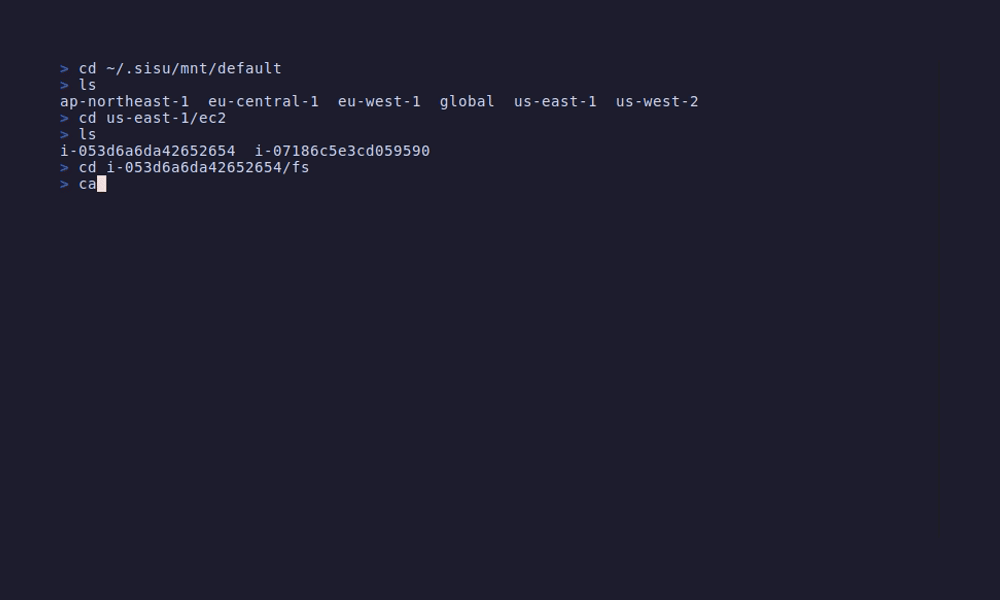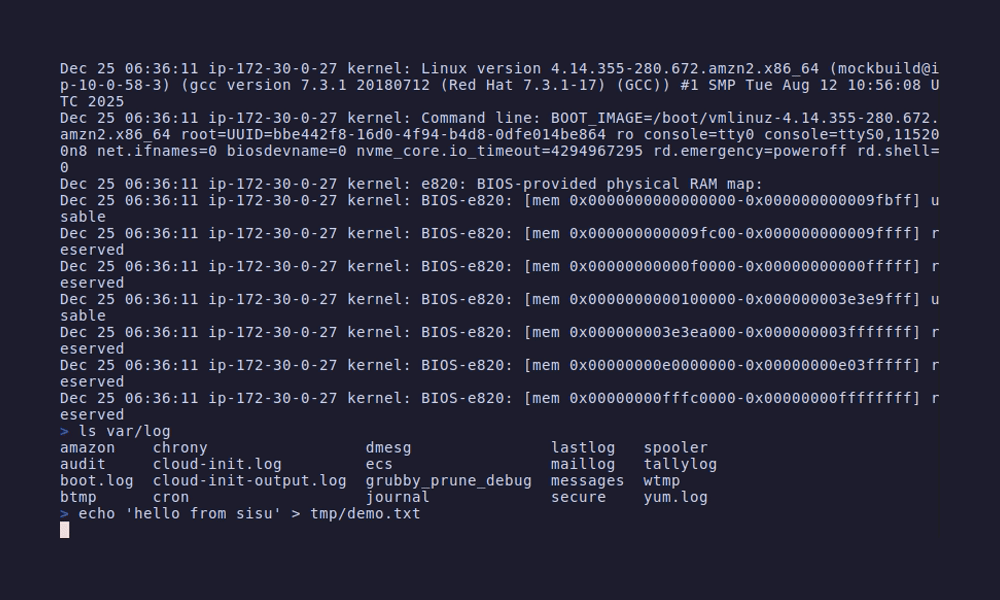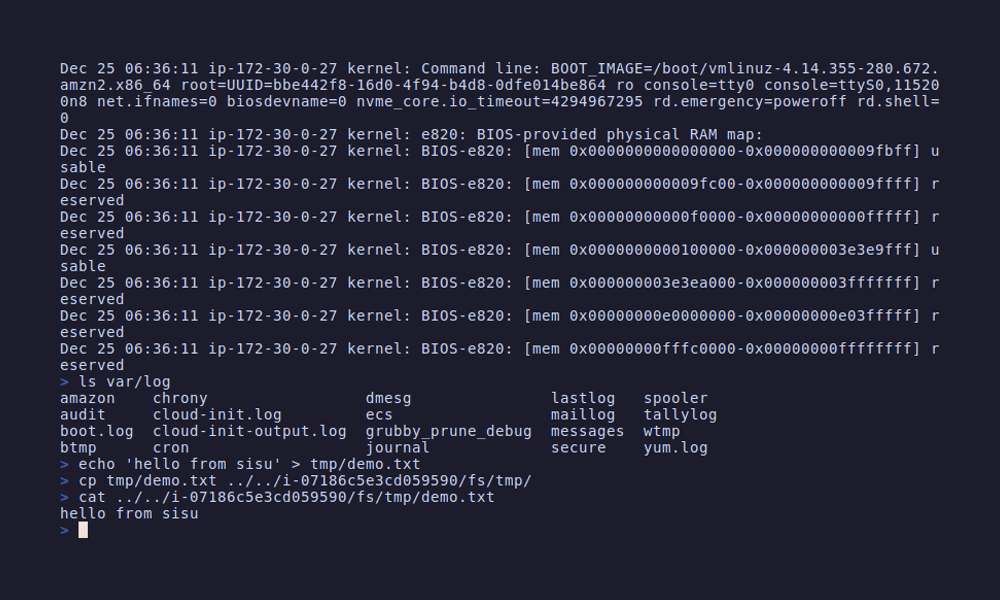 semonte/sisu
Mountet AWS-Ressourcen als lokales Dateisystem für die Infrastrukturerkundung, Sicherheitsprüfung und Konfigurationsanalyse mit standardmäßigen…
 wantasticapp/wantasticcore
AIO Cloud Management Server
 jdauphant/patch-openssl-cve-2014-0160
openssl #heartbleed mit Ansible patchen
 bekk/retire.js
retire.js hat eine neue Heimat
 kalilinux/build-scripts/kali-installer
Erstellt offizielle Kali Linux Installer-ISO-Images mit simple-cdd und debian-cd, unterstützt mehrere Architekturen, Varianten, Mirrors und…
 contrastsecurity/contrast
SAST-CLI zum Scannen von Java-, JavaScript- und .NET-Anwendungen sowie AWS-Lambda-Funktionen zur Erkennung von Code-Schwachstellen und übermäßig…
 aaronfay/cve-2015-0235-test
Ansible Playbook zur Überprüfung der Schwachstelle für CVE-2015-0235
 ibondarenko1/azure-sentinel-detection-engineering
9 MITRE ATT&CK-zugeordnete KQL-Erkennungen in einer Live-Umgebung mit Microsoft Sentinel + Defender XDR (Control Plane, Endpoint, Identity), mit…
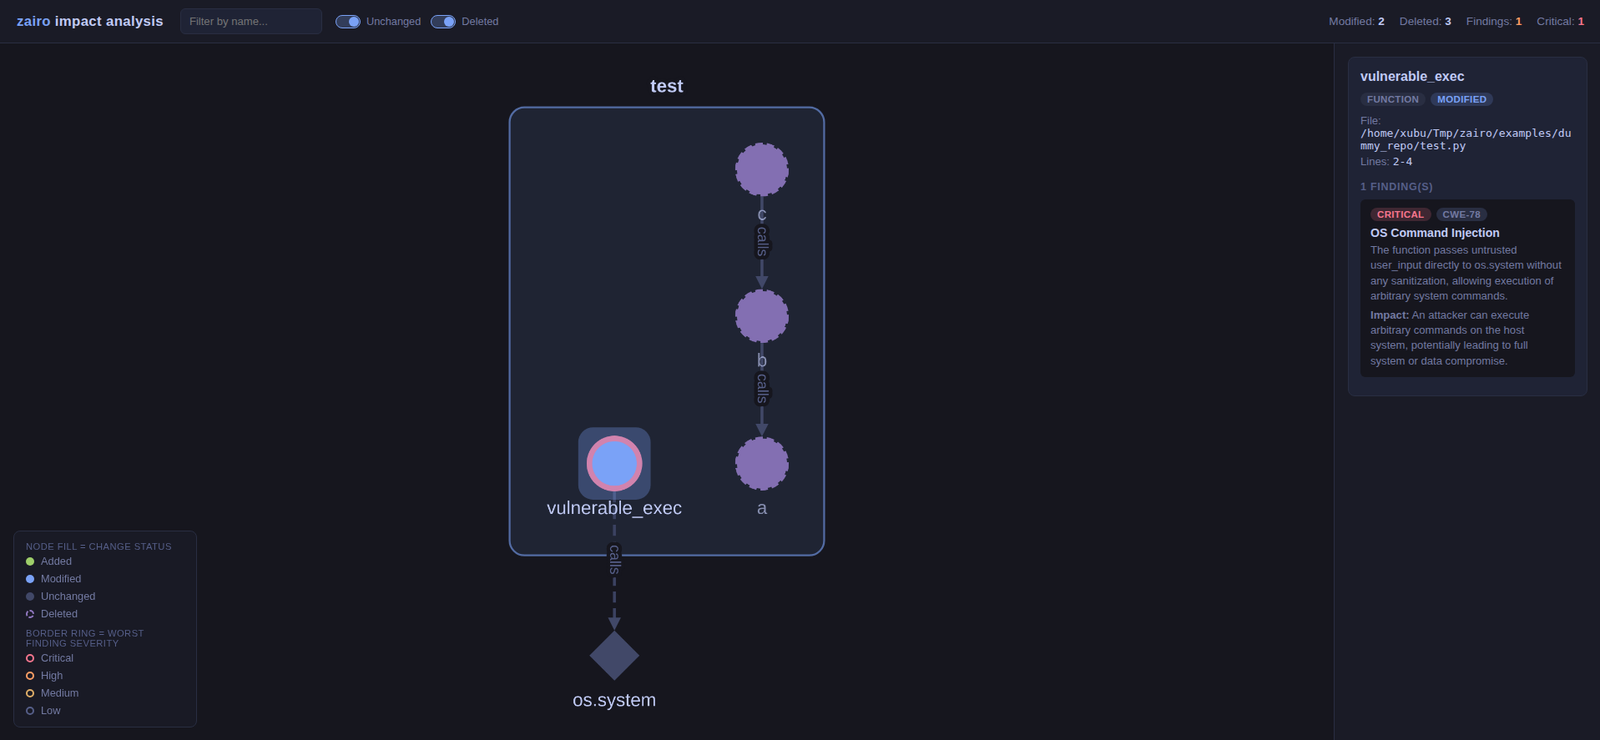 iamavu/zairo
Scannt Code-Diffs mit Kontext, um einen Auswirkungsgraphen zu erstellen, und nutzt LLMs, um Schwachstellen zu finden. Unterstützt Multi-Repo-Scans…
 jq6l43d1/proxmox-lxc-docker-fix
Workaround für CVE-2025-52881: Behebt Docker-/Podman-Probleme in Proxmox LXC-Containern, die durch AppArmor-Inkompatibilität mit runc 1.2.7+…
 aquasecurity/secfixes-tracker
Abgezweigt von https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 infobyte/faraday_burp
Burp-Erweiterung für die Zusammenarbeit in Faraday
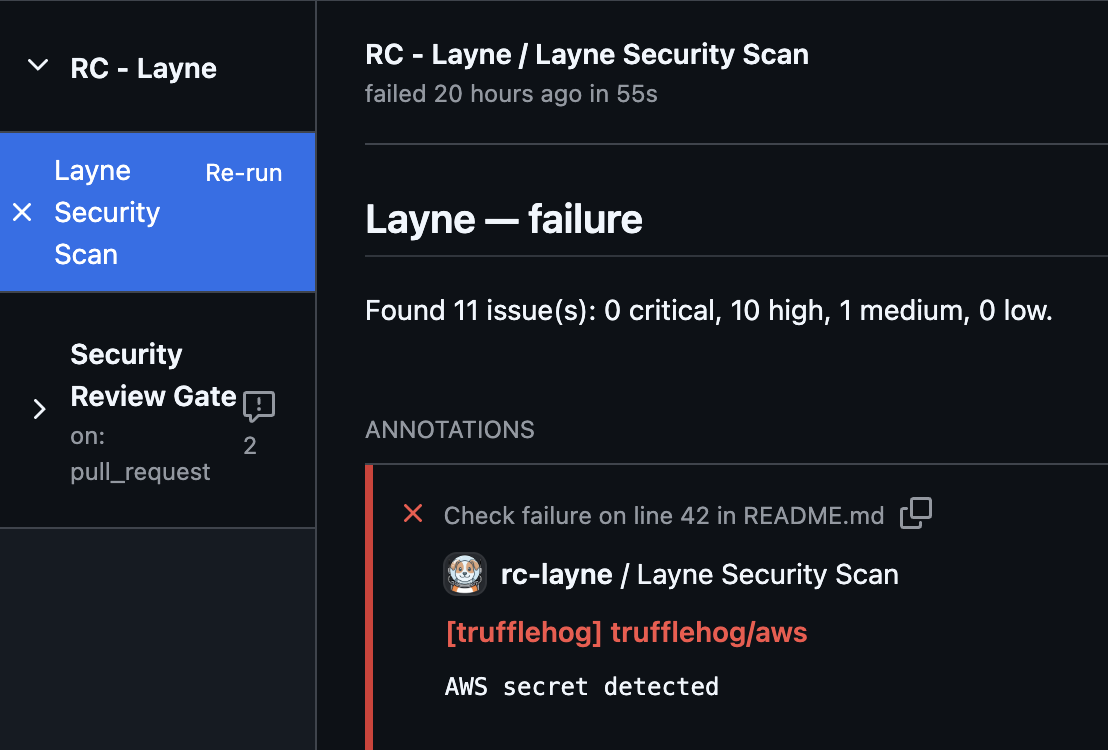 rocketchat/layne
Ein doggo, das hilft, nach Sicherheitsproblemen in Ihren Repositorys zu suchen.








