
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 fariszr/knocker
Knocker, ein knock-basierter Zugangskontrolldienst für dein Homelab
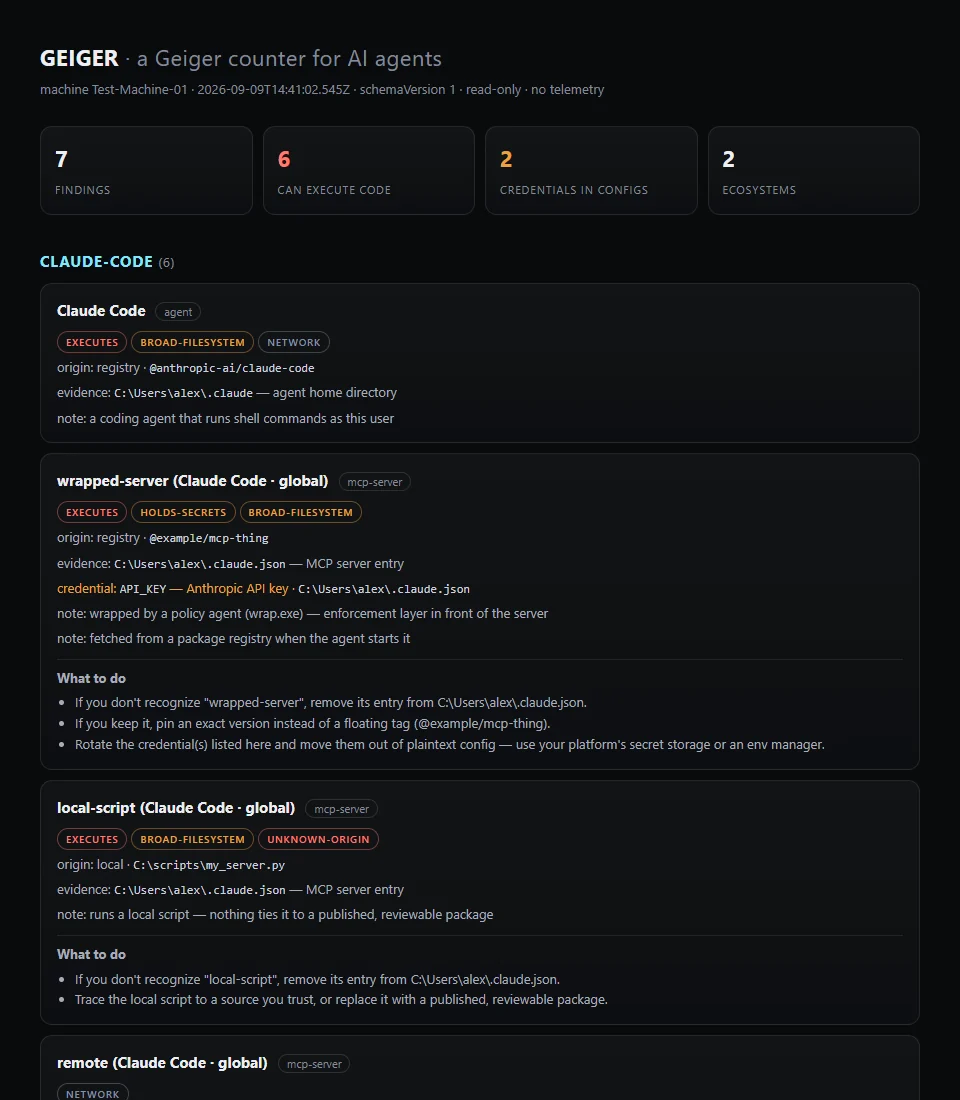 atomburstofficial/geiger
Read-only CLI, die KI-Agenten, MCP-Server, Plugins und Erweiterungen auf einem Rechner inventarisiert und deren Fähigkeiten und Exposition mit…
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher startet beliebige Sicherheitstools und sendet die Ergebnisse an die Faradaysec-Plattform.
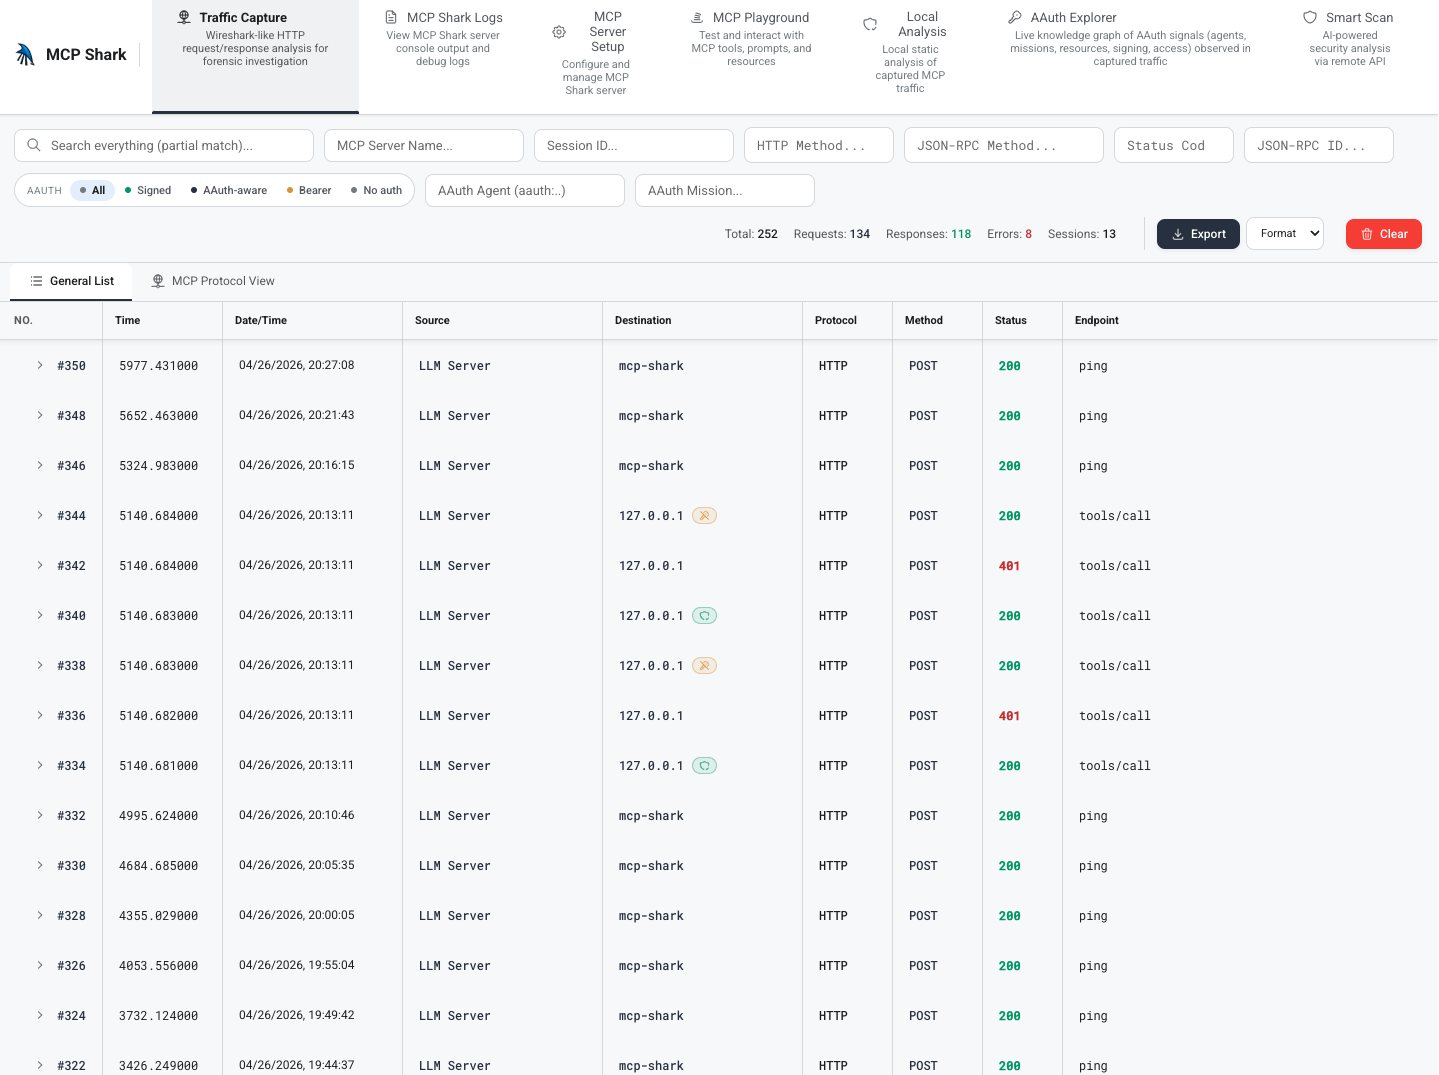 mcp-shark/mcp-shark
Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und…
 aurva-io/aiostack
KI-Laufzeitinventar: Schatten-KI entdecken, LLM-Aufrufe verfolgen
 shubhamshubhankar/autosource
Automatisiertes Framework für statische Code-Analyse, integriert mit SonarQube, zur frühzeitigen Erkennung von Schwachstellen im Quellcode durch…
 trailofbits/gosentry
Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
 agentguard-ai/tealtiger
Leistungsstarker Schutz für KI-Agenten - Open-Source-Sicherheit und Kostenverfolgung für KI-Anwendungen
 disruptops/cred_scanner
Ein einfacher dateibasierter Scanner, der nach potenziellen AWS-Zugriffs- und Geheimschlüsseln in Dateien sucht.
 owasp/sedated
SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 dev-sec/nginx-baseline
DevSec Nginx Baseline - InSpec Profil
 andreicscs/honeywire
Open-Source-Täuschungsplattform, die jede Linux-Maschine in eine hochsignalisierende Kanarienvogel-Falle verwandelt. Setzen Sie Tripwire-Sensoren auf…
 agrawalsmart7/scodescanner
Befehlszeilen-Scanner für statische Analyse, der kritische Schwachstellen in PHP- und YAML-Quellcode mit benutzerdefinierten Semgrep-Regeln erkennt,…
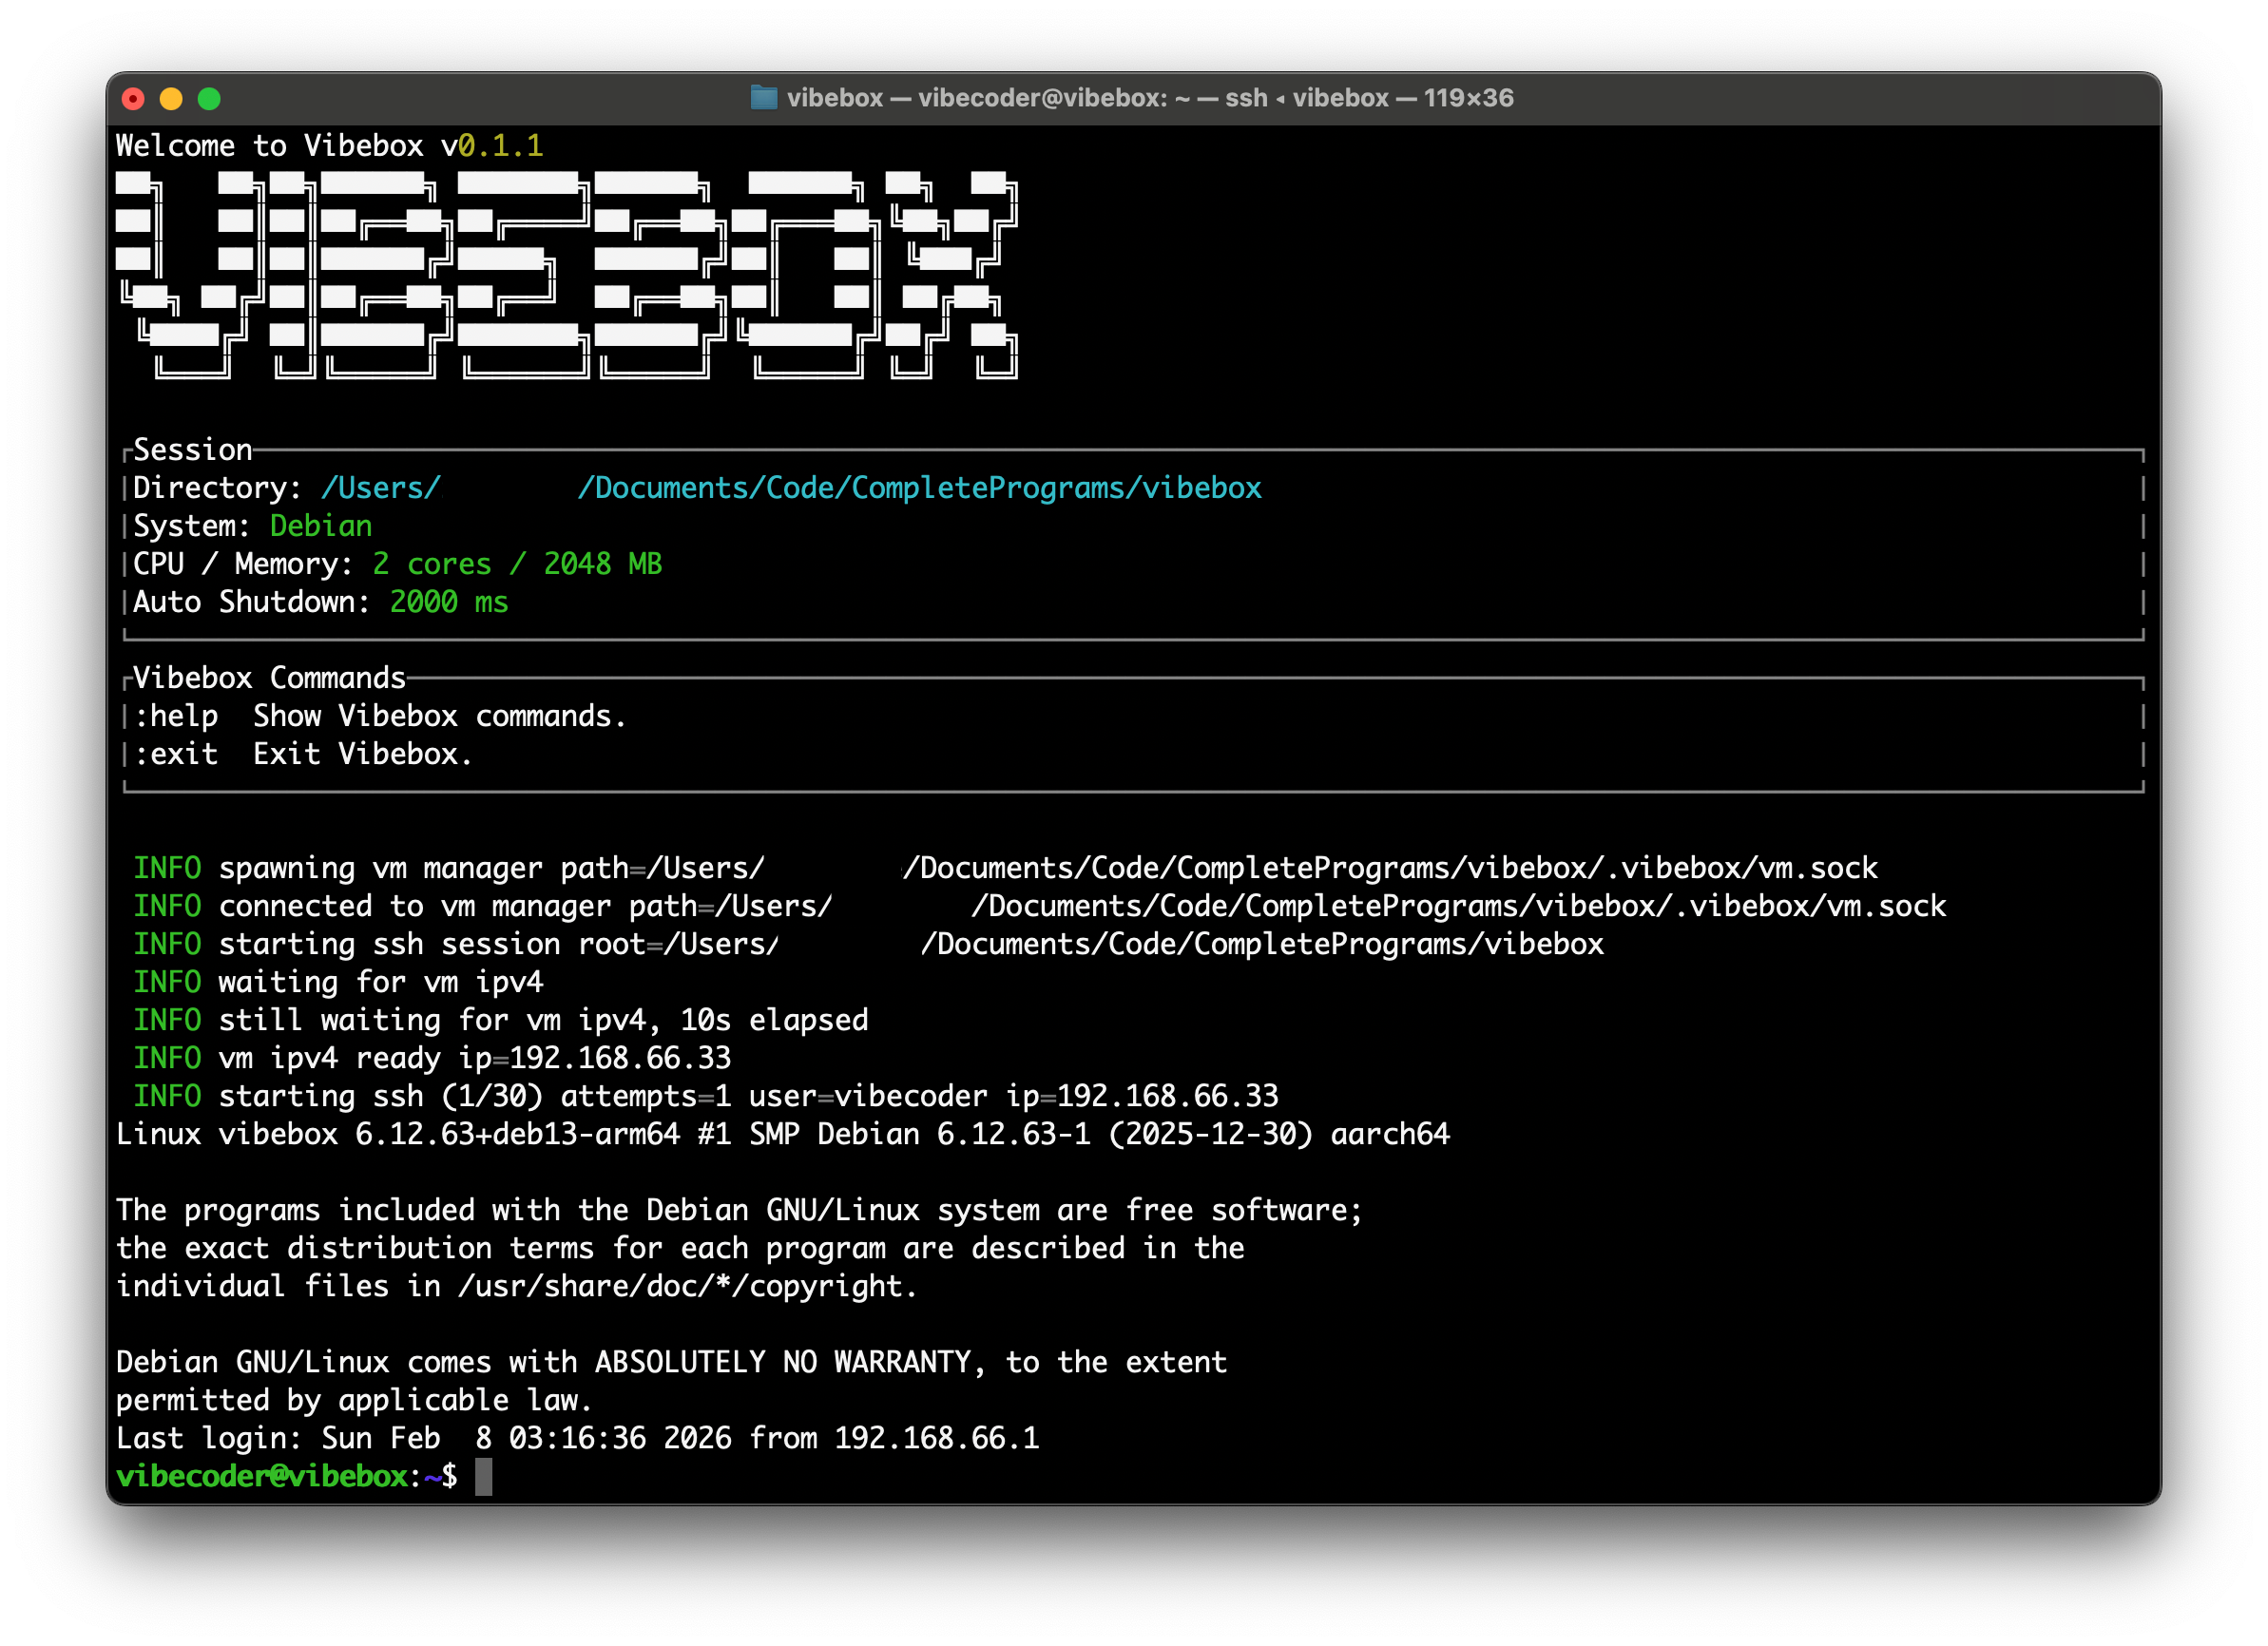 robcholz/vibebox
Ultraschnelles CLI auf Apple Silicon macOS für schnelle, sandboxierte Entwicklung und LLM-Agenten.
 pwnfunction/sandbox
Führen Sie nicht vertrauenswürdigen KI-Code sicher und schnell aus
 owasp/kubelight
OWASP Kubernetes-Sicherheits- und Compliance-Tool [WIP]
 firelock-ai/kin
Semantische graphbasierte Versionskontrolle für KI-geschriebenen Code. Verfolgt Entitäten und Beziehungen anstelle von Dateidiffs und ermöglicht…
 owasp/open-sammy
Webbasiertes Tool zur Bewertung und Verfolgung des Reifegrads der Softwaresicherheit mithilfe der Modelle OWASP SAMM und DSOMM, mit…








