 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.

Schreibgeschützte Microsoft 365-Sicherheitsbewertung für IT-Berater und Administratoren



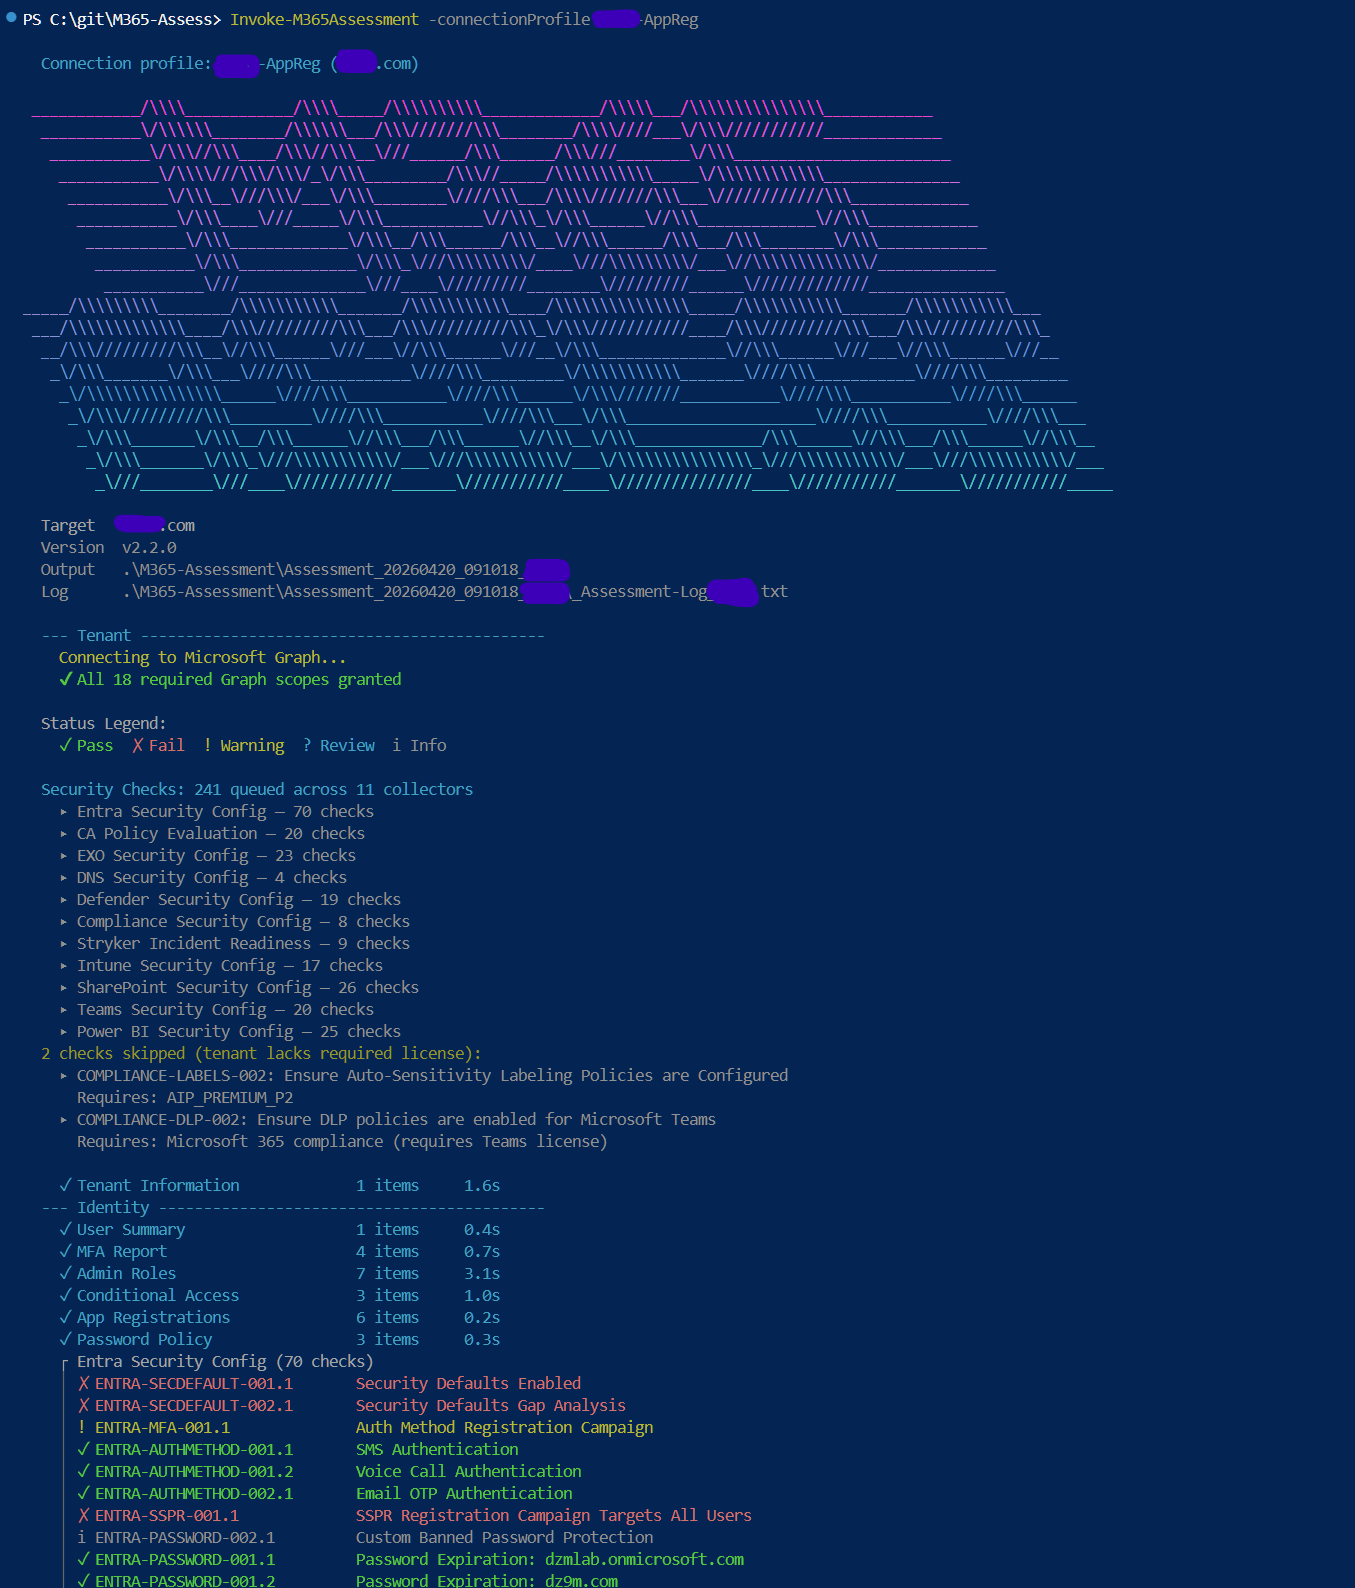
M365 Assess führt einen einzigen schreibgeschützten Befehl gegen einen Microsoft 365-Mandanten aus und erzeugt CSV-Daten, einen eigenständigen gebrandeten HTML-Bericht und eine XLSX-Compliance-Matrix, die Identität, E-Mail, Sicherheit, Geräte, Zusammenarbeit und Compliance-Baselines abdeckt.
292 automatisierte Sicherheitsprüfungen, zugeordnet zu 15 Compliance-Frameworks — die Zahlen werden aus controls/registry.json generiert; die Abdeckung pro Framework findet sich in docs/reference/COVERAGE.md.
Es richtet sich an Sicherheitsadministratoren, Compliance-Beauftragte, IT-Berater / vCISOs, Auditoren und CI-Pipelines – an alle, die eine schnelle, evidenzbasierte Momentaufnahme der Sicherheitslage benötigen, zugeordnet zu CIS, NIST, SOC 2, HIPAA, ISO 27001 und mehr.
Install-Module M365-Assess -Scope CurrentUser
Graph- und EXO-Abhängigkeiten werden im Manifest deklariert und automatisch installiert. Für die Installation aus dem Quellcode, den ZIP-Entsperrungsschritt und vollständige Voraussetzungen siehe die Quickstart-Anleitung.
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
Ergebnisse landen in einem zeitgestempelten Ordner mit CSV-Daten, einem HTML-Bericht und einer XLSX-Compliance-Matrix. Ohne Parameter gestartet, öffnet sich ein interaktiver Assistent, der Sie durch Abschnittsauswahl, Tenant, Authentifizierung und Ausgabeordner führt.
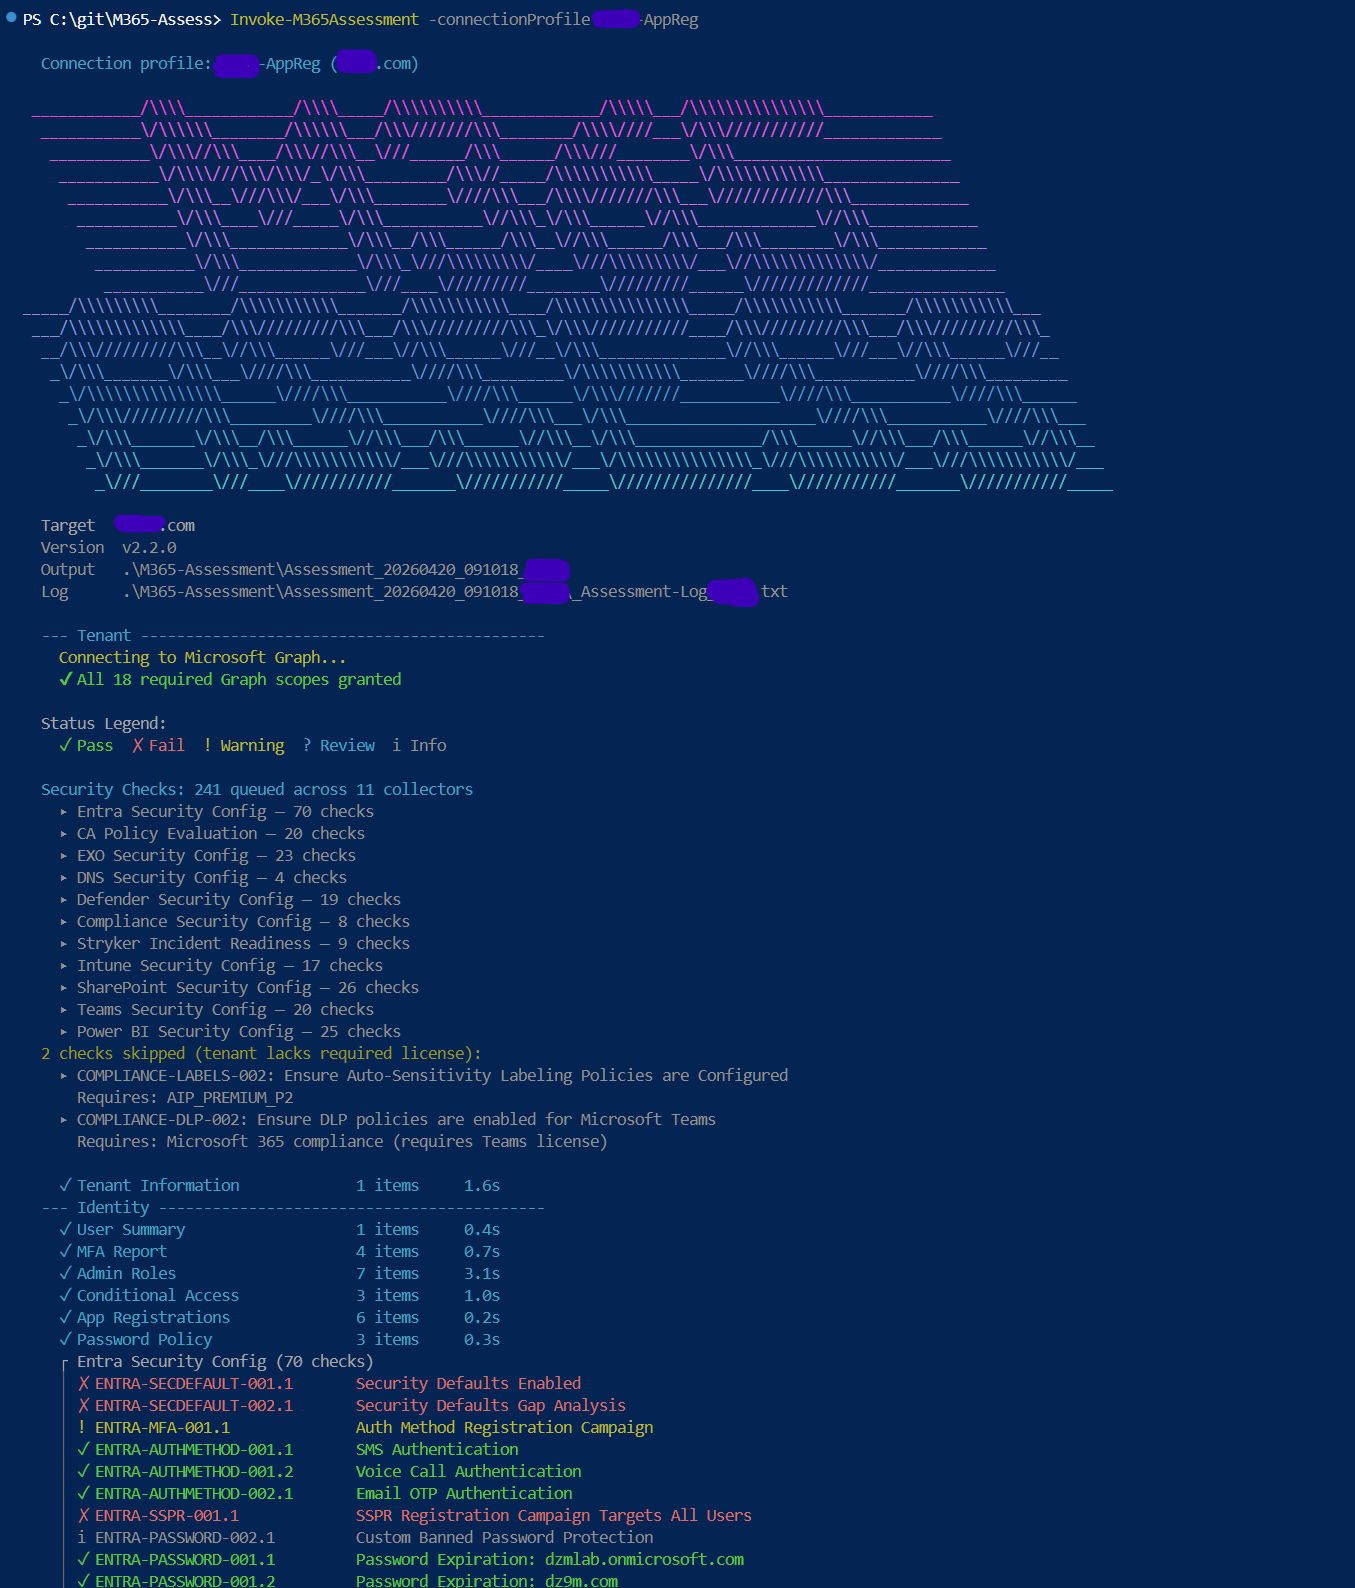
Zur Abschnittsauswahl, zur vollständigen Parameterreferenz, zu Verbindungsprofilen, Cloud-Umgebungen und zur Nutzung eigenständiger Collectors siehe den Ausführungsleitfaden. Sie führen Tests gegen GCC High durch? Siehe die GCC High-Einrichtungsanleitung.
Dreizehn Bewertungsabschnitte decken standardmäßig Tenant, Identity, Licensing, Email, Intune, Security, Collaboration, Hybrid und PowerBI ab, zusätzlich zu den optionalen Abschnitten Inventory, ActiveDirectory, SOC2 und ValueOpportunity. Der vollständige Collector-Katalog und Details zu den einzelnen Abschnitten finden sich im Ausführungsleitfaden.
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
Der in sich geschlossene HTML-Bericht öffnet sich in jedem Browser ohne Abhängigkeiten. Navigieren Sie von der Management-Übersicht zu einzelnen Sicherheitsdomänen, tauchen Sie in die Ergebnisse ein und überprüfen Sie die Compliance-Position über 15 Frameworks hinweg – alles in einer einzigen Offline-Datei.
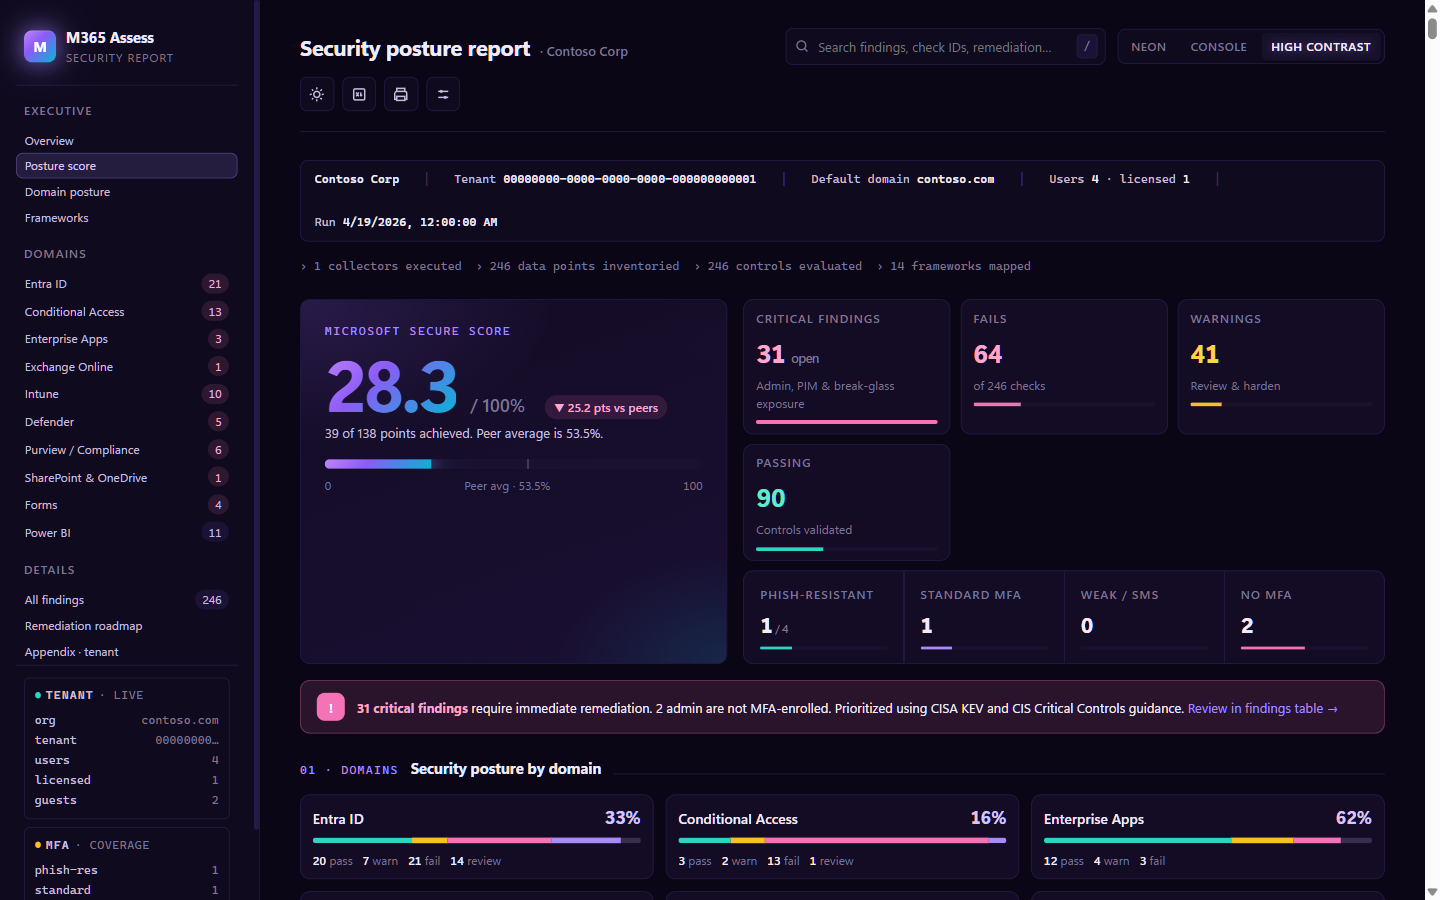
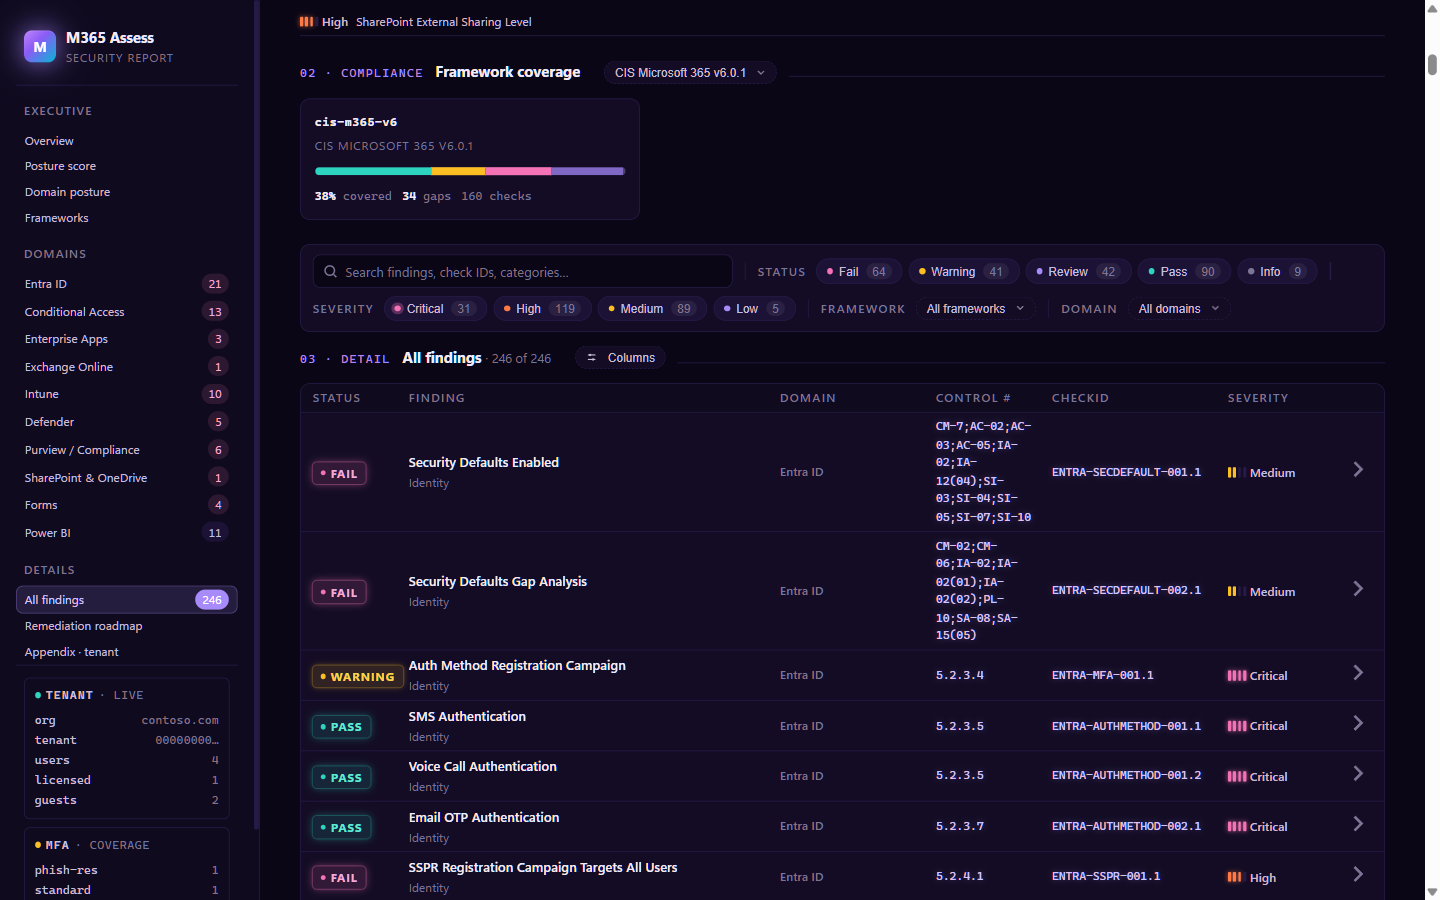
Eine vollständige, von PII bereinigte Beispielberichtsdatei finden Sie unter docs/sample-report/_Example-Report.html und die interaktive Schritt-für-Schritt-Anleitung im Benutzerhandbuch für Berichte.
Umgang mit sensibler Ausgabe: Bewertungsdateien enthalten UPNs, Postfach-Metadaten, Zuweisungen von Administratorrollen und Richtlinieninhalte – behandeln Sie diese als vertraulich. Siehe
docs/reference/DATA-HANDLING.md.
Die vollständige Release-Historie und Versionshinweise finden Sie im Changelog.






