
threatcl
 threatcl/threatcl
Dokumentation Ihrer Bedrohungsmodelle mit HCL
devsecopsutilities-frameworksthreat-intelligence+1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
threatcl/threatclDokumentation Ihrer Bedrohungsmodelle mit HCL
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 cyclonedx/cyclonedx-cli
CLI zum Erzeugen, Analysieren, Zusammenführen, Abgleichen, Validieren, Signieren und Konvertieren von CycloneDX-SBOMs in den Formaten JSON, XML,…
 pensarai/apex
KI-gestützte offensive Sicherheitstests mit autonomen Agenten, direkt in deinem Terminal.
 legit-labs/legitify
Erkennen und beheben Sie Fehlkonfigurationen und Sicherheitsrisiken in all Ihren GitHub- und GitLab-Assets.
 david-a-wheeler/flawfinder
Ein statisches Analysewerkzeug zur Erkennung von Schwachstellen in C/C++-Quellcode.
 ajinabraham/njsscan
Semantikbewusster SAST-Scanner für Node.js-Anwendungen, der unsichere Codemuster mithilfe von libsast-Pattern-Matching und semgrep-syntaxbewusster…
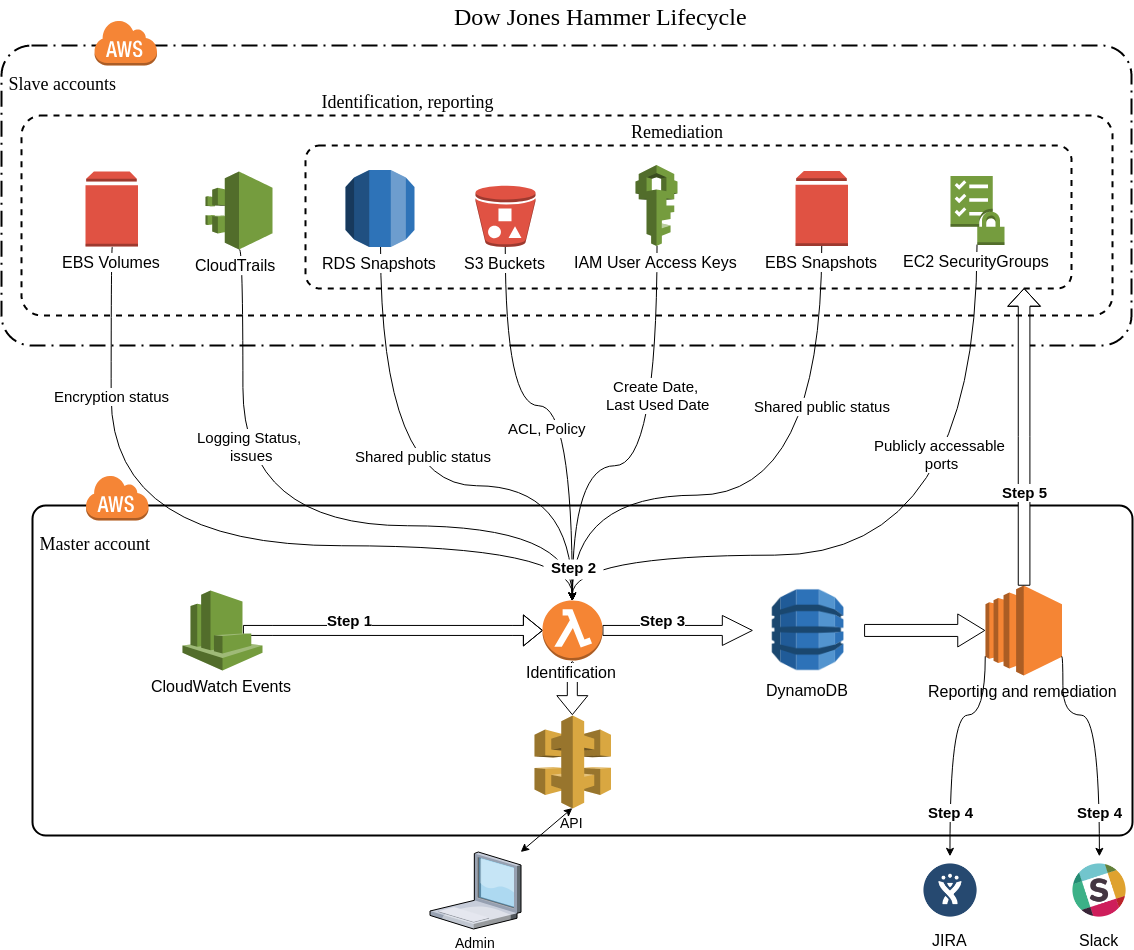 dowjones/hammer
Dow Jones Hammer : Schützen Sie die Cloud mit der Kraft der Cloud (AWS)
 dev-sec/chef-os-hardening
Dieses Chef-Cookbook bietet zahlreiche sicherheitsbezogene Konfigurationen und sorgt für einen umfassenden Basisschutz.
 backbay-labs/clawdstrike
Policy-Engine und EDR für KI-Agenten-Flotten und Entwickler-Workstations. Überwacht Tool-Aufrufe, Dateizugriffe, Netzwerkflüsse und Prozessausführung…
 aerleon/aerleon
Generieren Sie Firewall-ACLs für Cisco, Juniper, Palo Alto und weitere aus einer einzigen YAML-Richtliniensprache über CLI oder Python-API.
 manuelschipper/nah
eine Schutzvorrichtung, die katastrophale Agentenaktionen blockiert
 cloudgraphdev/cli
Das universelle GraphQL API und CSPM Werkzeug für AWS, Azure, GCP, K8s und tencent.
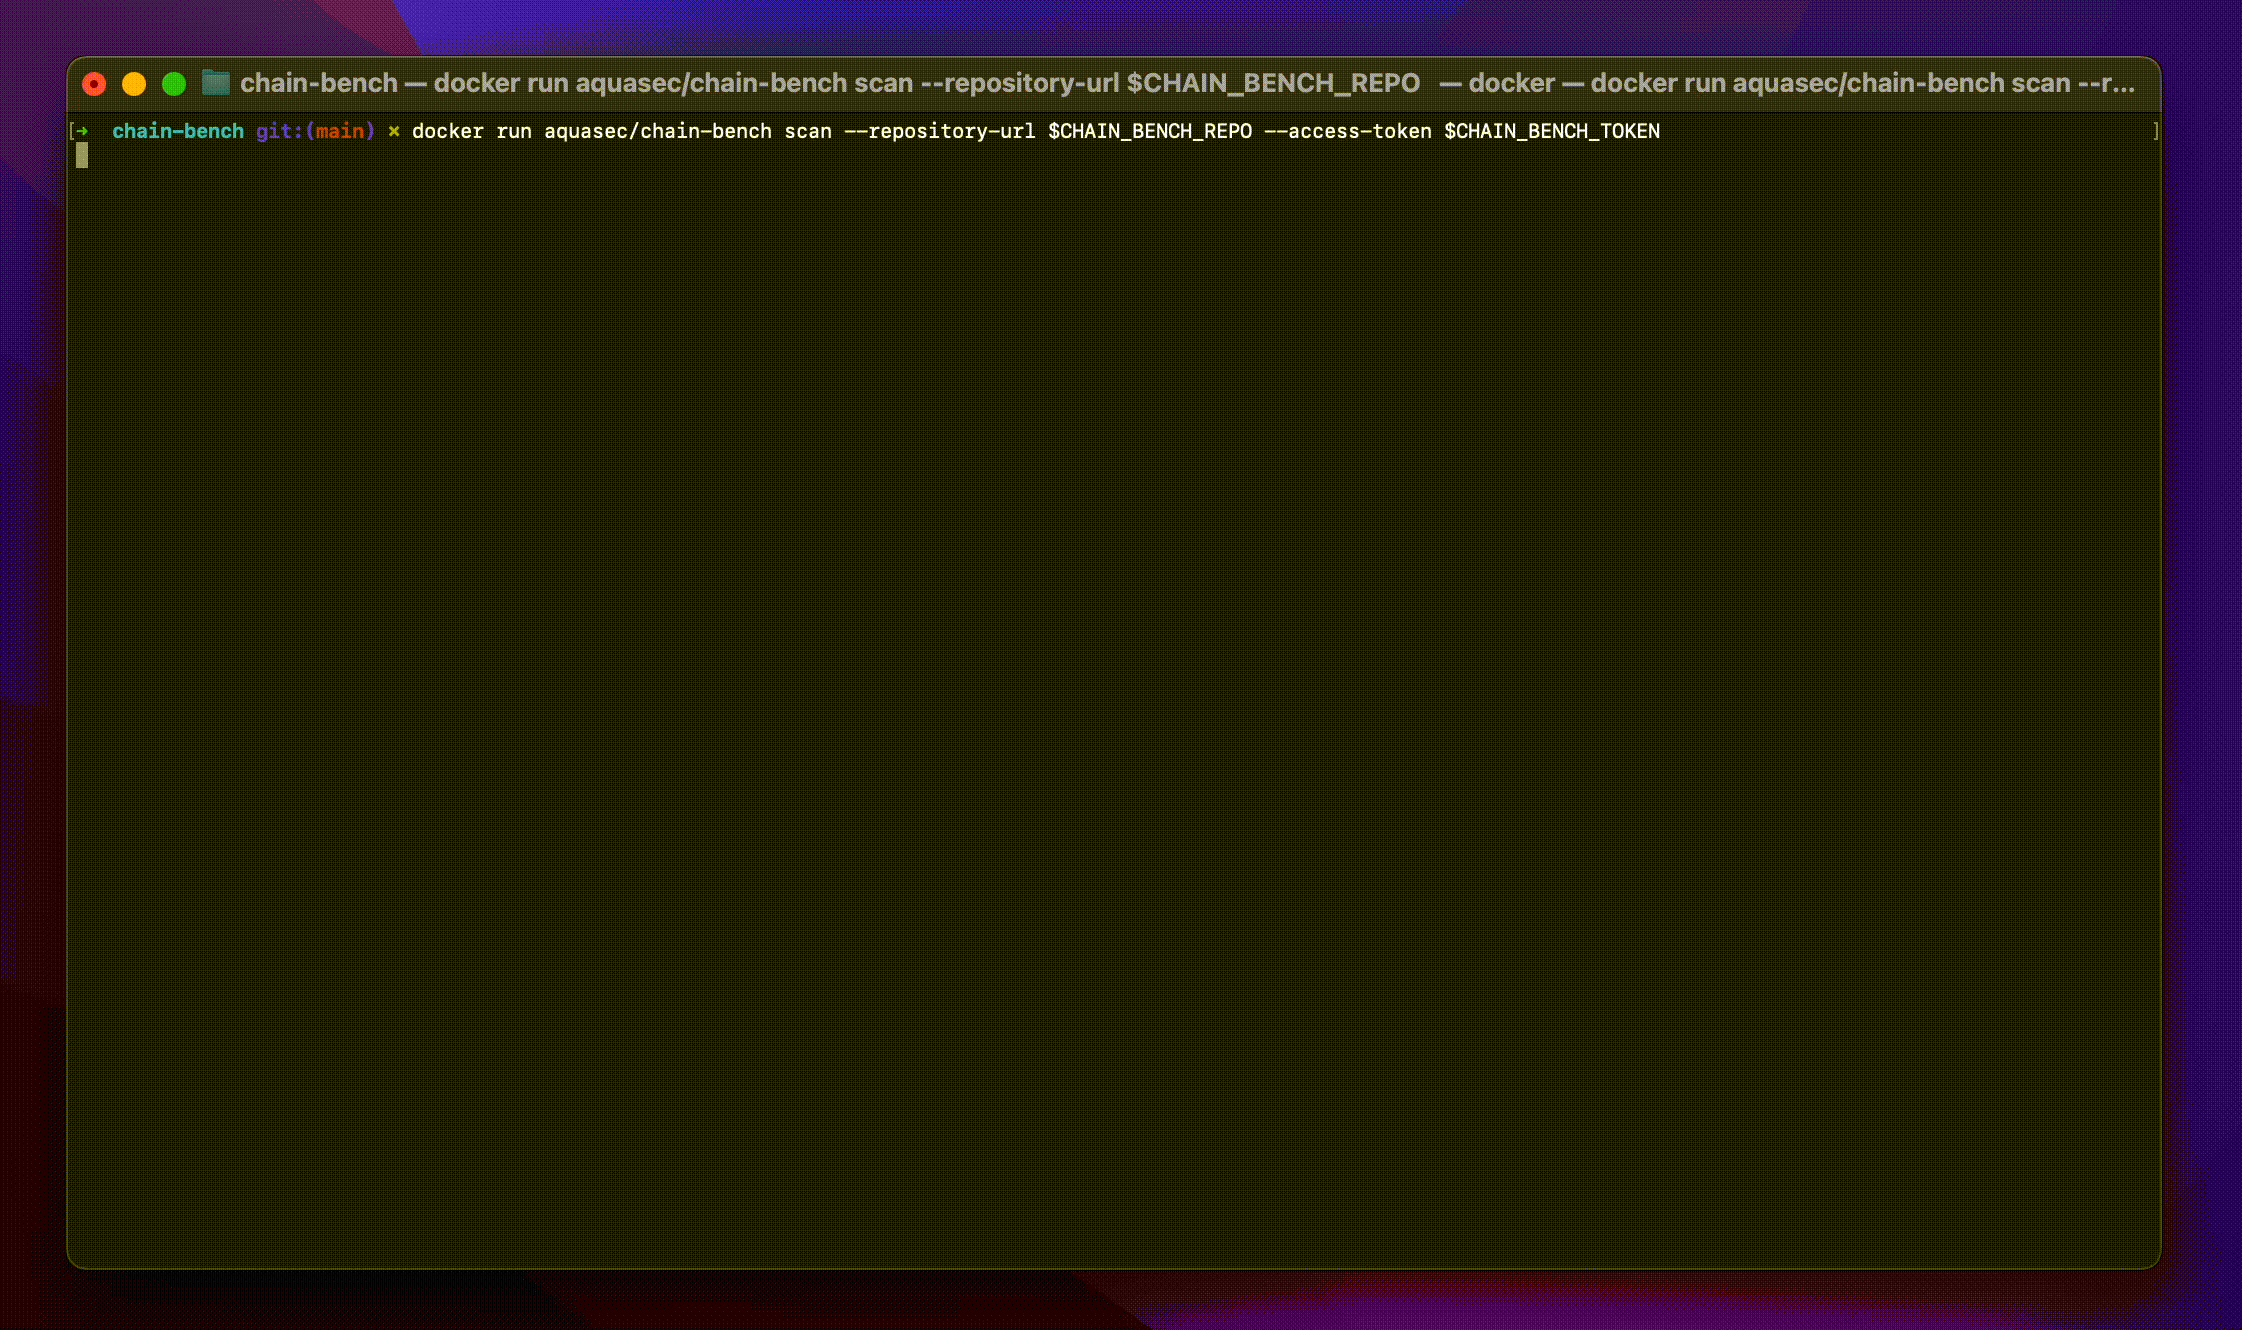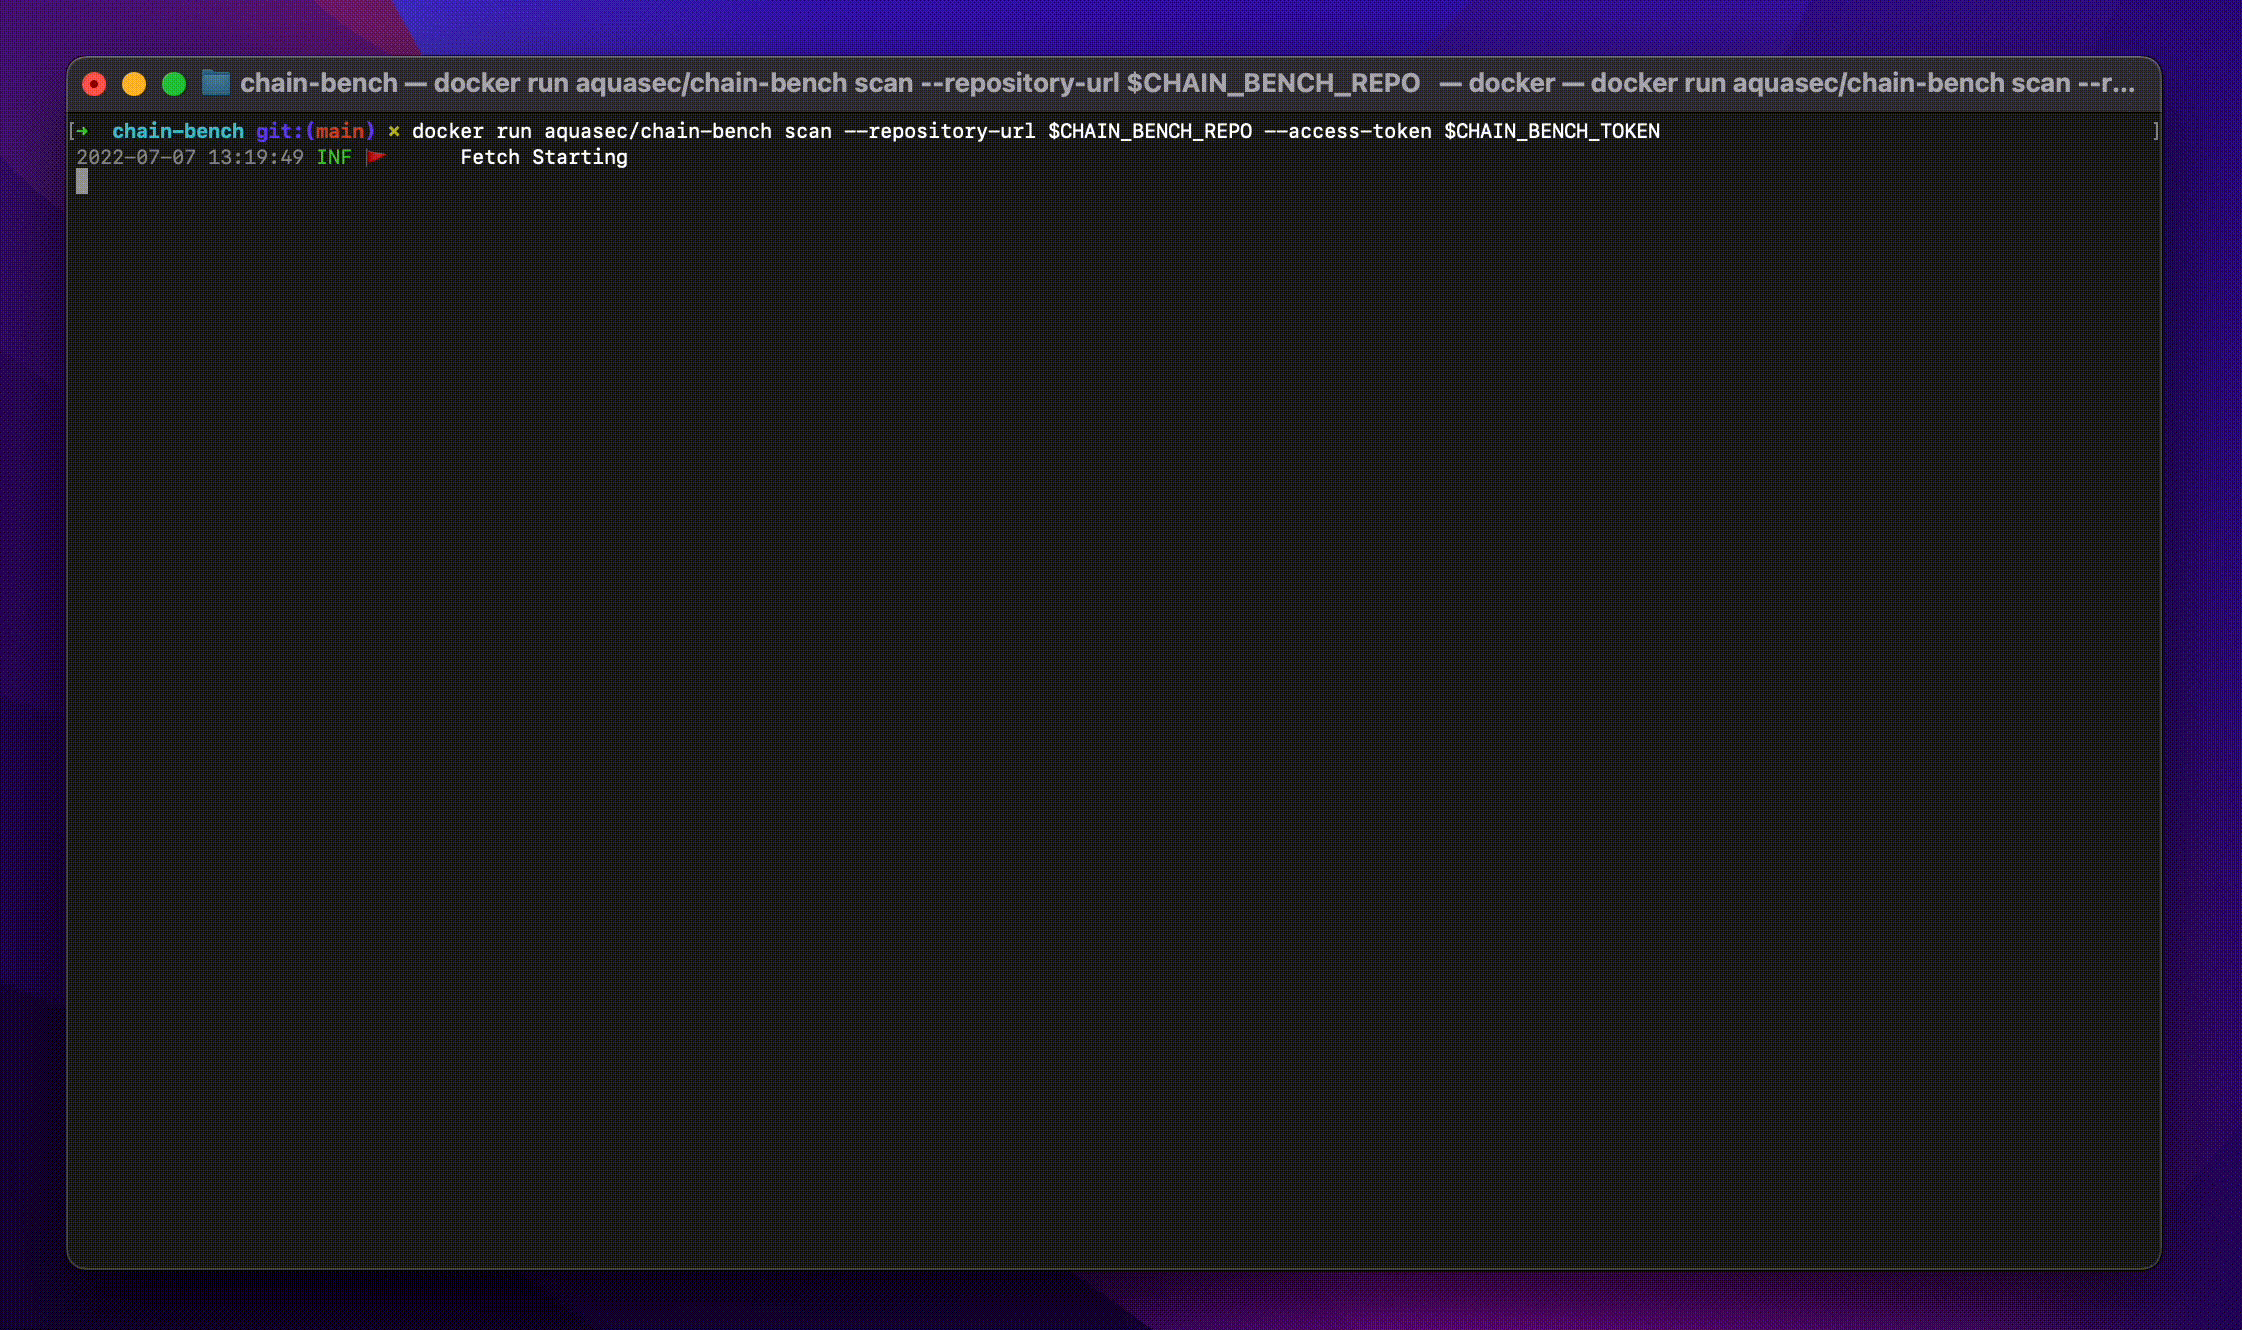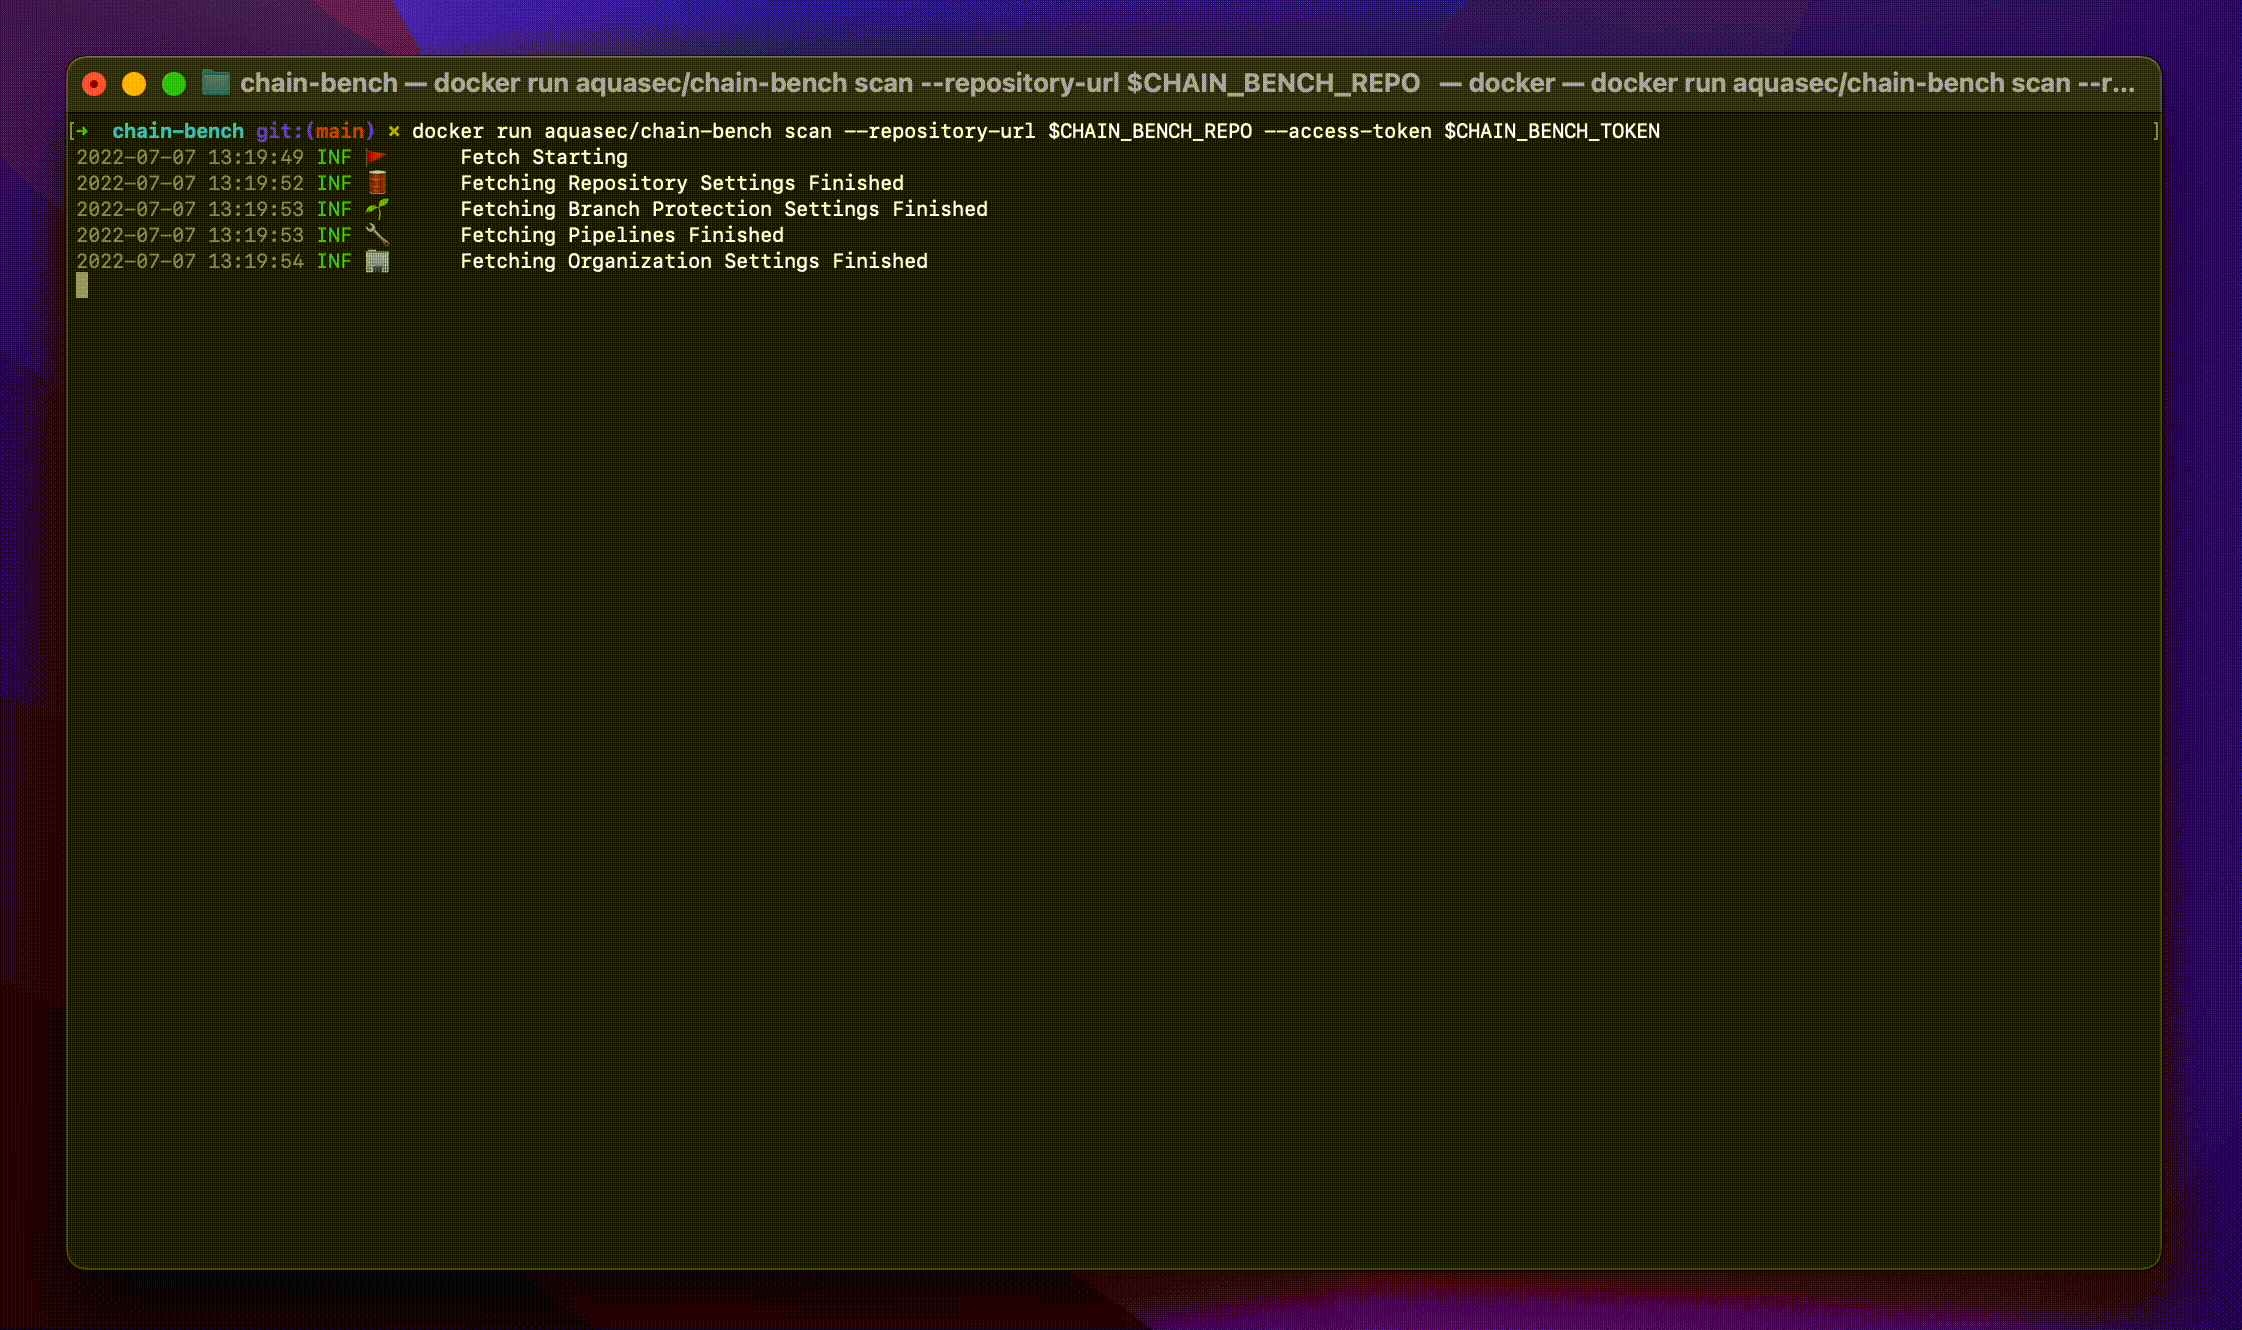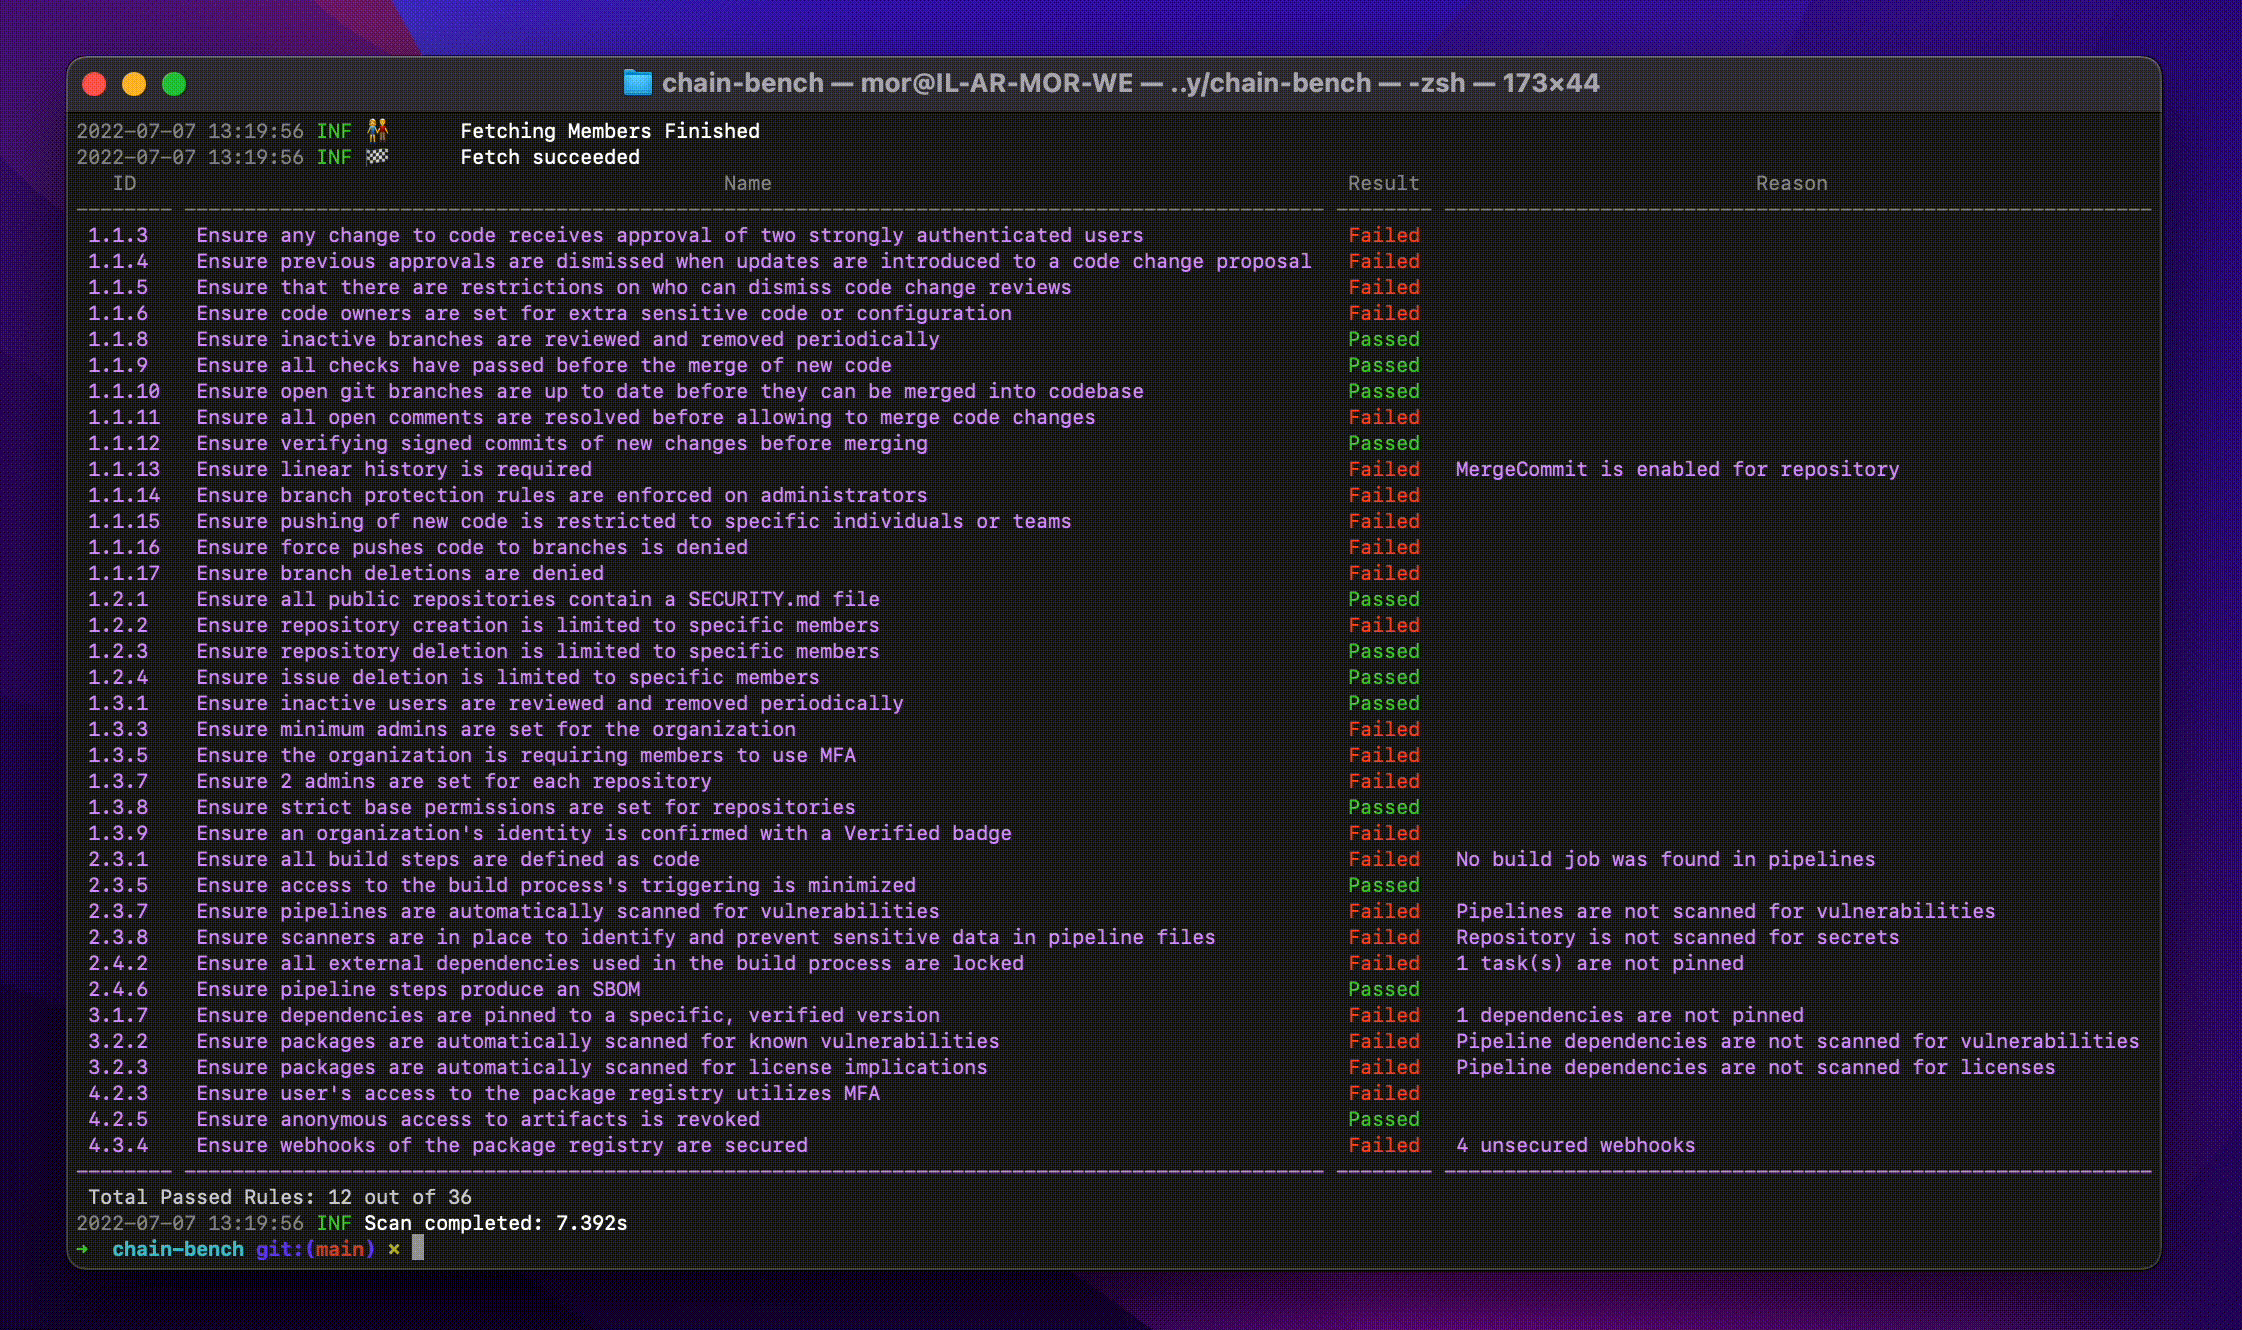 aquasecurity/chain-bench
Prüft die Einhaltung der Sicherheitsvorgaben der Software-Lieferkette gemäß dem CIS-Benchmark, indem SCM-Einstellungen, Branch-Schutzmaßnahmen,…
 batfish/pybatfish
Python-Client für Batfish, ein Netzwerkkonfigurationsanalyse-Tool, das Sicherheit, Zuverlässigkeit und Compliance validiert, indem es das…
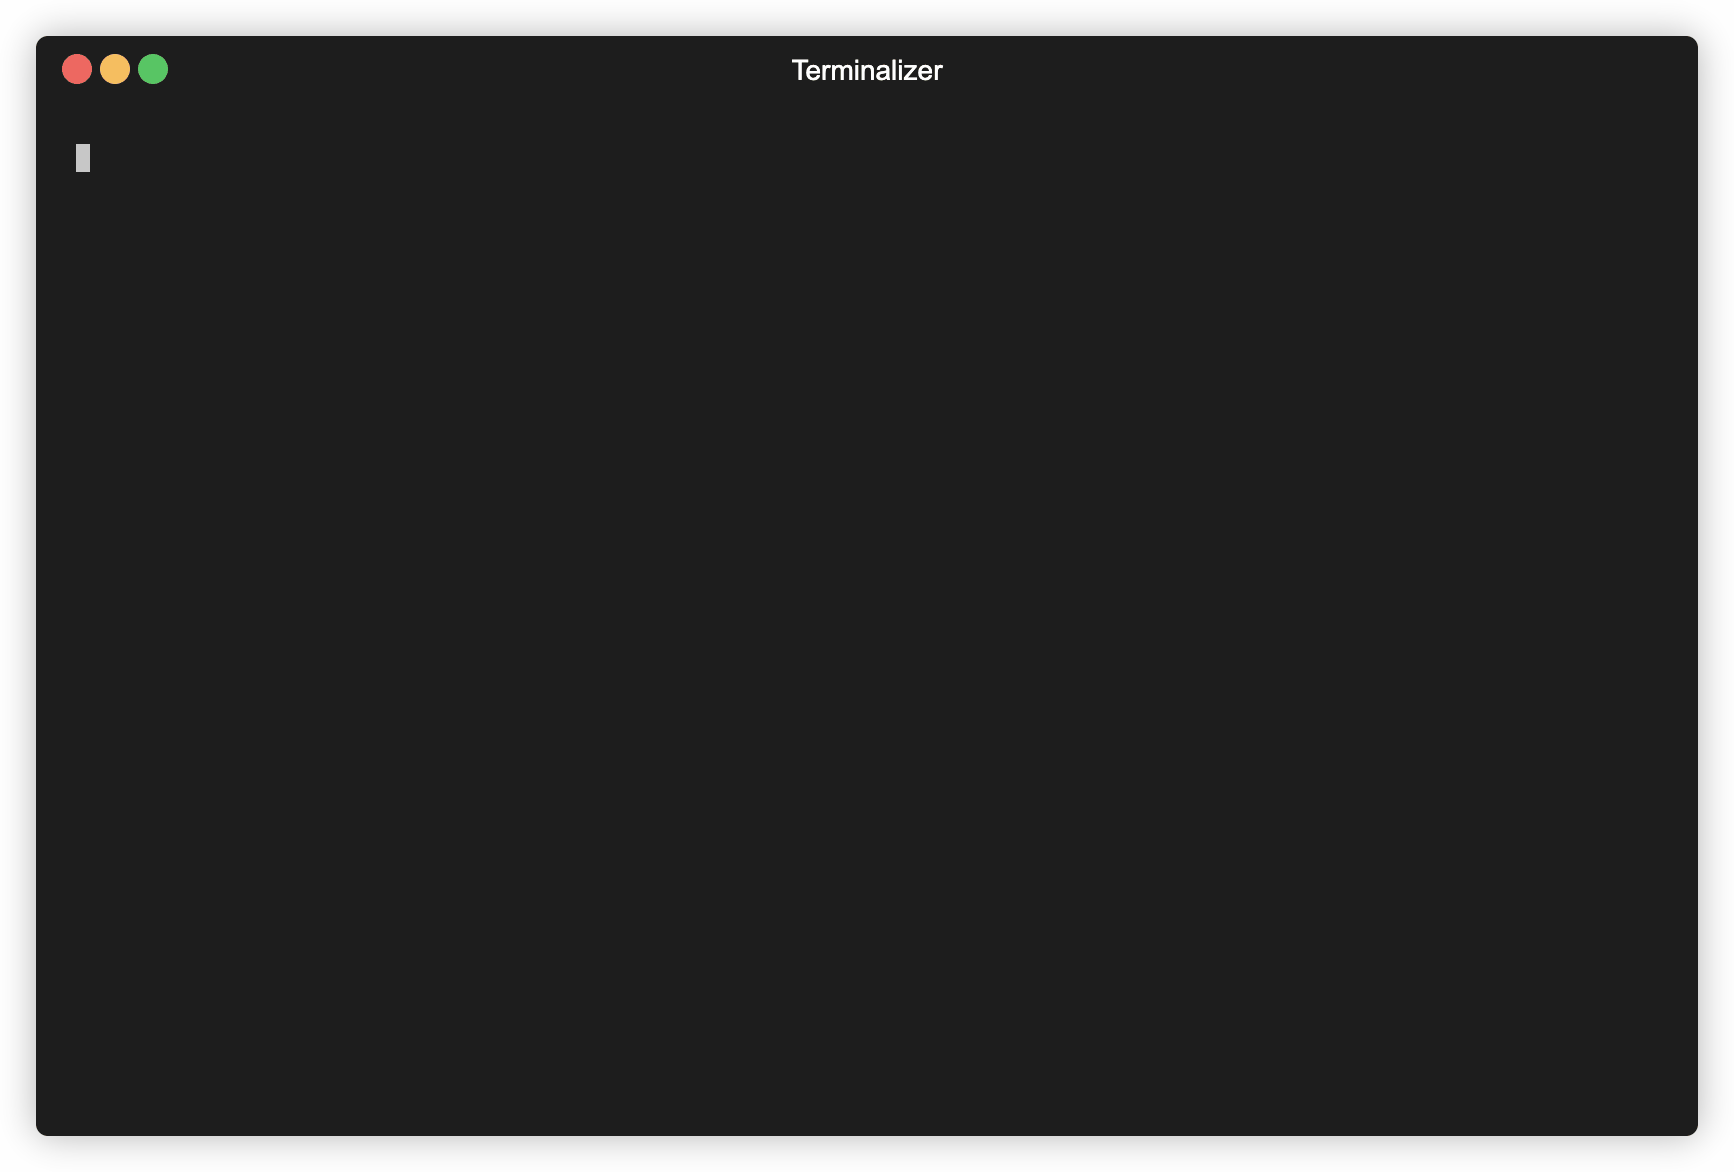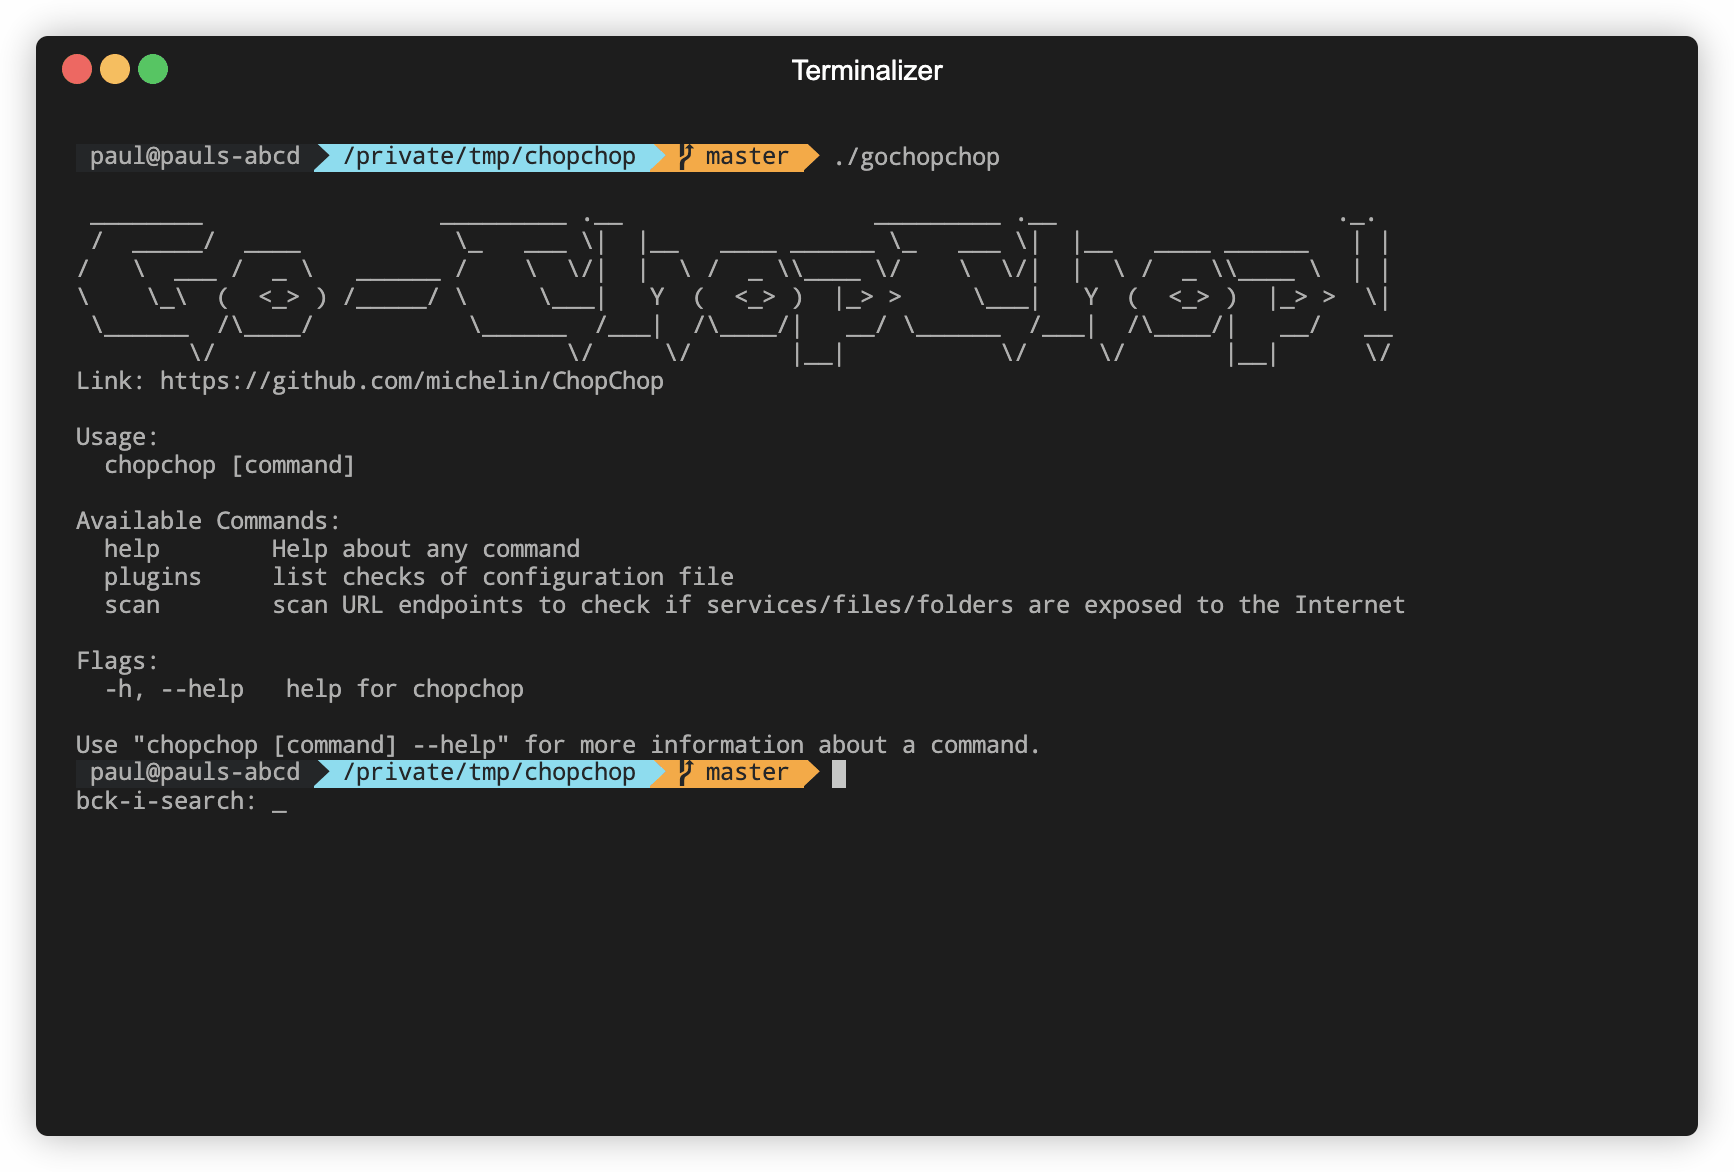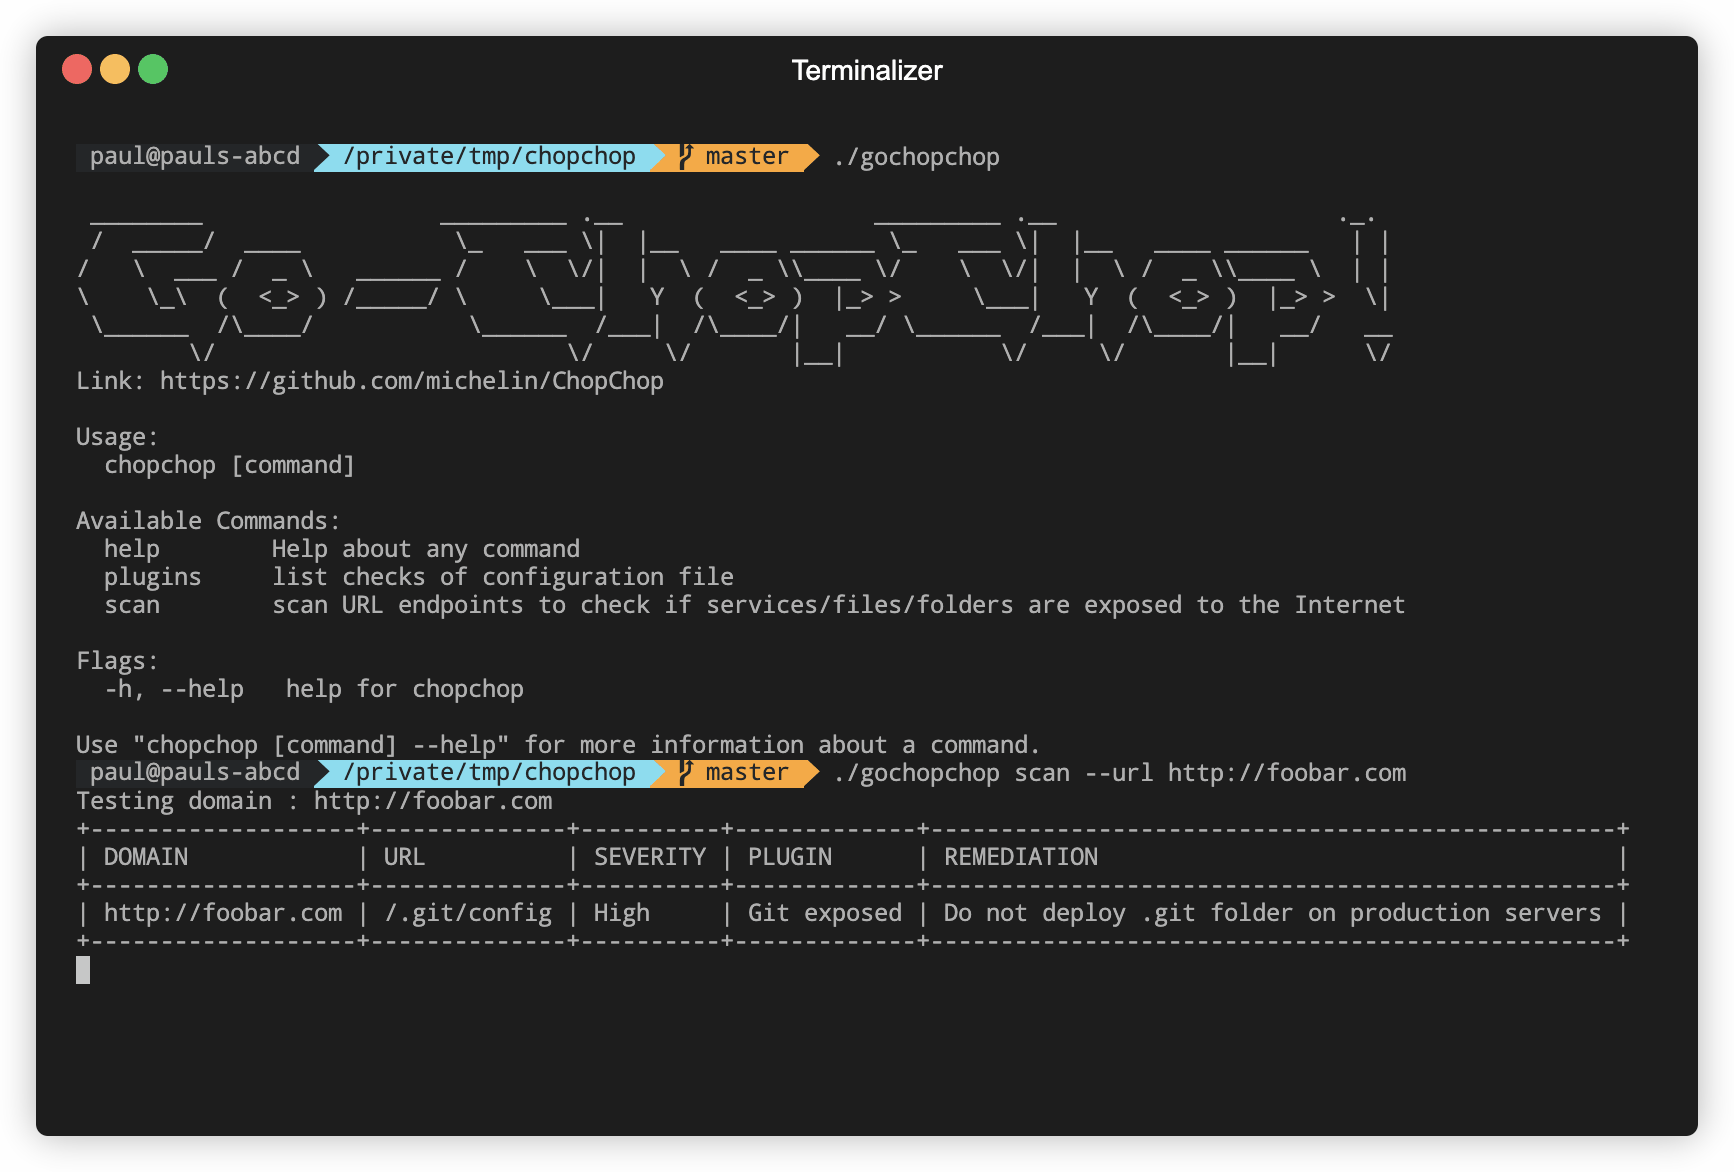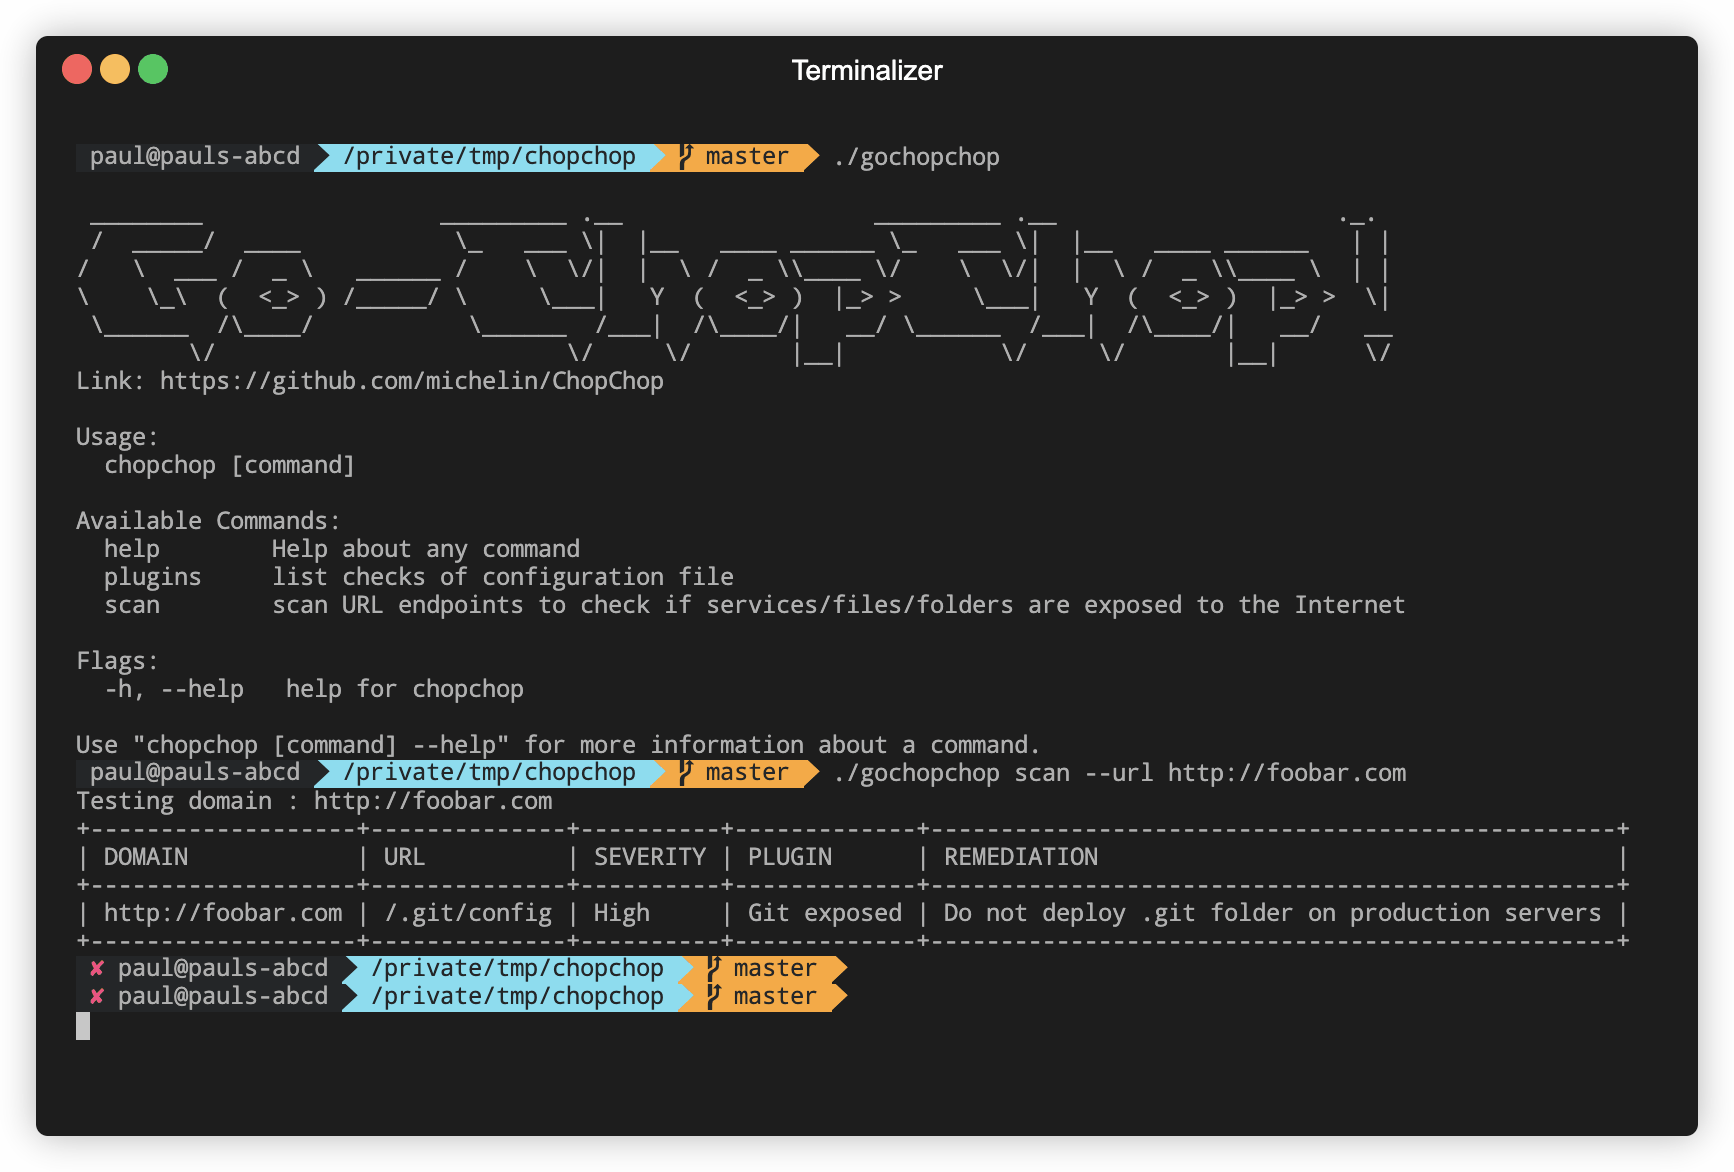 michelin/chopchop
YAML-gesteuerter CLI-Scanner, der offengelegte Dienste, Dateien und Ordner auf Web-Endpunkten erkennt. Entwickelt für Entwickler, um…
 optiopay/klar
Integration von Clair und Docker Registry