#1
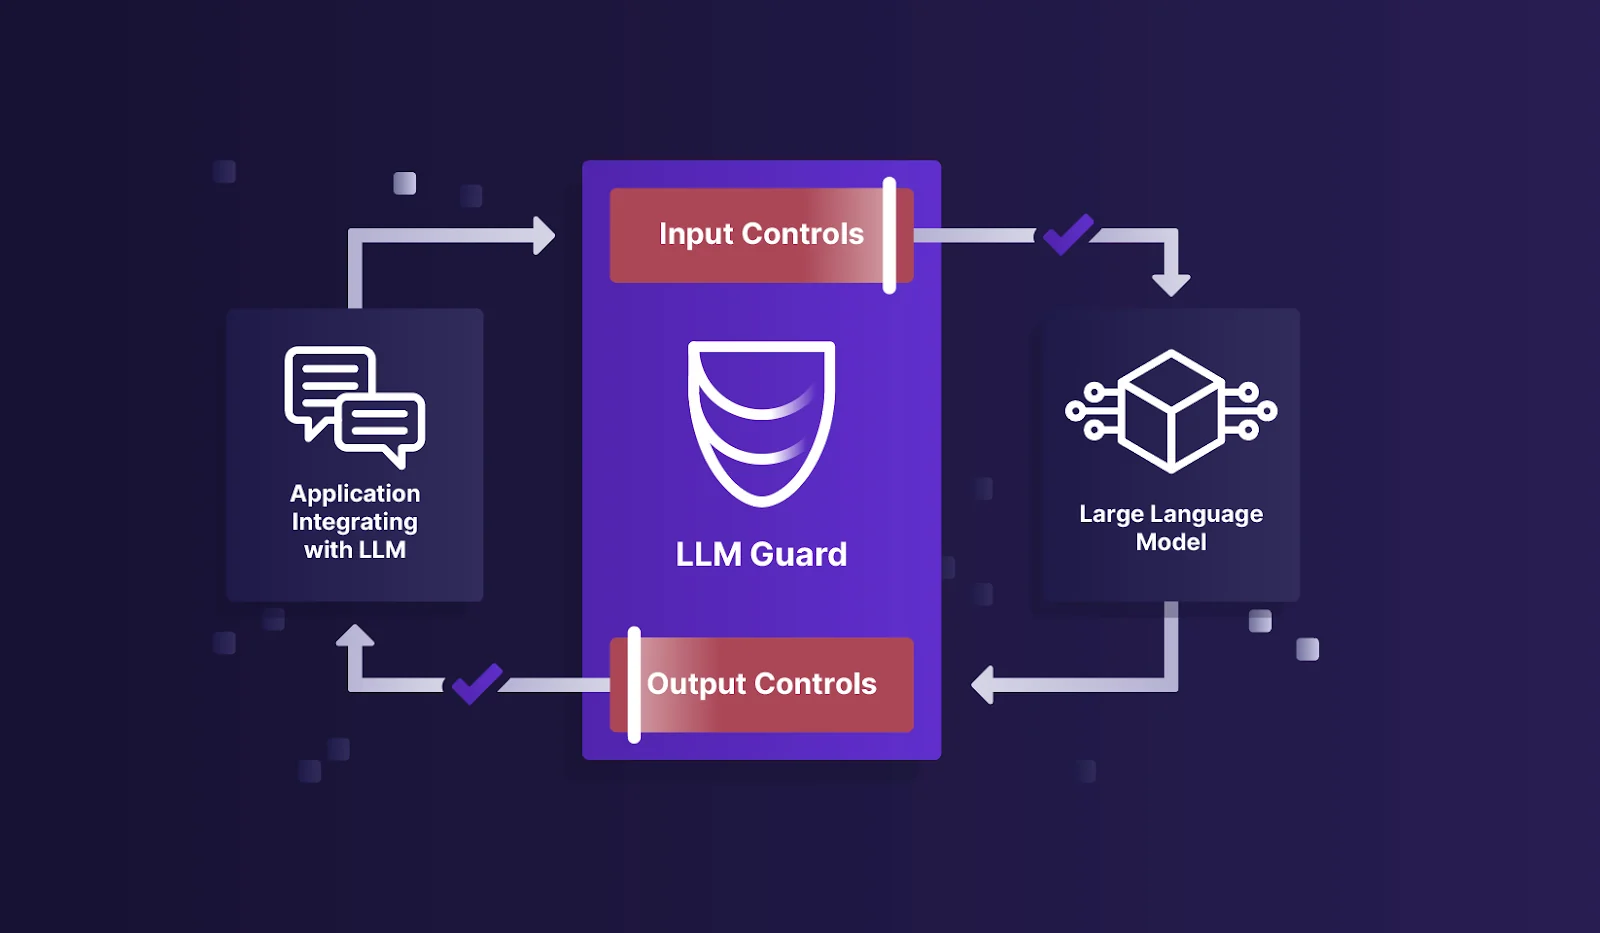
 protectai/llm-guard
Das Sicherheits-Toolkit für LLM-Interaktionen
 yanchenyu360/cve-2026-41940-security-patch
Vorübergehende Abhilfemaßnahmen für die Schwachstelle CVE-2026-41940
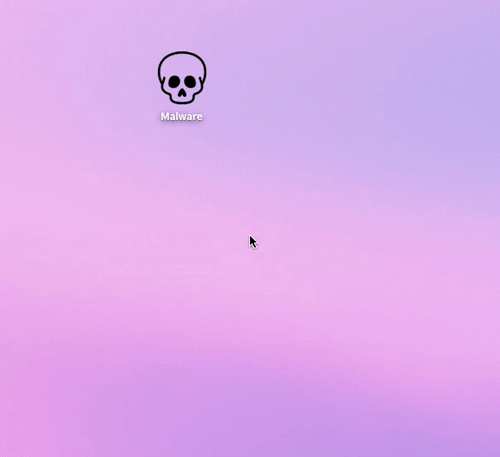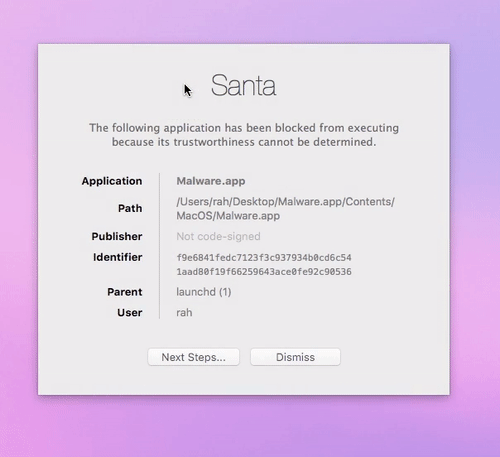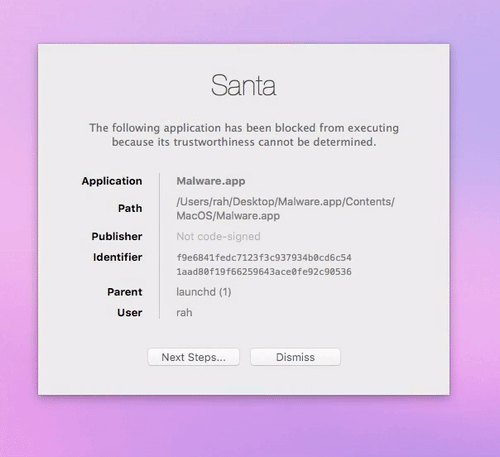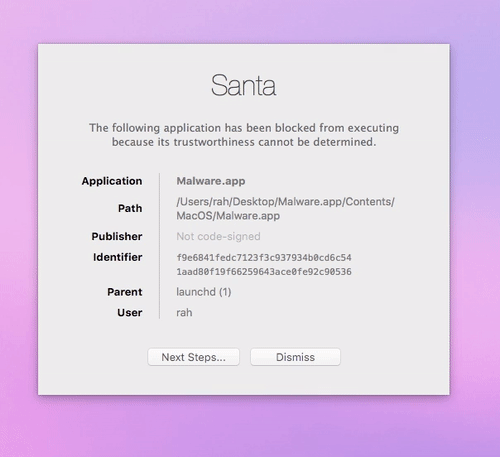 google/santa
Ein binäres Autorisierungs- und Überwachungssystem für macOS
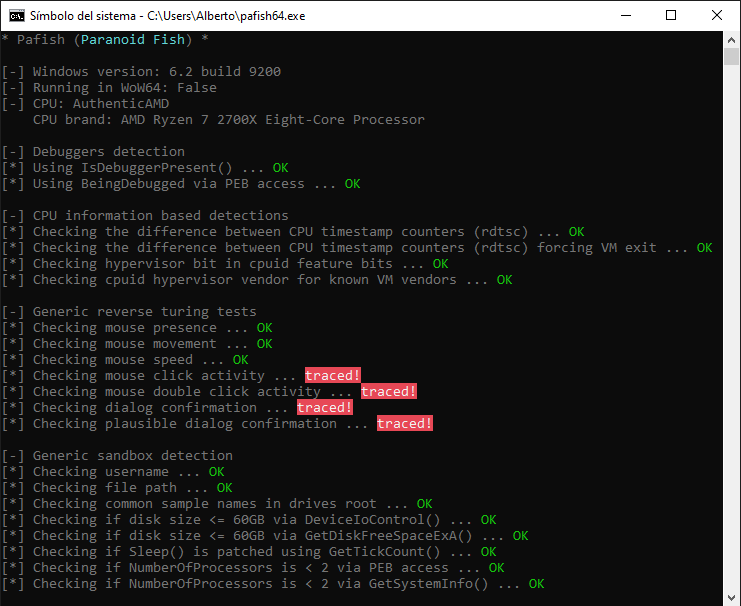 a0rtega/pafish
Pafish ist ein Testwerkzeug, das verschiedene Techniken einsetzt, um virtuelle Maschinen und Malware-Analyseumgebungen auf dieselbe Weise zu…
 efforg/https-everywhere
Eine Browser-Erweiterung, die Ihre Kommunikation mit vielen Websites verschlüsselt, die HTTPS anbieten, aber dennoch unverschlüsselte Verbindungen…
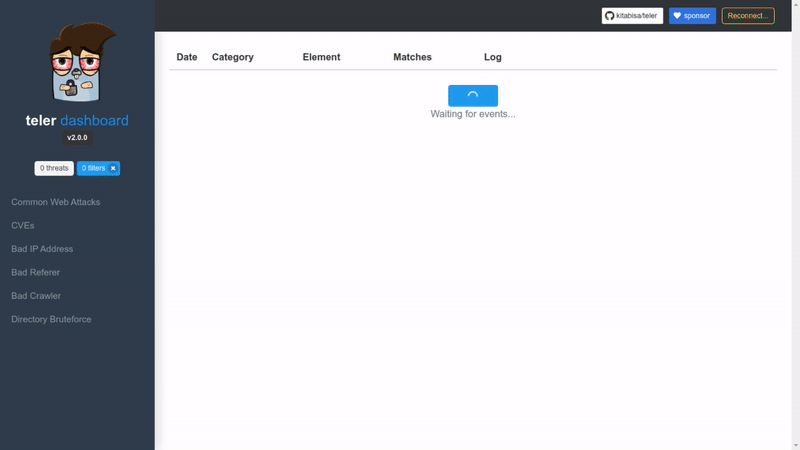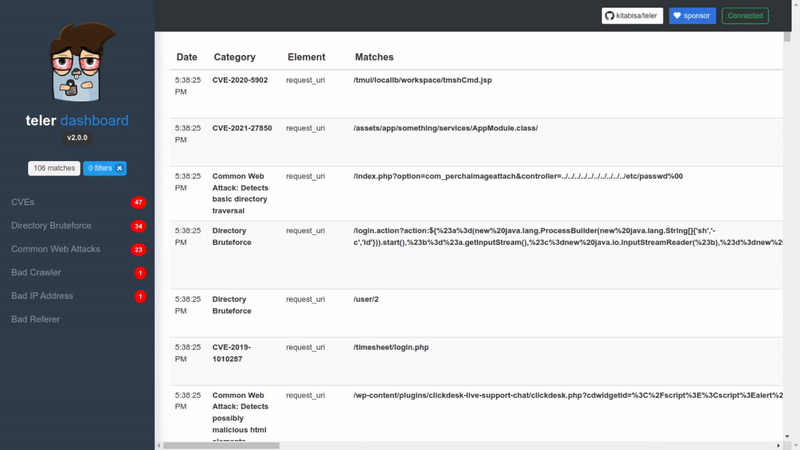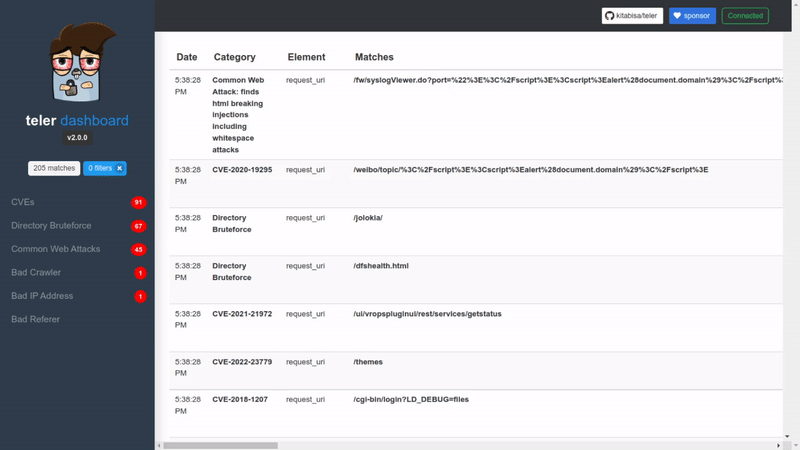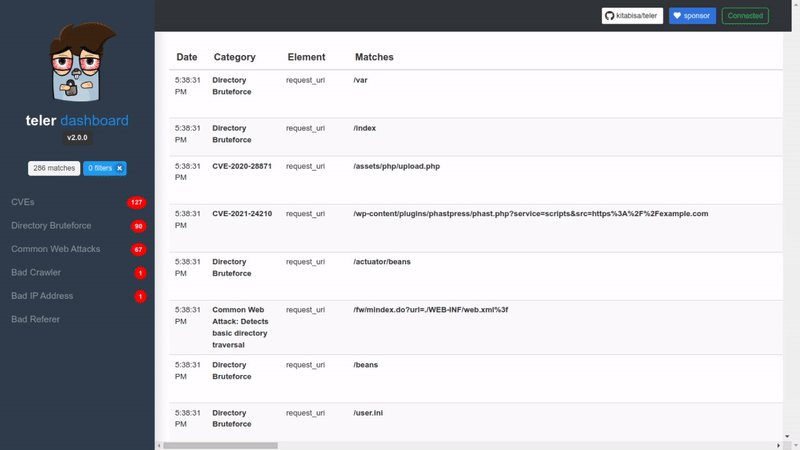 teler-sh/teler
HTTP-Intrusion-Erkennung in Echtzeit
 mozilla/bleach
Bleach ist eine auf einer Whitelist basierende HTML-Bereinigungsbibliothek, die Markup und Attribute escaped oder entfernt.
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Projekt (Offizielles Repository)
 mozilla/mozdef
VERALTET - MozDef: Mozilla Enterprise Defense Platform
 optiv/mangle
Mangle ist ein Tool, das Aspekte kompilierter ausführbarer Dateien (.exe oder DLL) manipuliert, um die Erkennung durch EDRs zu vermeiden.
 accenture/spartacus
# Spartacus DLL/COM-Hijacking-Toolkit
 kiexitdispatcher/godefender
Anti-Virtualisierung, Anti-Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM-Erkennungspaket. Nur Windows.
 mandiant/silketw
C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…
 etsy/midas
Mac-Analysesystem zur Erkennung von Eindringversuchen
 cloudflare/mitmengine
Ein MITM (monster-in-the-middle) Erkennungstool. Wird verwendet, um MALCOLM zu erstellen:
 idov31/functionstomping
Shellcode-Injektionstechnik. Bereitgestellt als C++-Header, eigenständiges Rust-Programm oder Bibliothek.
 chryzsh/darthsidious
Ein Active Directory-Domain aufbauen und hacken