
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen
 blackhillsinfosec/eventlogging
Automatisierungsskripte zur Bereitstellung von Windows Event Forwarding, Sysmon und benutzerdefinierten Überwachungsrichtlinien in einer Active…
 foospidy/honeypy
Ein Honeypot mit geringer bis mittlerer Interaktion.
 azuread/azure-ad-incident-response-powershell-module
Das Azure Active Directory Incident Response PowerShell-Modul stellt eine Reihe von Tools bereit, die von der Azure Active Directory Produktgruppe in…
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
 nbulischeck/tyton
Kernel-Mode Rootkit Hunter
 jsa2/caoptics
CA Optics - Azure AD Conditional Access Gap-Analysator
 zecure/shadowd
Der Shadow Daemon Web Application Firewall Server
 cisagov/esxiargs-recover
Ein Tool zur Wiederherstellung nach der ESXiArgs-Ransomware
 trailofbits/sinter
Ein Benutzermodus-Anwendungsautorisierungssystem für macOS, geschrieben in Swift.
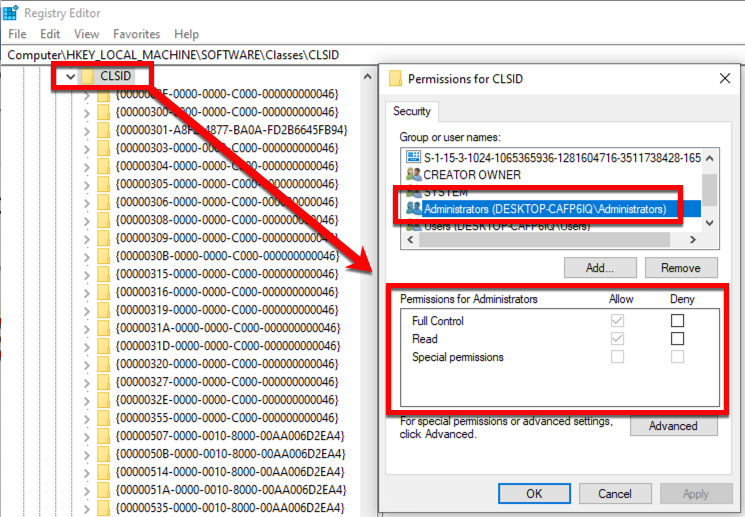 optiv/dent
Ein Framework zur Erstellung COM-basierter Umgehungen unter Ausnutzung von Schwachstellen in den WDAPT-Sensoren von Microsoft.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 grahamcampbell/laravel-security
Ein Wrapper von voku/anti-xss für Laravel
 swimlane/atomic-operator
Ein Python-Paket wird verwendet, um Atomic Red Team Tests (Atomics) über mehrere Betriebssystemumgebungen hinweg auszuführen.
 netwrix/pingcastlecloud
Auditprogramm für AzureAD
 salesforce/metabadger
Verhindern Sie SSRF-Angriffe auf AWS EC2 durch automatisierte Upgrades auf den sichereren Instance Metadata Service v2 (IMDSv2).
 0x0v1/audix
Audix ist ein PowerShell-Tool zur schnellen Konfiguration der Windows-Ereignisüberwachungsrichtlinien für die Sicherheitsüberwachung.
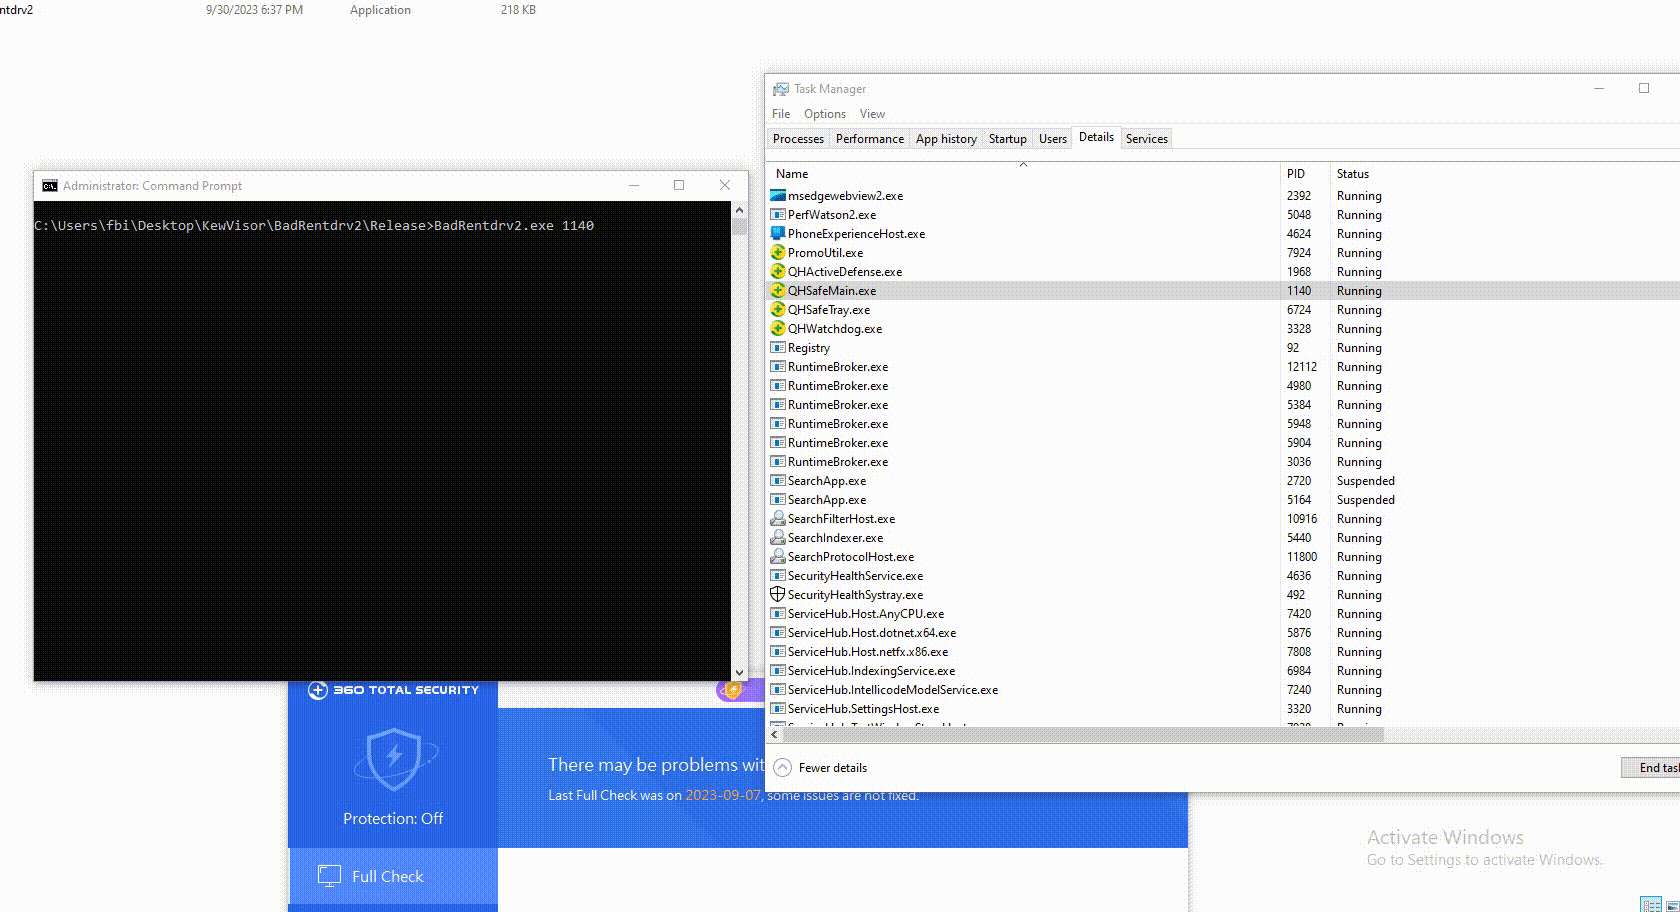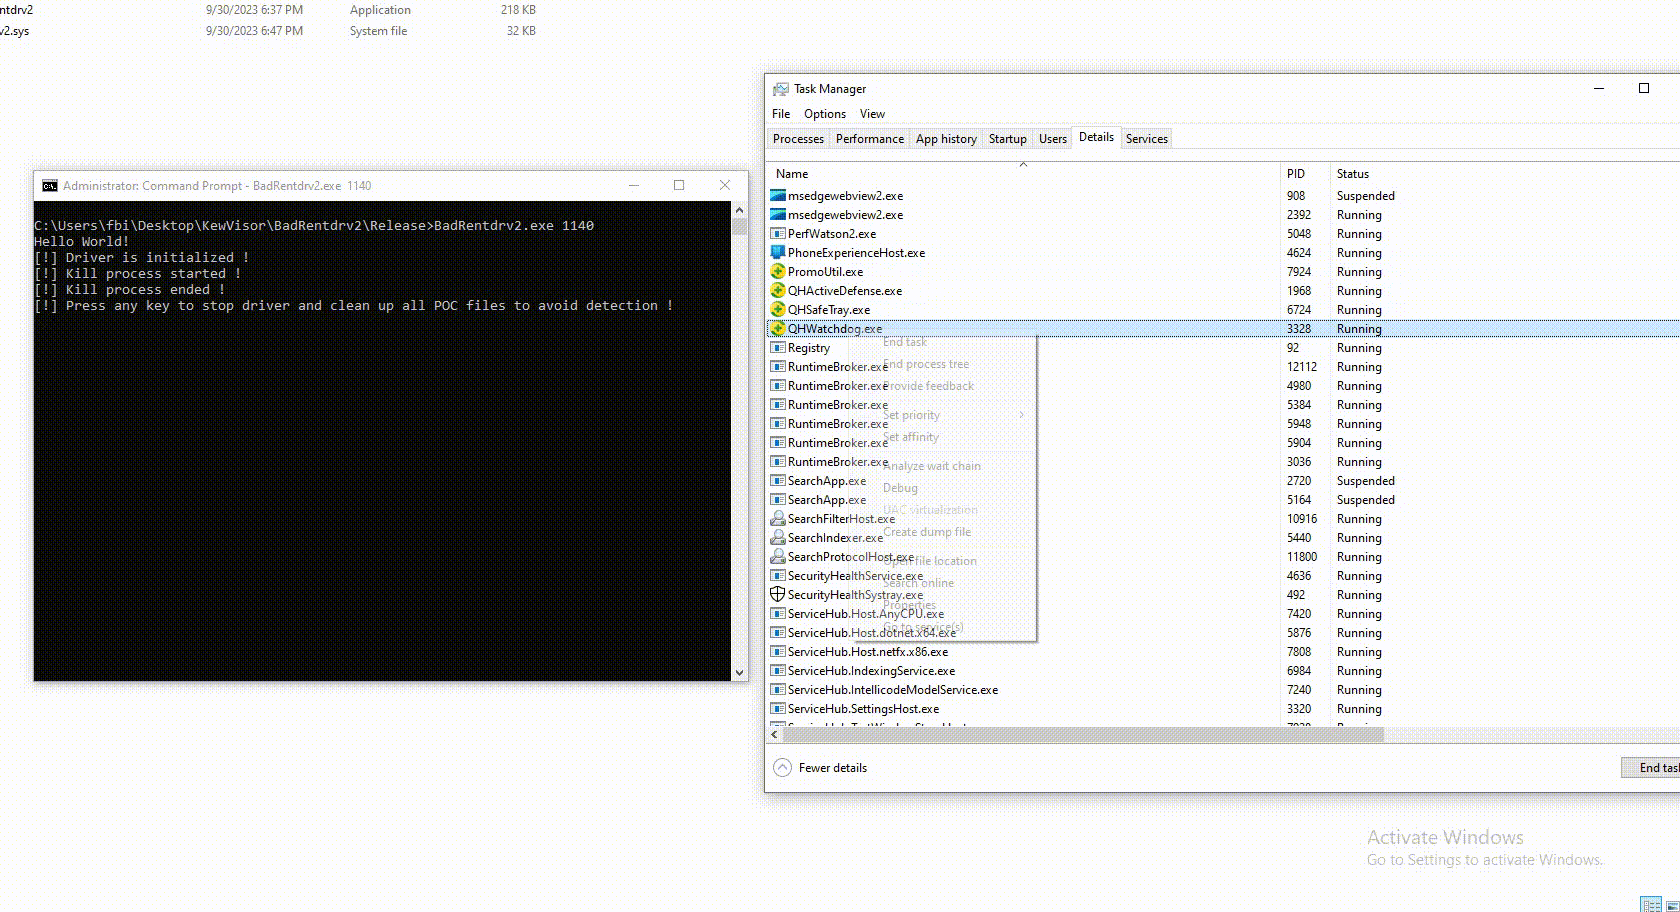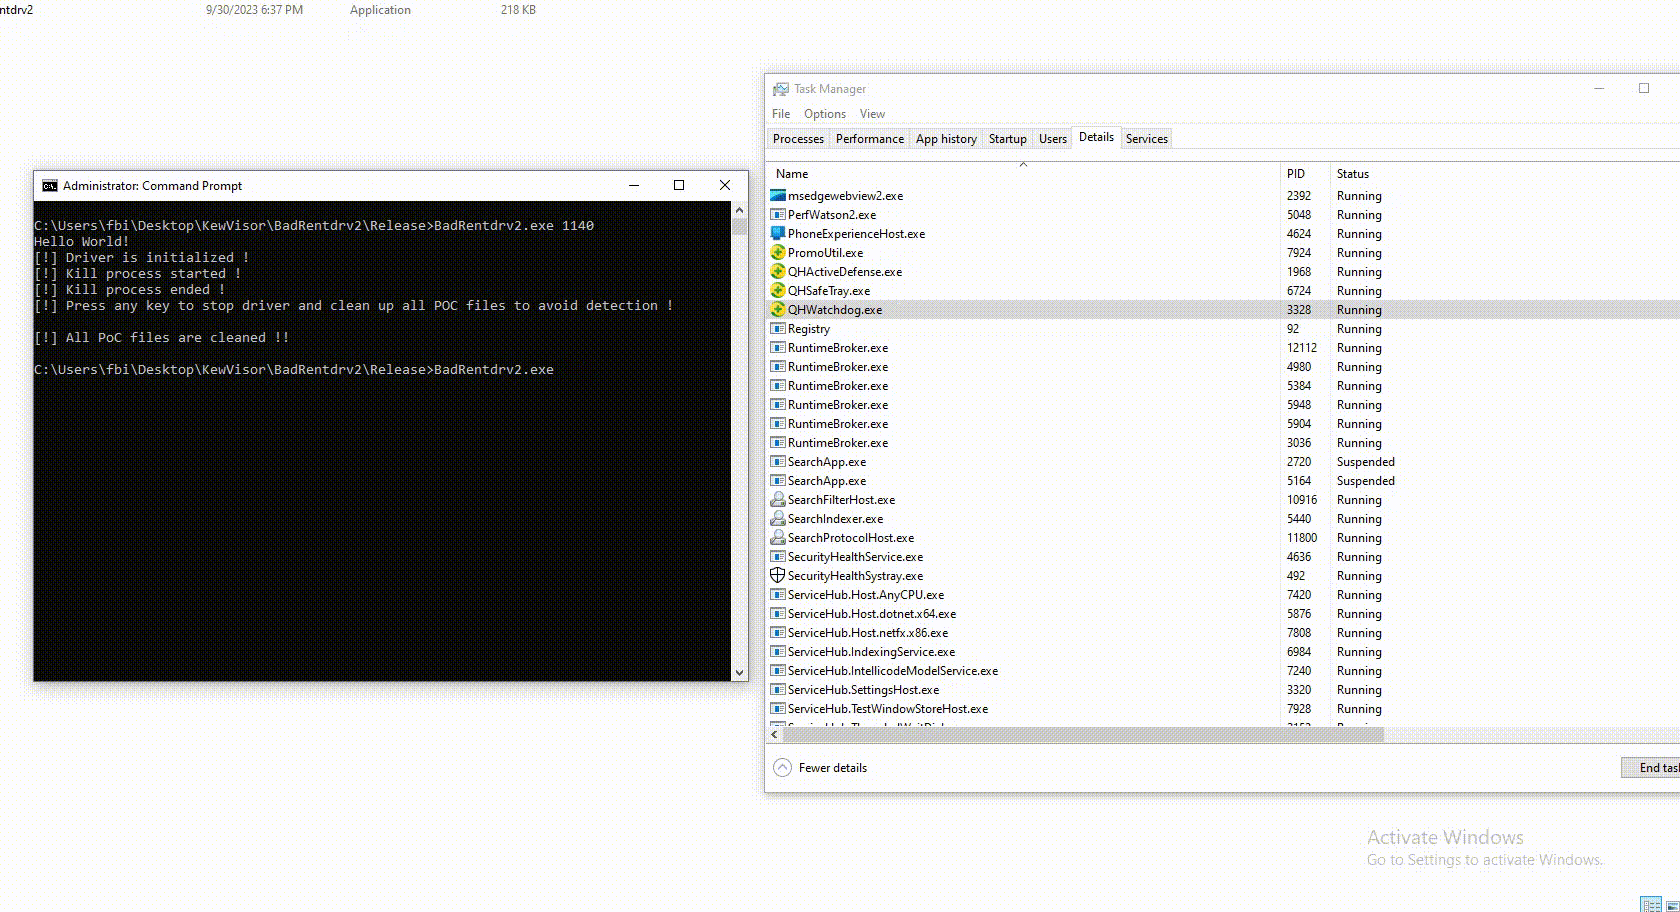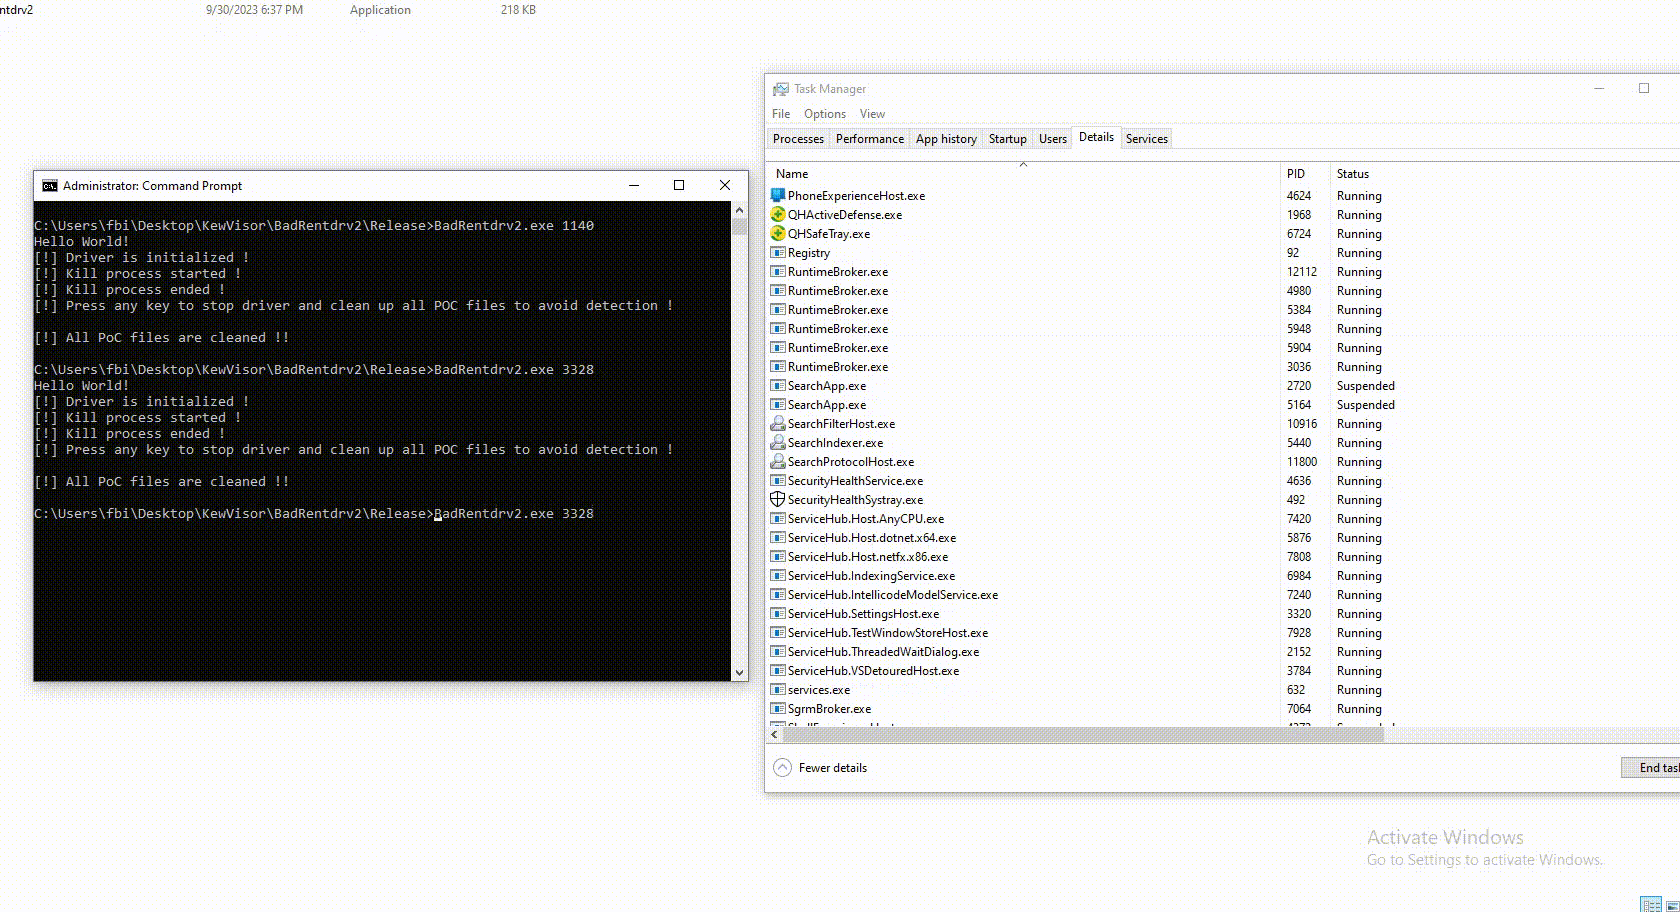 keowu/badrentdrv2
Ein von mir ausgenutzter verwundbarer Treiber (BYOVD), der mehrere EDRs und Antivirensoftware auf dem Markt beenden kann, sie unwirksam macht, und…
 elastic/silhouette
Bewahre es geheim, bewahre es sicher








