
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen
 treussart/probemanager
Zentralisiertes Management von Intrusion Detection Systemen wie Suricata, Bro, Ossec ...
 ranguli/ioccheck
Ein Tool zur Vereinfachung des Rechercheprozesses von IOCs.
 qixils/anticropalypse
Discord-Bot zur Minderung der aCropalypse-Sicherheitslücke (CVE-2023-21036, CVE-2023-28303) durch nachträgliches Löschen verwundbarer Bilder
 jenkinsci-cert/security-218
Deaktiviert das Jenkins-CLI-/Remoting-Subsystem als Schutzmaßnahme gegen nicht authentifizierte Remote-Codeausführungs-Schwachstellen SECURITY-218…
 kolya5544/bearftp
Honeypot-FTP-Server, geschrieben in .NET Core (C#) für Linux und Windows.
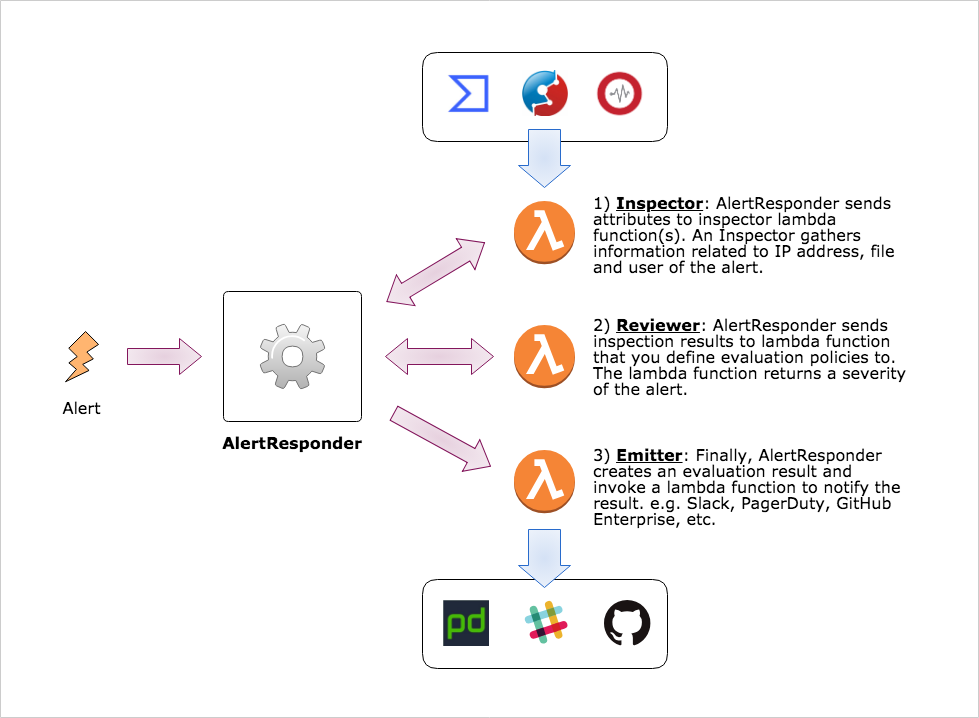 m-mizutani/alertresponder
Automatisches Rahmenwerk zur Reaktion auf Sicherheitswarnungen mittels AWS Serverless Application Model
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles Angriffe abschwächen
 cosmo121/follina-remediation
Entfernt die Möglichkeit, MSDT auszuführen, als Reaktion auf CVE-2022-30190 (Follina)
 fusion1110/ebpf-hid_guard
Linux-Kernelspace-HID-Injektionsangriff-Detektor mit eBPF. Überwacht USB- und Bluetooth-HID-Geräte auf anomale Tastenanschlags-Zeiten und entbindet…
 lopqto/cve-2021-41773_honeypot
Leichter Honeypot für die Apache-HTTP-Server-Pfad-Traversal-Schwachstelle CVE-2021-41773, entwickelt, um Exploit-Versuche zu erfassen und zu…
 gamingwithevets/msdt-disable
MSDT-Protokoll-Deaktivierer (CVE-2022-30190-Patch-Tool)
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — kostenloses, quelloffenes Cybersicherheits-Scan-Tool für Bahn- und Transit-OT/SCADA-Netzwerke. PowerShell- und Bash-Scanner…
 spinfosecurity/bas-guardian
Kostenloser BACnet/BMS-Schwachstellenscanner für Gebäudeautomationssysteme. Erkennt CVE-2026-3611 (CVSS 10.0), CVE-2026-24060 und exponierte…
 jotaqc/cve-2022-30190_temporary_fix_source_code
Dies sind die Quellcodes der Python-Skripte, um den temporären Schutz gegen die CVE-2022-30190-Sicherheitslücke (Follina) anzuwenden.
 rastating/modsecurity-cve-2018-6389
Ein ModSecurity-Regelsatz zur Erkennung potenzieller Angriffe unter Verwendung von CVE-2018-6389
 tracehound/tracehound
Betriebliche Sicherheitskontrollen mit forensischen Garantien








