
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/idov31/functionstomping
DefensivwerkzeugePrivilege EscalationExploitationIDS/IPS-UmgehungShellcodePost-ExploitationRed TeamingShellcode-GenerierungPayload-EntwicklungBinary-ExploitationArchived
7069050vor 3 JahrenVon Kitploit geprüft
Teilen
GitHub
idov31/functionstomping

FunctionStomping

Shellcode-Injektionstechnik. Bereitgestellt als C++-Header, eigenständiges Rust-Programm oder Bibliothek.

Repository anzeigenWebseite

FunctionStomping

image image image

Beschreibung

Dies ist eine brandneue Technik zur Shellcode-Injektion, um AVs und EDRs zu umgehen. Diese Technik ist von Module Stomping inspiriert und weist einige Ähnlichkeiten auf. Stand heute (23.01.2022) findet auch hollows-hunter es nicht.

Der größte Vorteil dieser Technik ist, dass sie kein gesamtes Modul oder PE überschreibt, sondern nur eine Funktion, und der Zielprozess kann weiterhin jede andere Funktion aus dem Zielmodul verwenden.

Der Nachteil ist, dass es nicht für jede Funktion in freier Wildbahn funktioniert (aber für die meisten), die genaue Erklärung finden Sie in meinem Blog: The Good, The Bad And The Stomped Function.

HINWEIS: Es ist möglich, dass ein AV dies erkennt. Wenn die Signatur eine Signatur von msfvenom/metasploit ist, ist das in Ordnung! Sie müssen nur den Shellcode ändern oder verschlüsseln.

UPDATE: Anscheinend ist dies nicht der erste verfügbare PoC und RastaMouse hat einen Blogbeitrag geschrieben, der eine ähnliche Sache in C# ist.

Verwendung

Sie können entweder den Header wie folgt in Ihr Programm einbinden:

#include "functionstomping.hpp"

int main() {
    // Just get the pid in any way and pass it to the function.
    DWORD pid = 3110;
    FunctionStomping(pid);
    return 0;
}

Oder verwenden Sie das Rust-Programm:

cd functionstomping
cargo b
functionstomping.exe <pid>

Nachdem Sie dieses Programm ausgeführt haben, MÜSSEN Sie die Funktion aus dem entfernten Prozess aufrufen! (Wenn Sie die Standardfunktion CreateFile verwendet haben, müssen Sie sie aus dem entfernten Prozess aufrufen!).

Einrichtung

Derzeit ist der auszuführende Shellcode nur ein Taschenrechner-Popup, aber Sie müssen lediglich unsigned char shellcode[] durch Ihren Shellcode ersetzen. Ich habe C++17 und VS2019 verwendet, um das Programm mit dem C++-Header zu kompilieren, und Rust Version 2021, um das Rust-Programm zu kompilieren (Sie können die Abhängigkeiten in der Cargo.toml sehen).
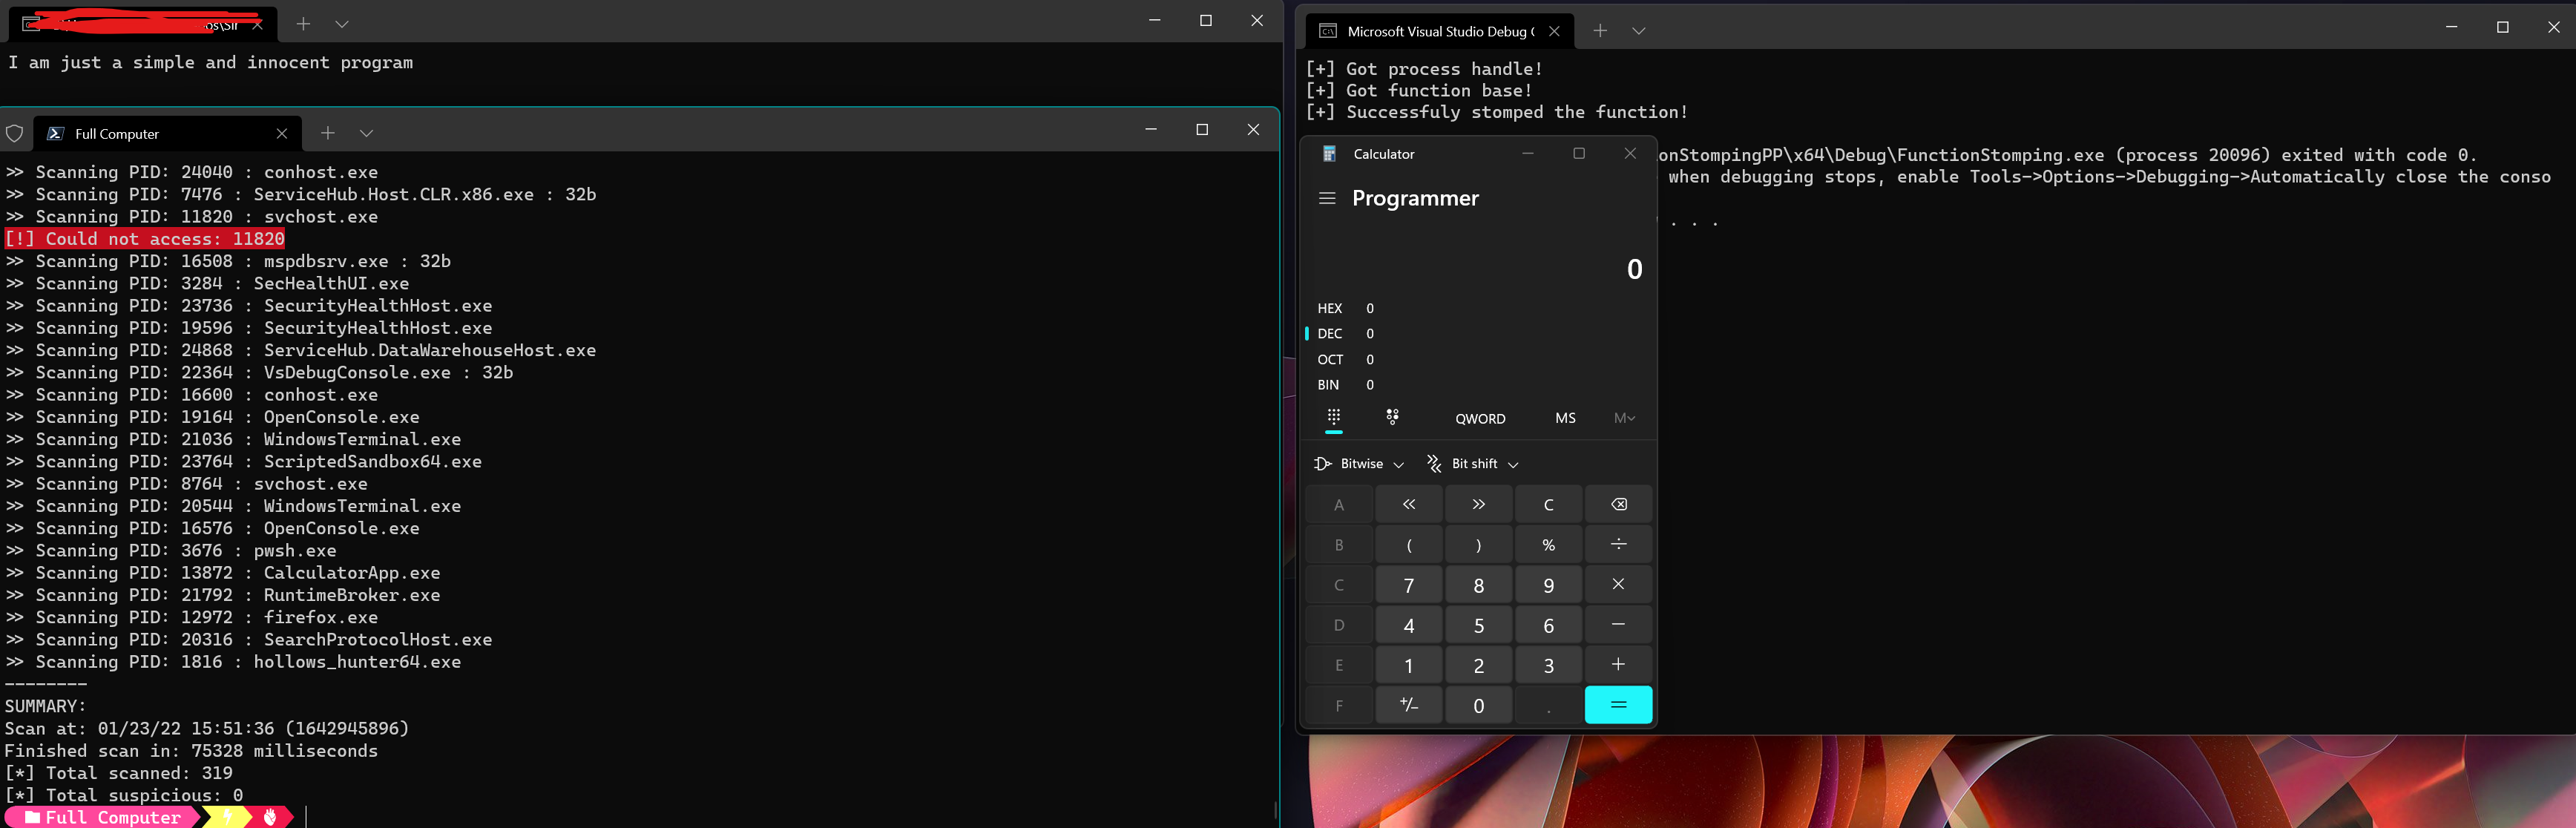
POC

Haftungsausschluss

Ich übernehme keinerlei Verantwortung für Schäden, die an Ihrem Computer/Programm durch dieses Projekt entstehen. Ich nehme gerne Beiträge an, erstellen Sie einen Pull-Request und ich werde ihn überprüfen!


Danksagungen

ModuleStomping

Masking Malicious Memory by CyberArk

RastaMouse's Version

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






