
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen

 domssilva/vulnsearch
Ein tiefer Einblick in einige Recon-Methodologien und Web-Application-Schwachstellen, die mich interessieren, wobei ich alle meine Notizen…
 dev-angelist/ejptv2-notes
eLearnSecurity Junior Penetration Tester (eJPT) v2 Notizen
 gmh5225/oz-known-issues
Finde die Version heraus, die das Projekt, das du derzeit entwickelst oder prüfst, verwendet, und prüfe schnell, welche bekannten Sicherheitslücken…
 canonical/ubuntu-security-notices
Ubuntu-Schwachstellen-Datensatz, der USN/LSN-Sicherheitshinweise in den JSON-Formaten OSV und OpenVEX veröffentlicht, für automatisiertes…
 github/advisory-database
Sicherheitslücken-Datenbank mit CVEs und aus der Open-Source-Welt stammenden Sicherheitshinweisen von GitHub.
 doctorwebltd/malware-iocs
Kuratierte Indicators of Compromise (IOCs) aus Malware-Untersuchungen von Doctor Web, veröffentlicht für Threat Intelligence, Detection Engineering…
 proviesec/xss-payload-list
Kuratierte Sammlung von Cross-Site-Scripting-Payloads, Polyglots und Injection-Testregeln für Penetrationstests von Webanwendungen und…
 ardakocadoru/xss-cheatsheet
Umfassende XSS-Referenz zu reflektierten, gespeicherten, DOM- und Blind-Payloads, Filter-Bypass, WAF-Umgehung, CSP-Bypass, mXSS und realen…
 owasp/agentic-evidence
OWASP-Referenzprojekt für Sicherheitsnachweise bei agentischer KI: korreliert Agentenausführung, Identität, Tool-Aufrufe und…
 owasp/robotics-security-testing-guide
OWASP-Leitfaden, der eine standardisierte Penetrationstest-Methodik für humanoide, industrielle und autonome Roboter definiert und ROS/ROS2, DDS,…
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 odomojuli/regextokens
Liste von Regex-Mustern für OAuth-/API-Tokens mit angegebener Quelle
 1llu50ry/mcp-gamehacking
MCP-Server, der eine Wissensdatenbank mit über 4.100 Skill-Einträgen zu Game-Hacking und Reverse Engineering bereitstellt – inklusive Quellarchiven,…
 ncsc-nl/php2shell
Operatives Beratungs-Repository zur Verfolgung der PHP-RCE-Schwachstellen CVE-2026-109618 und CVE-2026-109619 mit Anleitungen zur Erkennung und…
 inquest/yara-rules
Sammlung von YARA-Regeln zur Jagd auf Malware, bösartige Office-Dokumente und Exploit-Artefakte, mit Verweisen auf Samples und Forschungsberichte.
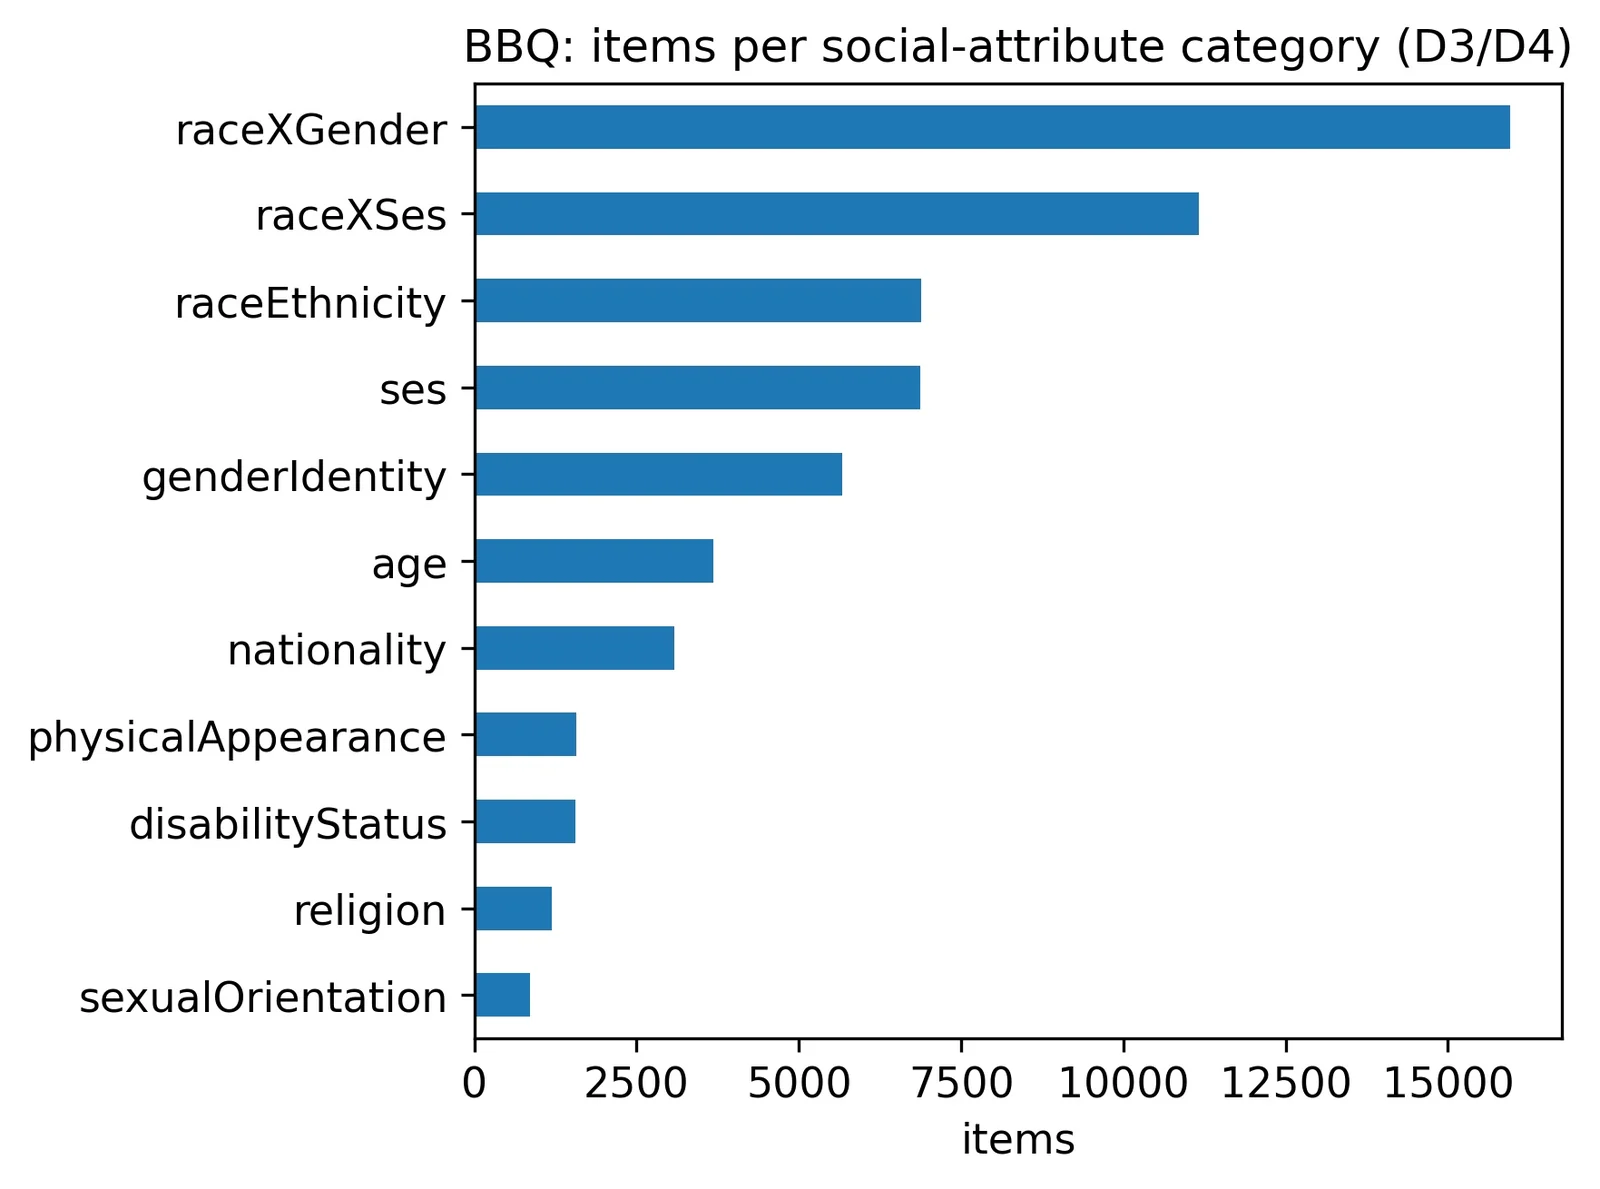 ericyoc/ai-security-literacy
Reproduzierbare Colab-Pipeline, die sechs Kompetenzdimensionen der AI Security Literacy in öffentlichen Benchmarks und Umfrage-Mikrodaten verankert…
 tencent-hunyuan/diagsafe
Diagnostischer LLM-Sicherheitsbenchmark mit 3.489 zweisprachigen Prompts, einer Taxonomie mit 84 Labels und einer Bewertung auf Prompt-Ebene anhand…
 4rdr/proofs
Sammlung von CVE-Funden, Proof-of-Concept-Referenzen und Notizen zur Schwachstellenforschung, einschließlich ExploitDB-Einträgen und zugeordneten…








