
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen

 firecracker-microvm/firecracker
Sichere und schnelle MicroVMs für serverless Computing.
 greenbone/openvas-scanner
Dieses Repository enthält die Scanner-Komponente für die Greenbone Community Edition.
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 owasp/owasp-ctf-in-a-box
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten
 microsoft/mxc
Policygesteuerte, mehrschichtige Isolierung und Eindämmung
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
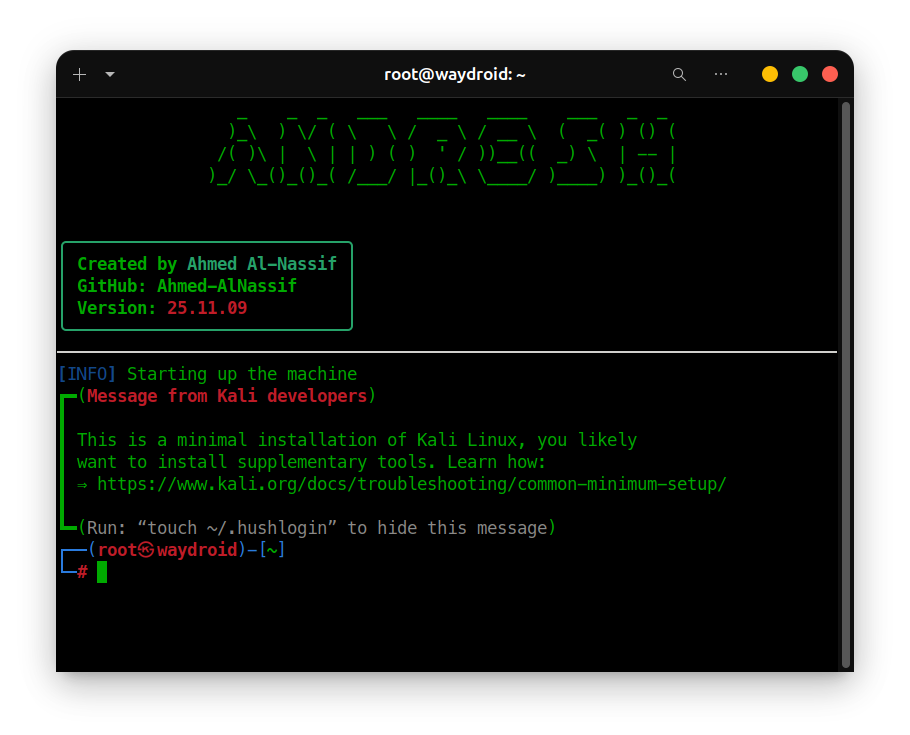 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux auf Android über Shizuku/ADB - Betreiben Sie Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
 cilium/cilium
eBPF-basiertes Networking, Sicherheit und Observability
 madhuakula/kubernetes-goat
Absichtlich anfällige Kubernetes-Cluster-Umgebung für praktisches Sicherheitstraining. Enthält über 22 Szenarien, die Container Escape,…
 seanrickerd/cve-2024-53677
Verwundbare Umgebung und Exploit für CVE-2024-53677
 metarget/metarget
Metarget ist ein Framework, das die automatische Erstellung von verwundbaren Infrastrukturen ermöglicht.
 usmannasir/cyberpanel
Cyber Panel – Das Hosting-Control-Panel für OpenLiteSpeed
 leebaird/discover
Benutzerdefinierte Bash- und Python-Skripte zur Automatisierung verschiedener Penetrationstesting-Aufgaben, einschließlich Recon, Scanning,…
 michaels1011/ephemora-cell
Fähigkeitsbasiertes WASM-Laufzeitsystem zur Ausführung von unvertrautem, KI-generiertem Code mit erzwungenen CPU-, Speicher-, Zeit-, I/O- und…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
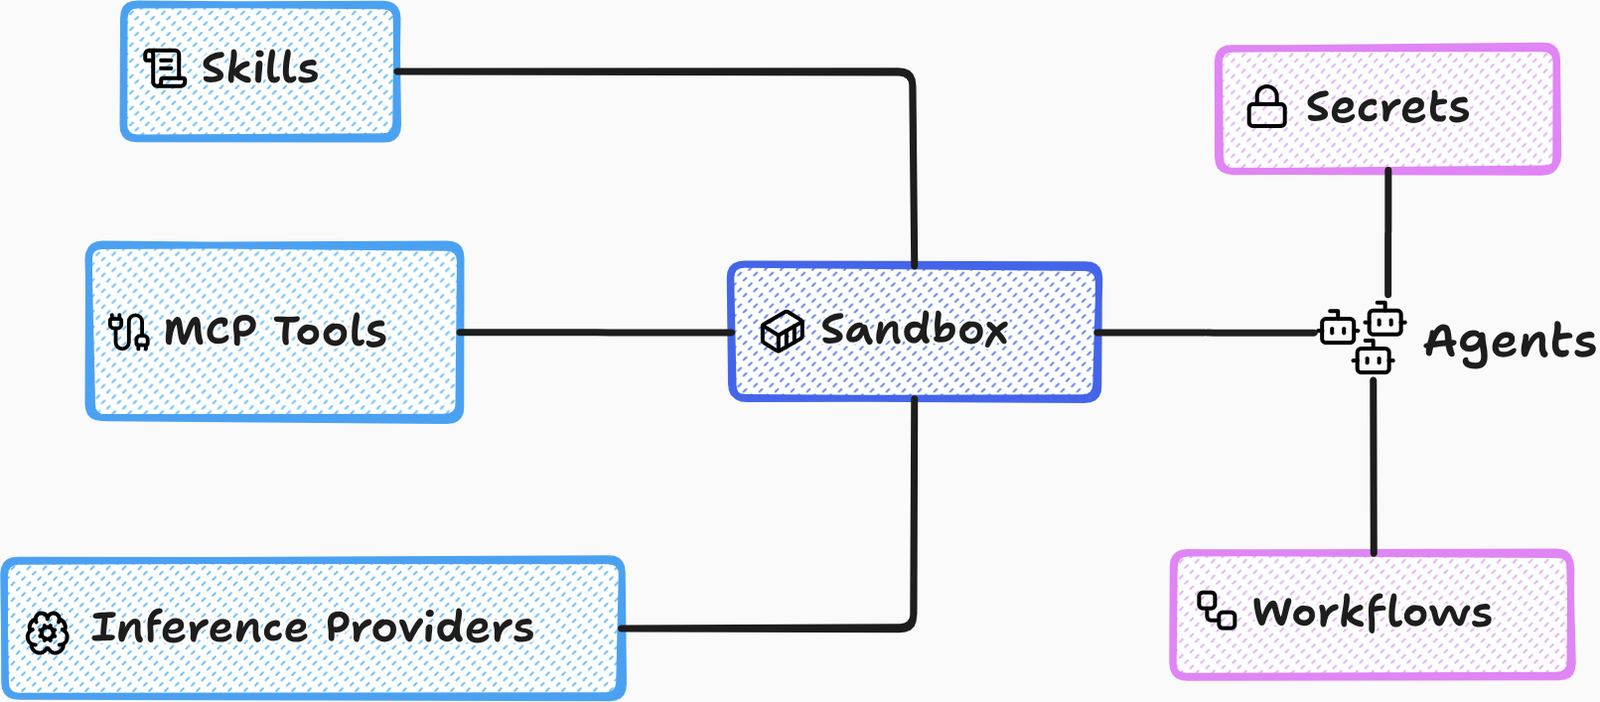 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).








