
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 divinepwner/terramaster-tos-cve-2020-15568
Repository für das CVE-2020-15568 Metasploit-Modul
 speatx/react2shell-cve-2025-55182
CVE-2025-55182 — Unauthenticated RCE in React Server Components (React2Shell). CVSS 10.0 Exploit-Tool für autorisierte Penetrationstests.
 quantum-sicarius/cve-2024-49369
Exploit-Tool für CVE-2024-49369 in Icinga, das Subnetz-Scanning, Agent-Übernahme per JSON-RPC-Identitätswechsel, Ausführung beliebiger Befehle und…
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
PoC für CVE-2026-57588 - SQL-Injection im XML-Import von Nessus 10.12.0. Generiert bösartige .nessus-Dateien, um Datenbanken aufzulisten,…
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - Nicht authentifizierter RCE-Exploit für das WordPress Bricks Builder Theme. Erweitertes Exploitation-Framework mit interaktiver…
 shinthink/cve-2026-27966
Pre-auth RCE-Scanner für Langflow < 1.8.0 — Route Injection + Vertex Injection → Code Execution (CVSS 9.8)
 g4sul1n/cisco-ios-xe-cve-2023-20198
Exploit-PoC für CVE-2023-20198
 rootdr/cve-2022-36779
Exploit für CVE-2022-36779 authentifizierte Befehlsinjektion
 0xgh057r3c0n/cve-2026-22812
Python-Exploit-Tool für OpenCode RCE (CVE-2026-22812), das Befehlsausführung, Datei lesen/schreiben/hochladen/herunterladen sowie eine interaktive…
 crimsonfiedofficial/cve-2024-13985
Technische Beratung und Proof-of-Concept für CVE-2024-13985, eine kritische, nicht authentifizierte Remote-Codeausführungs-Schwachstelle in Dahua…
 zemarkhos/cve-2025-55182-exploit-poc-scanner
# Exploit-Tool für CVE-2025-55182 und CVE-2025-66478 in React Server Components und Next.js, mit RCE-Gadgets, Datei-Lesen/-Schreiben, OOB-Callbacks…
 soltanali0/cve-2022-41082
CVE-2022-41082-poc
 shang159/cve-2021-22205-getshell
CVE-2021-22205-getshell
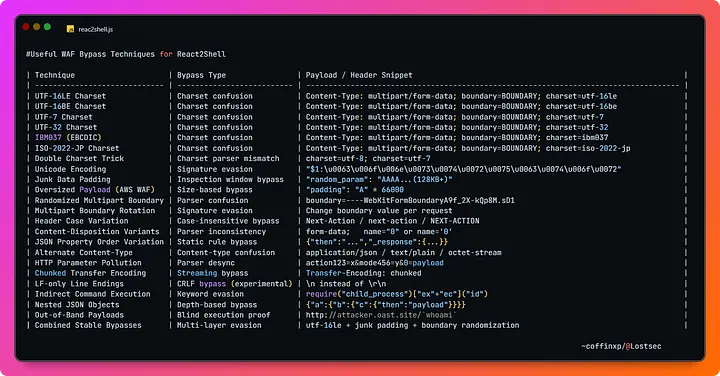 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 RCE-Sicherheitslücke in Next.js/React RSC-Servern (Exploit und Scanner)
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — Signal K Server ≤ 2.18.0 RCE PoC
 sardine-web/automated-scanner-cve-2026-41940
Automatisierter Scanner & Post-Exploitation-Toolkit für CVE-2026-41940 — cPanel & WHM Root-Authentifizierungs-Bypass via CRLF-Injection in…
 feedbeef/dji_ble_vuln
DJI Drone DUML Command Injection über Bluetooth — Proof of Concept für CVE-2026-78306
 c0gnit00/cve-2026-69212
Python-PoC, Exploit für CVE-2025-69212








