
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 warber0x/cve-2023-38120
Adtran SR400ac Ping-Befehlseinschleusung Remote Code Execution Sicherheitslücke
 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 luchoane/cve-2019-2729_creal
PoC zur Ausnutzung von CVE-2019-2729 auf WebLogic
 0xsojalsec/-cve-2022-1609
Bash poc für CVE-2022-1609 WordPress Weblizar Backdoor
 salaheldinfikri/kalim_backdoor
Kalim Backdoor Malware Report
 lukasz-rybak/cve-2025-69212
Proof-of-concept-Exploit für CVE-2025-69212: OS-Befehlseinschleusung in der P7M-Dateiverarbeitung von OpenSTAManager, die authentifizierte…
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit ist eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in der verteilten…
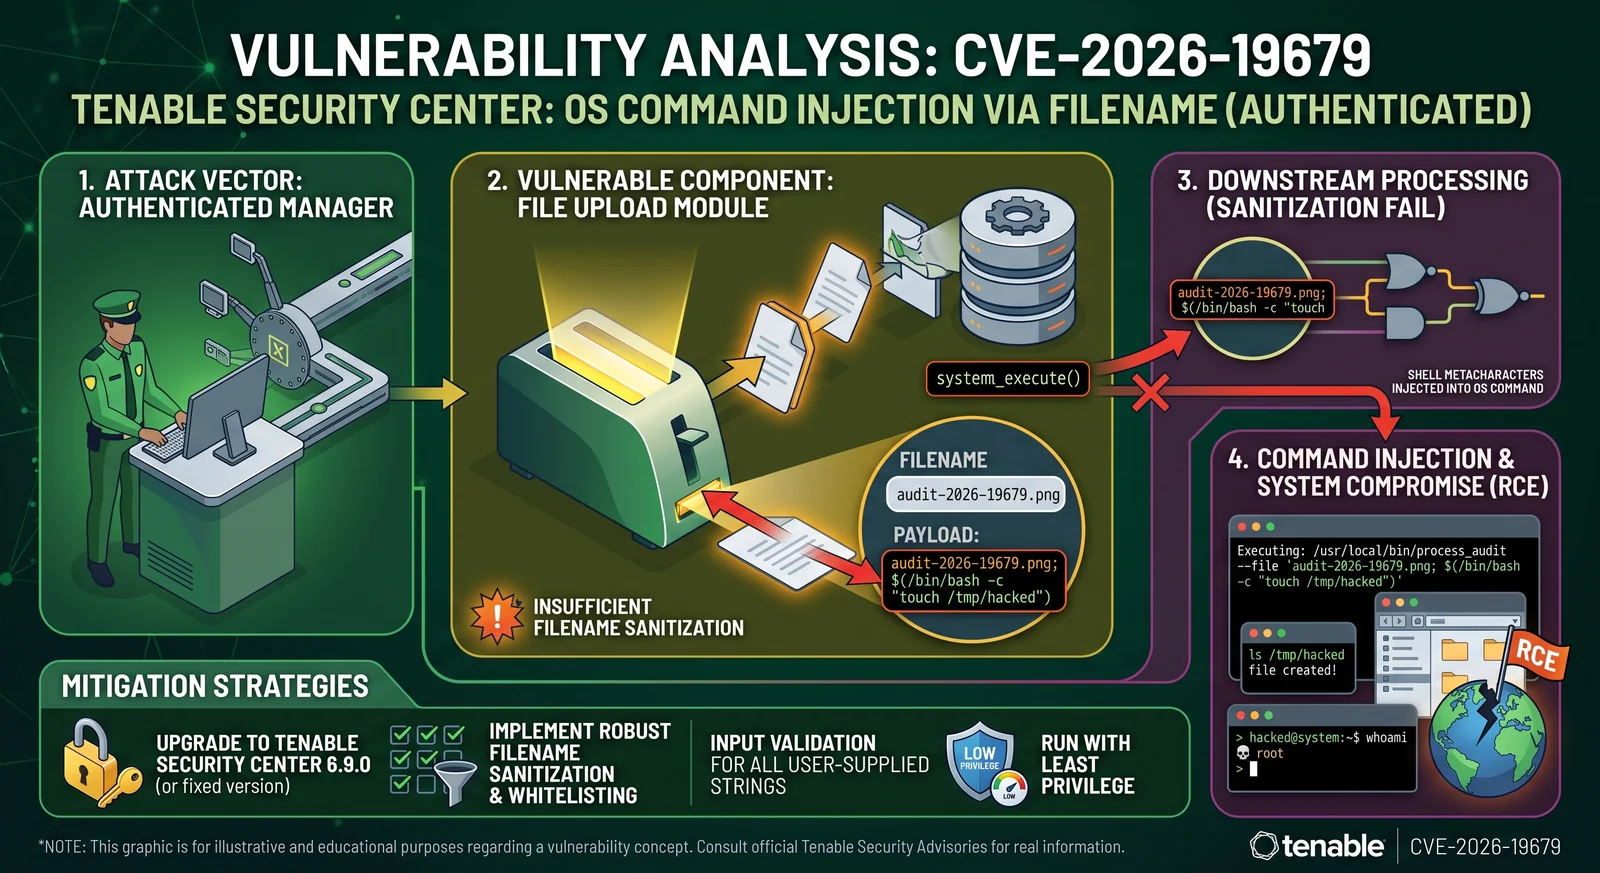 h00die/poc-cve-2026-19679
Proof-of-concept-Exploit für CVE-2026-19679, eine Schwachstelle durch unzureichende Bereinigung von Dateinamen beim Upload von Audit-Dateien, die zu…
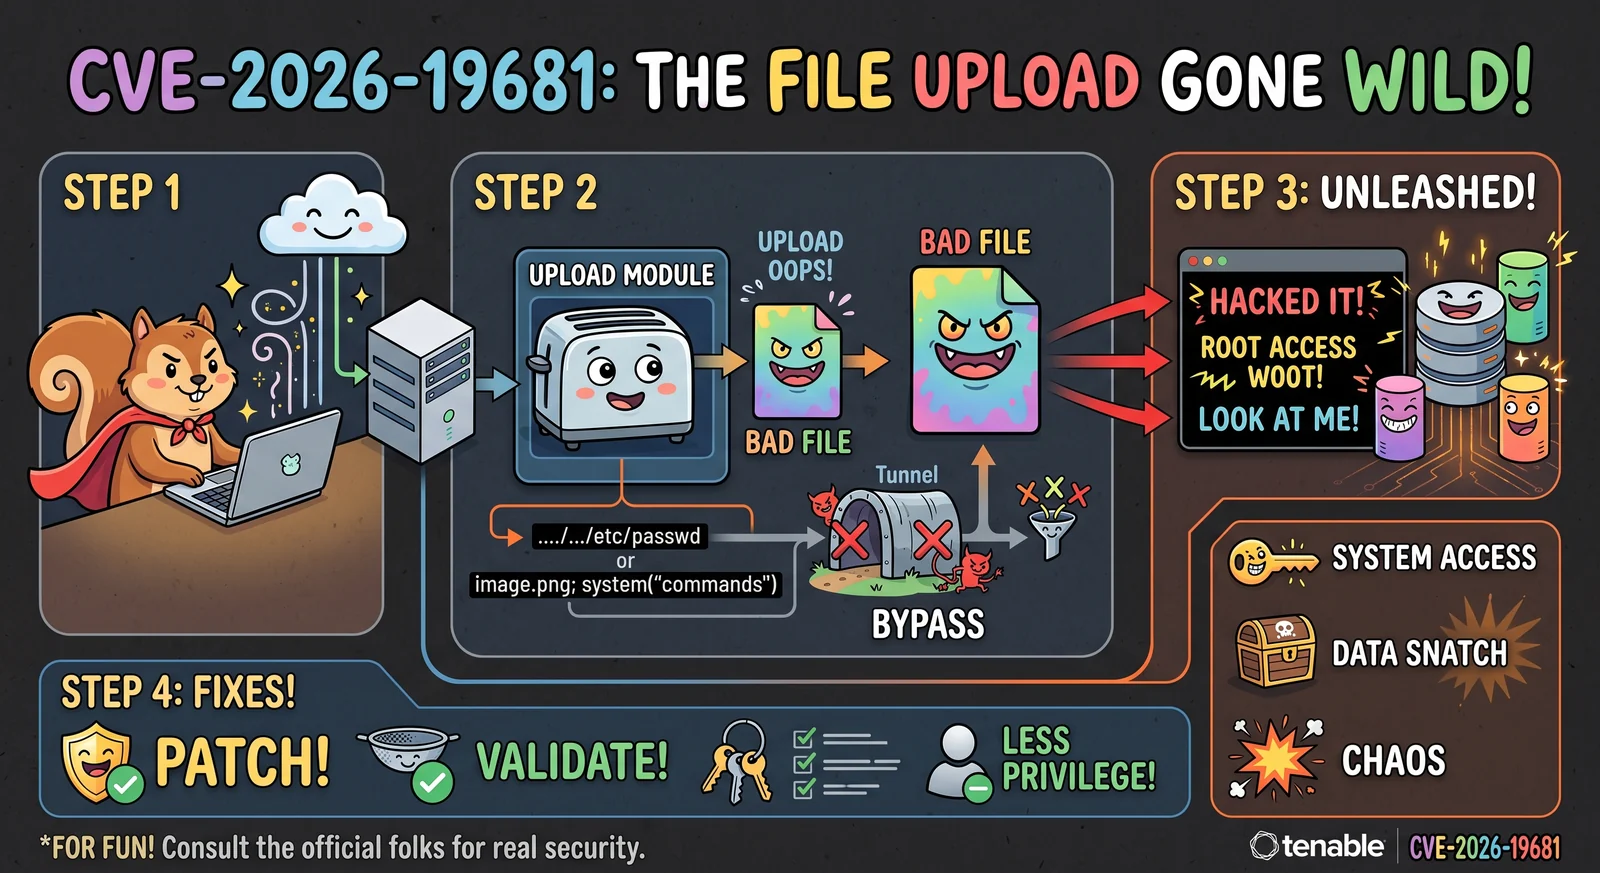 h00die/poc-cve-2026-19681
Proof-of-Concept-Exploit für authentifizierte Command Injection in der Verarbeitung von Datei-Uploads, der eine zweistufige Kette über die REST-API…
 0xblackash/cve-2026-4480
CVE-2026-4480
 imbas007/cve-2025-24813-apache-tomcat
Nuclei-Template CVE-2025–24813
 pasindu-sd/cve-2025-69212-exploit
Automatisierter Exploit für die Befehlsinjektion CVE-2025-69212 in OpenSTAManager mit Admin-Authentifizierung, Hochladen bösartiger ZIP-Dateien sowie…
 junohea/cve-2022-36804
Python-Exploit für CVE-2022-36804, der über manipulierte Archiv-Anfragen Remote-Befehlsausführung und Dateiübertragung auf verwundbaren Bitbucket…
 kaitokidc500/cve-2024-23700-c2-server
Quellcode veranschaulicht den C2-Server und demonstriert das Ausführungsszenario von CVE-2024-23700
 0xdak/cve-2026-63766_exploit
Nicht authentifizierter OS-Befehlseinschleusungs-Exploit für die GPT-SoVITS Gradio-Weboberfläche. Liefert RCE über unbereinigte Pfadparameter in…
 crackercat/cve-2020-7961-mass
CVE-2020–7961 Massen-Exploit für Script Kiddies
 innocentx0/cve-2022-25765
Python-PoC für CVE-2022-25765, eine Command-Injection-Schwachstelle in pdfkit, die Remote-Code-Ausführung über manipulierte PDF-Erstellung ermöglicht.
 5170temp/cve-2026-25212
POC für CVE-2026-25212








