
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 shehzade/peeping-tom
Remote Windows Keylogger mit AES-256-verschlüsselter Tastaturausleitung über konfigurierbare Callback-Intervalle und einem begleitenden Python-Server…
 kr0no/bloodhound-shell
Eine interaktive Kommandozeilen-Shell für die BloodHound-API.
 cerberusmrxi/langflow-cve-2026-33017-exploit
CVE-2026-33017 Exploitation-Tool für Langflow <1.9.0. Bietet Reverse Shells, Befehlsausführung, Dateioperationen, Persistenz und automatisierte…
 listenquiet/cve-2017-2824-reverse-shell
Python-basierter Exploit für CVE-2017-2824, der eine Reverse-Shell gegen einen verwundbaren Zabbix-Server bereitstellt. Bietet automatisierte…
 evergreencartoons/senselessviolence
CVE-2022-31814 Exploitation-Toolkit.
 f1r3k0/cve-2025-52136
Exploit für CVE-2025-52136, der RCE auf dem EMQX-Kontrollpanel über Plugin-Upload ermöglicht, mit MQTT-basiertem Befehlsagenten und SOCKS5-Tunnel für…
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Python-Exploit für CVE-2024-55591, das die FortiOS-Authentifizierung umgeht, um Remote-Befehle auf verwundbaren FortiGate- und FortiProxy-Geräten…
 kra1t0/cve-2025-33053-webdav-rce-poc-and-c2-concept
Proof-of-Concept für CVE-2025-33053: Ausnutzung von WebDAV mit .url-Datei-Zustellung, um realistische Remote-Codeausführung zu demonstrieren.…
 baph00met/cve-2024-47533
CVE-2024-47533: Cobbler Authentifizierungsumgehung & Codeausführung
 l41kaa/cve-2024-48705
Wavlink AC1200 mit den Firmware-Versionen M32A3_V1410_230602 und M32A3_V1410_240222 ist anfällig für eine Command Injection nach der…
 iloveflag/fast-cve-2022-22965
Grafisches Erkennungstool für CVE-2022-22965 (Spring4Shell) mit Ein-Klick-Reverse-Shell-Generierung, Befehlsausführung und…
 seqred-s-a/cve-2019-14514
Remote-Code-Ausführung in Microvirt MEmu
 malwaremorghulis/sunburst
Erkennung von SUNBURST C2 Stage-1 mithilfe der Shannon-Entropie
 thumpbo/cve-2026-21962
Exploit-Skript für CVE-2026-21962, das Remote-Befehlsausführung auf verwundbaren Webservern mit Einzelziel-, Batch- und Reverse-Shell-Modi ermöglicht.
 abdurahmon3236/cve-2024-38472
# Metasploit-Modul, das Apache-HTTP-Server-SSRF (CVE-2024-38472) unter Windows ausnutzt, um interne Dienste zu erreichen und Remote-Code-Ausführung…
 hackspeak/cve-2026-93958
Authentifizierte Command-Injection-PoC für D-Link R95/BE9500 DHMAPI SetTimeSettings, die Root-RCE über NTPServer-Backtick-Injection erreicht, mit…
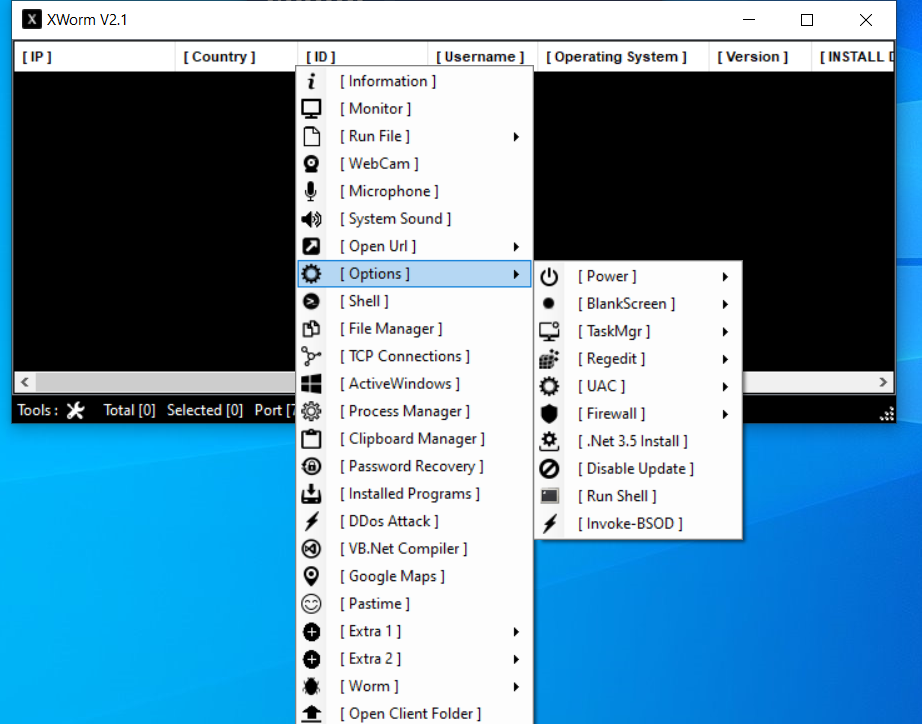
 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 0x00-0x00/cve-2014-6271
Shellshock-Exploit-Skript, das aufgrund seiner Vielseitigkeit in der Lage ist, über beliebige Vektoren hochzuladen und RCE auszuführen.








