
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 hamm0nz/react2shell-audit
Ein leichtes, rekursives Bash-Skript zur Erkennung von Next.js und React Server DOM Versionen, die anfällig für CVE-2025-55182 (React2Shell) in…
 fevar54/cve-2026-0848-poc-improper-input-validation
PoC für CVE-2026-0848: Unsachgemäße Eingabevalidierung in NLTK, die Codeausführung über StanfordSegmenter ermöglicht.
 boroeurnprach/cve-2026-23947-poc
Proof-of-Concept, das die Ausführung beliebigen Codes in Orval über bösartige OpenAPI-Felder demonstriert, mit Einrichtung, Exploit-Schritten und…
 kairo-one/cve-2020-14343-pyyaml
CVE-2020-14343的payload
 0xdeadbit/cve-2025-50881
API SAS Use It Flow RCE
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Asset-weites Erkennungstool zur Identifizierung von jsPDF-Nutzung im Zusammenhang mit CVE-2025-68428 Nur Erkennung — keine Ausnutzung
 evillm/cve-2023-4634-poc
Proof-of-Concept-Exploit für CVE-2023-4634, eine Remote-Code-Ausführungsschwachstelle im WordPress Media Library Assistant Plugin. Enthält eine…
 intbjw/cve-2025-68613-poc-via-copilot
# Detaillierte technische Analyse und Proof-of-Concept für CVE-2025-68613, eine kritische RCE-Schwachstelle in der n8n-Ausdrucksauswertung über…
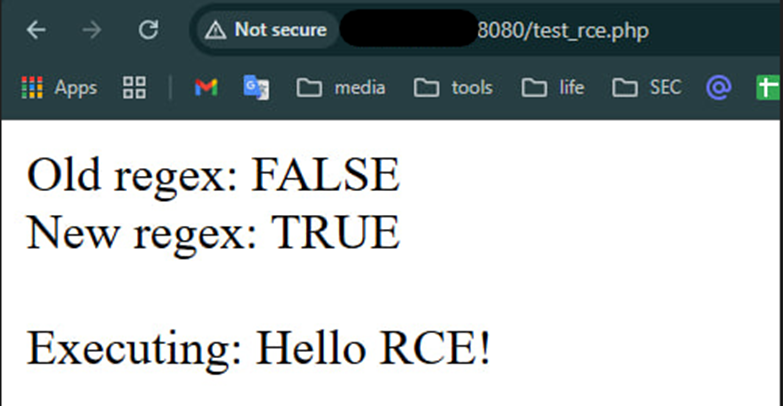 soltanali0/cve-2024-12877-exploit
Lehrreiche CVE-2024-12877 Exploit-Demo für PHP Object Injection im GiveWP WordPress-Plugin. Enthält Ursachenanalyse, Regex-Bypass-Techniken und…
 topstar88/cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, der eine nicht authentifizierte RCE in React Server Components durch unsichere Deserialisierung von…
 tamagorengs/react2shell-poc-cve-2025-55182
Proof-of-Concept-Exploit für CVE-2025-55182, eine kritische RCE-Sicherheitslücke in Next.js Server Actions. Nutzt unsichere Deserialisierung im React…
 niokagi/react-cve-2025-55182
Testen und Analysieren der CVE-2025-55182-Sicherheitslücke innerhalb von Next.js Server Actions
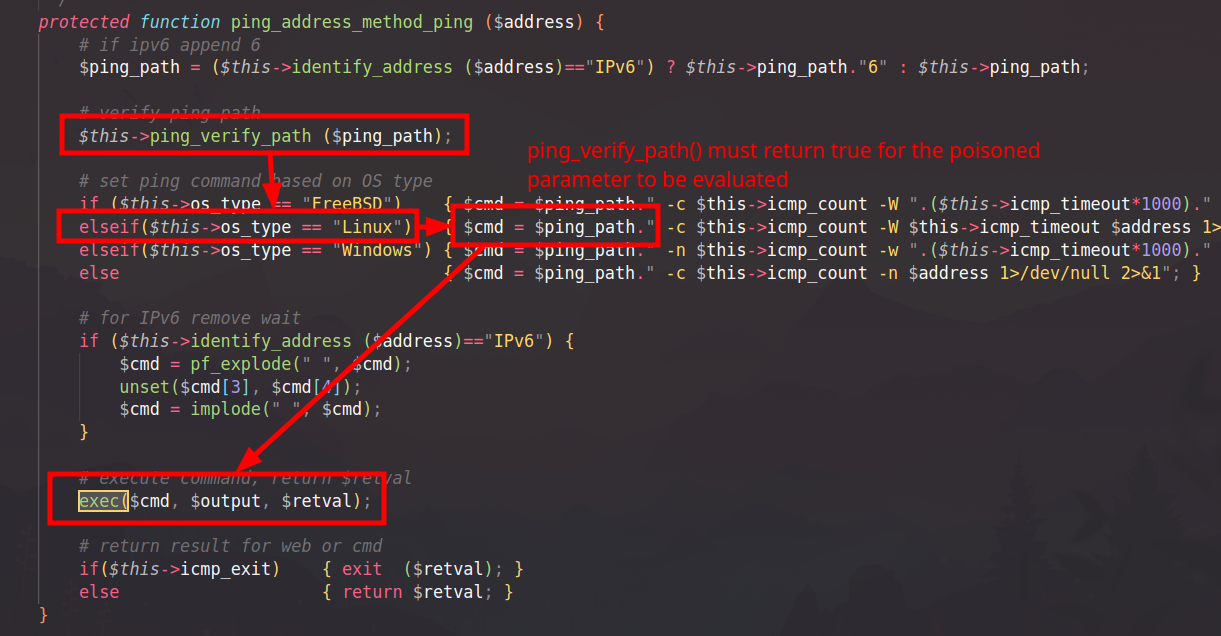 mallo-m/cve-2024-55187
Detaillierte CVE-2024-55187-Beratung mit Proof-of-Concept für eine Remote-Code-Ausführung-Sicherheitslücke in phpIpam, die Pfadvergiftung und…
 ik-20211125/cve-2025-48384
CVE-2025-48384 PoC
 kai-one001/letta-cve-2025-51482-rce
Proof-of-Concept-Exploit für CVE-2025-51482, das eine Remote-Code-Ausführung durch unsichere exec()-Nutzung und Sandbox-Umgehung im Letta…
 zebberncve/cve-2026-26831
Sicherheitshinweis für textract ⌯⌲ 15 000 wöchentliche Downloads
 x0da6h/poc-for-cve-2024-32019
Proof-of-Concept-Exploit für die CVE-2024-32019-Schwachstelle, geschrieben in C zum Testen und Verifizieren des Sicherheitsfehlers.
 c4mx/cve-2022-22965_poc
Proof-of-Concept-Exploit für CVE-2022-22965 (Spring4Shell), der auf Java Spring Framework-Anwendungen über manipulierte HTTP-Anfragen abzielt.








