#1
 d0n601/cve-2025-13374
Kalrav AI Agent <= 2.3.3 - Nicht authentifiziertes beliebiges Hochladen von Dateien via kalrav_upload_file AJAX Action
 l4f2s4/cve-2025-49113_exploit_cookies
Authentifizierter Remote-Code-Execution-Exploit für Roundcube Webmail (CVE-2025-49113) durch unsichere Deserialisierung. Beinhaltet Session…
 mbanyamer/cve-2026-25546-godot-mcp-0.1.1-os-command-injection
Proof-of-Concept-Exploit für CVE-2026-25546, der eine OS-Befehlsinjektion in godot-mcp über einen bösartigen projectPath-Parameter demonstriert, mit…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 – Kritischer Twig-Sandbox-Bypass via collect()->mapInto(), der RCE/LFI/XXE in October CMS ermöglicht
 open-flaw/cve-2025-23061
CVE-2025-23061 - Mongoose Befehlsinjektion
 sudotom/rcno-reviews
Recencio Book Reviews - WordPress-Plugin zur Verwaltung von Buchrezensionen. Ursprünglich erstellt von Kemory Grubb. Sicherheitsgepatchter Fork, der…
 before-rain/cve-2025-50472
Proof-of-Concept-Exploit für CVE-2025-50472, eine Deserialisierungs-RCE-Sicherheitslücke im ModelFileSystemCache von ModelScope ms-swift über…
 sudo-wp/sudowp-clickfunnels-zurich
Ein sicherheitsgepatchter Fork des veralteten ClickFunnels Classic WordPress-Plugins. Behebt kritische Stored-XSS-Sicherheitslücken (CVE-2022-4782)…
 khoatran107/cve-2025-38001
C-basierter Proof-of-Concept-Exploit für CVE-2025-38001, der Schwachstellenausnutzung und Code-Analyse für Sicherheitsforschung demonstriert.
 sahiloj/cve-2025-5352
Demonstriert eine gespeicherte XSS-Schwachstelle in der Analytics-Komponente von lunary-ai/lunary, bei der eine nicht bereinigte…
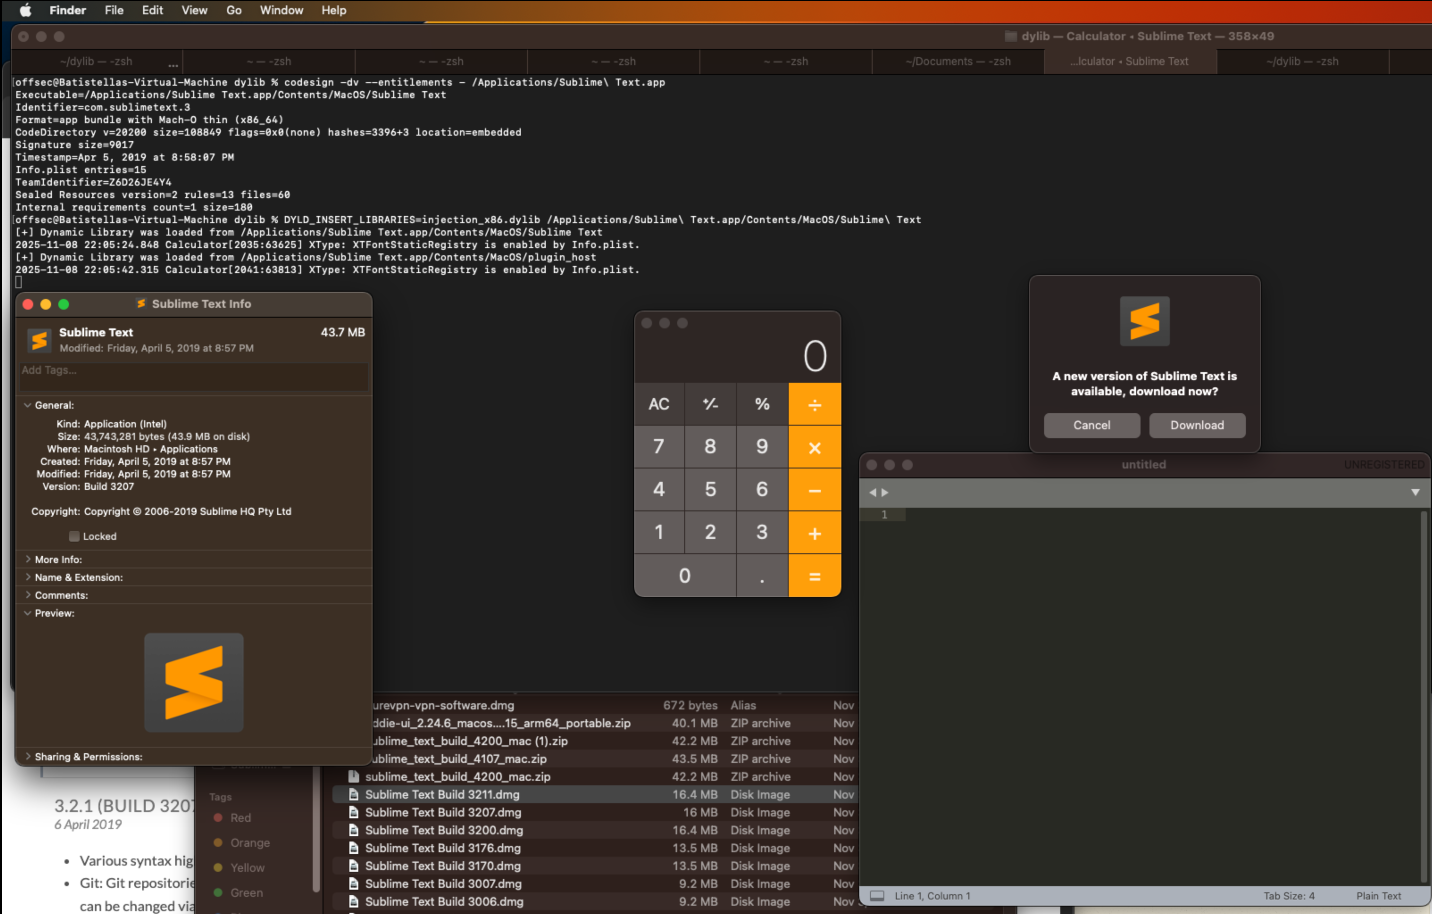 vinicius-batistella/cve-2025-65741
Proof-of-Concept für CVE-2025-65741, der dylib Injection in Sublime Text 3 auf macOS über unsignierten Code demonstriert, mit einer kompilierten…
 gmh5225/evmbench-certora-agent-harness
Iterativer Agent-Harness, der LLMs und den Certora Prover nutzt, um CVL-Spezifikationen für Smart Contracts zu generieren und zu verfeinern, wobei…
 garethmsheldon/react2shell-cve-2025-55182-detector
Mehrsprachige Erkennungsskripte für CVE-2025-55182 (React2Shell), die package.json-Dateien scannen, um anfällige React-Abhängigkeitsversionen zu…
 bitt0n/cve-2026-0766
Proof-of-Concept-Exploit für CVE-2026-0766, eine Remote-Code-Ausführungsschwachstelle in OpenWebUI über Tool-Code-Injection. Enthält…
 thekamran/cve-2025-55182-proof-of-concept
Proof-of-Concept-Exploit für CVE-2025-55182, der Prototype Pollution demonstriert, die zu Remote Code Execution in…
 ducducuc111/cve-2025-55182-poc
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote Code Execution durch eine Prototype-Chain-Schwachstelle in React Server Components…
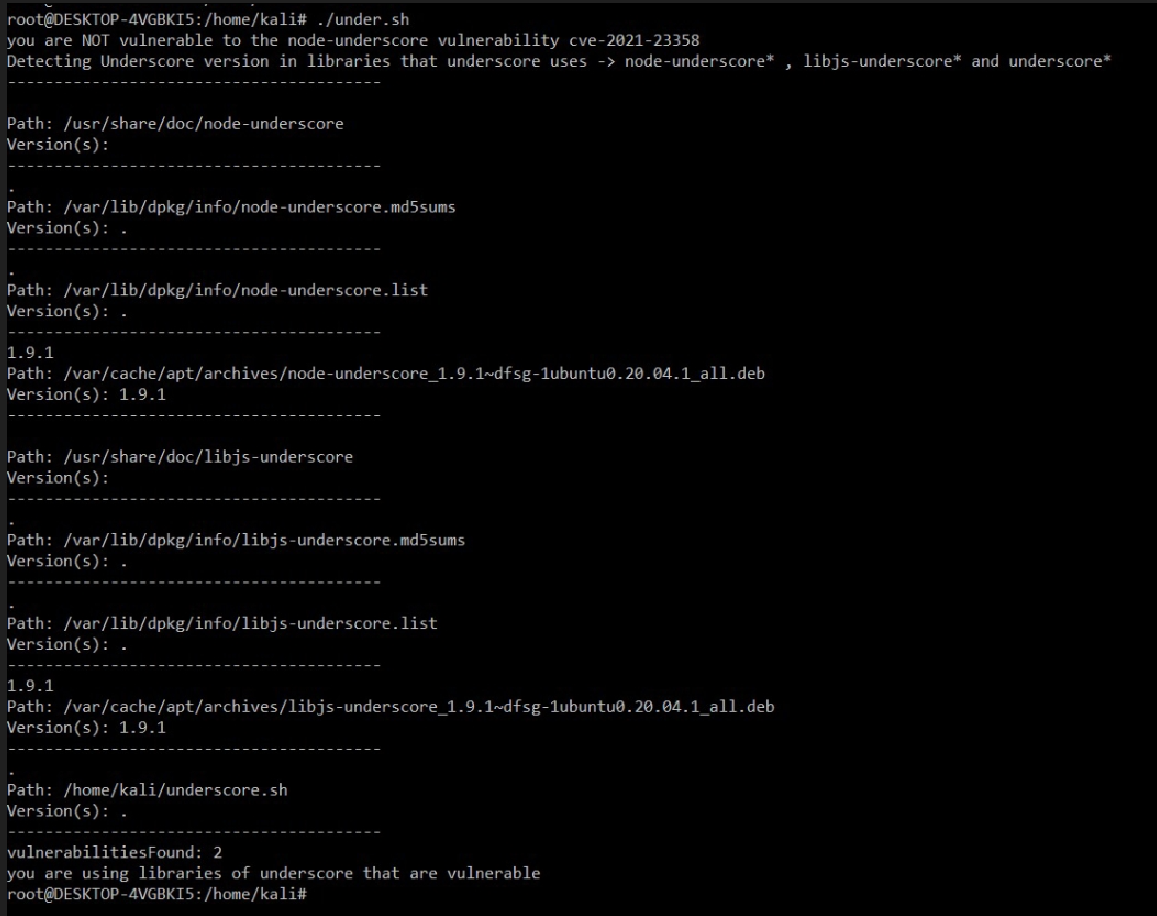 ekamsinghwalia/detection-script-for-cve-2021-23358
Erkennungsskript für cve-2021-23358